JumpServer | PAM

Acesso administrativo sob controle, do login à auditoria

Centralize o acesso a servidores, equipamentos de rede, bancos de dados e aplicações com uma plataforma PAM que combina identidade, autorização e rastreabilidade das sessões.

O desenho deve considerar edição, versão, protocolos, armazenamento de evidências, alta disponibilidade e recuperação. Recursos variam conforme o projeto.

ACESSO PRIVILEGIADO

Quem pode acessar, com qual conta e por quanto tempo?

Uma conta administrativa pode alterar configurações, interromper serviços, consultar informações sensíveis e criar novos acessos. Quando a mesma credencial circula entre pessoas, perde-se clareza sobre quem executou cada ação. Quando o acesso permanece aberto depois de uma intervenção, o risco também permanece. O JumpServer organiza essa relação entre a pessoa autenticada, o ativo autorizado e a conta utilizada no destino. A plataforma atua como um ponto de intermediação para os acessos contemplados no projeto, com políticas e evidências reunidas em um ambiente de administração. Para que esse controle seja efetivo, a implantação precisa cuidar também dos caminhos alternativos. Se o mesmo servidor continuar aceitando conexões administrativas diretas de qualquer origem, parte da operação poderá acontecer fora da trilha do PAM. Segmentação, regras de rede, permissões no sistema de destino e procedimentos de exceção fazem parte da arquitetura. Conheça a plataforma JumpServer

Fontes técnicas
IDENTIDADE, AUTORIZAÇÃO E EVIDÊNCIA

Quatro controles que precisam funcionar juntos

CONTROLES

Identidade: saber quem está solicitando o acesso

A integração com Active Directory/LDAP permite aproveitar o diretório corporativo na autenticação. MFA adiciona uma verificação ao login, com políticas que podem abranger administradores ou todos os usuários. O desenho precisa incluir ingresso de prestadores, recuperação do segundo fator e desligamento de pessoas, sem transformar contas de emergência em atalhos permanentes. Integrações de SSO e recursos como LDAP HA variam conforme a edição. Autenticar uma pessoa no JumpServer também não concede, por si só, permissão de administrador no servidor ou acesso a qualquer ativo. Autenticação LDAP/AD · Segurança da autenticação

CONTROLES

Autorização: delimitar o trabalho permitido

As regras relacionam usuários ou grupos a ativos ou conjuntos de ativos, contas, protocolos e ações. É possível trabalhar com vigência definida e distinguir conexão, transferência de arquivos e controles de área de transferência nos caminhos compatíveis. Uma autorização útil descreve uma necessidade de trabalho: quais sistemas o profissional atende, com qual conta e durante qual período. O mesmo cuidado se aplica à herança de grupos e nós; uma mudança no inventário não deve ampliar acesso sem que alguém perceba. Fluxos de solicitação e aprovação de acesso são recursos sujeitos à edição Enterprise. Quando necessários, devem compor o escopo desde o início, com responsáveis, validade e tratamento das exceções definidos. Regras de autorização · Aprovação por solicitações

CONTROLES

Contas e credenciais: controlar o uso e o ciclo de vida

O cadastro associa contas aos ativos para viabilizar conexões autorizadas. Nos fluxos com credencial gerenciada, o acesso pode ocorrer sem que o operador digite a senha do destino. Isso ajuda a reduzir sua circulação, mas exige cuidado com quem pode consultar, exportar ou administrar essas credenciais. Descoberta, provisionamento e troca de senha são etapas diferentes. Registrar uma conta no PAM não comprova que ela foi criada no equipamento, que possui a permissão esperada ou que uma aplicação dependente continuará funcionando depois da troca. A rotação automatizada de senhas e chaves é documentada como recurso Enterprise. Sua adoção pede testes de compatibilidade, validação após a mudança, tratamento de falhas e um responsável pelas contas de serviço afetadas. Gestão de contas · Rotação de credenciais

CONTROLES

Auditoria: produzir evidência utilizável

O JumpServer reúne registros de login, operações administrativas, sessões, comandos e transferências, conforme os protocolos e recursos utilizados. Gravação, reprodução e acompanhamento de sessões ajudam na análise de intervenções e na apuração de eventos. A evidência precisa permitir localizar a pessoa, o ativo, a conta, o horário e a atividade relevante. Gravar a tela sem uma política de retenção, acesso aos registros e verificação de integridade operacional deixa a investigação dependente da sorte. Filtros de comandos e restrições de transferência podem limitar ações nos fluxos suportados. Eles devem ser testados com as ferramentas reais da equipe: uma sessão gráfica, um shell, um cliente de banco e um aplicativo publicado não oferecem a mesma granularidade de controle. Recursos de auditoria e controle

Fontes técnicas
PROTOCOLOS E DESTINOS

Um ponto de acesso para diferentes ambientes

AMBIENTES

Linux, Unix e equipamentos de rede

Sessões SSH e operações SFTP podem ser organizadas no mesmo ambiente de acesso. A conta autorizada no destino, os privilégios efetivos e as regras de comando precisam refletir a função do operador. Equipamentos de rede exigem validação por plataforma, inclusive comportamento de prompt, autenticação e comandos administrativos. Em ambientes legados que ainda dependem de Telnet, a compatibilidade técnica deve ser tratada junto à análise do tráfego sem criptografia e a um plano de redução dessa exposição. Conector KoKo

AMBIENTES

Windows e sessões gráficas

O acesso RDP permite administrar ativos Windows por caminhos suportados pela versão e edição implantadas. Navegador, cliente nativo e proxy de protocolo têm requisitos e comportamentos próprios; a escolha precisa considerar experiência de uso, autenticação do destino, gravação e controles de copiar, colar e transferir arquivos. A homologação deve usar as versões Windows e políticas de segurança efetivamente adotadas. A presença do protocolo no catálogo não comprova compatibilidade irrestrita com toda combinação de sistema operacional, credencial e cliente. Conector gráfico Lion · Edições e métodos de acesso

AMBIENTES

Bancos de dados e Kubernetes

O portfólio contempla acesso a bancos e clusters Kubernetes. O projeto seleciona os mecanismos suportados, o método de conexão e a edição adequada, respeitando as permissões nativas de cada ambiente. No banco, a abrangência da auditoria depende também do conector e do cliente utilizados. No Kubernetes, a autorização da plataforma de acesso deve ser combinada ao RBAC do cluster. O objetivo é preservar uma relação verificável entre a pessoa, a credencial utilizada e os recursos que ela pode administrar. Tipos de ativos

AMBIENTES

Sistemas web e aplicações administrativas

Aplicações web podem ser acessadas por um navegador executado em uma máquina publicadora. O JumpServer oferece preenchimento de credenciais por seletores ou scripts, conforme o fluxo de autenticação da aplicação. Esse modelo exige validar cada sistema, sobretudo quando há múltiplas telas de login, MFA próprio, pop-ups ou mudanças frequentes na interface. RemoteApp publica aplicações específicas a partir de um host Windows. VirtualApp utiliza aplicações em contêineres gerenciados pelo componente Panda e é um recurso Enterprise. No modelo Windows, a documentação inclui requisitos de Remote Desktop Services e licenciamento correspondente. A arquitetura deve restringir a navegação e a conectividade da publicadora ao necessário. Publicar um navegador para uma aplicação não equivale, sozinho, a impedir todo acesso a outros destinos. Ativos web · RemoteApp · Máquina publicadora Windows · VirtualApp

Fontes técnicas
CENÁRIOS DE USO

Cenários em que o projeto de PAM faz diferença

CENARIOS

Equipes internas de infraestrutura e suporte

Organizar permissões por responsabilidade e reduzir o uso cotidiano de credenciais amplas. Separar a administração da plataforma da consulta às evidências ajuda a estabelecer responsabilidades e revisões mais claras.

CENARIOS

Prestadores e suporte de fabricantes

Conceder o acesso necessário para uma intervenção, com conta identificada, ativos delimitados e período definido. Quando o projeto utiliza aprovação, a autorização precisa ser vinculada ao responsável pelo sistema e ao contexto da atividade.

CENARIOS

Ambientes distribuídos e múltiplas unidades

Planejar conectividade, pontos de entrada e localização dos componentes conforme a distância dos ativos, a latência e as restrições de rede. Segregação entre organizações depende dos recursos da edição e de validação; uma árvore visual de ativos, isoladamente, não comprova separação entre clientes.

CENARIOS

Operação de sistemas críticos

Definir como a equipe trabalha quando o diretório, o provedor de identidade, o armazenamento ou o próprio PAM ficam indisponíveis. O acesso de contingência precisa ser restrito, protegido e revisado após o uso.

CENARIOS

Investigação e revisão de acessos

Localizar intervenções, revisar concessões e conferir se a política está sendo aplicada. Para isso, vale medir a cobertura do inventário, a integridade das gravações e o tratamento dos acessos fora do fluxo esperado.

ARQUITETURA PAM

Arquitetura dimensionada para a operação

O JumpServer é uma plataforma auto-hospedada com componentes especializados. A arquitetura combina interfaces de administração e acesso, serviços centrais, conectores de protocolo e camadas de dados e armazenamento. A composição muda conforme versão, edição e métodos de conexão. Um desenho inicial precisa responder: • Quantos ativos e operadores serão atendidos, e quantas sessões ocorrerão ao mesmo tempo? • Qual proporção será de terminais, sessões gráficas, bancos e aplicações publicadas? • Onde estão os ativos, quais caminhos de rede existem e que latência é aceitável? • Quanto tempo os registros devem permanecer disponíveis e qual é o volume esperado de gravações? • Quais falhas a operação precisa tolerar e como o acesso será recuperado? Número de ativos e número de sessões simultâneas representam necessidades diferentes. RDP, vídeo, transferência de arquivos e publicadoras podem exigir recursos muito distintos dos de uma sessão de terminal. Em arquiteturas distribuídas, o balanceador precisa lidar corretamente com sessões e WebSockets. Banco de dados, Redis e armazenamento também precisam de um desenho de continuidade. Multiplicar os servidores da aplicação sem tratar essas dependências mantém pontos únicos de falha. Arquitetura documentada da linha v4 · Referência atual de implantação distribuída

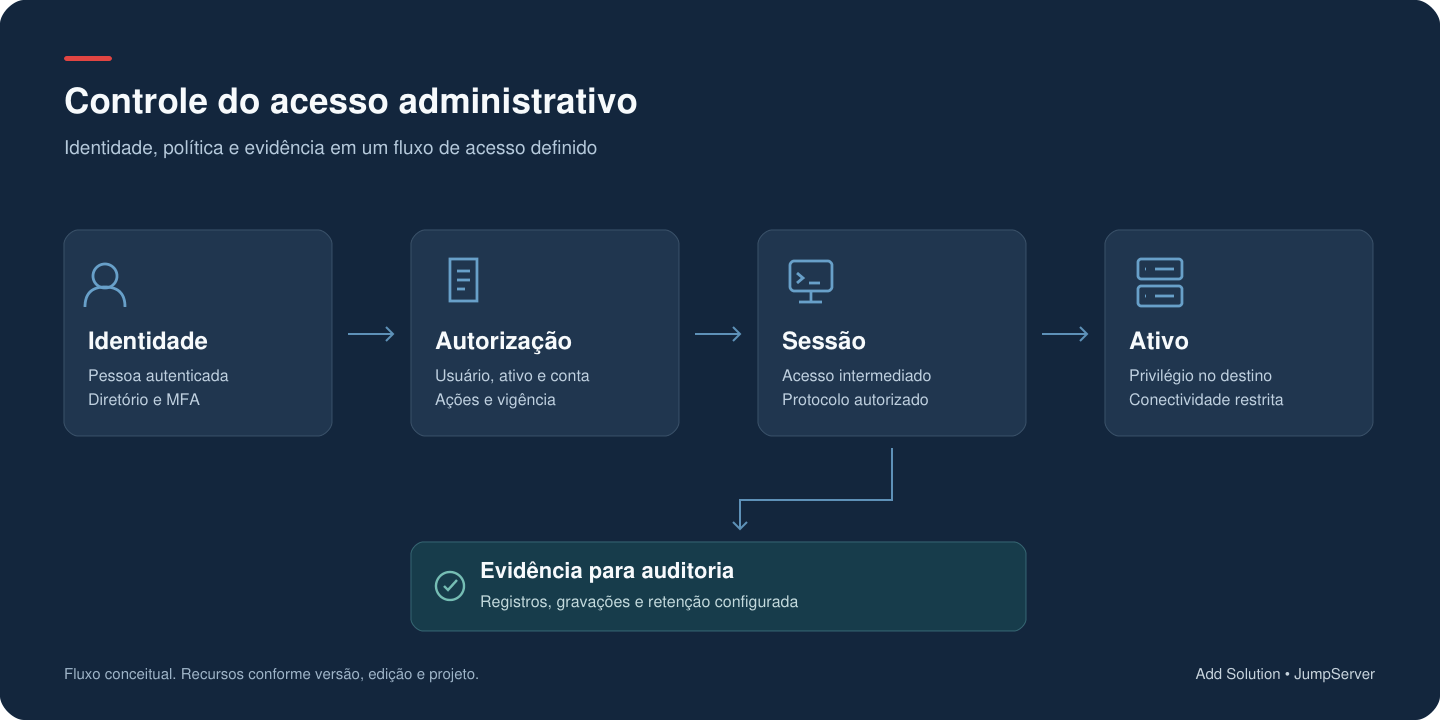
Identidade e política autorizam uma sessão intermediada até o ativo; registros da atividade apoiam a auditoria.
Fluxo conceitual de acesso administrativo. Recursos conforme versão, edição e projeto.

A identidade do operador e a política de autorização determinam o acesso permitido. A sessão é intermediada até o ativo autorizado, enquanto eventos, comandos e gravações compatíveis formam evidências para auditoria. O diagrama é conceitual e não representa uma topologia oficial do JumpServer v5.

  1. IDENTIDADE

    Usuário, diretório e autenticação conforme a política definida.

  2. AUTORIZAÇÃO

    Ativo, conta, protocolo, ação e janela de acesso permitidos.

  3. SESSÃO INTERMEDIADA

    Conexão controlada entre o operador e o destino autorizado.

  4. EVIDÊNCIA

    Eventos, comandos e gravações conforme protocolo, edição e projeto.

Fontes técnicas
SEGURANÇA E CONTINUIDADE

Segurança do PAM e continuidade do acesso

OPERACAO

Proteger a plataforma que concentra privilégios

A implantação deve prever HTTPS, MFA, credenciais fortes, exposição restrita dos serviços, atualização do sistema operacional e dos componentes e acesso administrativo controlado. O desenho de rede precisa considerar tanto a entrada dos operadores quanto a saída dos conectores para os ativos. O PAM integra a superfície crítica da organização. Avisos de segurança, novas versões e dependências devem entrar no processo de atualização, com homologação e janela de mudança proporcionais ao risco. Recomendações oficiais de segurança · Avisos de segurança do projeto

OPERACAO

Dimensionar retenção e proteger as evidências

Gravações podem ser armazenadas localmente ou em destinos externos compatíveis. Logs de comandos possuem configuração própria. A escolha afeta capacidade, disponibilidade, consulta e recuperação. A limpeza periódica de sessões controla registros, comandos e gravações locais. A documentação informa que o armazenamento externo de objetos e comandos não é afetado por essa configuração. Por isso, a política precisa ser coerente no JumpServer e nos serviços de armazenamento utilizados. Os registros também podem conter informações sensíveis exibidas durante uma sessão. Seu acesso deve ser restrito à finalidade de auditoria, com regras de consulta, exportação e descarte acordadas com a organização. Armazenamento de gravações · Armazenamento de comandos · Retenção e limpeza

OPERACAO

Comprovar recuperação e comportamento em falha

O plano de backup precisa abranger os dados, arquivos persistentes, configurações e material criptográfico necessários à restauração. A documentação ressalta a compatibilidade entre banco, arquivos e chaves de configuração na recuperação entre ambientes. Um teste de restauração deve comprovar o acesso autorizado e a consulta às evidências recuperadas. Em um desenho de alta disponibilidade, também é preciso avaliar o que acontece com novas conexões e sessões em andamento durante uma falha. Continuidade não deve ser presumida a partir de um contêiner saudável. Backup e recuperação

Fontes técnicas
INTEGRAÇÕES SOB CONTROLE

Integrações com responsabilidade definida

A integração pode aproximar o PAM do diretório, do inventário de ativos, da operação de segurança e dos processos de atendimento. Cada conexão precisa definir a origem dos dados, as permissões da automação, o tratamento de falhas e a forma de conferir o resultado. Para uma integração de provisionamento, por exemplo, é necessário distinguir o cadastro do ativo, a existência da conta no equipamento, o armazenamento da credencial, a autorização de uso e a conexão efetiva. Se uma dessas etapas falhar, o processo deve indicar o estado pendente e permitir recuperação controlada. A documentação Enterprise prevê armazenamento externo de credenciais em HashiCorp Vault, Azure Key Vault e AWS Secrets Manager. Integrações com outros cofres, portais ou plataformas operacionais precisam ser avaliadas como trabalho de integração, com compatibilidade e manutenção próprias. No envio de eventos a uma plataforma de logs ou SIEM, o escopo deve especificar quais registros chegam ao destino e como serão interpretados. Transportar um log não entrega automaticamente uma regra de detecção ou um processo de resposta. Armazenamento externo de credenciais · Configuração de logs

Fontes técnicas
COMMUNITY E ENTERPRISE

Community ou Enterprise: escolher pelos requisitos

A edição Community oferece uma base aberta para acesso e auditoria. A oferta global consultada informa utilização gratuita para até 5.000 ativos. Isso não elimina os custos de infraestrutura, implantação, operação e manutenção. A edição Enterprise acrescenta recursos que podem ser decisivos no projeto, como SSO corporativo, papéis personalizados, múltiplas organizações e modalidades comerciais de suporte. Aprovação de acesso, rotação automatizada, determinados conectores e opções de alta disponibilidade também exigem conferência de edição e plano. A escolha deve partir da matriz de requisitos. Um projeto que depende de segregação entre clientes, fluxo de aprovação e rotação de contas precisa validar essas funções na edição proposta antes de definir a arquitetura e o investimento. O suporte da Add Solution e o suporte do fabricante têm escopos próprios. Cobertura, horários, responsabilidades e condições comerciais são definidos na proposta; a licença de um produto não cria automaticamente um SLA para todos os serviços envolvidos. Comparação comercial oficial · Licença do projeto

Fontes técnicas
ENGENHARIA ADD SOLUTION

Como a Add Solution conduz o projeto

SERVICOS

Avaliação do cenário

Mapeamento dos acessos administrativos, ativos prioritários, contas, responsáveis e dependências. Essa etapa permite identificar compartilhamento de credenciais, permissões excessivas e caminhos que precisam ser incorporados ao controle.

SERVICOS

Arquitetura e definição do escopo

Seleção da edição, métodos de acesso, integrações, armazenamento e modelo de continuidade. Os critérios de aceite são definidos junto às equipes que administram os sistemas e consultam as evidências.

SERVICOS

Implantação e integração

Configuração da plataforma e das políticas previstas, integração com os serviços acordados e preparação dos fluxos operacionais. A entrada de ativos deve ser progressiva, para validar compatibilidade e reduzir impacto sobre a rotina.

SERVICOS

Homologação com situações reais

Teste de acesso permitido e negado, expiração de permissões, gravação e reprodução, restrições aplicáveis e recuperação. Quando houver automação de credenciais, o teste precisa incluir o resultado no equipamento e as dependências da conta.

SERVICOS

Operação e evolução

Documentação, orientação às equipes e suporte conforme o serviço contratado. Revisão de acessos, atualização, capacidade e verificação das evidências devem ter responsáveis definidos para que a plataforma continue útil depois da implantação. Os entregáveis e serviços de cada etapa são detalhados na proposta, conforme o ambiente e a contratação.

HOMOLOGAÇÃO

O que vale comprovar antes da entrada em produção

• O usuário autorizado encontra apenas os ativos e contas previstos para sua função • Uma pessoa sem permissão não consegue acessar o ativo nem por um caminho alternativo não aprovado • Desligamento, expiração e revogação têm comportamento conhecido para novas conexões e sessões em andamento • As restrições de protocolo, arquivo, área de transferência e comandos funcionam nos fluxos selecionados • Uma sessão de teste pode ser localizada e reproduzida por quem tem responsabilidade de auditoria • Indisponibilidade de componentes, falha de gravação e problemas de armazenamento são detectados e encaminhados • O backup pode ser restaurado com as evidências e configurações necessárias • O procedimento de contingência pode ser executado sem manter um acesso amplo permanentemente aberto

PERGUNTAS FREQUENTES

Perguntas frequentes

O que é JumpServer?

É uma plataforma de gestão de acesso privilegiado, ou PAM, que centraliza a entrada em ativos administrados e reúne controles de identidade, autorização, contas e auditoria. Seu uso deve ser delimitado pelos protocolos, recursos e edição selecionados para o ambiente.

JumpServer substitui VPN, firewall ou Zero Trust?

Ele atua no controle das sessões administrativas contempladas no projeto. VPN, firewall, segmentação e controles de identidade podem continuar necessários para conectividade e proteção do ambiente. Uma arquitetura Zero Trust exige decisões adicionais sobre identidade, dispositivo, rede e autorização; instalar PAM é uma parte possível desse desenho.

A equipe precisa conhecer a senha de cada servidor?

Nos fluxos configurados com credenciais gerenciadas, a plataforma pode realizar a conexão sem exigir que o operador digite a senha do ativo. O projeto precisa controlar também quem administra, visualiza ou exporta as credenciais e quais acessos continuam possíveis fora do PAM.

É necessário instalar um agente em todo ativo?

Os acessos utilizam protocolos suportados pelos destinos. As exigências variam por função: uma sessão, uma tarefa de automação e uma aplicação publicada podem precisar de serviços ou componentes diferentes. Publicadoras RemoteApp/VirtualApp, por exemplo, fazem parte de uma infraestrutura adicional que deve ser prevista.

É possível usar Active Directory e MFA?

Sim. LDAP/AD e MFA são documentados pelo projeto. O método de integração, a recuperação do segundo fator, os grupos autorizados e o processo de desligamento precisam ser configurados e testados. SSO e LDAP HA dependem da edição.

Todas as sessões e ações são gravadas?

A cobertura depende do método de conexão, configuração, armazenamento e recursos em uso. O projeto deve comprovar o que é registrado em cada fluxo. Gravação de sessão gráfica, log de comandos e histórico da aplicação de destino são evidências com alcances diferentes.

O JumpServer pode trabalhar com um cofre existente?

Há provedores externos documentados para a edição Enterprise. Outros cofres podem exigir integração específica. A avaliação precisa definir quem mantém a credencial válida, como ocorre a atualização e o que acontece se o cofre ou a sincronização falhar.

É possível implantar alta disponibilidade?

Existem referências de arquitetura distribuída e ofertas Enterprise com opções de HA. O resultado depende do plano, do desenho das camadas de aplicação e dados e dos testes de falha. RTO, RPO e comportamento das sessões precisam ser acordados e comprovados no projeto.

O uso do PAM garante conformidade?

Os controles e registros podem apoiar governança e auditoria. A conformidade de uma organização depende também de processos, pessoas, configuração, finalidade do tratamento dos dados e requisitos aplicáveis. O produto, isoladamente, não comprova a conformidade de todo o ambiente.

Como é calculado o investimento?

O levantamento considera edição, quantidade e tipos de ativos, simultaneidade, publicadoras, integrações, retenção, continuidade e serviços. Licenças de terceiros eventualmente necessárias e responsabilidades de suporte devem aparecer de forma clara na proposta.

SOLUÇÕES RELACIONADAS

Segurança conectada à operação.

ADD SOLUTION + JUMPSERVER

Vamos organizar o acesso administrativo do seu ambiente?

Converse com a Add Solution sobre identidades, ativos, protocolos, integrações, retenção e continuidade. Não envie senhas, chaves ou outras credenciais pelo formulário.

CONTEXTO DA CONVERSAVocê está falando com a Add Solution sobre JumpServer — segurança e arquitetura.
CONVERSA COM ESPECIALISTA

Como podemos proteger seu ambiente com JumpServer?

Conte o cenário atual e o resultado esperado. A solicitação será encaminhada aos especialistas adequados.

01
Sobre vocêComo podemos falar com você?
* Campos obrigatórios
Seus dados são enviados com segurança e utilizados apenas para responder à solicitação. Consulte nossa Política de Privacidade. · Termos de Uso.