ADD SOLUTION
JumpServer | PAM

Acceso administrativo bajo control, del inicio de sesión a la auditoría

Centralice el acceso a servidores, equipos de red, bases de datos y aplicaciones con una plataforma PAM que combina identidad, autorización y trazabilidad de las sesiones.

El diseño debe considerar la edición, la versión, los protocolos, el almacenamiento de evidencias, la alta disponibilidad y la recuperación. Las funciones varían según el proyecto.

ACESSO PRIVILEGIADO

¿Quién puede acceder, con qué cuenta y durante cuánto tiempo?

Una cuenta administrativa puede modificar configuraciones, interrumpir servicios, consultar información sensible y crear nuevos accesos. Cuando la misma credencial circula entre varias personas, se pierde claridad sobre quién ejecutó cada acción. Cuando el acceso permanece abierto después de una intervención, el riesgo también permanece. JumpServer organiza esa relación entre la persona autenticada, el activo autorizado y la cuenta utilizada en el destino. La plataforma actúa como punto de intermediación para los accesos contemplados en el proyecto, con políticas y evidencias reunidas en un entorno de administración. Para que este control sea efectivo, la implementación también debe atender las rutas alternativas. Si el mismo servidor sigue aceptando conexiones administrativas directas desde cualquier origen, parte de la operación podrá ocurrir fuera de la trazabilidad del PAM. La segmentación, las reglas de red, los permisos en el sistema de destino y los procedimientos de excepción forman parte de la arquitectura. Conozca la plataforma JumpServer

Fontes técnicas
IDENTIDAD, AUTORIZACIÓN Y EVIDENCIA

Cuatro controles que deben funcionar juntos

CONTROLES

Identidad: saber quién solicita el acceso

La integración con Active Directory/LDAP permite aprovechar el directorio corporativo para la autenticación. MFA añade una verificación al inicio de sesión, con políticas que pueden abarcar a los administradores o a todos los usuarios. El diseño debe incluir el ingreso de contratistas, la recuperación del segundo factor y la baja de personas, sin convertir las cuentas de emergencia en atajos permanentes. Las integraciones SSO y funciones como LDAP HA varían según la edición. Autenticar a una persona en JumpServer tampoco concede, por sí solo, permisos de administrador en el servidor ni acceso a cualquier activo. Autenticación LDAP/AD · Seguridad de la autenticación

CONTROLES

Autorización: delimitar el trabajo permitido

Las reglas relacionan usuarios o grupos con activos o conjuntos de activos, cuentas, protocolos y acciones. Es posible trabajar con una vigencia definida y distinguir la conexión, la transferencia de archivos y los controles del portapapeles en las rutas compatibles. Una autorización útil describe una necesidad de trabajo: qué sistemas atiende el profesional, con qué cuenta y durante qué período. El mismo cuidado se aplica a la herencia de grupos y nodos; un cambio en el inventario no debe ampliar el acceso sin que nadie lo advierta. Los flujos de solicitud y aprobación de acceso son funciones sujetas a la edición Enterprise. Cuando sean necesarios, deben formar parte del alcance desde el inicio, con responsables, vigencia y tratamiento de excepciones definidos. Reglas de autorización · Aprobación mediante solicitudes

CONTROLES

Cuentas y credenciales: controlar el uso y el ciclo de vida

El registro asocia cuentas con activos para permitir conexiones autorizadas. En los flujos con credenciales gestionadas, el acceso puede producirse sin que el operador introduzca la contraseña del destino. Esto ayuda a reducir su circulación, pero exige cuidado con quién puede consultar, exportar o administrar esas credenciales. El descubrimiento, el aprovisionamiento y el cambio de contraseña son etapas diferentes. Registrar una cuenta en el PAM no demuestra que se haya creado en el equipo, que tenga los permisos esperados ni que una aplicación dependiente siga funcionando después del cambio. La rotación automatizada de contraseñas y claves está documentada como función Enterprise. Su adopción requiere pruebas de compatibilidad, validación posterior al cambio, gestión de fallos y un responsable de las cuentas de servicio afectadas. Gestión de cuentas · Rotación de credenciales

CONTROLES

Auditoría: producir evidencia utilizable

JumpServer reúne registros de inicio de sesión, operaciones administrativas, sesiones, comandos y transferencias, según los protocolos y las funciones utilizados. La grabación, la reproducción y el seguimiento de sesiones ayudan a analizar intervenciones e investigar eventos. La evidencia debe permitir localizar a la persona, el activo, la cuenta, la hora y la actividad relevante. Grabar la pantalla sin una política de retención, acceso a los registros y verificación de integridad operativa deja la investigación a merced de la suerte. Los filtros de comandos y las restricciones de transferencia pueden limitar acciones en los flujos admitidos. Deben probarse con las herramientas reales del equipo: una sesión gráfica, un shell, un cliente de base de datos y una aplicación publicada no ofrecen la misma granularidad de control. Funciones de auditoría y control

Fontes técnicas
PROTOCOLOS E DESTINOS

Un punto de acceso para diferentes entornos

AMBIENTES

Linux, Unix y equipos de red

Las sesiones SSH y las operaciones SFTP pueden organizarse en el mismo entorno de acceso. La cuenta autorizada en el destino, los privilegios efectivos y las reglas de comandos deben reflejar la función del operador. Los equipos de red exigen validación por plataforma, incluido el comportamiento del prompt, la autenticación y los comandos administrativos. En entornos heredados que aún dependen de Telnet, la compatibilidad técnica debe tratarse junto con el análisis del tráfico sin cifrar y un plan para reducir esa exposición. Conector KoKo

AMBIENTES

Windows y sesiones gráficas

El acceso RDP permite administrar activos Windows mediante rutas admitidas por la versión y la edición implementadas. El navegador, el cliente nativo y el proxy de protocolo tienen requisitos y comportamientos propios; la elección debe considerar la experiencia de uso, la autenticación del destino, la grabación y los controles de copiar, pegar y transferir archivos. La homologación debe utilizar las versiones de Windows y las políticas de seguridad realmente adoptadas. La presencia del protocolo en el catálogo no demuestra compatibilidad irrestricta con cualquier combinación de sistema operativo, credencial y cliente. Conector gráfico Lion · Ediciones y métodos de acceso

AMBIENTES

Bases de datos y Kubernetes

El portafolio contempla el acceso a bases de datos y clústeres Kubernetes. El proyecto selecciona los mecanismos admitidos, el método de conexión y la edición adecuada, respetando los permisos nativos de cada entorno. En la base de datos, el alcance de la auditoría también depende del conector y del cliente utilizados. En Kubernetes, la autorización de la plataforma de acceso debe combinarse con el RBAC del clúster. El objetivo es preservar una relación verificable entre la persona, la credencial utilizada y los recursos que puede administrar. Tipos de activos

AMBIENTES

Sistemas web y aplicaciones administrativas

Se puede acceder a las aplicaciones web mediante un navegador ejecutado en una máquina publicadora. JumpServer ofrece el llenado de credenciales mediante selectores o scripts, según el flujo de autenticación de la aplicación. Este modelo exige validar cada sistema, sobre todo cuando hay múltiples pantallas de inicio de sesión, MFA propio, ventanas emergentes o cambios frecuentes de interfaz. RemoteApp publica aplicaciones específicas desde un host Windows. VirtualApp utiliza aplicaciones en contenedores gestionados por el componente Panda y es una función Enterprise. En el modelo Windows, la documentación incluye requisitos de Remote Desktop Services y las licencias correspondientes. La arquitectura debe restringir la navegación y la conectividad de la publicadora a lo necesario. Publicar un navegador para una aplicación no equivale, por sí solo, a impedir todo acceso a otros destinos. Activos web · RemoteApp · Máquina publicadora Windows · VirtualApp

Fontes técnicas
CASOS DE USO

Escenarios en los que un proyecto de PAM marca la diferencia

CENARIOS

Equipos internos de infraestructura y soporte

Organizar los permisos por responsabilidad y reducir el uso cotidiano de credenciales con privilegios amplios. Separar la administración de la plataforma de la consulta de evidencias ayuda a establecer responsabilidades y revisiones más claras.

CENARIOS

Contratistas y soporte de fabricantes

Conceder el acceso necesario para una intervención, con una cuenta identificada, activos delimitados y un período definido. Cuando el proyecto utiliza aprobación, la autorización debe vincularse al responsable del sistema y al contexto de la actividad.

CENARIOS

Entornos distribuidos y múltiples sedes

Planificar la conectividad, los puntos de entrada y la ubicación de los componentes según la distancia de los activos, la latencia y las restricciones de red. La segregación entre organizaciones depende de las funciones de la edición y de la validación; un árbol visual de activos, por sí solo, no demuestra separación entre clientes.

CENARIOS

Operación de sistemas críticos

Definir cómo trabaja el equipo cuando el directorio, el proveedor de identidad, el almacenamiento o el propio PAM quedan indisponibles. El acceso de contingencia debe ser restringido, protegido y revisado después de su uso.

CENARIOS

Investigación y revisión de accesos

Localizar intervenciones, revisar concesiones y comprobar si se aplica la política. Para ello, conviene medir la cobertura del inventario, la integridad de las grabaciones y el tratamiento de los accesos fuera del flujo esperado.

ARQUITETURA PAM

Arquitectura dimensionada para la operación

JumpServer es una plataforma autohospedada con componentes especializados. La arquitectura combina interfaces de administración y acceso, servicios centrales, conectores de protocolo y capas de datos y almacenamiento. La composición cambia según la versión, la edición y los métodos de conexión. Un diseño inicial debe responder: • ¿Cuántos activos y operadores se atenderán y cuántas sesiones se ejecutarán simultáneamente? • ¿Qué proporción corresponderá a terminales, sesiones gráficas, bases de datos y aplicaciones publicadas? • ¿Dónde están los activos, qué rutas de red existen y qué latencia es aceptable? • ¿Cuánto tiempo deben permanecer disponibles los registros y qué volumen de grabaciones se espera? • ¿Qué fallos debe tolerar la operación y cómo se recuperará el acceso? El número de activos y el de sesiones simultáneas representan necesidades diferentes. RDP, video, transferencia de archivos y publicadoras pueden exigir recursos muy distintos de los de una sesión de terminal. En arquitecturas distribuidas, el balanceador debe gestionar correctamente las sesiones y WebSockets. La base de datos, Redis y el almacenamiento también necesitan un diseño de continuidad. Multiplicar los servidores de aplicación sin atender estas dependencias mantiene puntos únicos de fallo. Arquitectura documentada de la línea v4 · Referencia actual de implementación distribuida

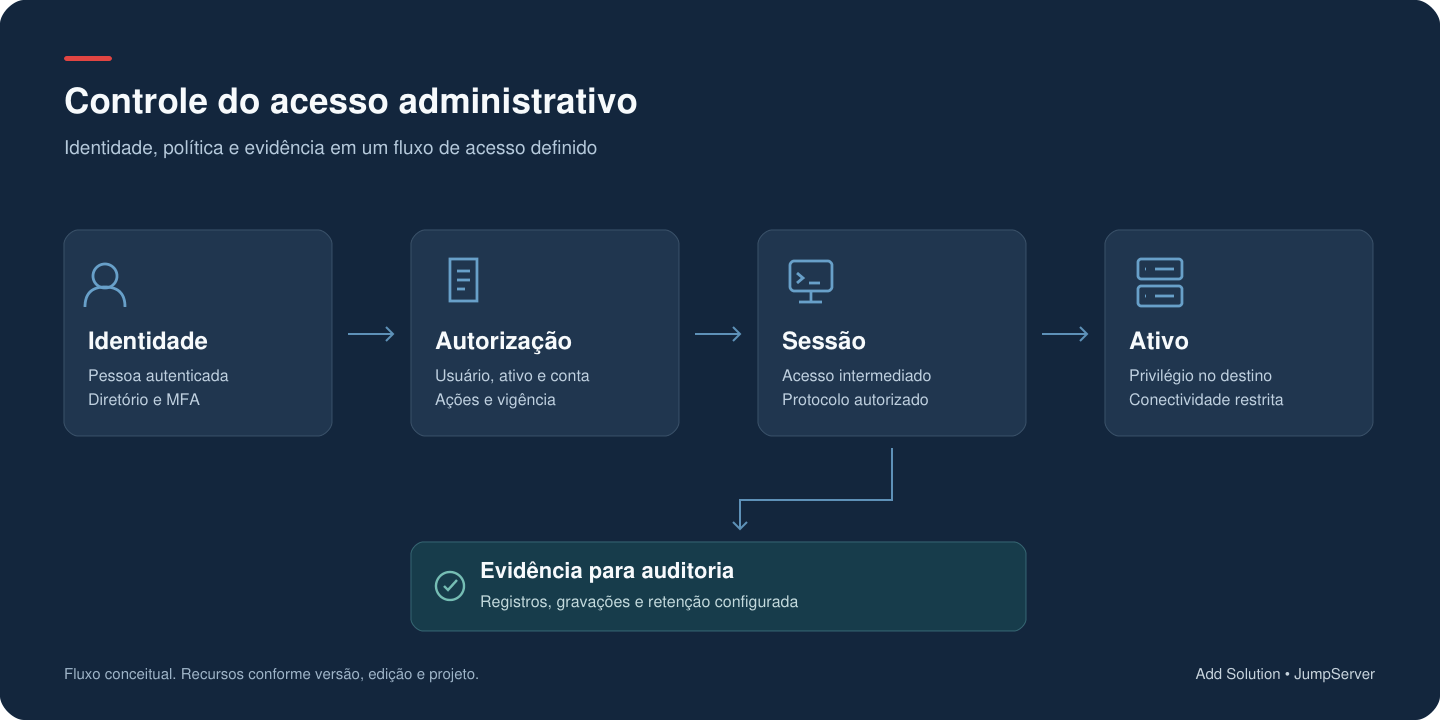
Identidade e política autorizam uma sessão intermediada até o ativo; registros da atividade apoiam a auditoria.
Flujo conceptual de acceso administrativo. Funciones según la versión, la edición y el proyecto.

La identidad del operador y la política de autorización determinan el acceso permitido. La sesión se intermedia hasta el activo autorizado, mientras los eventos, comandos y grabaciones compatibles forman evidencias de auditoría. El diagrama es conceptual y no representa una topología oficial de JumpServer v5.

  1. IDENTIDADE

    Usuario, directorio y autenticación según la política definida.

  2. AUTORIZAÇÃO

    Activo, cuenta, protocolo, acción y ventana de acceso permitidos.

  3. SESIÓN INTERMEDIADA

    Conexión controlada entre el operador y el destino autorizado.

  4. EVIDÊNCIA

    Eventos, comandos y grabaciones según el protocolo, la edición y el proyecto.

Fontes técnicas
SEGURIDAD Y CONTINUIDAD

Seguridad del PAM y continuidad del acceso

OPERACAO

Proteger la plataforma que concentra privilegios

La implementación debe prever HTTPS, MFA, credenciales robustas, exposición restringida de los servicios, actualizaciones del sistema operativo y los componentes, y acceso administrativo controlado. El diseño de red debe considerar tanto la entrada de los operadores como la salida de los conectores hacia los activos. El PAM forma parte de la superficie crítica de la organización. Los avisos de seguridad, las nuevas versiones y las dependencias deben incorporarse al proceso de actualización, con homologación y ventanas de cambio proporcionales al riesgo. Recomendaciones oficiales de seguridad · Avisos de seguridad del proyecto

OPERACAO

Dimensionar la retención y proteger las evidencias

Las grabaciones pueden almacenarse localmente o en destinos externos compatibles. Los logs de comandos tienen su propia configuración. La elección afecta a la capacidad, la disponibilidad, la consulta y la recuperación. La limpieza periódica de sesiones controla registros, comandos y grabaciones locales. La documentación indica que esta configuración no afecta al almacenamiento externo de objetos y comandos. Por ello, la política debe ser coherente en JumpServer y en los servicios de almacenamiento utilizados. Los registros también pueden contener información sensible mostrada durante una sesión. Su acceso debe restringirse a la finalidad de auditoría, con reglas de consulta, exportación y eliminación acordadas con la organización. Almacenamiento de grabaciones · Almacenamiento de comandos · Retención y limpieza

OPERACAO

Comprobar la recuperación y el comportamiento ante fallos

El plan de backup debe abarcar los datos, los archivos persistentes, las configuraciones y el material criptográfico necesarios para la restauración. La documentación destaca la compatibilidad entre la base de datos, los archivos y las claves de configuración al recuperar entre entornos. Una prueba de restauración debe comprobar el acceso autorizado y la consulta de las evidencias recuperadas. En un diseño de alta disponibilidad, también debe evaluarse qué ocurre con las nuevas conexiones y las sesiones en curso durante un fallo. La continuidad no debe presumirse a partir de un contenedor en buen estado. Backup y recuperación

Fontes técnicas
INTEGRACIONES BAJO CONTROL

Integraciones con responsabilidades definidas

La integración puede acercar el PAM al directorio, al inventario de activos, a la operación de seguridad y a los procesos de atención. Cada conexión debe definir el origen de los datos, los permisos de automatización, el tratamiento de fallos y la forma de comprobar el resultado. En una integración de aprovisionamiento, por ejemplo, es necesario distinguir el registro del activo, la existencia de la cuenta en el equipo, el almacenamiento de la credencial, la autorización de uso y la conexión efectiva. Si falla alguna de estas etapas, el proceso debe indicar el estado pendiente y permitir una recuperación controlada. La documentación Enterprise contempla el almacenamiento externo de credenciales en HashiCorp Vault, Azure Key Vault y AWS Secrets Manager. Las integraciones con otras bóvedas, portales o plataformas operativas deben evaluarse como trabajo de integración, con compatibilidad y mantenimiento propios. Al enviar eventos a una plataforma de logs o SIEM, el alcance debe especificar qué registros llegan al destino y cómo se interpretarán. Transportar un log no proporciona automáticamente una regla de detección ni un proceso de respuesta. Almacenamiento externo de credenciales · Configuración de logs

Fontes técnicas
COMMUNITY E ENTERPRISE

Community o Enterprise: elegir según los requisitos

La edición Community ofrece una base abierta para acceso y auditoría. La oferta global consultada indica uso gratuito para hasta 5.000 activos. Esto no elimina los costos de infraestructura, implementación, operación y mantenimiento. La edición Enterprise añade funciones que pueden ser decisivas para el proyecto, como SSO corporativo, roles personalizados, múltiples organizaciones y modalidades comerciales de soporte. La aprobación de acceso, la rotación automatizada, determinados conectores y las opciones de alta disponibilidad también exigen comprobar la edición y el plan. La elección debe partir de la matriz de requisitos. Un proyecto que depende de segregación entre clientes, flujos de aprobación y rotación de cuentas debe validar esas funciones en la edición propuesta antes de definir la arquitectura y la inversión. El soporte de Add Solution y el del fabricante tienen alcances propios. La cobertura, los horarios, las responsabilidades y las condiciones comerciales se definen en la propuesta; la licencia de un producto no crea automáticamente un SLA para todos los servicios involucrados. Comparación comercial oficial · Licencia del proyecto

Fontes técnicas
ENGENHARIA ADD SOLUTION

Cómo Add Solution conduce el proyecto

SERVICOS

Evaluación del escenario

Mapeo de accesos administrativos, activos prioritarios, cuentas, responsables y dependencias. Esta etapa permite identificar credenciales compartidas, permisos excesivos y rutas que deben incorporarse al control.

SERVICOS

Arquitectura y definición del alcance

Selección de la edición, los métodos de acceso, las integraciones, el almacenamiento y el modelo de continuidad. Los criterios de aceptación se definen junto con los equipos que administran los sistemas y consultan las evidencias.

SERVICOS

Implementación e integración

Configuración de la plataforma y de las políticas previstas, integración con los servicios acordados y preparación de los flujos operativos. La incorporación de activos debe ser progresiva para validar la compatibilidad y reducir el impacto en la rutina.

SERVICOS

Homologación con situaciones reales

Pruebas de acceso permitido y denegado, caducidad de permisos, grabación y reproducción, restricciones aplicables y recuperación. Cuando haya automatización de credenciales, la prueba debe incluir el resultado en el equipo y las dependencias de la cuenta.

SERVICOS

Operación y evolución

Documentación, orientación a los equipos y soporte según el servicio contratado. La revisión de accesos, las actualizaciones, la capacidad y la verificación de evidencias deben tener responsables definidos para que la plataforma siga siendo útil después de la implementación. Los entregables y servicios de cada etapa se detallan en la propuesta según el entorno y la contratación.

HOMOLOGACIÓN

Qué conviene comprobar antes de la puesta en producción

• El usuario autorizado encuentra solo los activos y las cuentas previstos para su función • Una persona sin permiso no puede acceder al activo, ni siquiera mediante una ruta alternativa no aprobada • Las bajas, la caducidad y la revocación tienen un comportamiento conocido para nuevas conexiones y sesiones en curso • Las restricciones de protocolo, archivos, portapapeles y comandos funcionan en los flujos seleccionados • Quienes tienen responsabilidades de auditoría pueden localizar y reproducir una sesión de prueba • La indisponibilidad de componentes, los fallos de grabación y los problemas de almacenamiento se detectan y se derivan para su atención • El backup puede restaurarse con las evidencias y configuraciones necesarias • El procedimiento de contingencia puede ejecutarse sin mantener un acceso amplio permanentemente abierto

PERGUNTAS FREQUENTES

Perguntas frequentes

¿Qué es JumpServer?

Es una plataforma de gestión de accesos privilegiados, o PAM, que centraliza la entrada a activos administrados y reúne controles de identidad, autorización, cuentas y auditoría. Su uso debe delimitarse por los protocolos, las funciones y la edición seleccionados para el entorno.

¿JumpServer sustituye a VPN, firewall o Zero Trust?

Actúa en el control de las sesiones administrativas contempladas en el proyecto. VPN, firewall, segmentación y controles de identidad pueden seguir siendo necesarios para la conectividad y la protección del entorno. Una arquitectura Zero Trust exige decisiones adicionales sobre identidad, dispositivo, red y autorización; instalar PAM es una posible parte de ese diseño.

¿El equipo necesita conocer la contraseña de cada servidor?

En los flujos configurados con credenciales gestionadas, la plataforma puede establecer la conexión sin exigir que el operador introduzca la contraseña del activo. El proyecto también debe controlar quién administra, visualiza o exporta las credenciales y qué accesos siguen siendo posibles fuera del PAM.

¿Es necesario instalar un agente en todos los activos?

Los accesos utilizan protocolos admitidos por los destinos. Los requisitos varían según la función: una sesión, una tarea de automatización y una aplicación publicada pueden necesitar servicios o componentes diferentes. Las publicadoras RemoteApp/VirtualApp, por ejemplo, forman parte de una infraestructura adicional que debe preverse.

¿Es posible utilizar Active Directory y MFA?

Sí. LDAP/AD y MFA están documentados por el proyecto. El método de integración, la recuperación del segundo factor, los grupos autorizados y el proceso de baja deben configurarse y probarse. SSO y LDAP HA dependen de la edición.

¿Se graban todas las sesiones y acciones?

La cobertura depende del método de conexión, la configuración, el almacenamiento y las funciones utilizadas. El proyecto debe comprobar qué se registra en cada flujo. La grabación de sesiones gráficas, los logs de comandos y el historial de la aplicación de destino son evidencias con alcances diferentes.

¿JumpServer puede trabajar con una bóveda existente?

Hay proveedores externos documentados para la edición Enterprise. Otras bóvedas pueden requerir una integración específica. La evaluación debe definir quién mantiene válida la credencial, cómo se actualiza y qué ocurre si falla la bóveda o la sincronización.

¿Es posible implementar alta disponibilidad?

Existen referencias de arquitectura distribuida y ofertas Enterprise con opciones de HA. El resultado depende del plan, del diseño de las capas de aplicación y datos, y de las pruebas de fallo. El RTO, el RPO y el comportamiento de las sesiones deben acordarse y comprobarse en el proyecto.

¿El uso de PAM garantiza el cumplimiento?

Los controles y los registros pueden apoyar la gobernanza y la auditoría. El cumplimiento de una organización también depende de los procesos, las personas, la configuración, la finalidad del tratamiento de datos y los requisitos aplicables. El producto, por sí solo, no demuestra el cumplimiento de todo el entorno.

¿Cómo se calcula la inversión?

El relevamiento considera la edición, la cantidad y los tipos de activos, la simultaneidad, las publicadoras, las integraciones, la retención, la continuidad y los servicios. Las licencias de terceros que puedan ser necesarias y las responsabilidades de soporte deben aparecer claramente en la propuesta.
SOLUÇÕES RELACIONADAS

Seguridad integrada con la operación.

ADD SOLUTION + JUMPSERVER

¿Organizamos el acceso administrativo de su entorno?

Converse con Add Solution sobre identidades, activos, protocolos, integraciones, retención y continuidad. No envíe contraseñas, claves ni otras credenciales mediante el formulario.

CONTEXTO DE CONVERSACIÓNSe está comunicando con Add Solution sobre JumpServer — segurança e arquitetura.
CONVERSA COM ESPECIALISTA

¿Cómo podemos proteger su entorno con JumpServer?

Conte o cenário atual e o resultado esperado. A solicitação será encaminhada aos especialistas adequados.

01
Sobre usted¿Cómo podemos comunicarnos con usted?
* Campos obrigatórios
Sus datos se envían de forma segura y se utilizan únicamente para responder a la solicitud. Consulte nuestra Política de Privacidad. · Términos de uso.
JumpServer PAM y acceso privilegiado | Add Solution