
Entendimento do ambiente
Aplicações críticas, links, unidades, acessos remotos e políticas existentes formam a base da escolha.
Firewalls, conectividade e gestão de segurança para filiais, ambientes corporativos e infraestrutura híbrida. A ADD Solution apoia a escolha, a configuração e a implantação conforme as necessidades da operação.
Recursos e integrações variam por produto, versão, assinatura e configuração. O dimensionamento considera o ambiente real e os controles habilitados.
Use os filtros para navegar por categoria, família e porte. A seleção final considera inspeção habilitada, interfaces, disponibilidade e serviços de segurança necessários.
A conversa técnica parte das aplicações, links, redes e acessos que devem permanecer restritos. Esses requisitos orientam a família, a capacidade e o plano de implantação.
Aplicações críticas, links, unidades, acessos remotos e políticas existentes formam a base da escolha.
Família, modelo, licenciamento, interfaces e crescimento previsto entram na avaliação técnica.
A execução é planejada com a equipe responsável pela rede e depende das condições de acesso e conectividade.
Responsabilidades, horários e condições de atendimento são definidos em proposta para cada projeto.
Acesso à internet, comunicação entre unidades, aplicações internas e recursos em nuvem exigem políticas claras e capacidade adequada para aplicar os controles definidos.
Firewalls físicos e virtuais, prevenção de ameaças e gestão formam o núcleo; switches, Wi-Fi e acesso seguro complementam a arquitetura conforme o cenário.
A escolha combina modelo, serviços de segurança, licenciamento e forma de operação — não apenas a taxa máxima de firewall.
O projeto organiza requisitos, seleção, licenciamento, configuração, implantação e suporte dentro de um escopo claro.
Projetos de expansão, renovação, segmentação ou revisão de controles exigem planejamento com a configuração atual e os efeitos da mudança sobre os serviços em uso.
O Network Security Manager centraliza a gestão de firewalls SonicWall. Opções SaaS ou locais, retenção, relatórios e demais funções variam conforme versão e licença.
Configuração, orquestração, análise e relatórios para firewalls, conforme a edição contratada.
Gestão de pontos de acesso e switches e SonicWall Unified Management têm papéis próprios; a arquitetura define consoles e integrações.
Assinaturas complementam o firewall conforme o pacote. Capture ATP analisa arquivos em sandbox e usa RTDMI; presença depende de licença e compatibilidade.
O desenho de acesso considera identidade, dispositivo, aplicação e política, além do licenciamento e da arquitetura de conectores.
Plataforma SSE com Secure Private Access para aplicações privadas e Secure Internet Access para navegação; recursos variam por edição e licença.
Gateways dedicados 6210 e 7210 e opção virtual 8200v. A escolha considera usuários simultâneos, autenticação, postura, disponibilidade e atualizações.
TZ é ponto de partida para unidades menores; NSa atende redes corporativas com maior demanda; NSsp grandes ambientes e data centers; NSv infraestruturas virtuais e nuvens compatíveis. A escolha depende do tráfego, inspeção e arquitetura.
É apenas um dado. Aplicações, simultaneidade, tráfego criptografado, sessões, VPNs e serviços ativos também influenciam a capacidade.
Não necessariamente. Assinaturas, gestão, suporte e funcionalidades adicionais precisam estar discriminados na composição proposta.
A avaliação considera modelo, software, vigência dos serviços e ciclo de vida para discutir atualização, renovação ou substituição.
A ADD Solution oferece instalação remota e pré-configuração para firewalls SonicWall, conforme as condições de conectividade e acesso.
Sim. A composição verifica portas, PoE, cobertura, gestão, compatibilidade e disponibilidade para o projeto.
Compartilhe o contexto da operação, quantidade de usuários, localidades e objetivos do projeto. A equipe ADD Solution direcionará a conversa para especialistas em arquitetura, dimensionamento, licenciamento e implantação SonicWall.
Conte quais unidades, aplicações e acessos precisam de proteção. A ADD Solution ajuda a avaliar a arquitetura e a composição de produtos e serviços.
Selecione um produto para consultar especificações, contexto de aplicação e documentos oficiais.
Valores publicados pelo fabricante. O dimensionamento final considera arquitetura, tráfego, serviços ativos, redundância e crescimento.
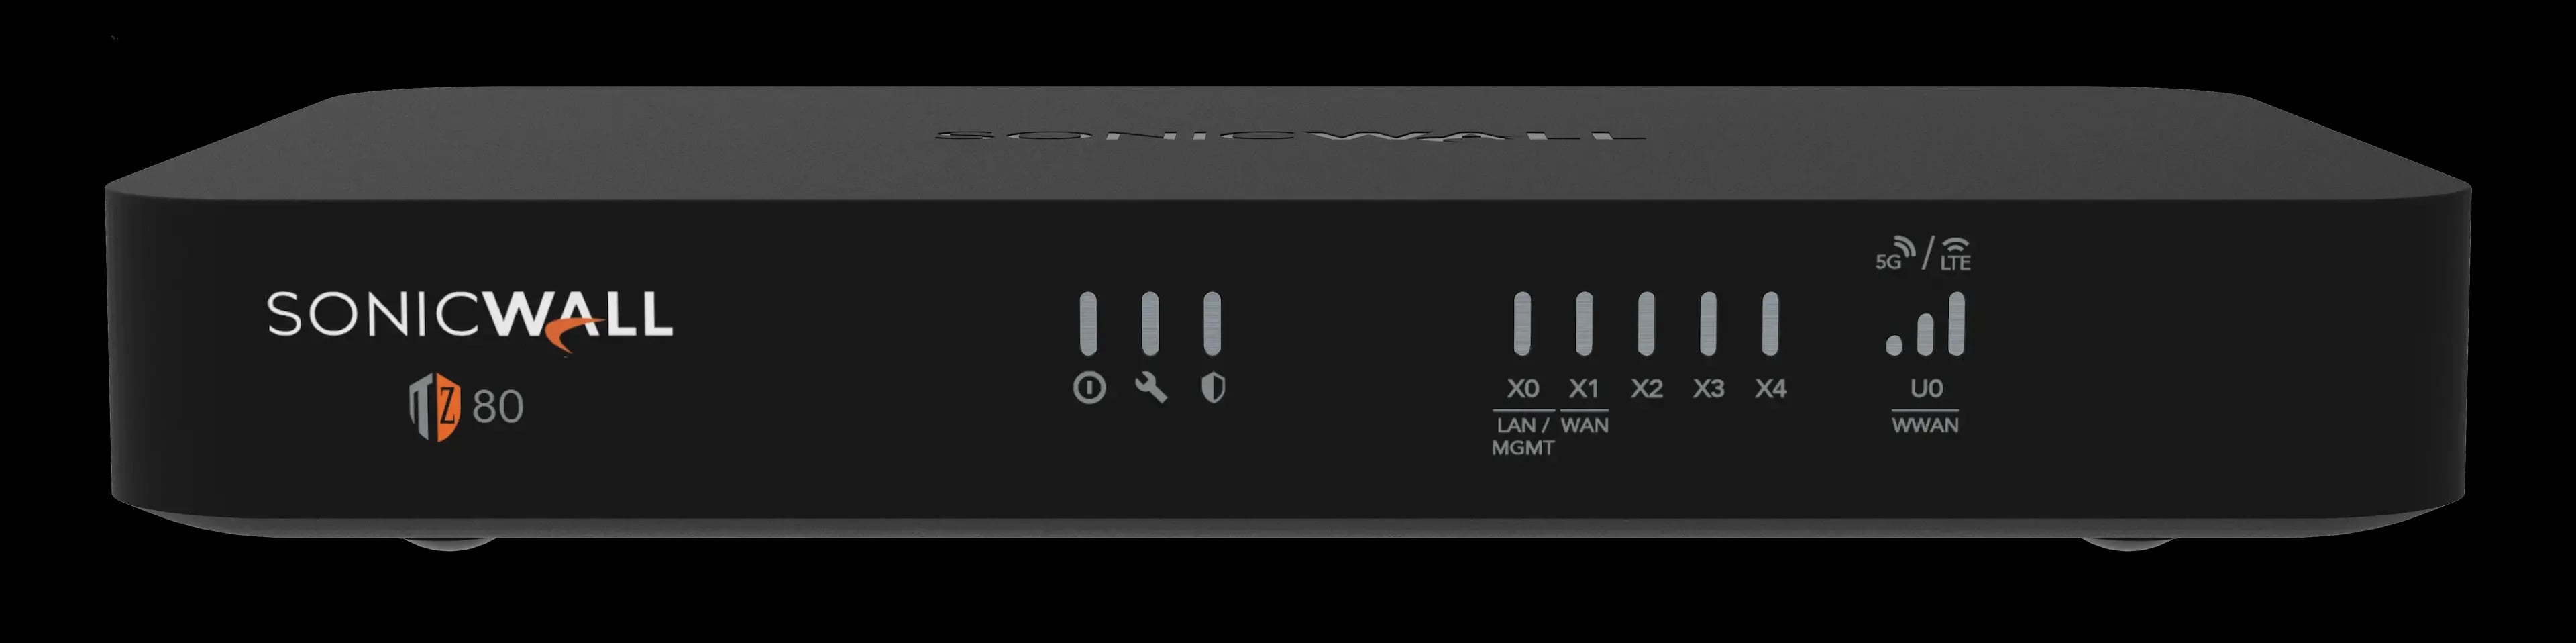
Firewall compacto por assinatura para pequenos escritórios, acesso remoto e IoT, com quatro portas Gigabit e um uplink SFP de 1 Gb/s.
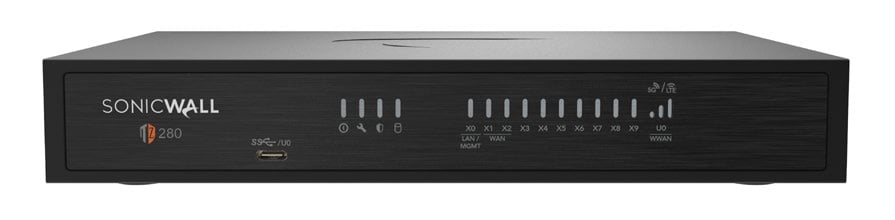
Firewall de mesa para pequenos escritórios e filiais, com oito conexões Gigabit e dois uplinks ópticos de 1 Gb/s.
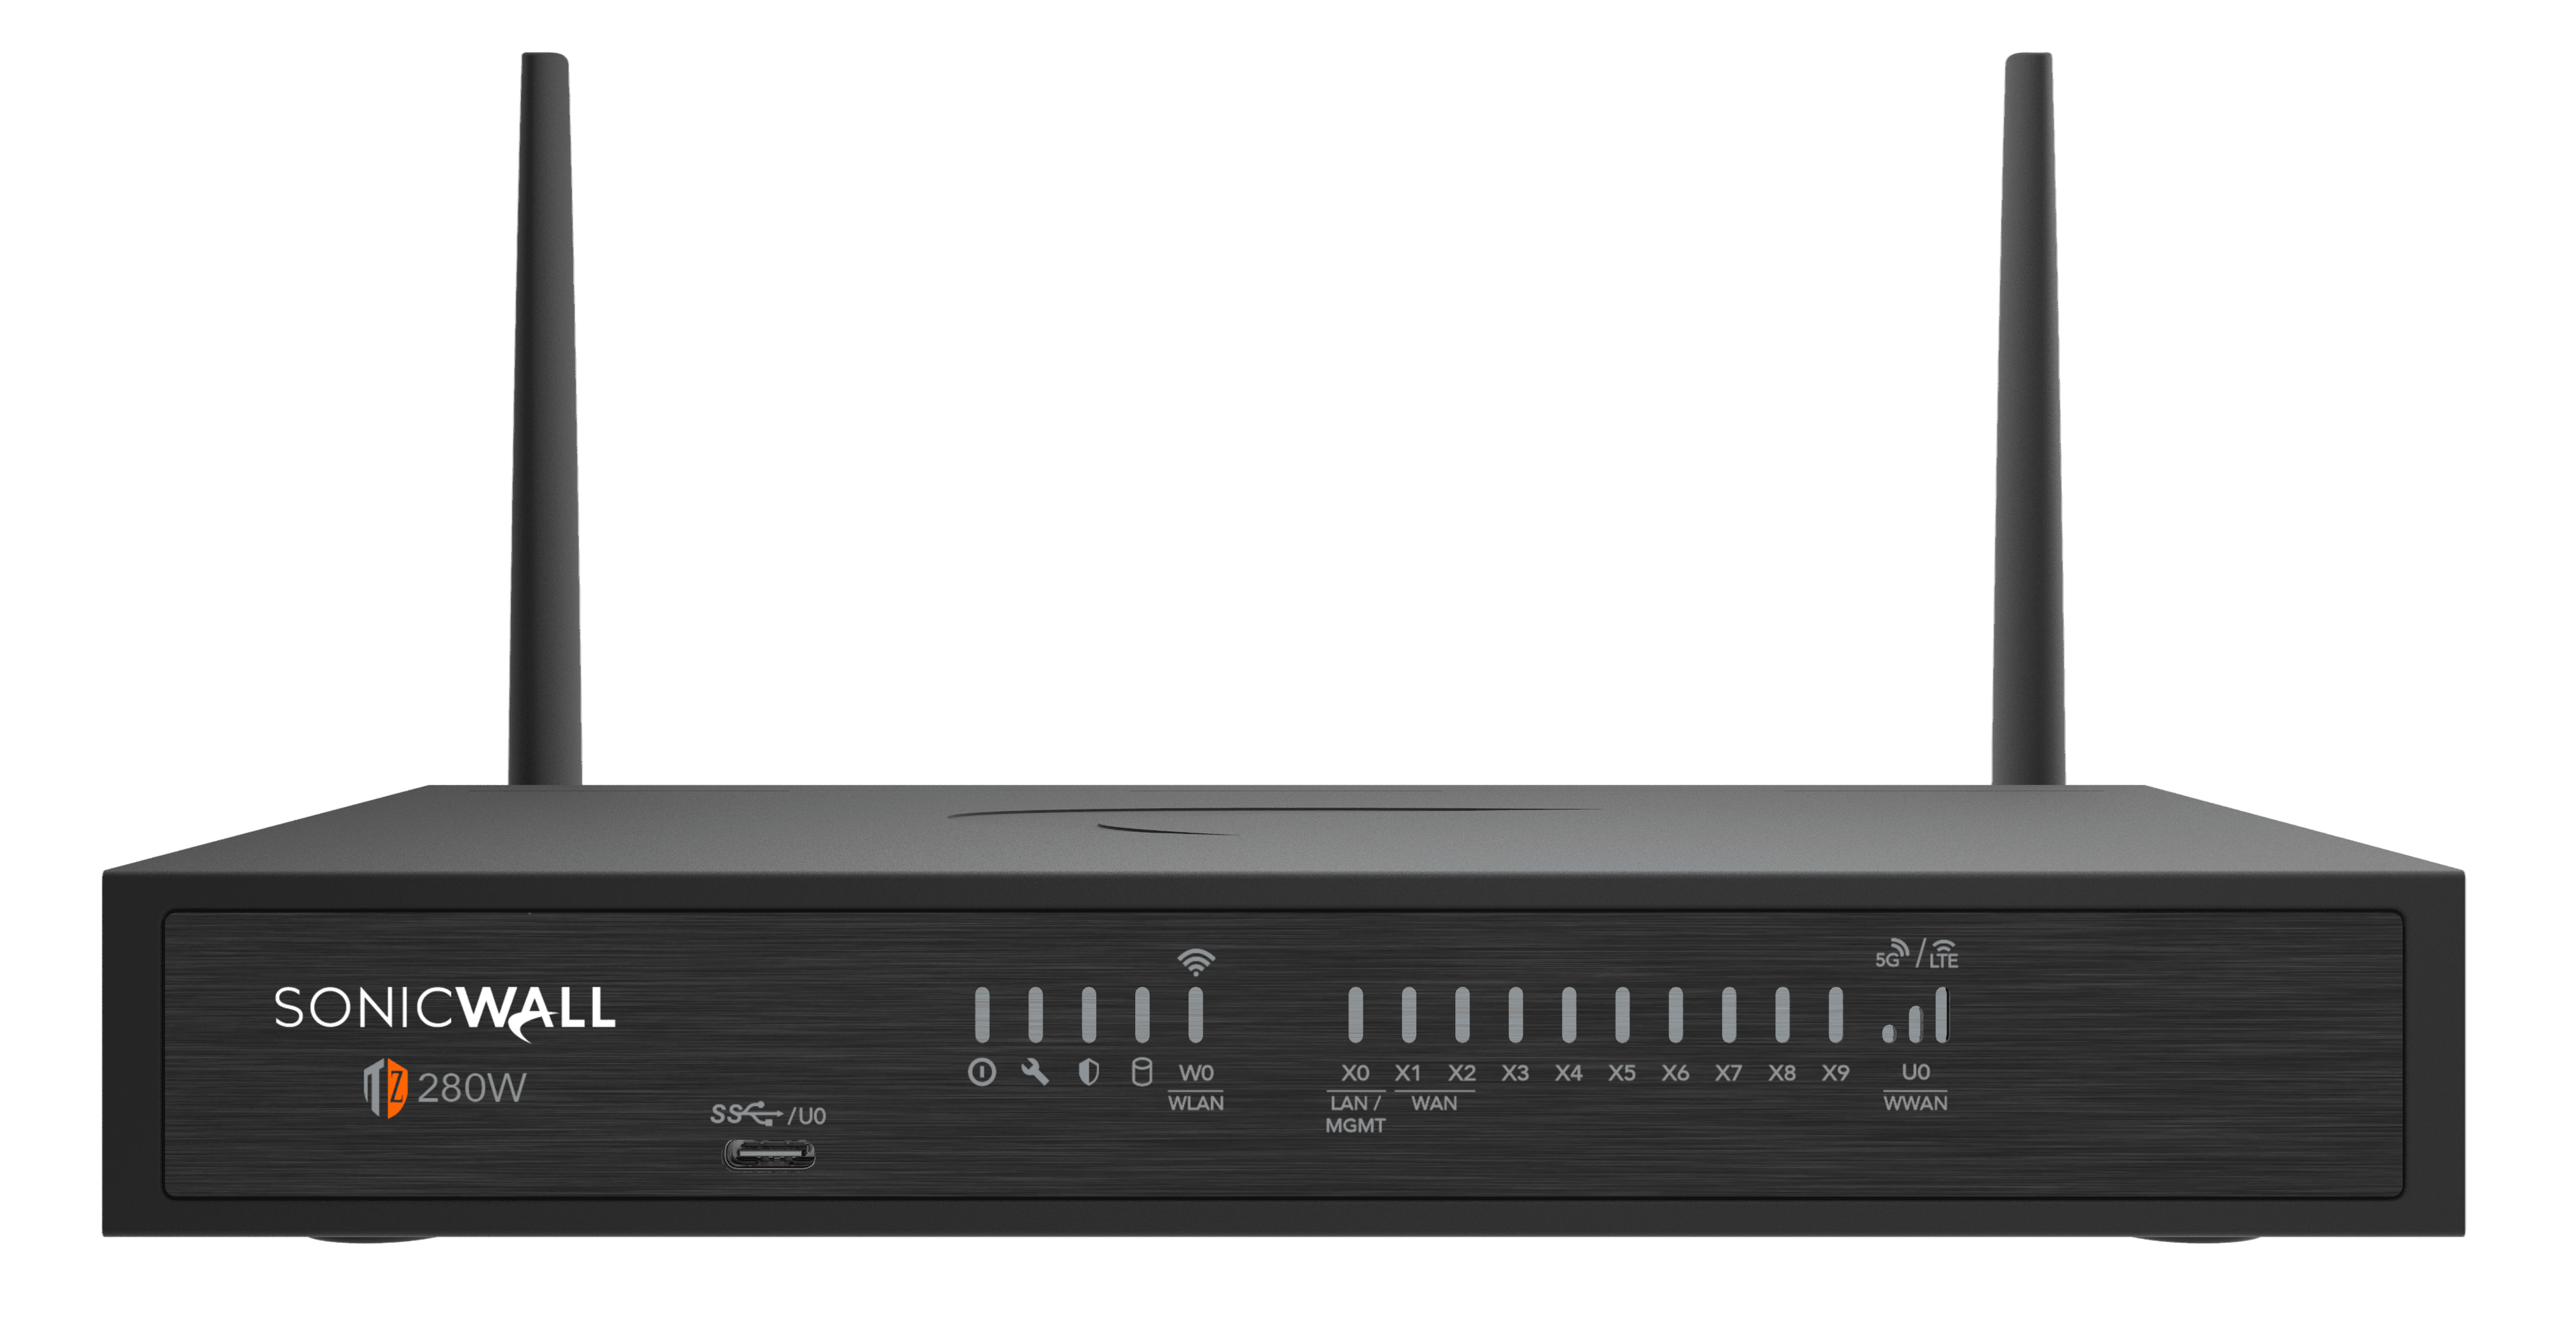
Firewall de mesa com Wi-Fi 6 2×2 integrado, oito portas Gigabit e dois uplinks SFP de 1 Gb/s para pequenos escritórios.
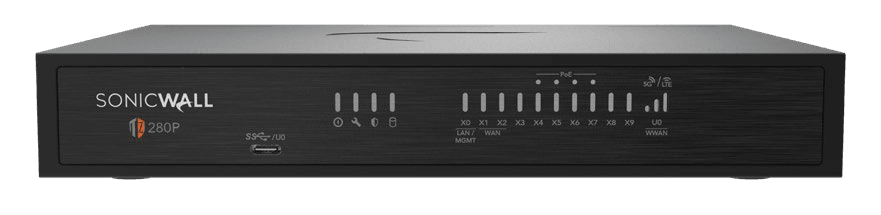
Firewall de mesa com quatro portas PoE+ para alimentar dispositivos compatíveis, concentrando segurança e conectividade em pequenos escritórios.
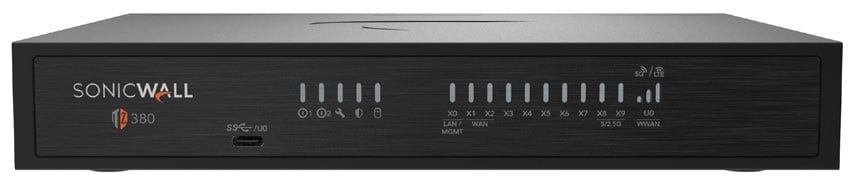
Firewall de mesa para filiais com uplinks ópticos multigigabit de até 5 Gb/s e segunda fonte opcional.
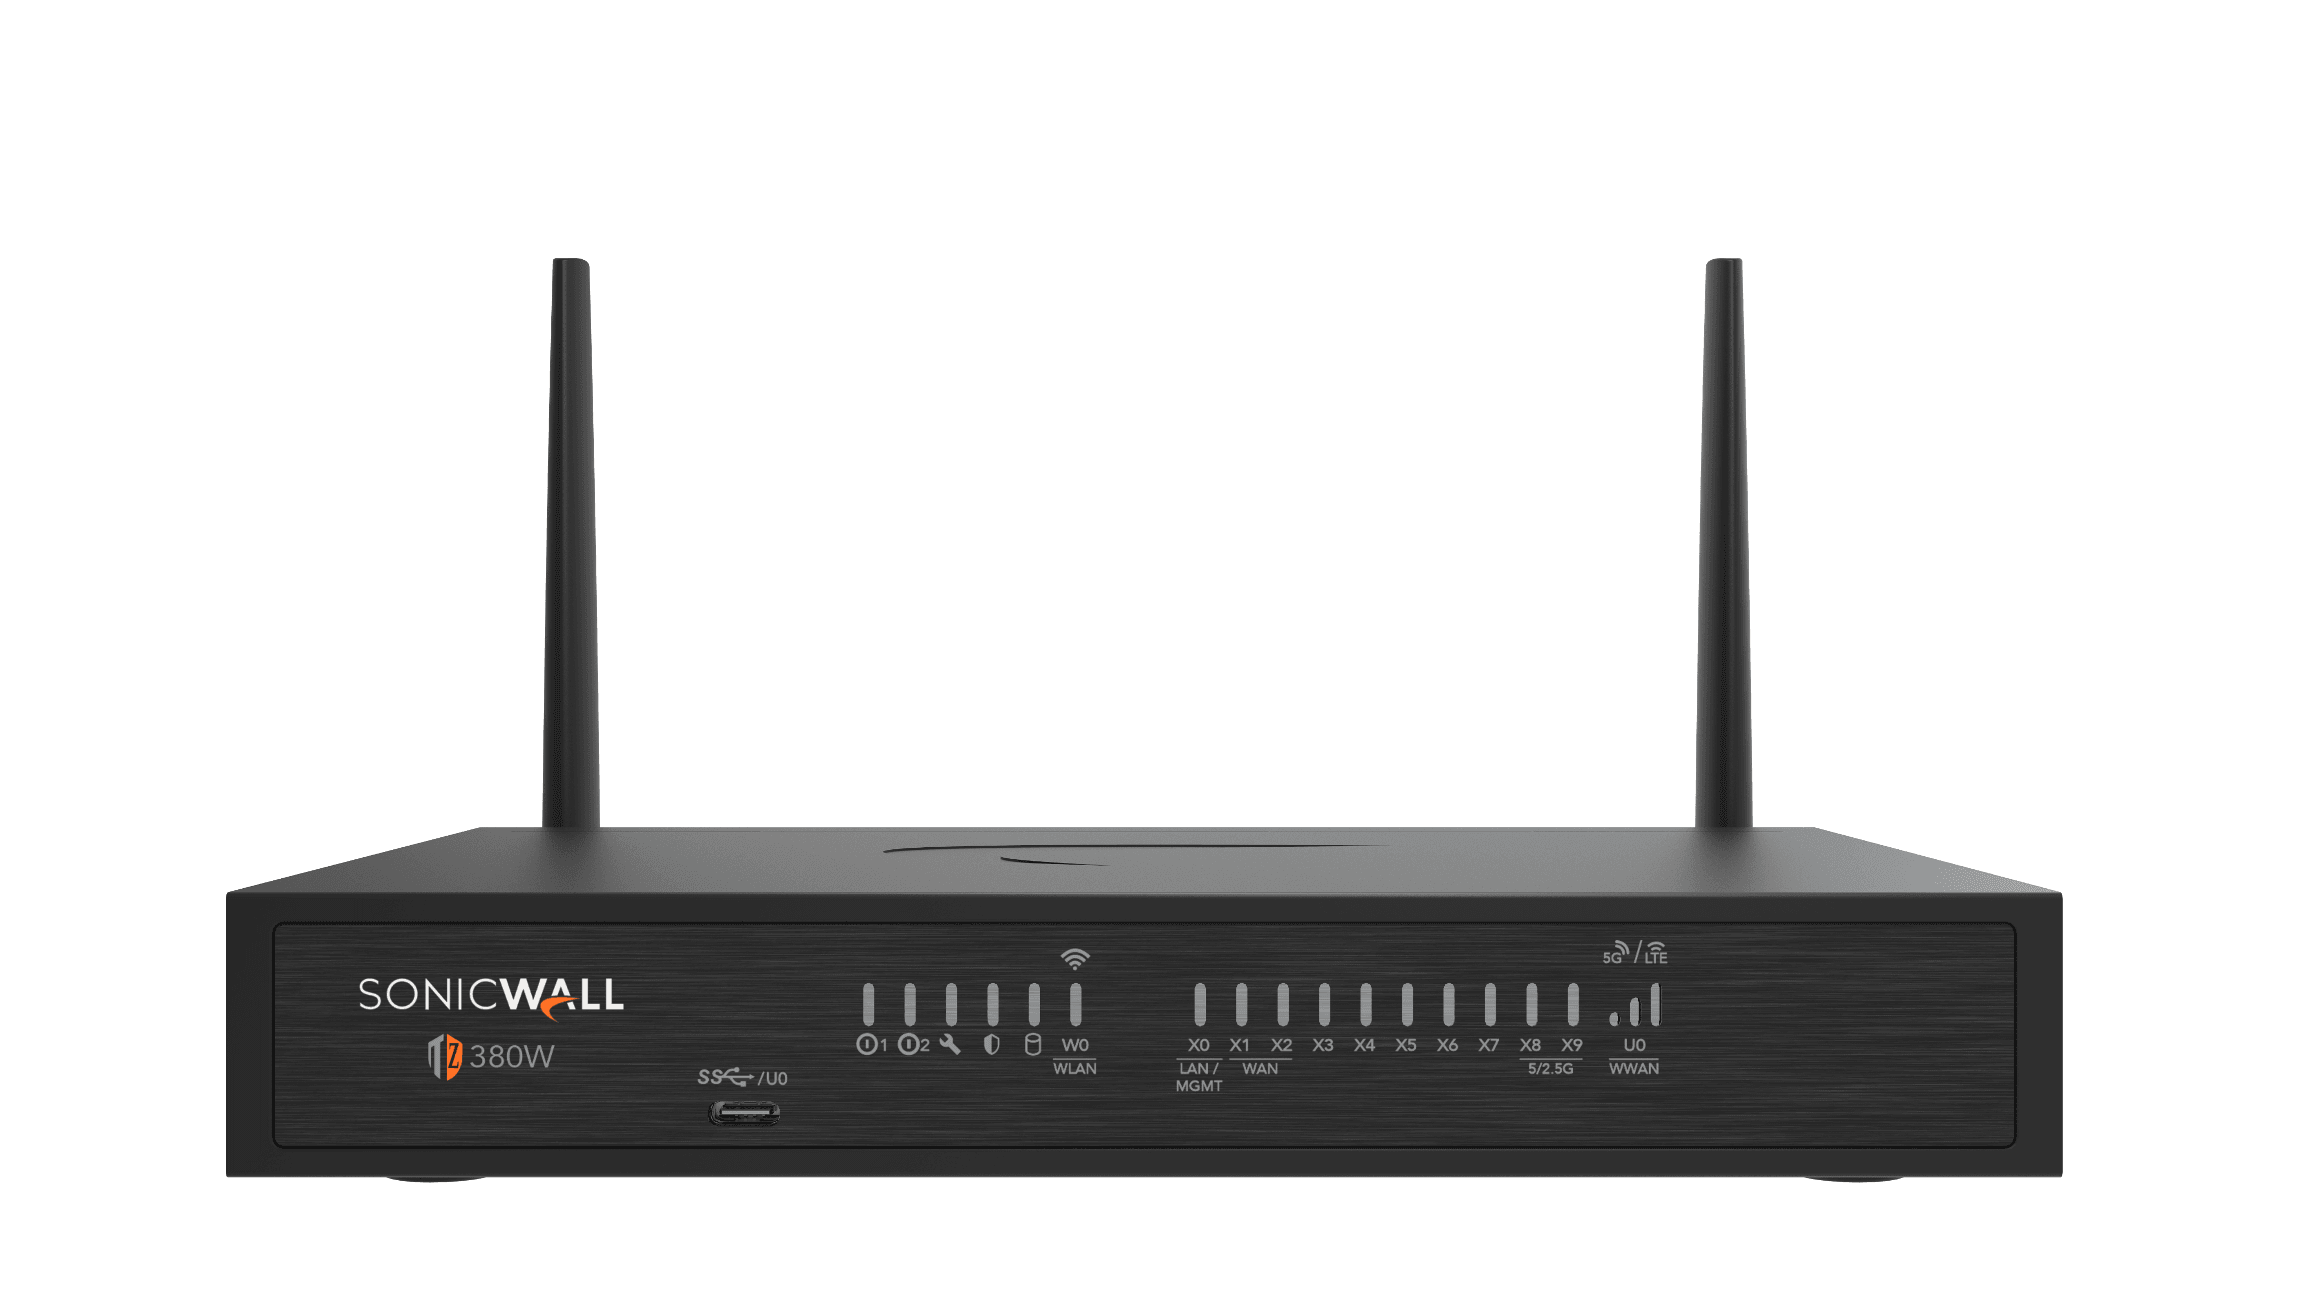
Firewall e Wi-Fi 6 2×2 no mesmo appliance para filiais, com uplinks ópticos multigigabit e segunda fonte opcional.
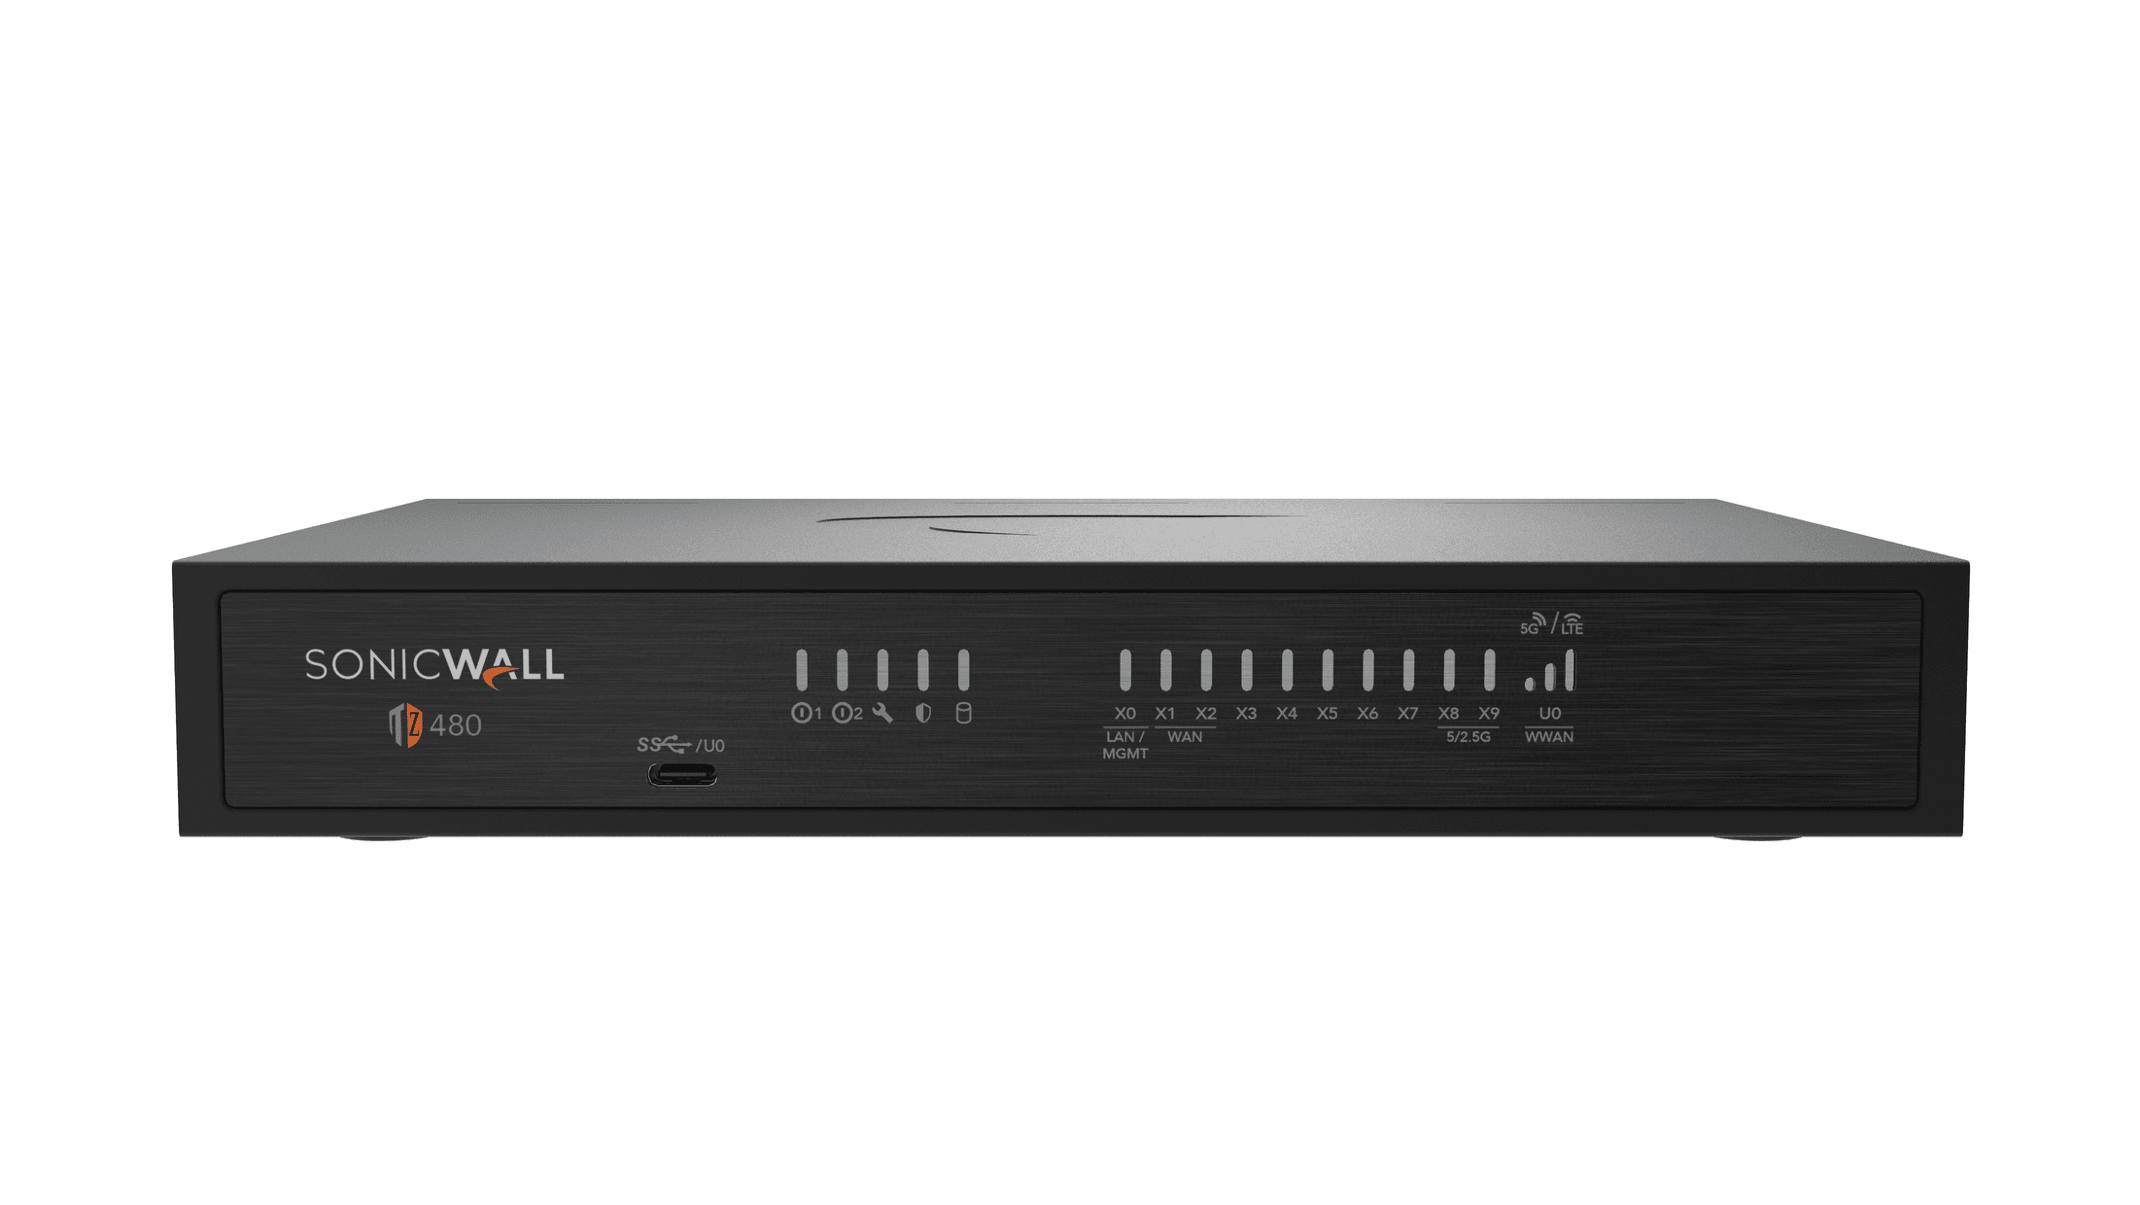
Firewall para SD-Branch com 350 mil conexões DPI máximas e expansão de VPN SSL até 150 licenças.
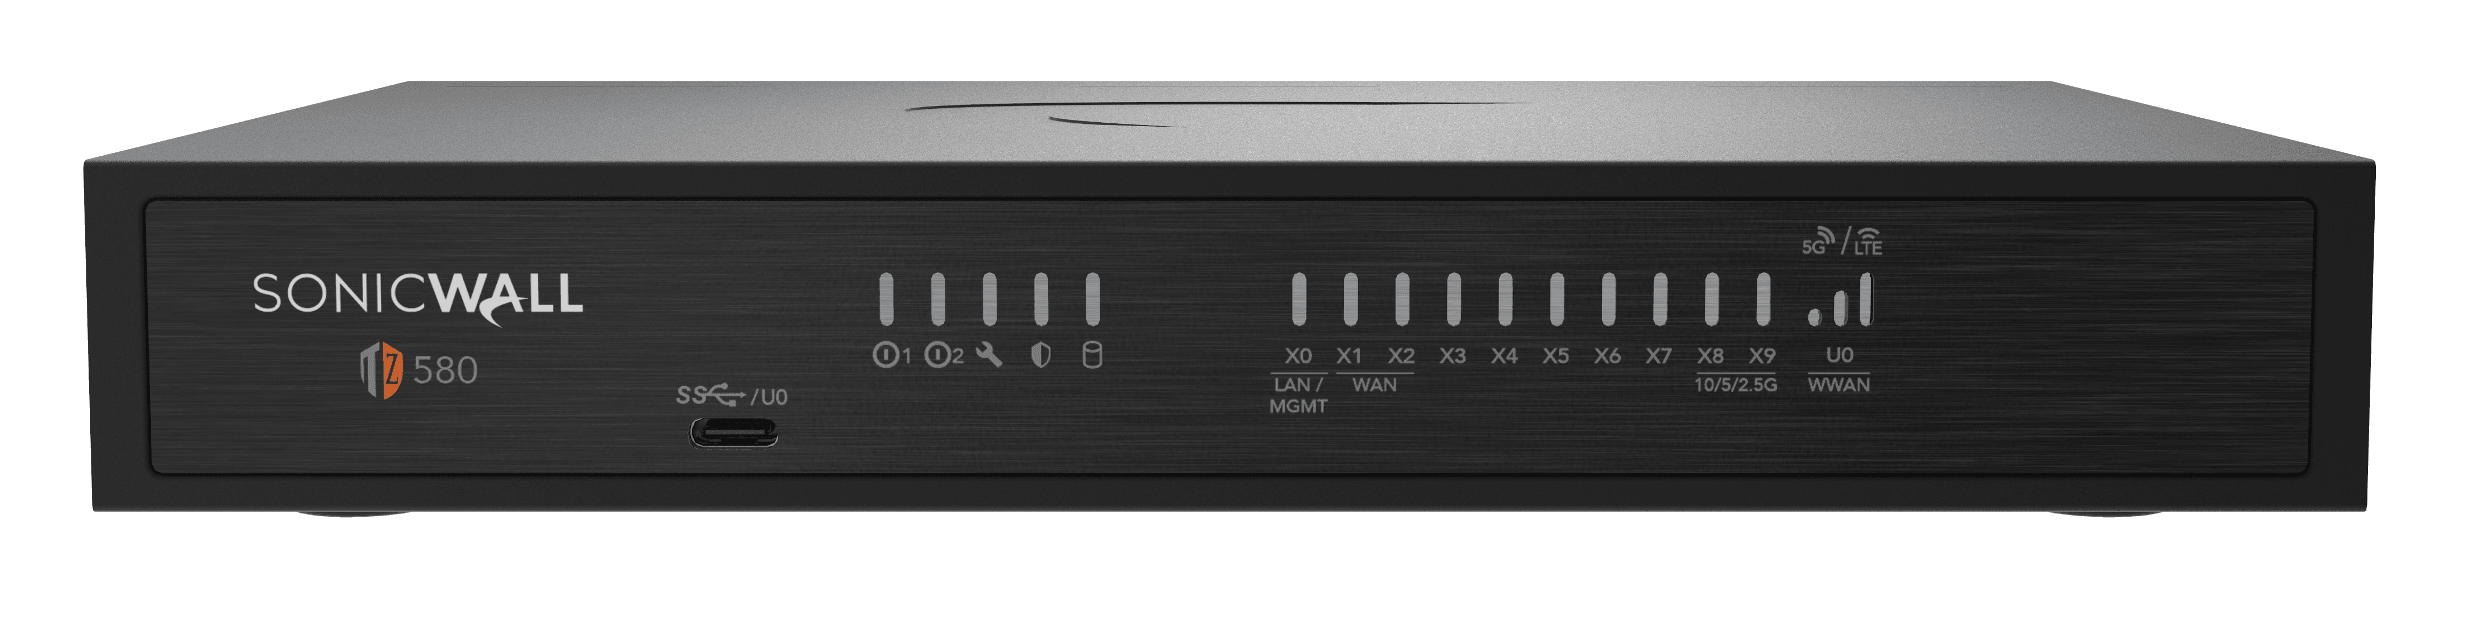
Firewall compacto com uplinks de até 10 Gb/s, 256 interfaces lógicas e expansão de VPN para filiais em crescimento.
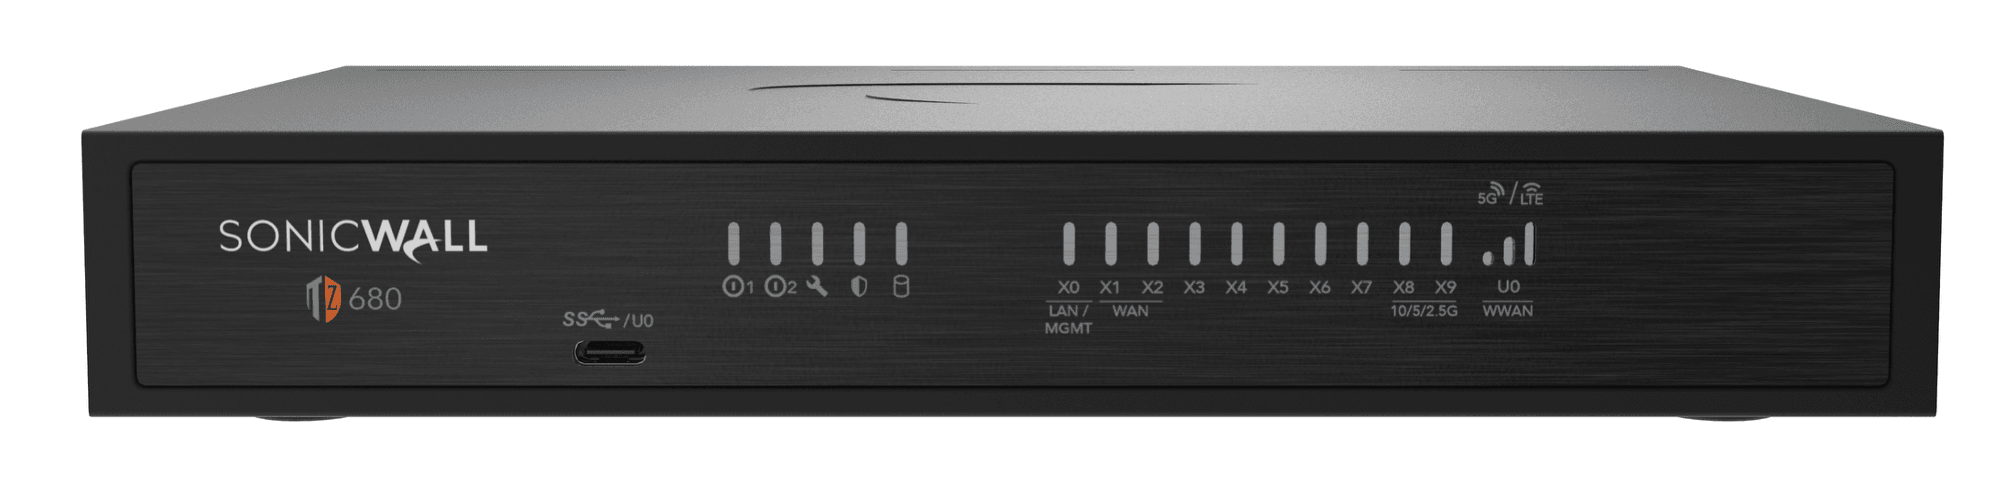
Modelo de maior capacidade da série TZ Gen 8, com uplinks 10 Gb/s e até 600 mil conexões DPI.
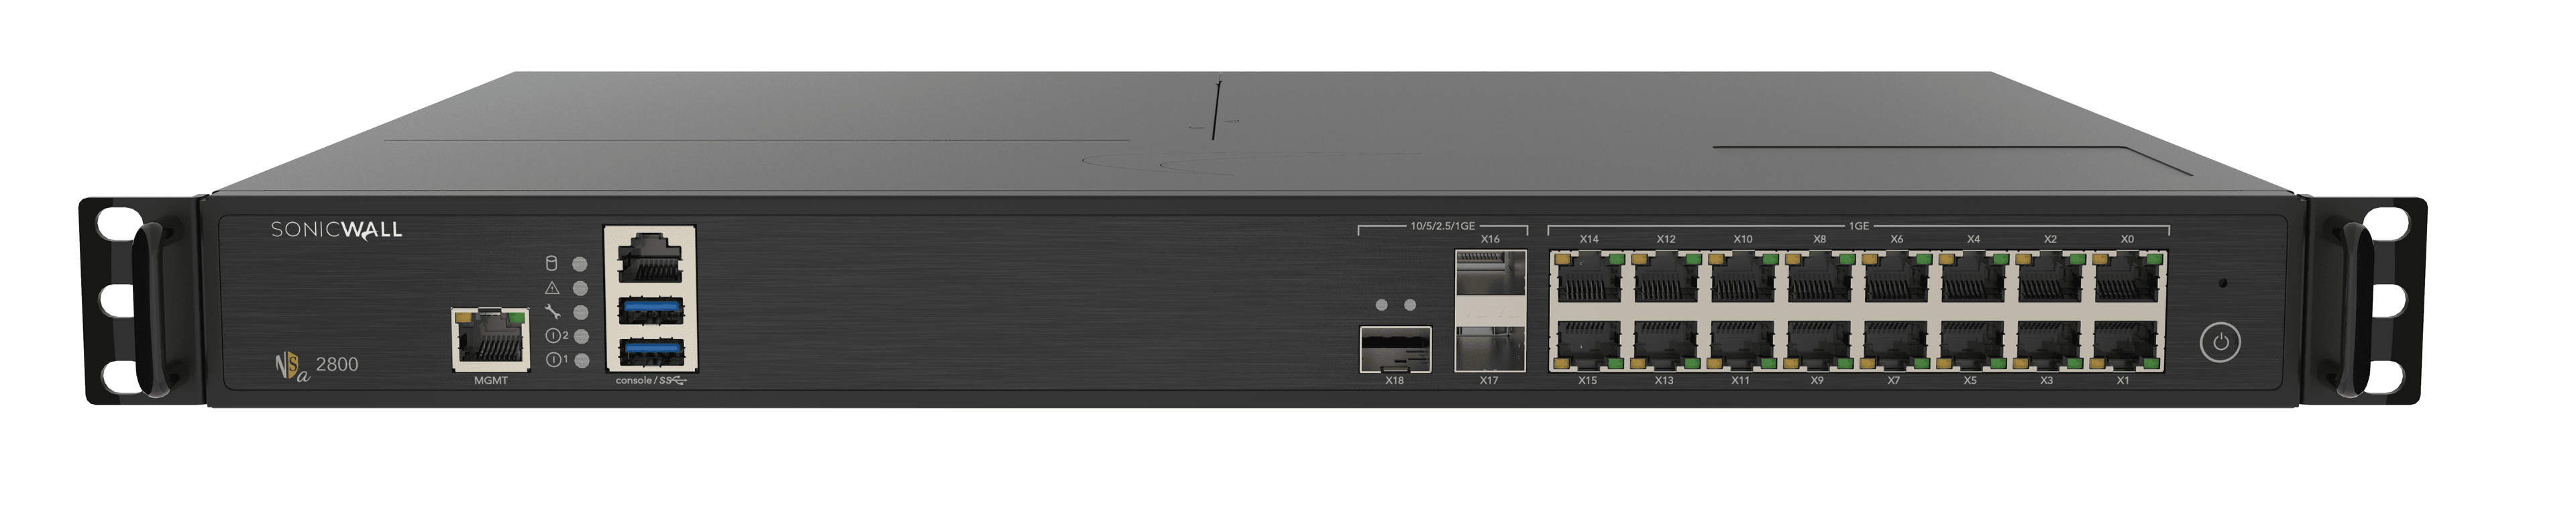
Firewall corporativo 1U com 16 portas Gigabit e três interfaces ópticas multigigabit para segmentação de redes e conexão de filiais.
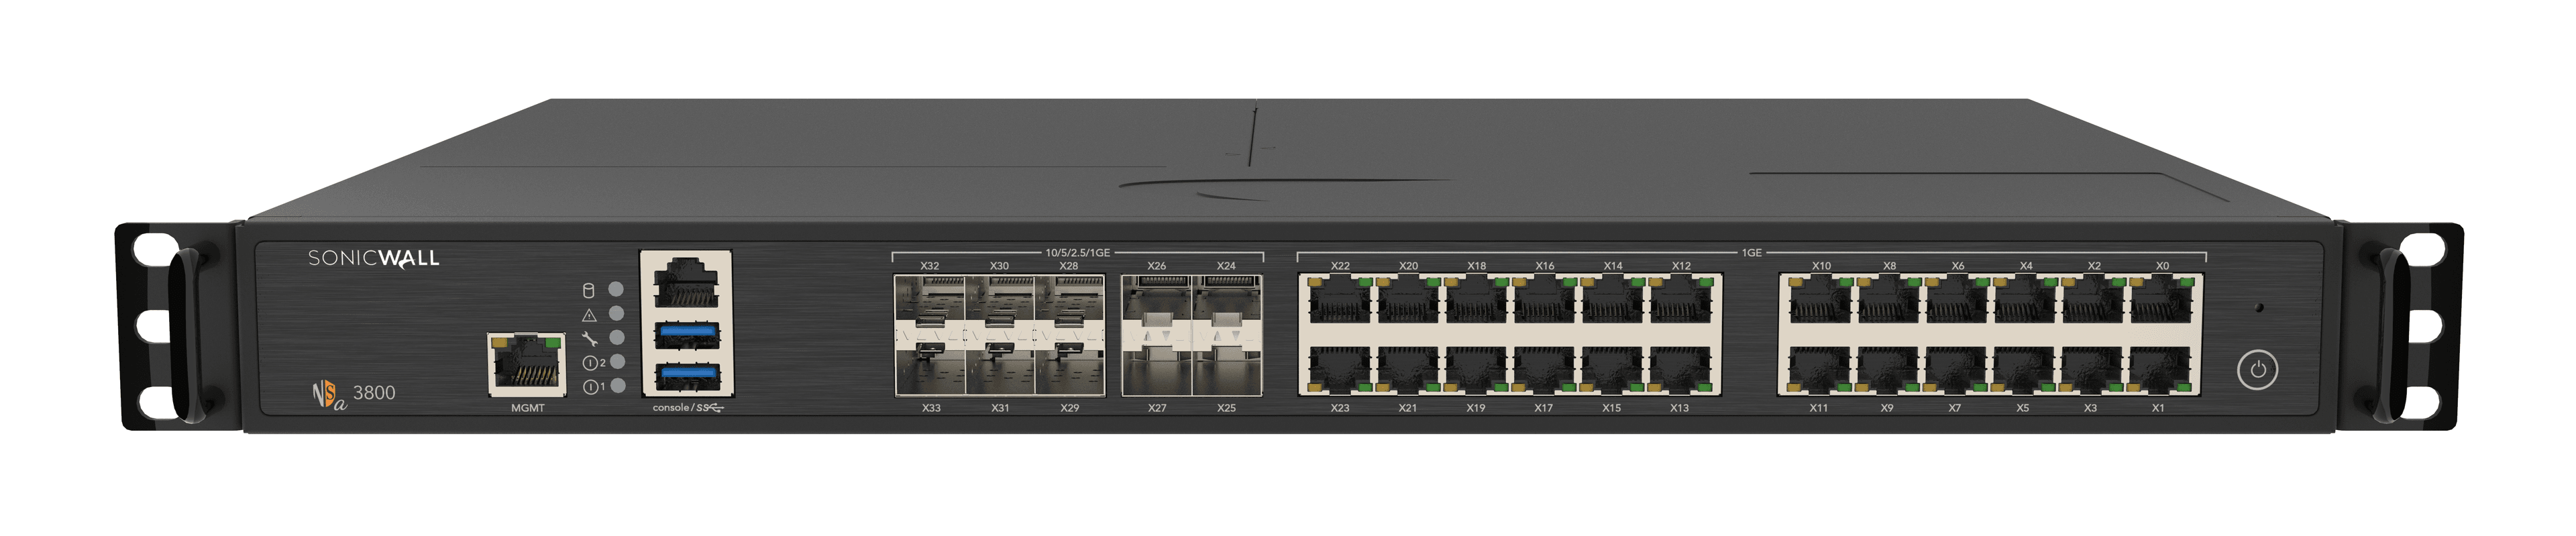
Firewall 1U que combina 24 portas Gigabit com dez interfaces SFP/SFP+ multigigabit, útil para ambientes que precisam de muitas conexões ópticas.
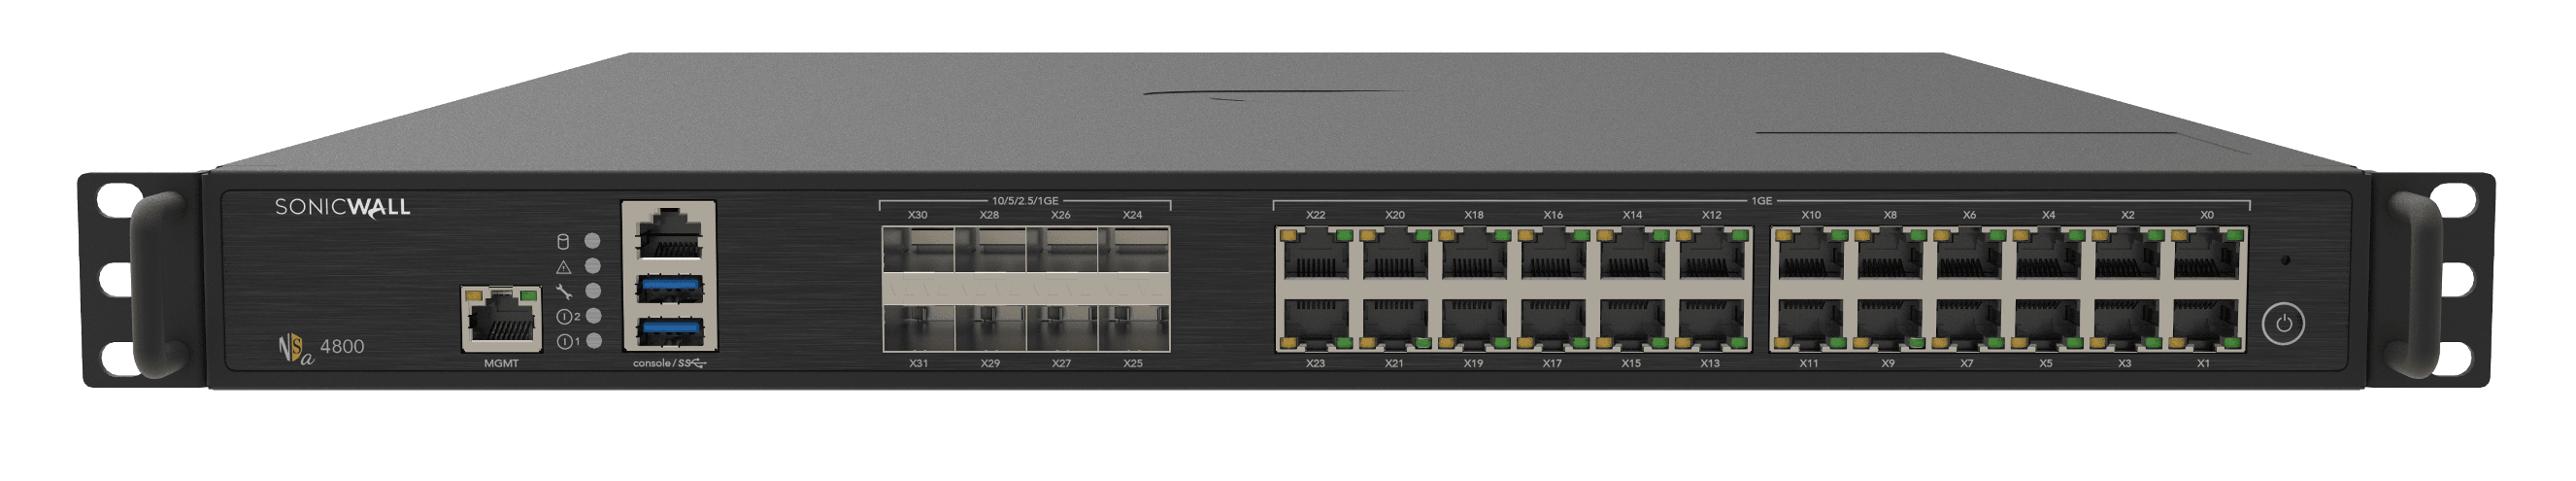
Firewall 1U com 24 portas Gigabit, oito interfaces SFP/SFP+ e expansão de armazenamento, para redes corporativas com vários segmentos.
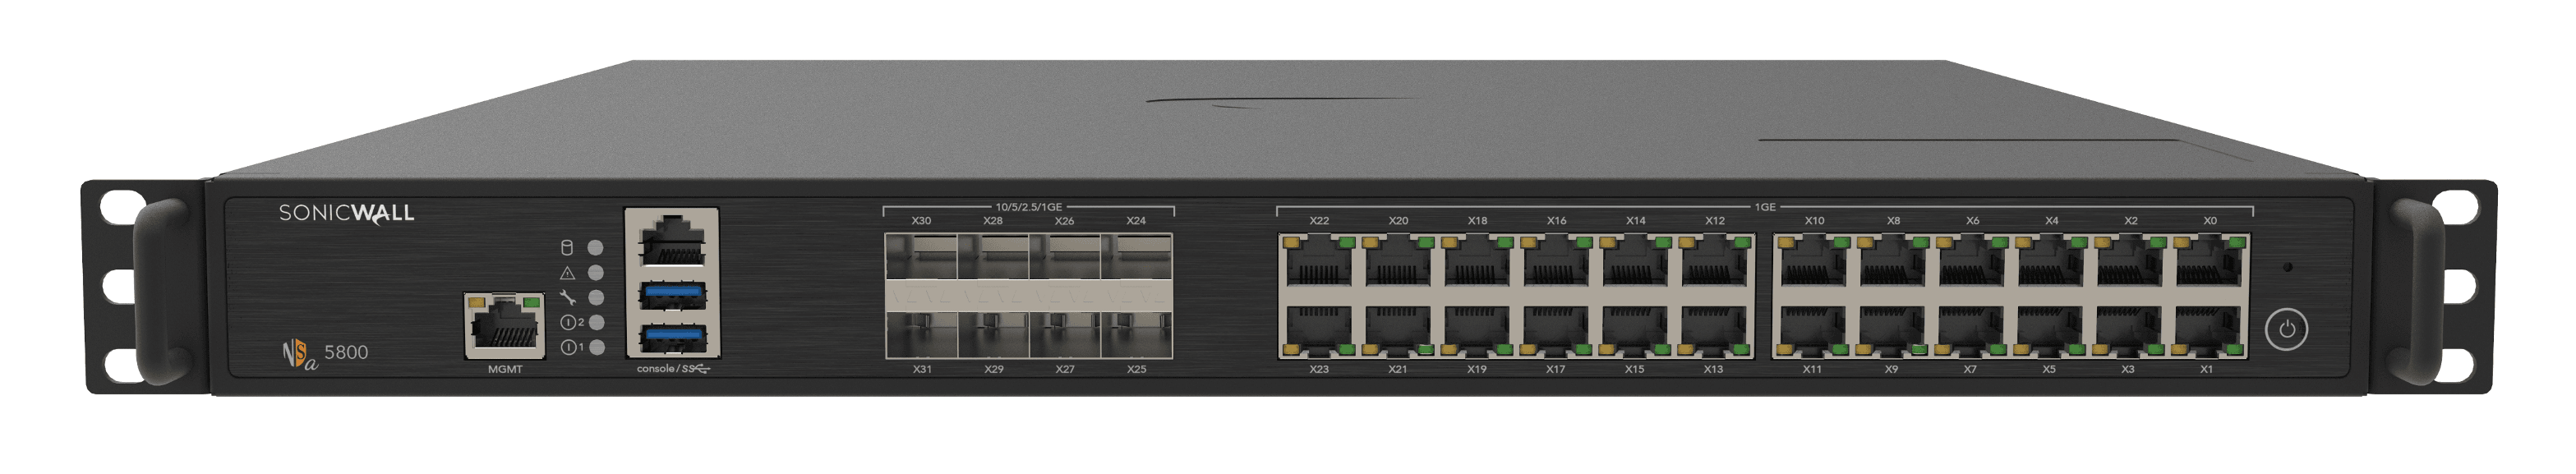
Firewall 1U para maior concentração de tráfego, com 24 portas Gigabit, oito interfaces SFP/SFP+ e maior capacidade de sessões na série.
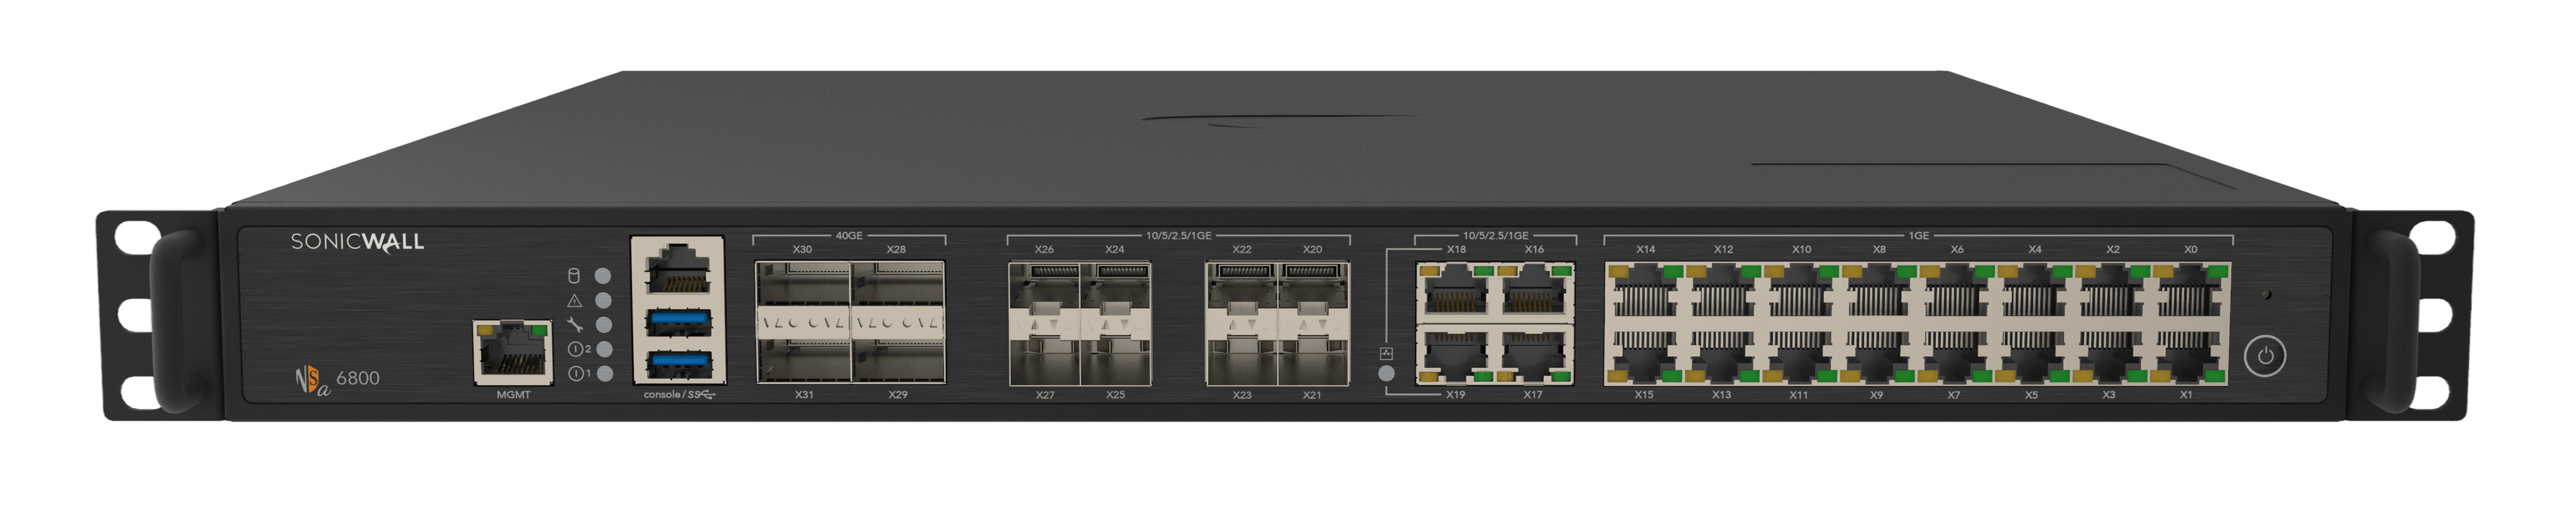
Firewall corporativo Gen 8 em rack 1U, com quatro portas 40G QSFP, oito SFP/SFP+ multigigabit e interfaces de cobre, para redes com grande concentração de tráfego.
Firewall Gen 7 em rack 1U, com portas 100/40G e 25G para consolidar segmentos de grandes redes corporativas.
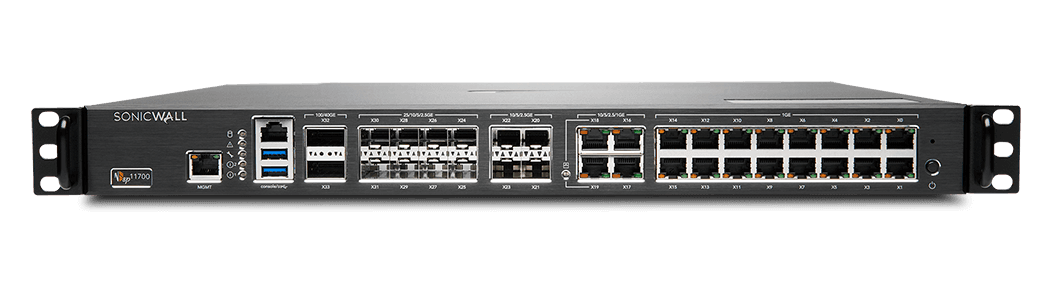
Firewall Gen 7 em rack 1U, com conectividade 100/40G, 25G e multigigabit para ampliar a capacidade de sessões e VPN entre unidades.
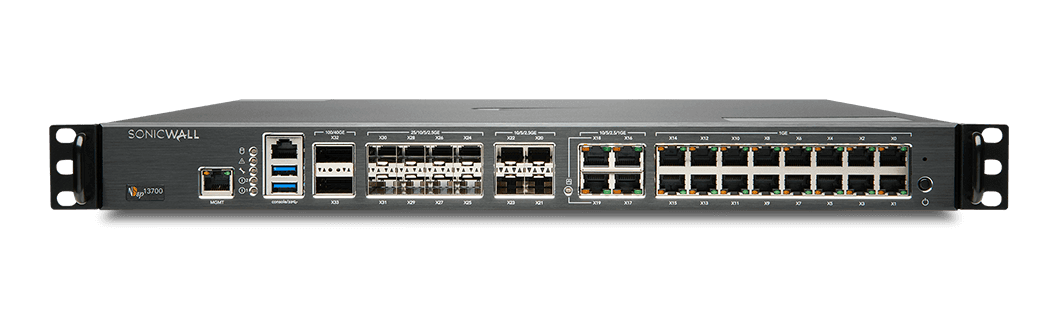
Firewall Gen 7 em rack 1U para redes de grande porte e data centers, com interfaces 100/40G e 25G e alta capacidade de conexões.
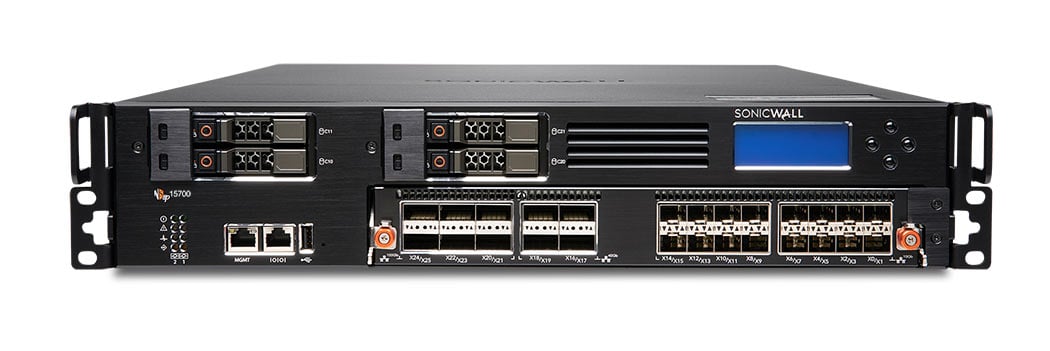
Firewall Gen 7 em rack 2U com seis portas 100G e arquitetura multi-instance para até 12 tenants, destinado a data centers e operações com ambientes isolados.
Firewall virtual de um núcleo para pequenos ambientes, filiais e workloads enxutos; exige assinatura ativa e conectividade para licenciamento.
Firewall virtual de dois núcleos para filiais e ambientes em crescimento, com execução em hypervisors e nuvens públicas compatíveis.
Firewall virtual de quatro núcleos para segmentação e proteção de workloads em ambientes híbridos com maior demanda de processamento.
Firewall virtual de oito núcleos para ambientes virtualizados e operações distribuídas que exigem maior escala de recursos e interfaces.
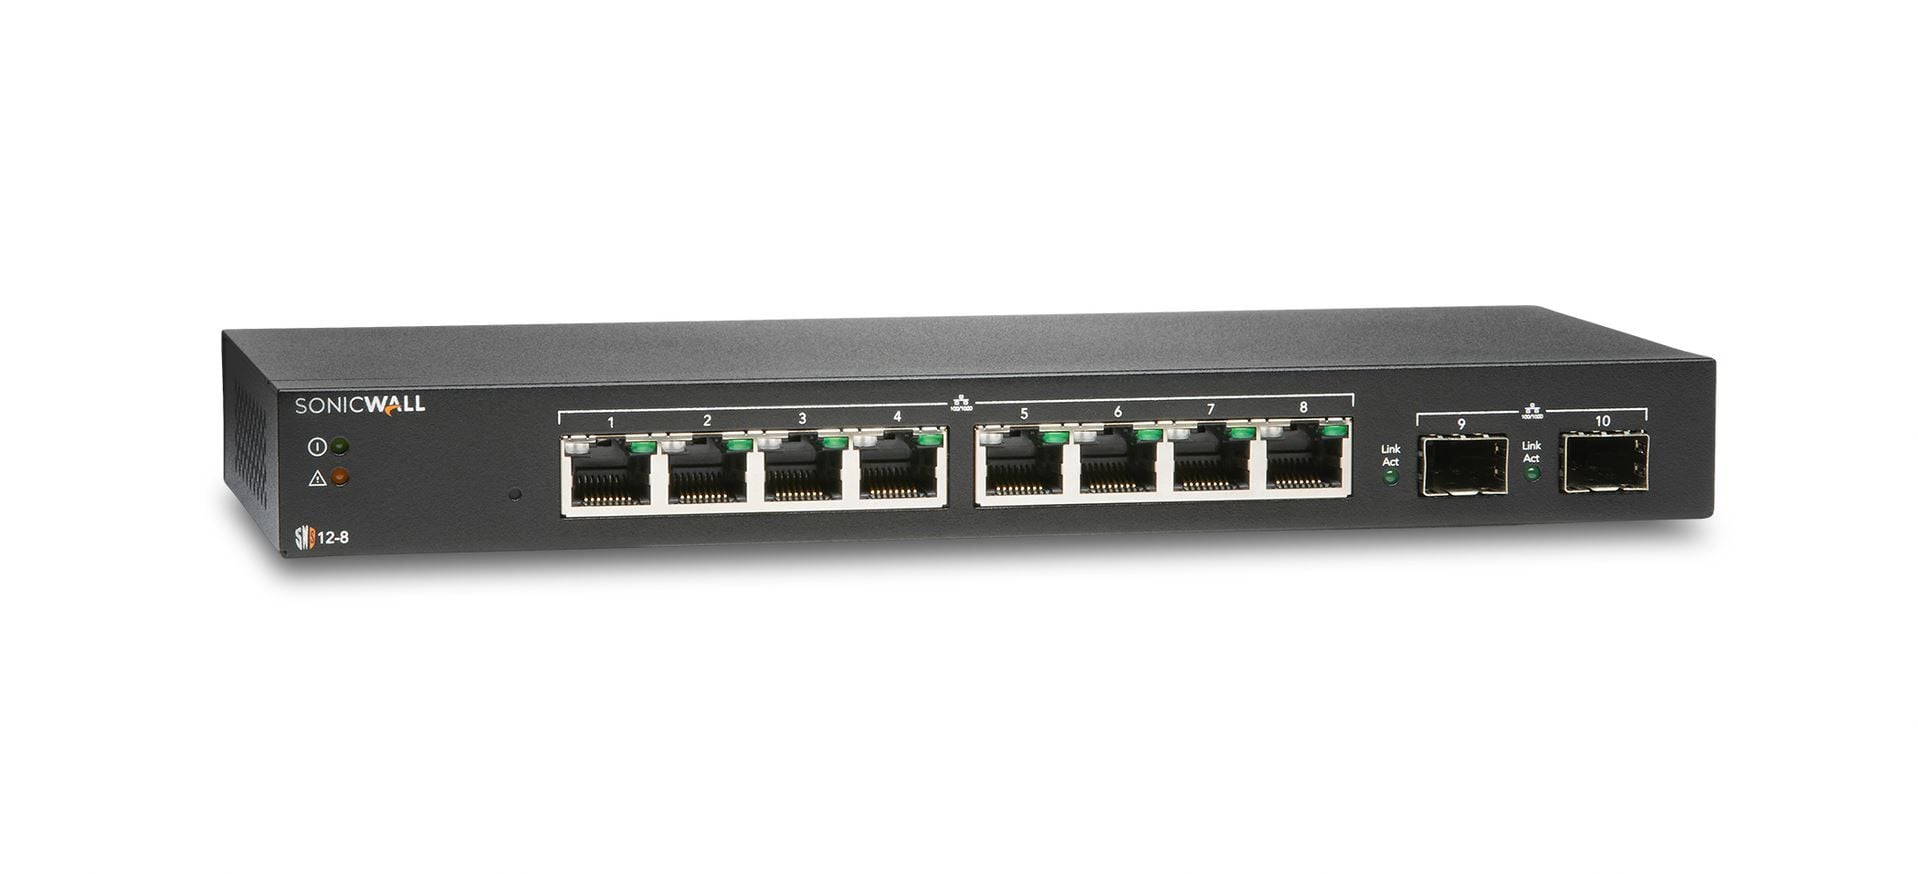
Switch Gigabit compacto e sem ventoinha para conectar oito dispositivos cabeados, com dois uplinks SFP e sem alimentação PoE.
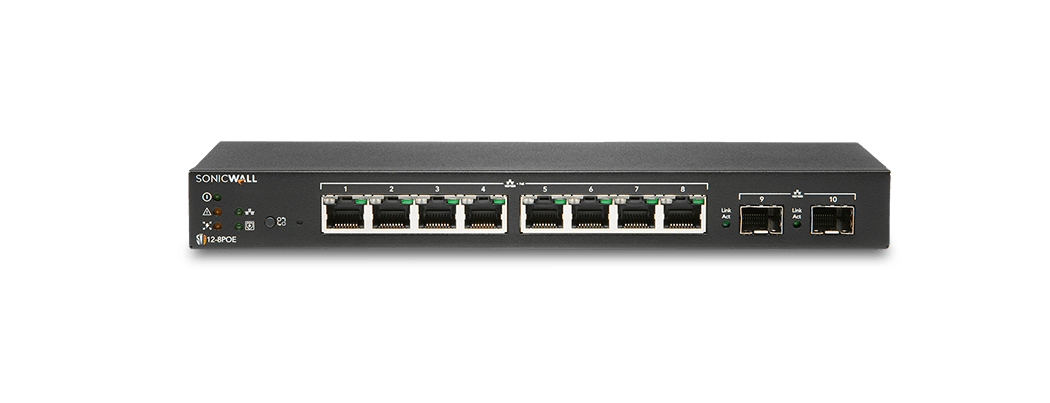
Switch compacto de oito portas Gigabit com PoE 802.3af, adequado a dispositivos de baixo consumo dentro do orçamento de 55 W.
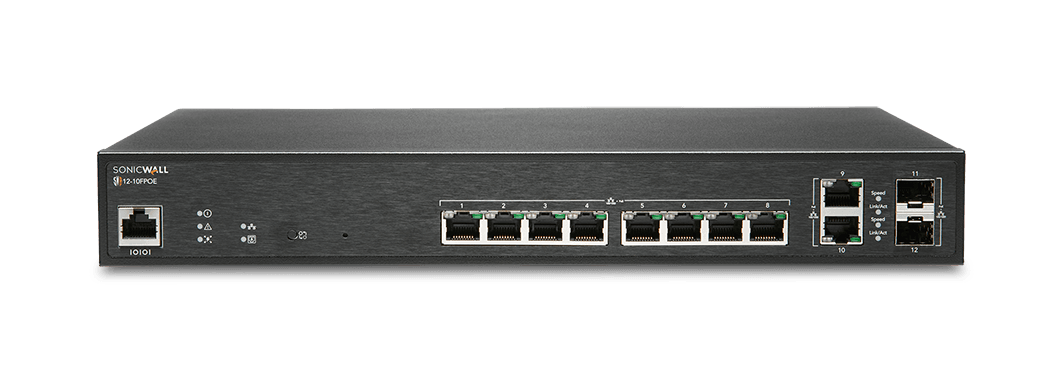
Switch de dez portas Gigabit, oito delas PoE+, com dois uplinks SFP e orçamento de energia de 130 W.
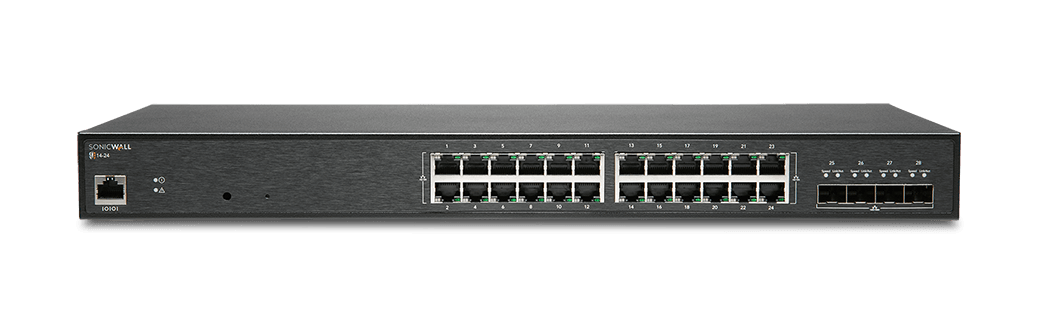
Switch rack 1U para 24 conexões Gigabit, com quatro uplinks 10 GbE e refrigeração passiva.
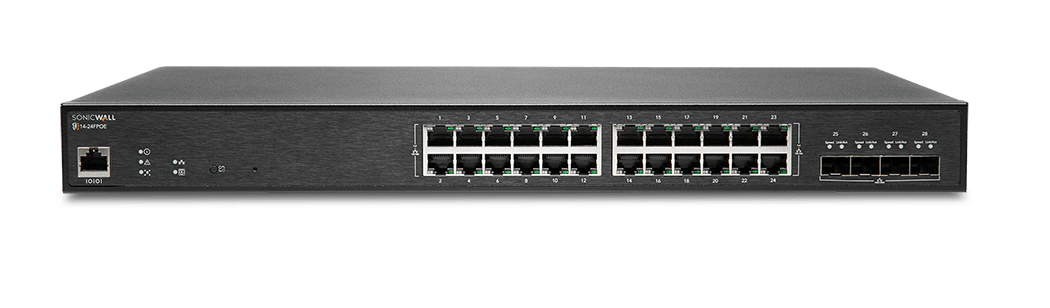
Switch rack com 24 portas Gigabit PoE+ e 410 W de orçamento agregado para APs, telefonia e câmeras compatíveis.
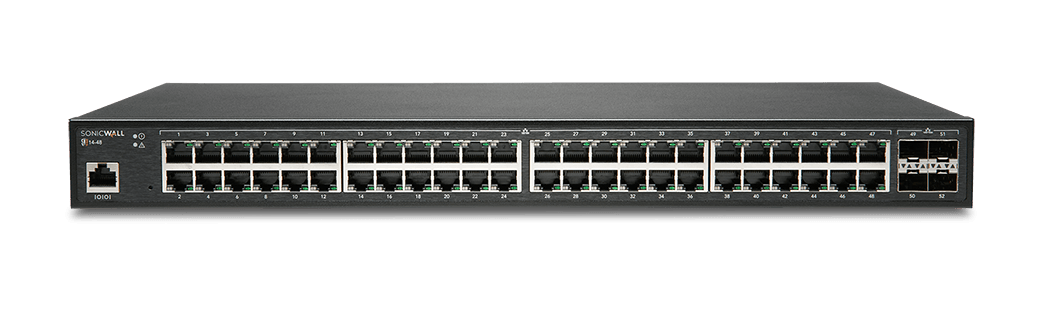
Switch de acesso de alta densidade com 48 portas Gigabit e quatro uplinks 10 GbE, em rack 1U.
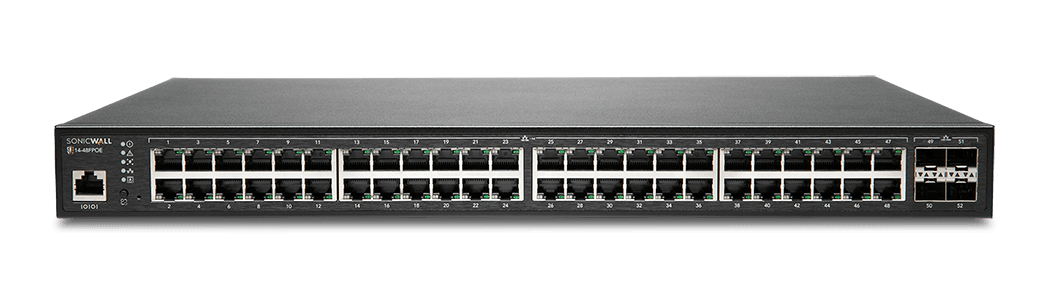
Switch rack de 48 portas Gigabit PoE+ com quatro uplinks 10 GbE para concentrar dispositivos de rede alimentados.
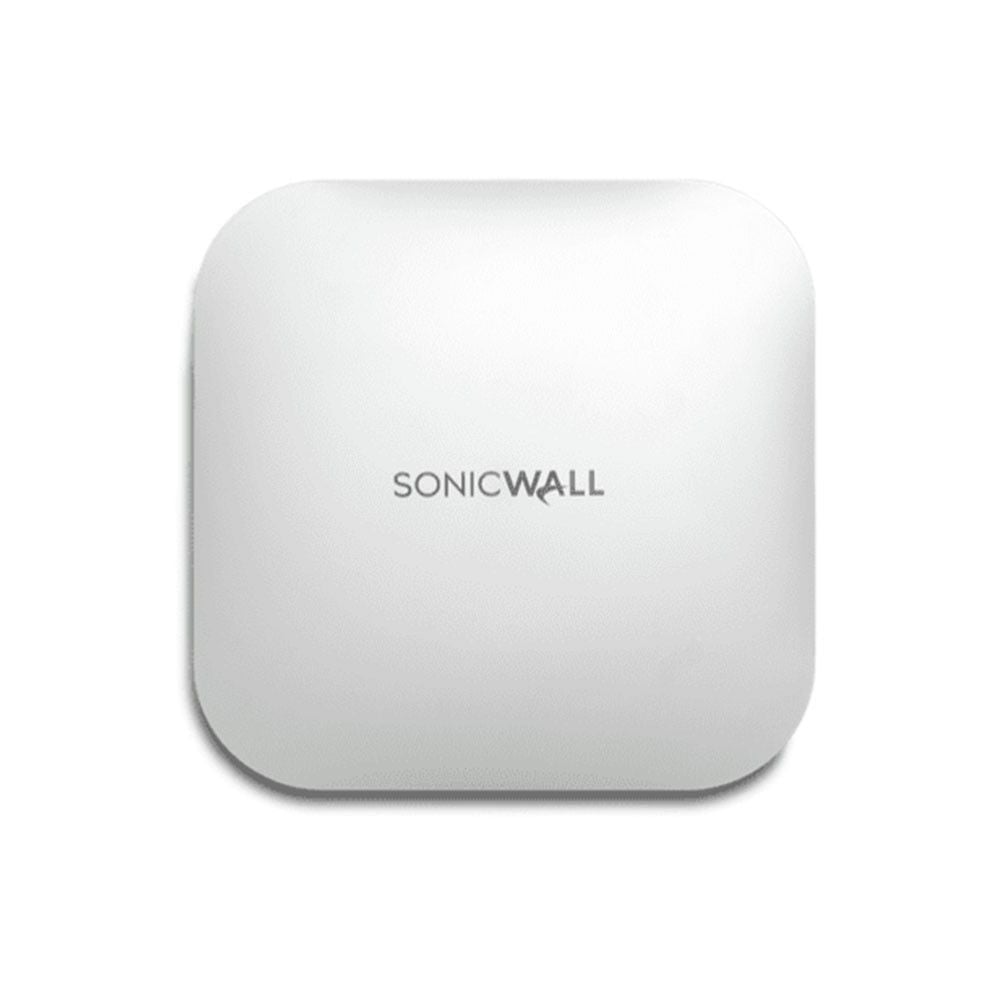
Access point interno Wi-Fi 6 2×2 com uplink de 2,5 GbE, indicado para projetos que precisam separar acesso sem fio e monitoramento de rádio.
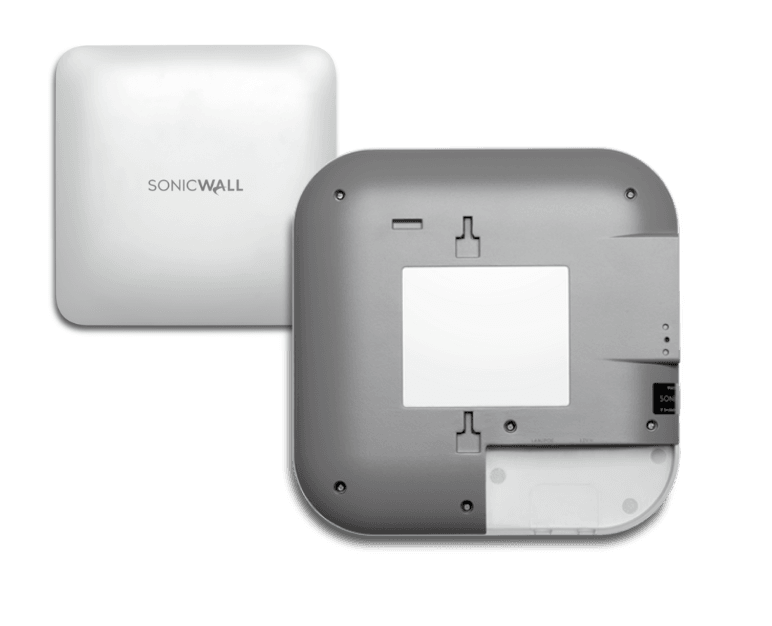
AP interno Wi-Fi 6 com quatro fluxos por banda, uplink 2,5 GbE e PoE+, para ampliar a capacidade de rádio em redes corporativas.
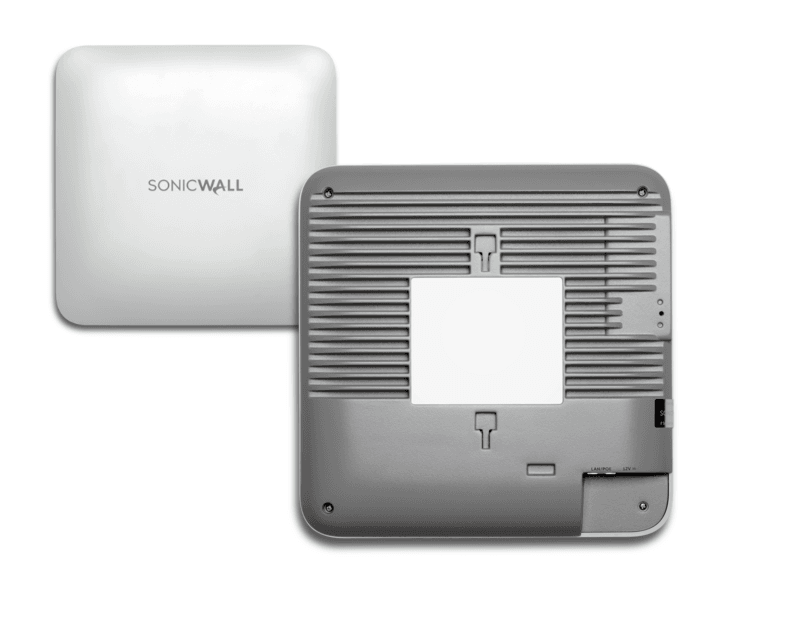
AP interno Wi-Fi 6 com oito fluxos em 5 GHz, quatro em 2,4 GHz e uplink 5 GbE para projetos de maior densidade.
Uma especificação isolada não dimensiona um projeto. Topologia, tráfego real, inspeção criptografada, serviços, VPN, redundância e expansão precisam ser avaliados em conjunto.