Comprensión del entorno
Las aplicaciones críticas, los enlaces, las sedes, los accesos remotos y las políticas existentes forman la base de la elección.
Firewalls, conectividad y gestión de seguridad para sucursales, entornos corporativos e infraestructura híbrida. Add Solution apoya la elección, la configuración y la implementación según las necesidades de la operación.
Las funciones y las integraciones varían según el producto, la versión, la suscripción y la configuración. El dimensionamiento considera el entorno real y los controles habilitados.
Utilice los filtros para navegar por categoría, familia y tamaño. La selección final considera la inspección habilitada, las interfaces, la disponibilidad y los servicios de seguridad necesarios.
La conversación técnica parte de las aplicaciones, los enlaces, las redes y los accesos que deben permanecer restringidos. Estos requisitos orientan la familia, la capacidad y el plan de implementación.
Las aplicaciones críticas, los enlaces, las sedes, los accesos remotos y las políticas existentes forman la base de la elección.
La familia, el modelo, las licencias, las interfaces y el crecimiento previsto forman parte de la evaluación técnica.
La ejecución se planifica con el equipo responsable de la red y depende de las condiciones de acceso y conectividad.
Las responsabilidades, los horarios y las condiciones de atención se definen en una propuesta para cada proyecto.
El acceso a internet, la comunicación entre sedes, las aplicaciones internas y los recursos en la nube exigen políticas claras y capacidad adecuada para aplicar los controles definidos.
Los firewalls físicos y virtuales, la prevención de amenazas y la gestión forman el núcleo; los switches, Wi-Fi y el acceso seguro complementan la arquitectura según el escenario.
La elección combina modelo, servicios de seguridad, licencias y forma de operación, no solo la tasa máxima del firewall.
El proyecto organiza requisitos, selección, licencias, configuración, implementación y soporte dentro de un alcance claro.
Los proyectos de ampliación, renovación, segmentación o revisión de controles exigen planificación considerando la configuración actual y los efectos del cambio sobre los servicios en uso.
Network Security Manager centraliza la gestión de firewalls SonicWall. Las opciones SaaS o locales, la retención, los informes y las demás funciones varían según la versión y la licencia.
Configuración, orquestación, análisis e informes para firewalls, según la edición contratada.
La gestión de puntos de acceso y switches y SonicWall Unified Management tienen funciones propias; la arquitectura define las consolas y las integraciones.
Las suscripciones complementan el firewall según el paquete. Capture ATP analiza archivos en un sandbox y utiliza RTDMI; su disponibilidad depende de la licencia y la compatibilidad.
El diseño de acceso considera identidad, dispositivo, aplicación y política, además de las licencias y la arquitectura de conectores.
Plataforma SSE con Secure Private Access para aplicaciones privadas y Secure Internet Access para navegación; las funciones varían según la edición y la licencia.
Gateways dedicados 6210 y 7210 y opción virtual 8200v. La elección considera usuarios simultáneos, autenticación, postura, disponibilidad y actualizaciones.
TZ es un punto de partida para sedes pequeñas; NSa atiende redes corporativas con mayor demanda; NSsp, grandes entornos y centros de datos; NSv, infraestructuras virtuales y nubes compatibles. La elección depende del tráfico, la inspección y la arquitectura.
Es solo un dato. Las aplicaciones, la simultaneidad, el tráfico cifrado, las sesiones, las VPN y los servicios activos también influyen en la capacidad.
No necesariamente. Las suscripciones, la gestión, el soporte y las funciones adicionales deben detallarse en la composición propuesta.
La evaluación considera el modelo, el software, la vigencia de los servicios y el ciclo de vida para analizar una actualización, renovación o sustitución.
Add Solution ofrece instalación remota y preconfiguración para firewalls SonicWall, según las condiciones de conectividad y acceso.
Sí. La composición verifica puertos, PoE, cobertura, gestión, compatibilidad y disponibilidad para el proyecto.
Compartilhe o contexto da operação, quantidade de usuários, localidades e objetivos do projeto. A equipe Add Solution direcionará a conversa para especialistas em arquitetura, dimensionamento, licenciamento e implantação SonicWall.
Indique qué sedes, aplicaciones y accesos necesitan protección. Add Solution ayuda a evaluar la arquitectura y la composición de productos y servicios.
Selecione um produto para consultar especificações, contexto de aplicação e documentos oficiais.
Valores publicados pelo fabricante. O dimensionamento final considera arquitetura, tráfego, serviços ativos, redundância e crescimento.
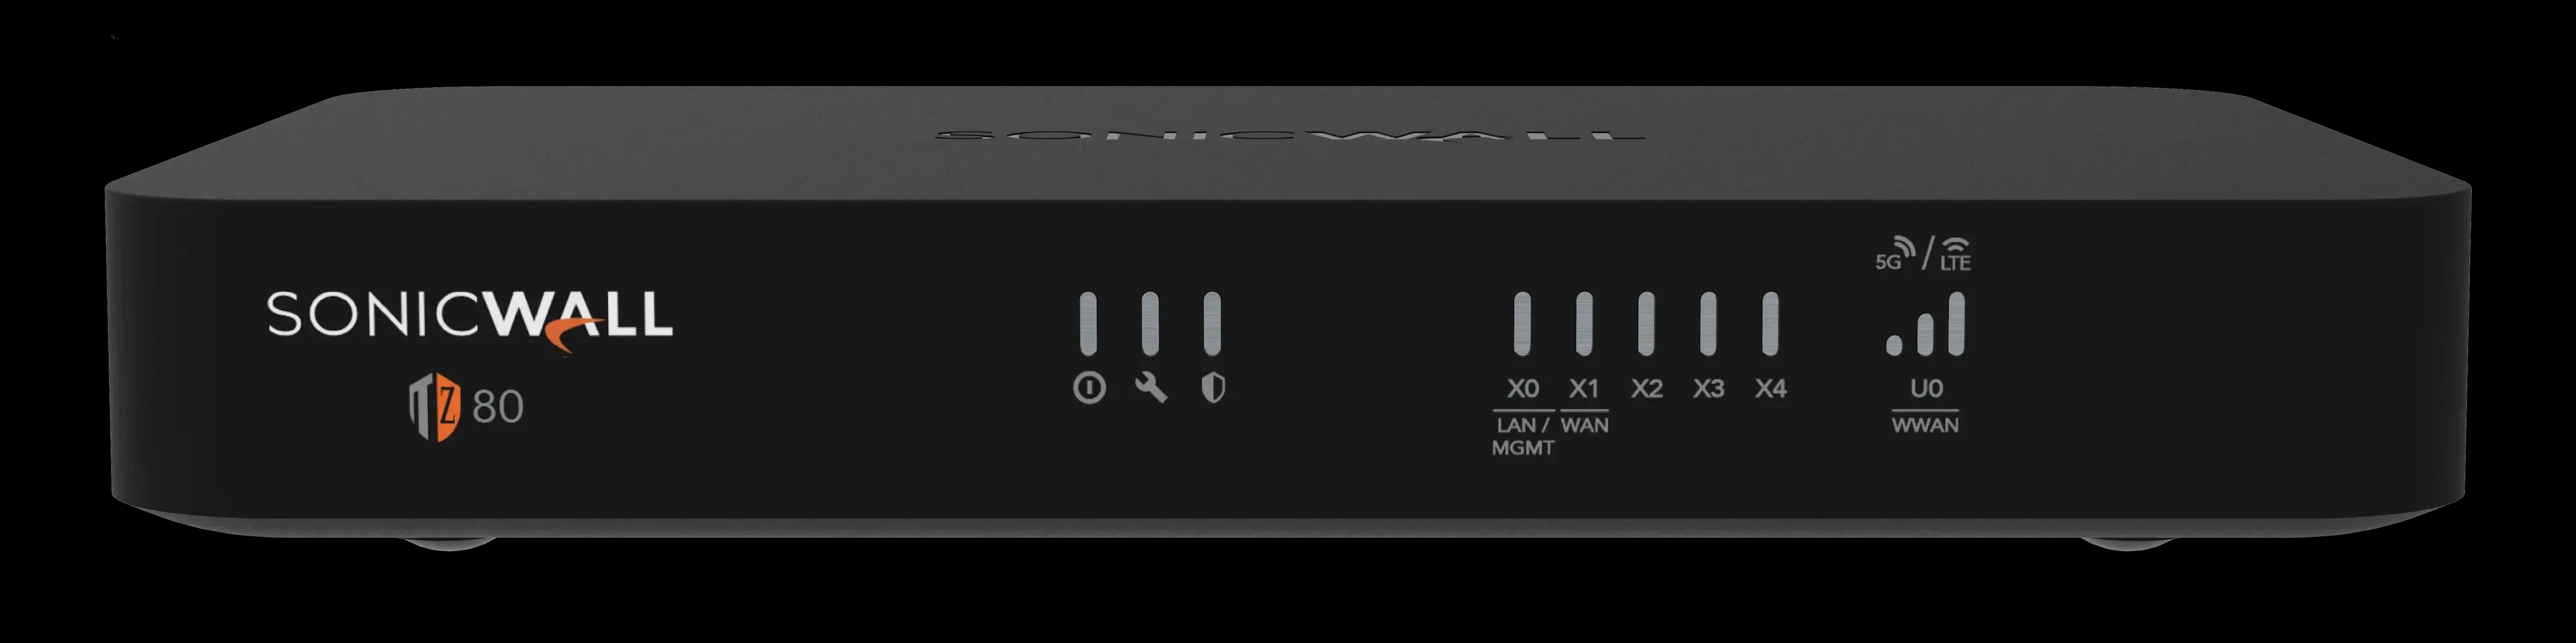
Firewall compacto por suscripción para oficinas pequeñas, acceso remoto e IoT, con cuatro puertos Gigabit y un enlace ascendente SFP de 1 Gb/s.
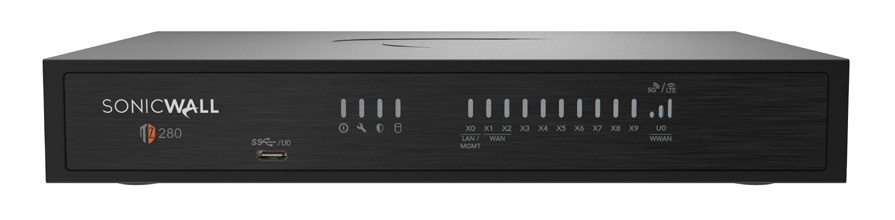
Firewall de sobremesa para oficinas pequeñas y sucursales, con ocho conexiones Gigabit y dos enlaces ascendentes ópticos de 1 Gb/s.
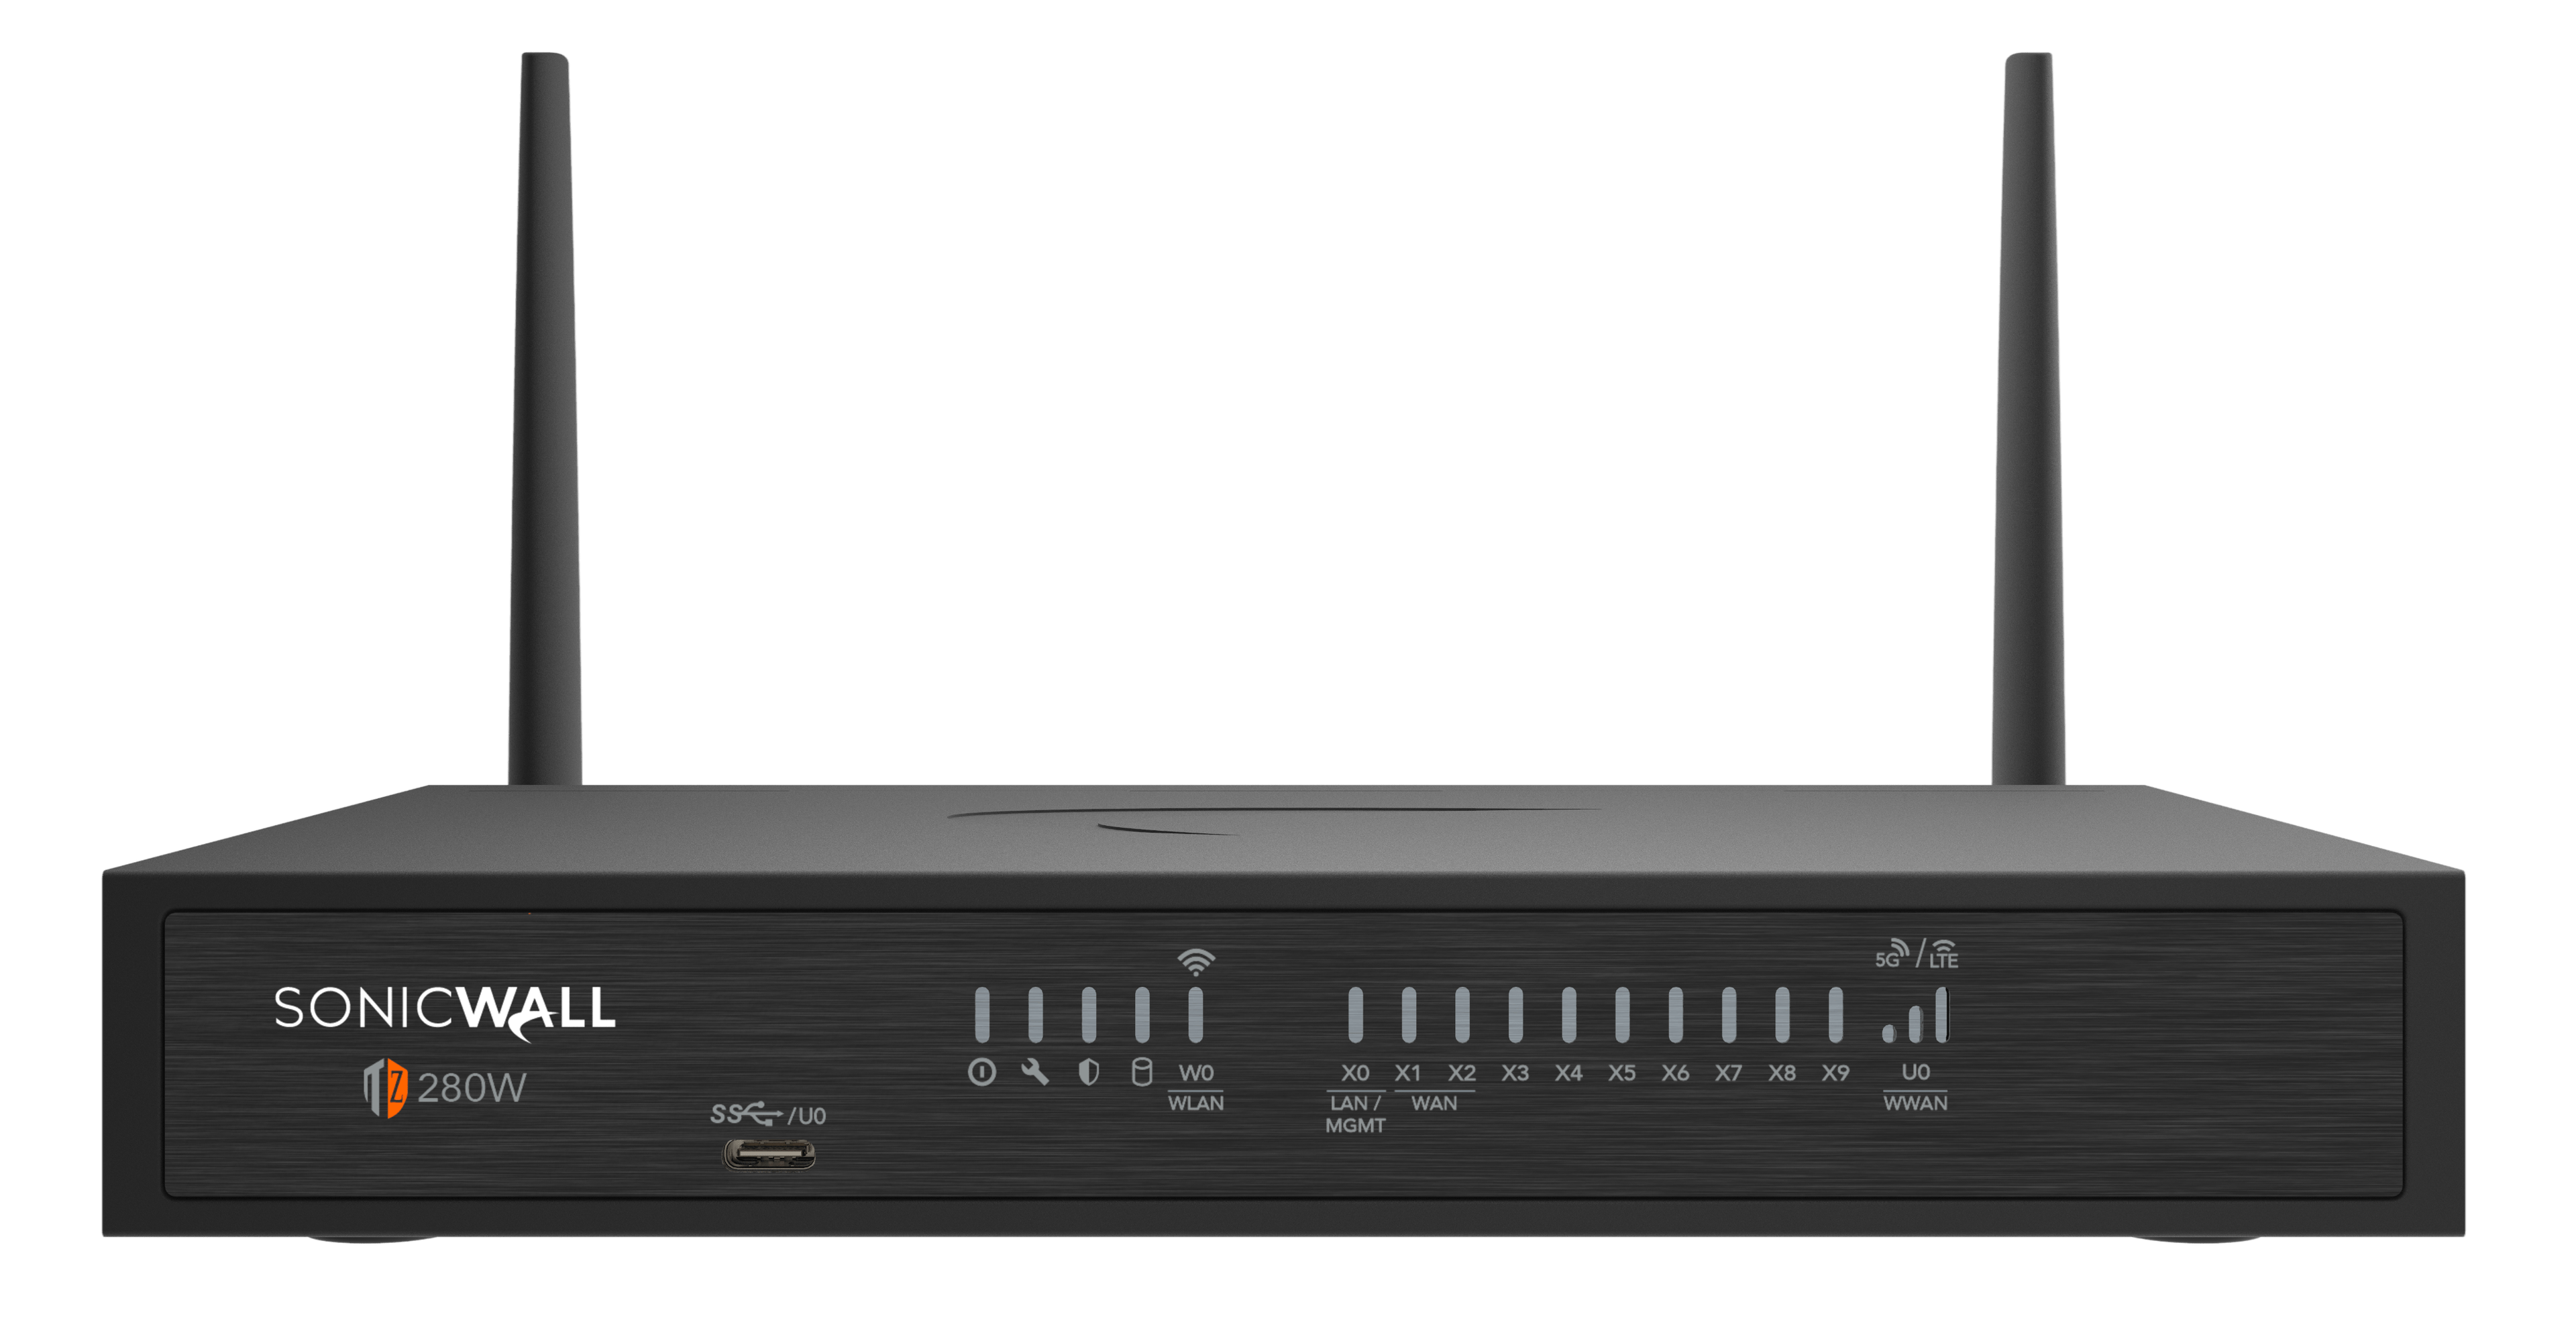
Firewall de sobremesa con Wi-Fi 6 2×2 integrado, ocho puertos Gigabit y dos enlaces ascendentes SFP de 1 Gb/s para oficinas pequeñas.
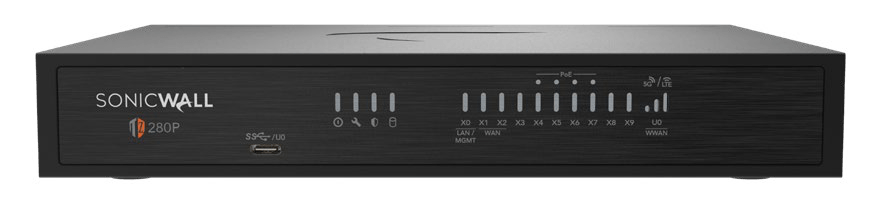
Firewall de sobremesa con cuatro puertos PoE+ para alimentar dispositivos compatibles, que reúne seguridad y conectividad en oficinas pequeñas.
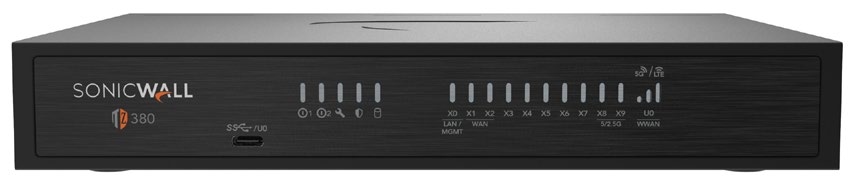
Firewall de sobremesa para sucursales con enlaces ascendentes ópticos multigigabit de hasta 5 Gb/s y segunda fuente opcional.
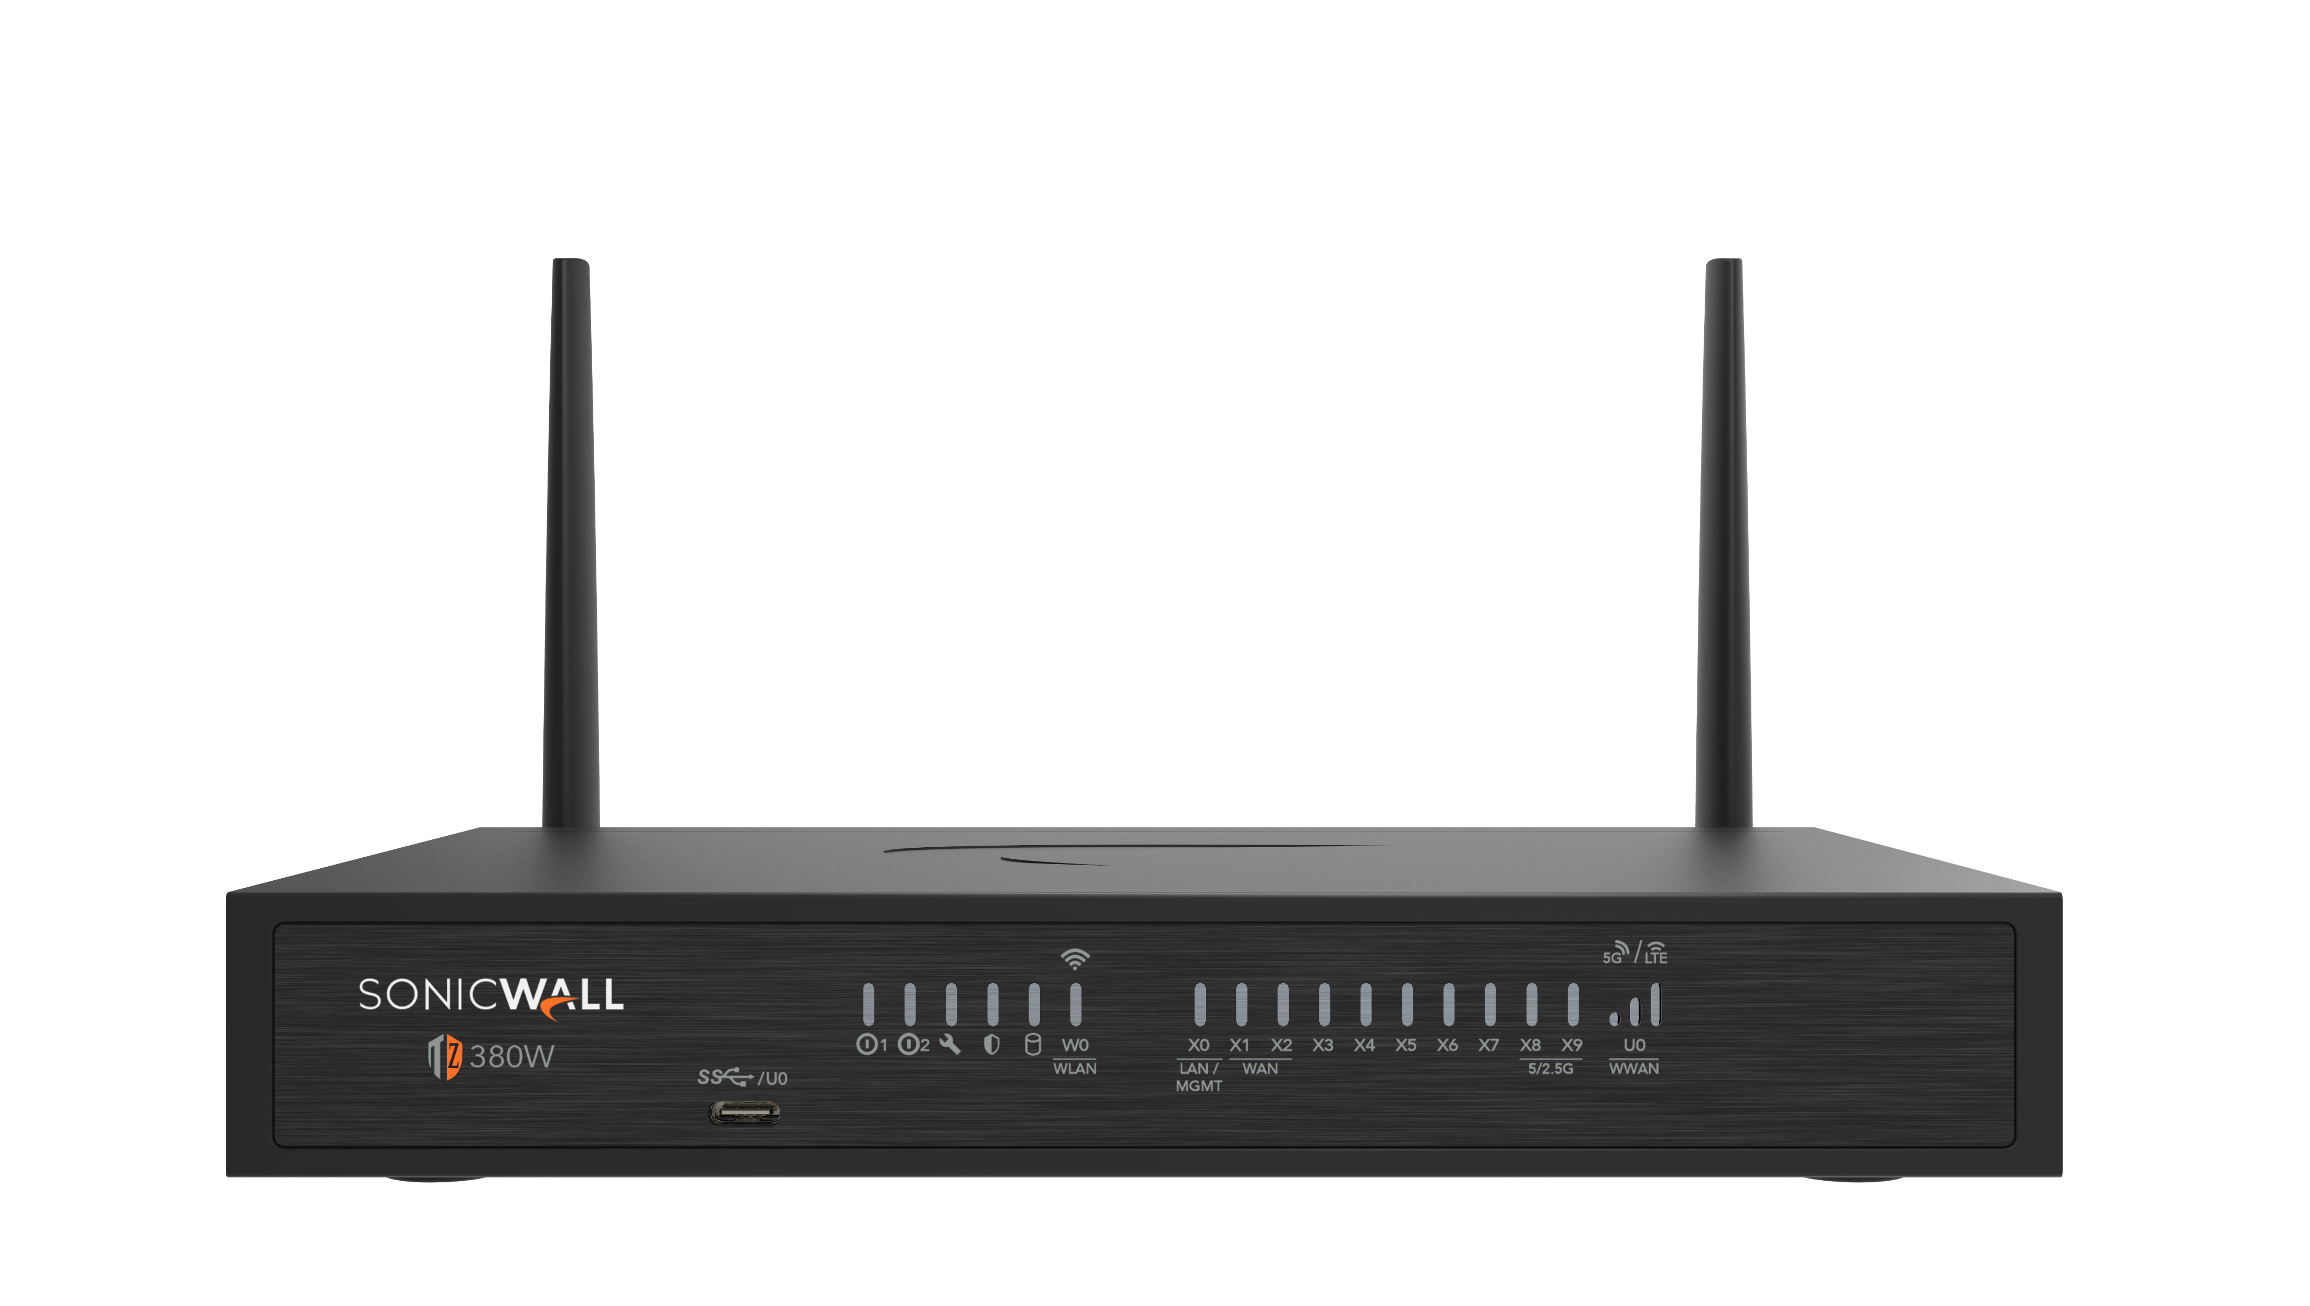
Firewall y Wi-Fi 6 2×2 en el mismo appliance para sucursales, con enlaces ascendentes ópticos multigigabit y segunda fuente opcional.
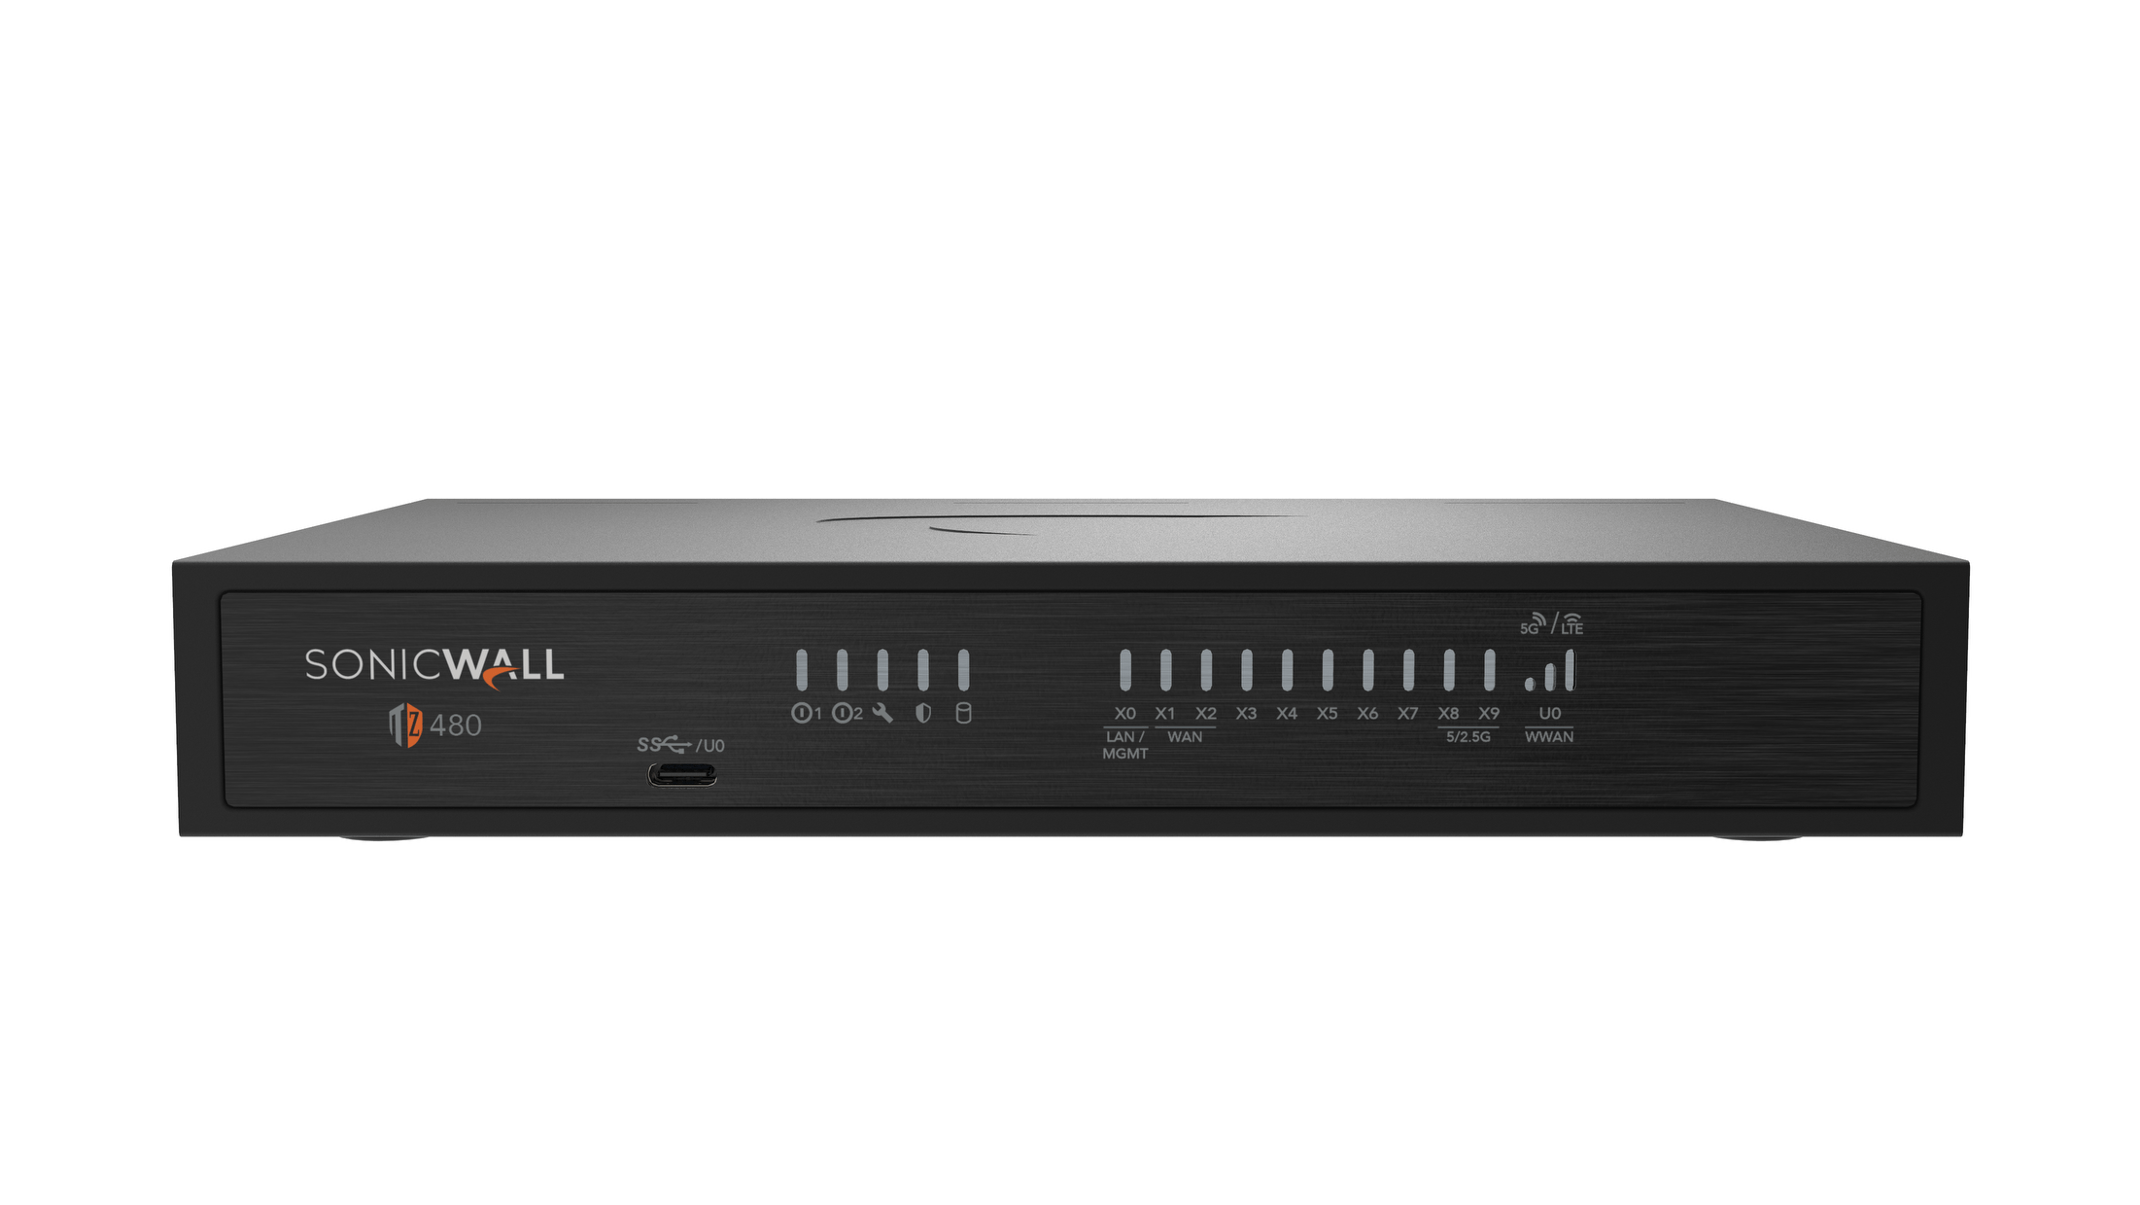
Firewall para SD-Branch con un máximo de 350 mil conexiones DPI y ampliación de VPN SSL hasta 150 licencias.
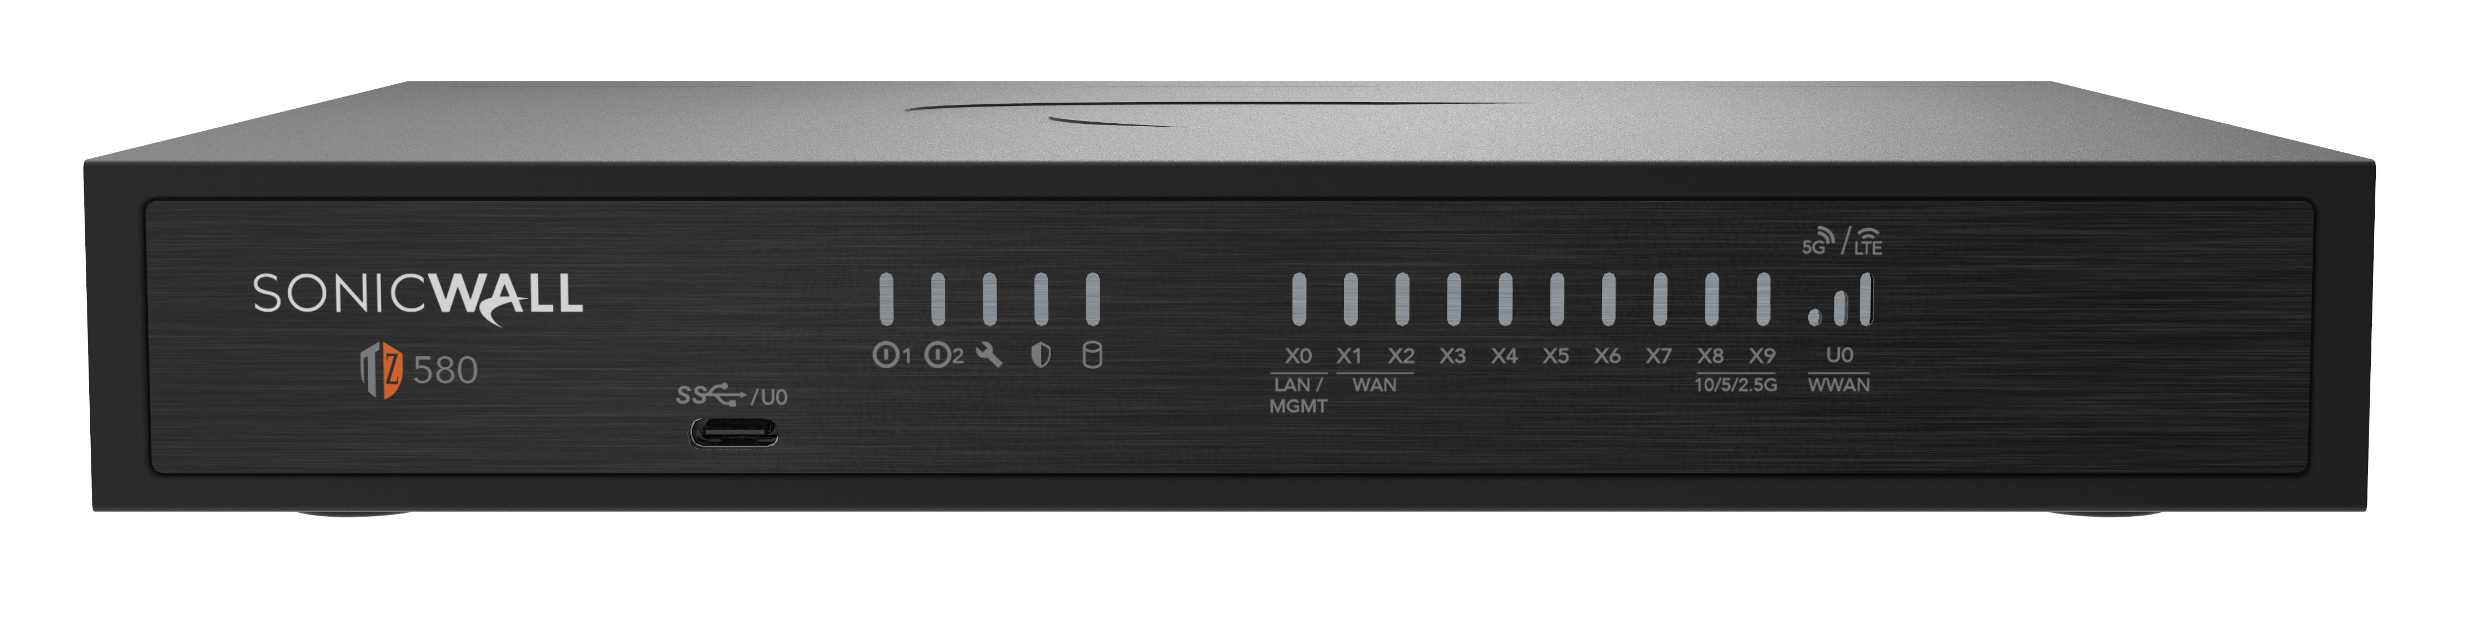
Firewall compacto con enlaces ascendentes de hasta 10 Gb/s, 256 interfaces lógicas y ampliación de VPN para sucursales en crecimiento.
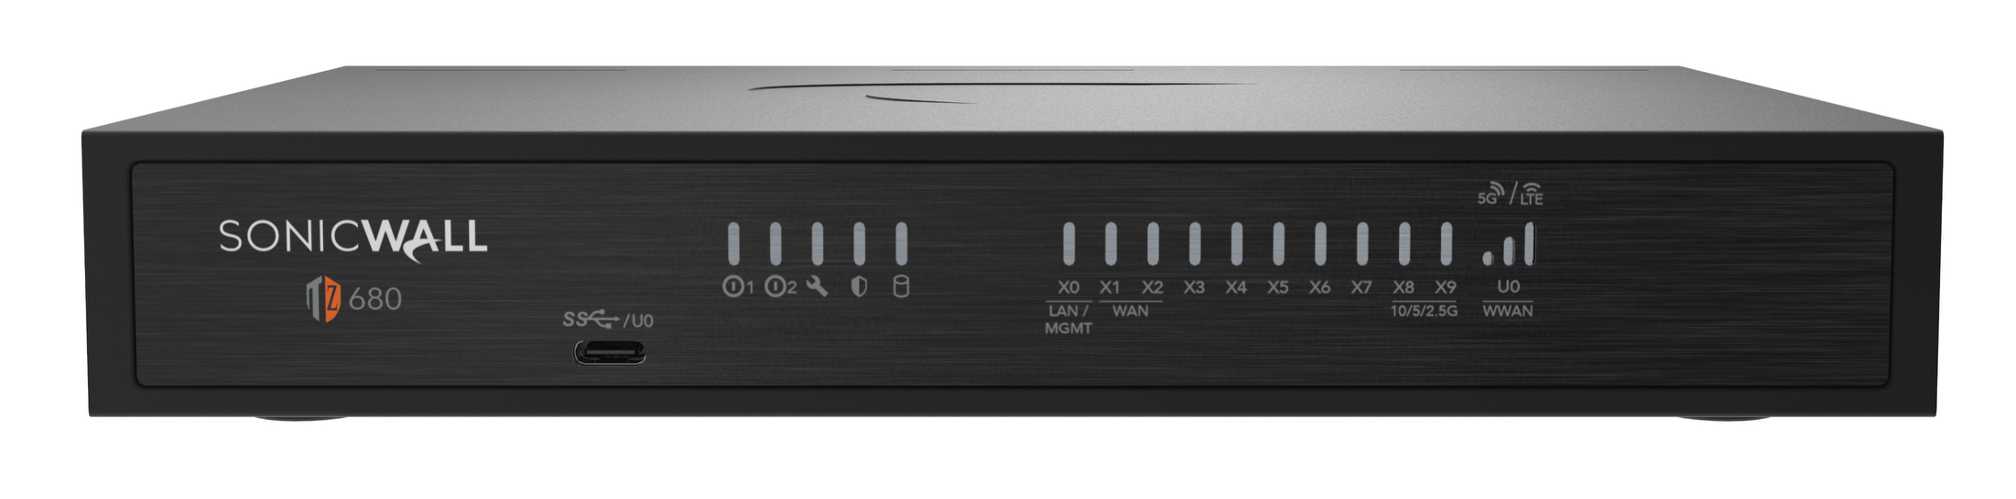
Modelo de mayor capacidad de la serie TZ Gen 8, con enlaces ascendentes de 10 Gb/s y hasta 600 mil conexiones DPI.
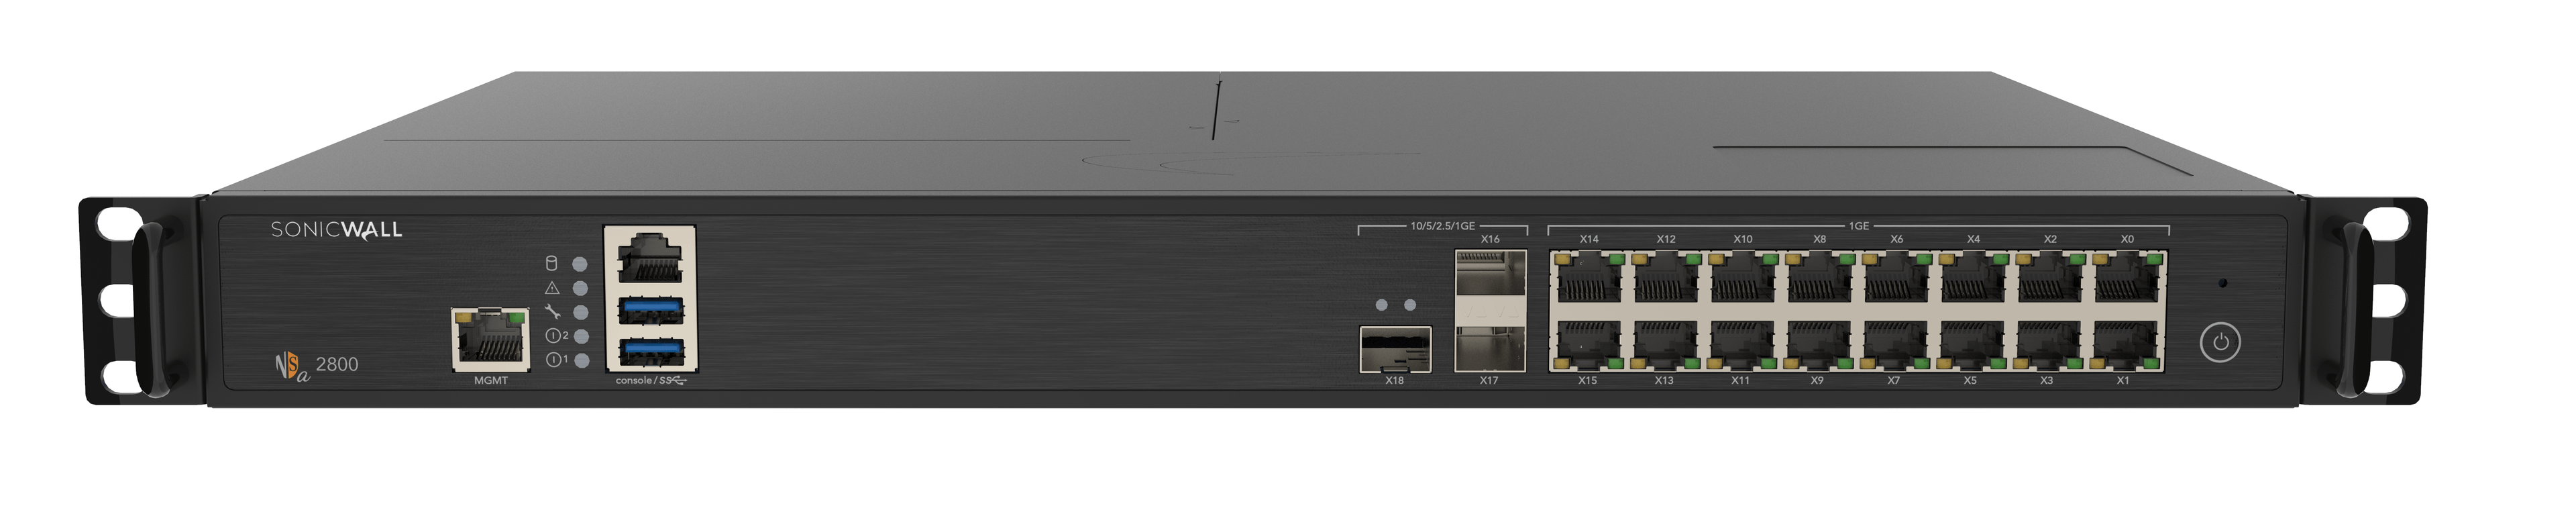
Firewall corporativo de 1U con 16 puertos Gigabit y tres interfaces ópticas multigigabit para segmentación de redes y conexión de sucursales.
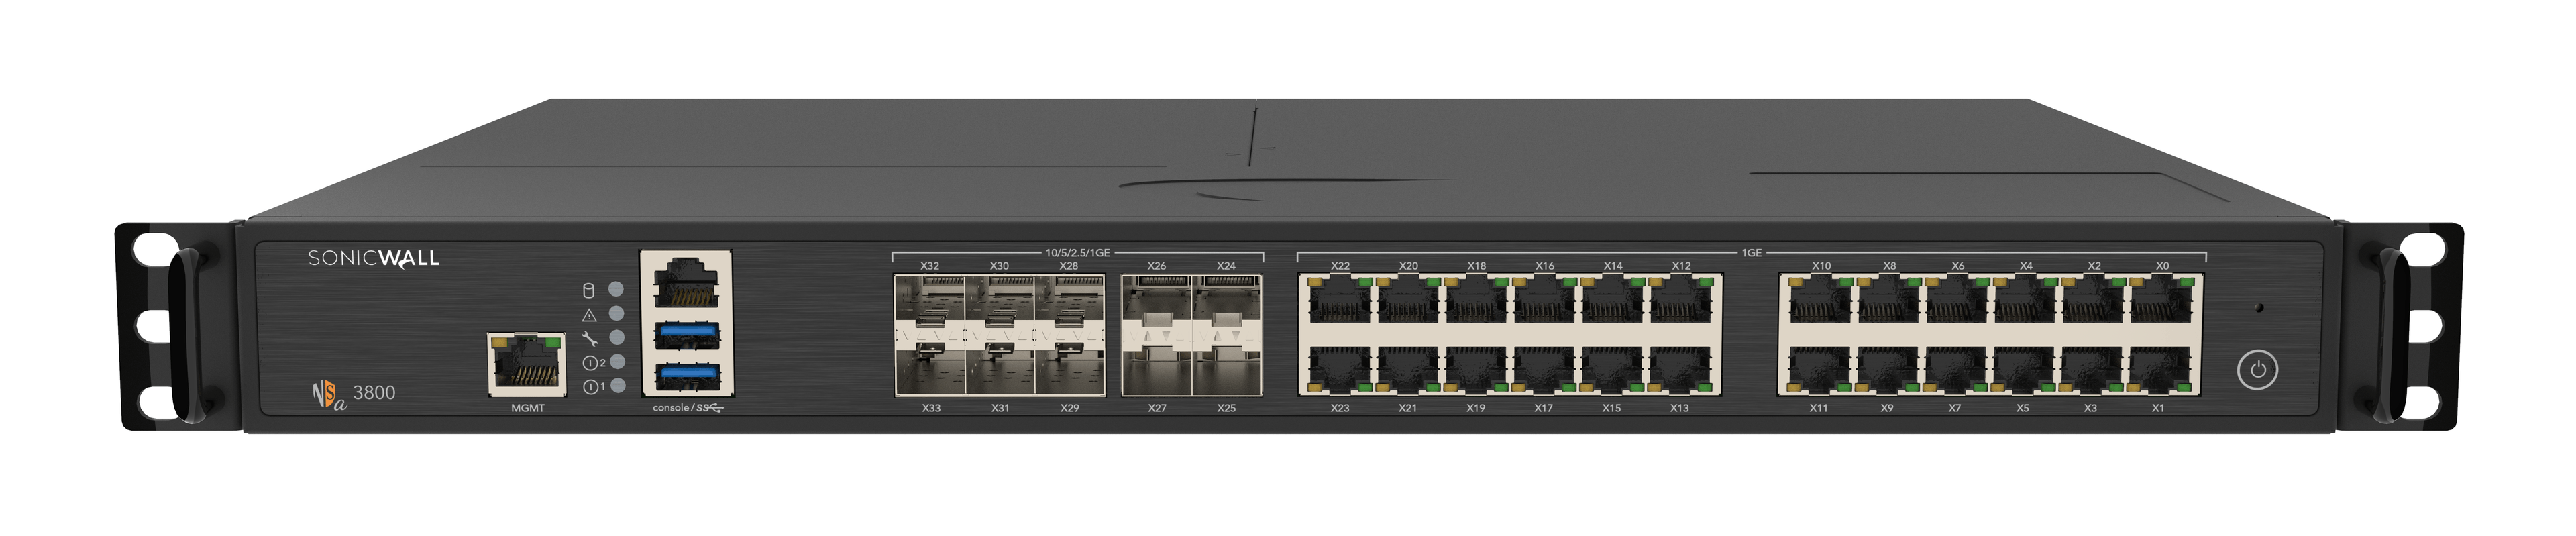
Firewall de 1U que combina 24 puertos Gigabit con diez interfaces SFP/SFP+ multigigabit, útil para entornos que requieren muchas conexiones ópticas.
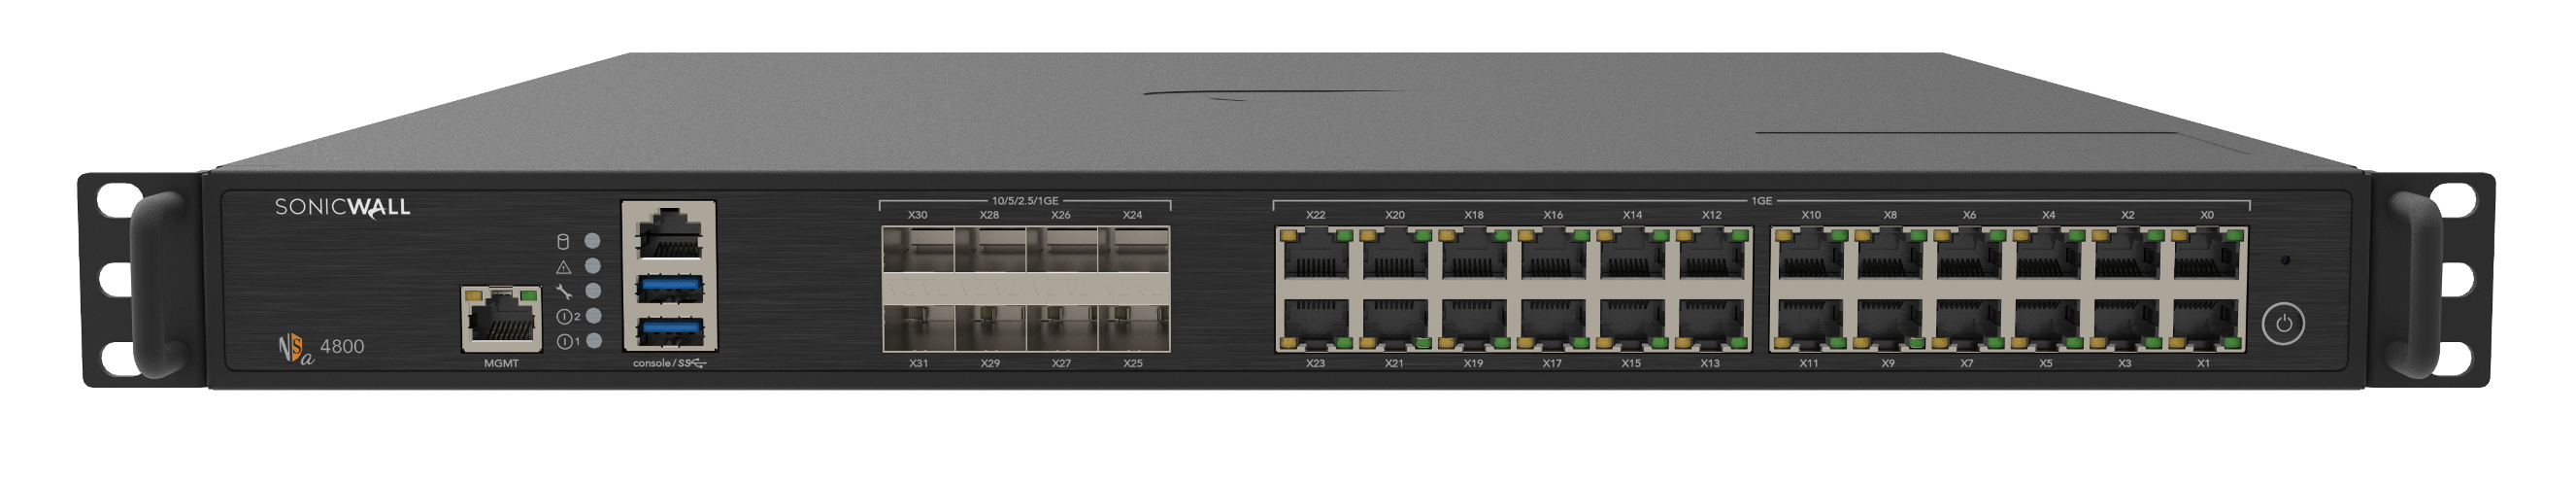
Firewall de 1U con 24 puertos Gigabit, ocho interfaces SFP/SFP+ y ampliación de almacenamiento, para redes corporativas con varios segmentos.
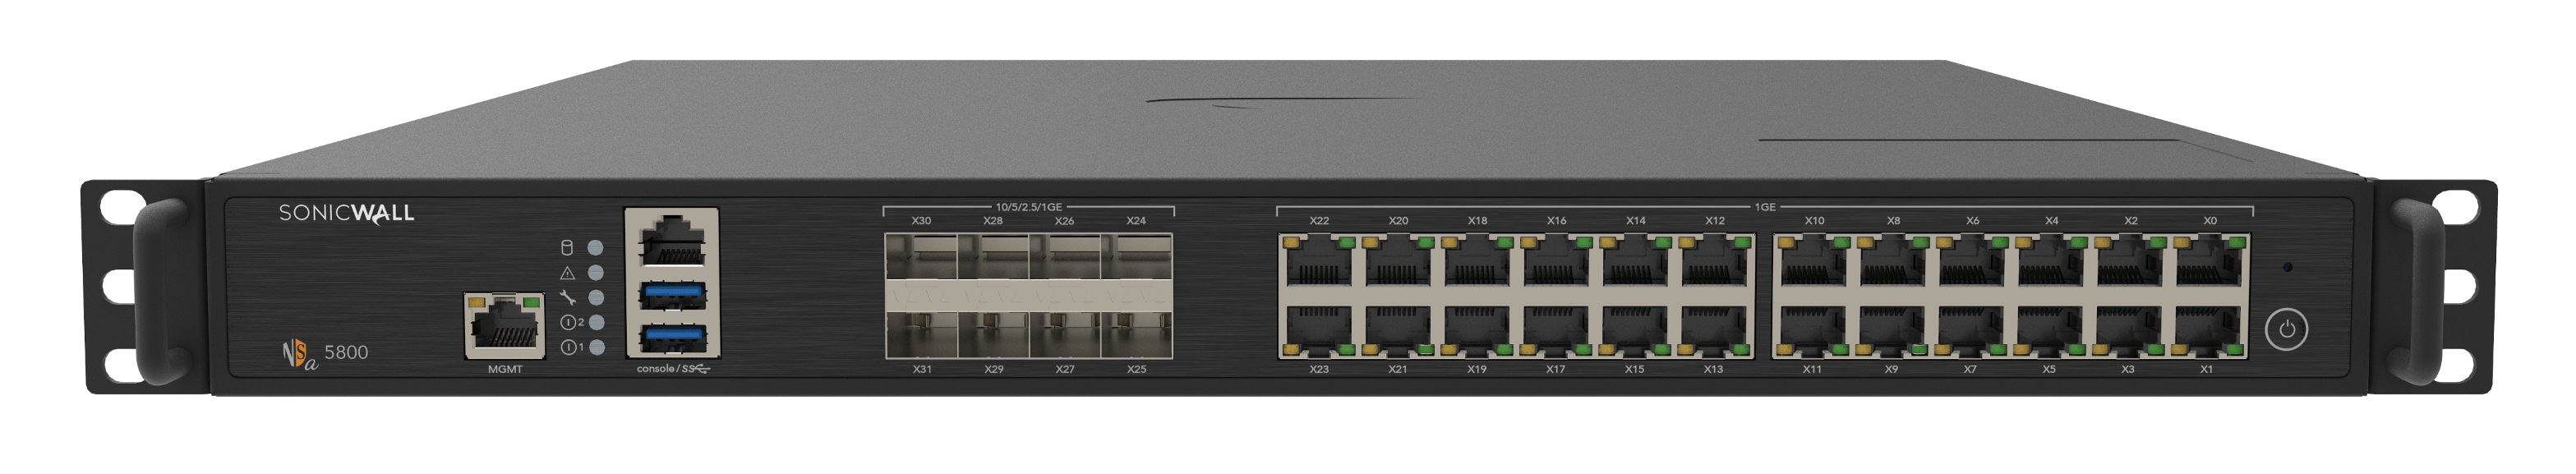
Firewall de 1U para mayor concentración de tráfico, con 24 puertos Gigabit, ocho interfaces SFP/SFP+ y mayor capacidad de sesiones dentro de la serie.
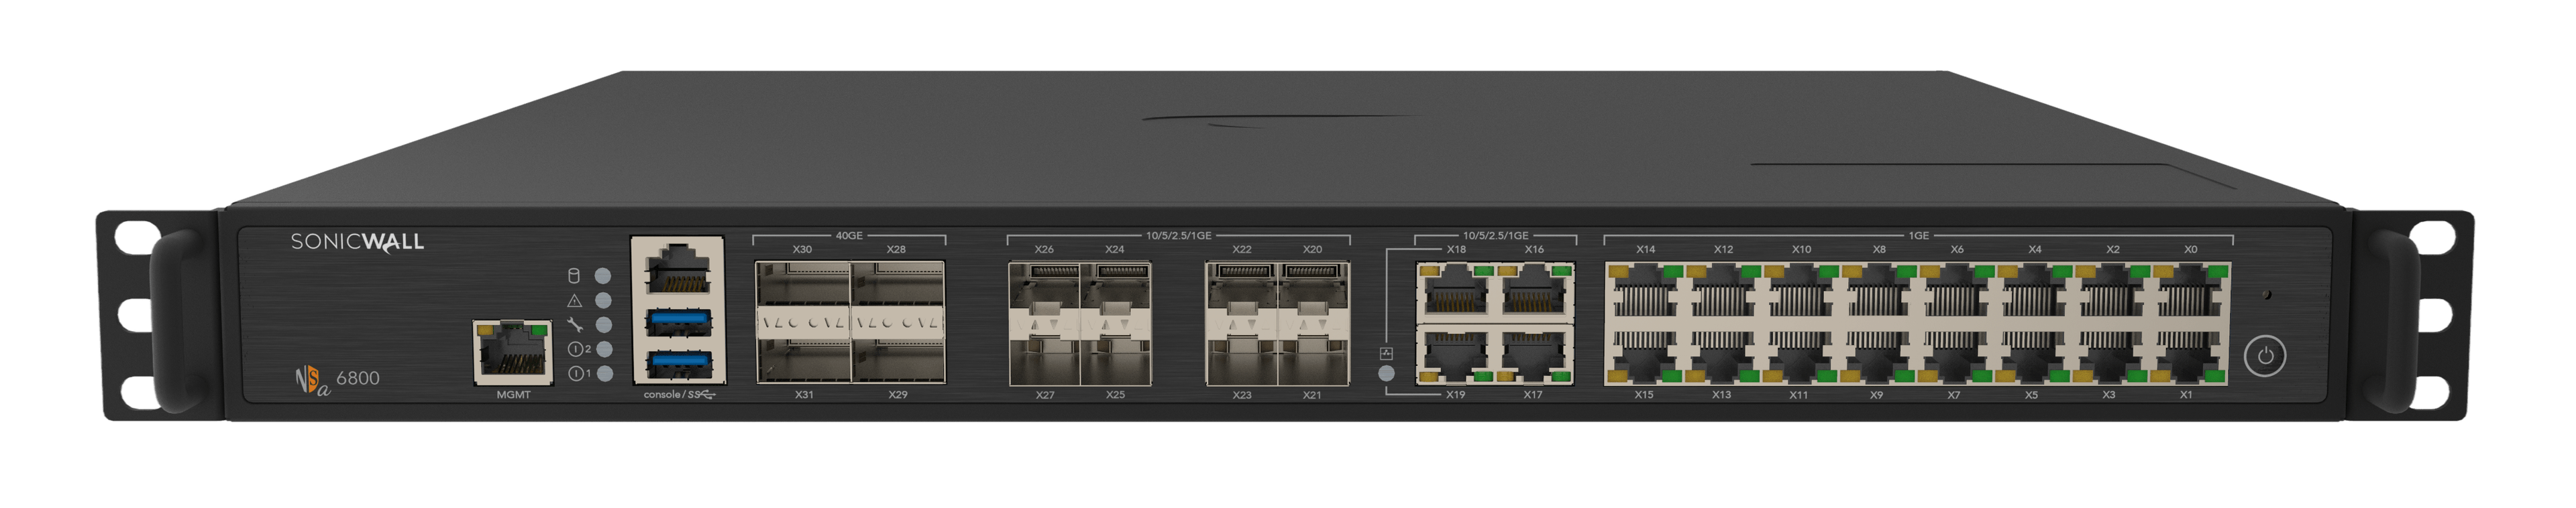
Firewall corporativo Gen 8 en formato rack de 1U, con cuatro puertos 40G QSFP, ocho interfaces SFP/SFP+ multigigabit e interfaces de cobre, para redes con gran concentración de tráfico.
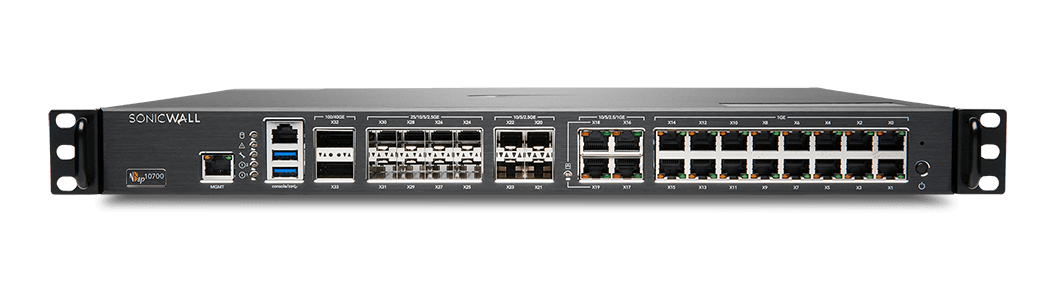
Firewall Gen 7 en formato rack de 1U, con puertos 100/40G y 25G para consolidar segmentos de grandes redes corporativas.
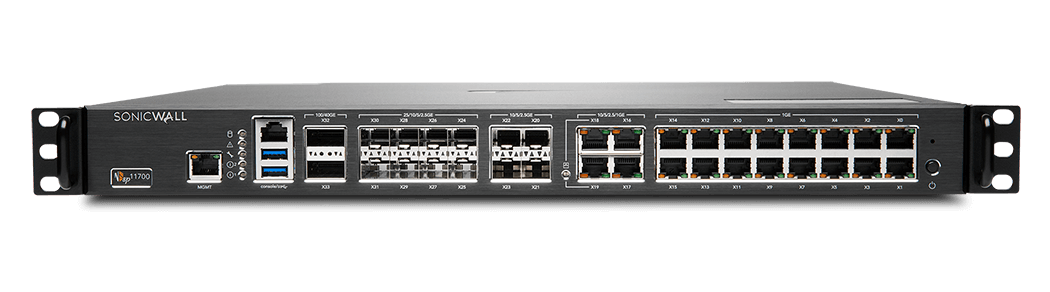
Firewall Gen 7 en formato rack de 1U, con conectividad 100/40G, 25G y multigigabit para ampliar la capacidad de sesiones y VPN entre sedes.
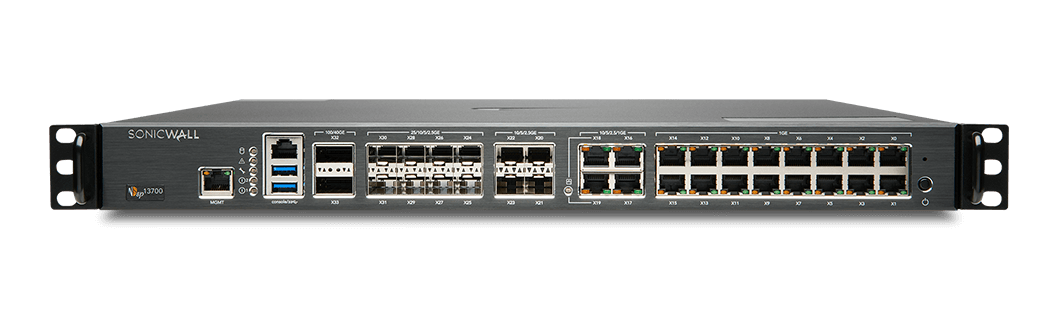
Firewall Gen 7 en formato rack de 1U para grandes redes y centros de datos, con interfaces 100/40G y 25G y alta capacidad de conexiones.
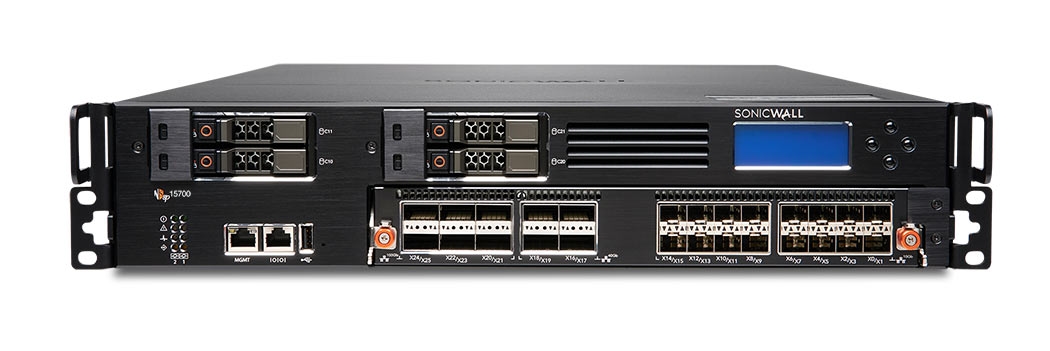
Firewall Gen 7 en formato rack de 2U con seis puertos 100G y arquitectura multi-instance para hasta 12 tenants, destinado a centros de datos y operaciones con entornos aislados.
Firewall virtual de un núcleo para entornos pequeños, sucursales y cargas de trabajo ligeras; requiere una suscripción activa y conectividad para las licencias.
Firewall virtual de dos núcleos para sucursales y entornos en crecimiento, que se ejecuta en hipervisores y nubes públicas compatibles.
Firewall virtual de cuatro núcleos para segmentación y protección de cargas de trabajo en entornos híbridos con mayor demanda de procesamiento.
Firewall virtual de ocho núcleos para entornos virtualizados y operaciones distribuidas que requieren mayor escala de recursos e interfaces.
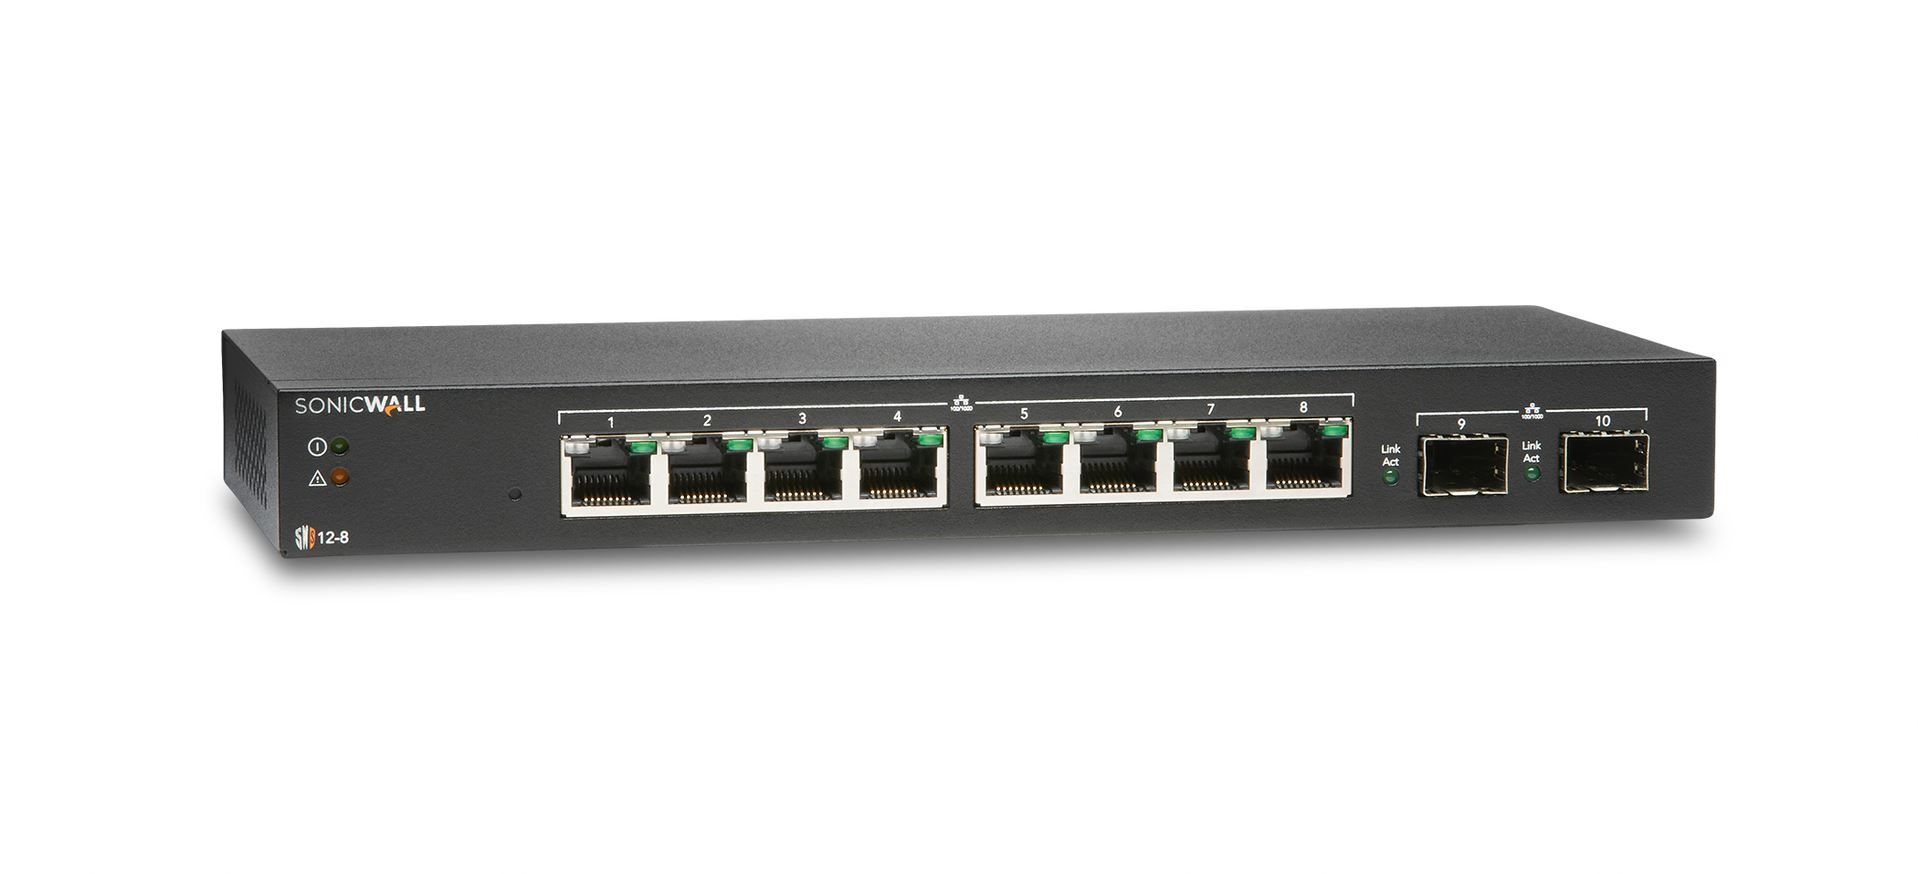
Switch Gigabit compacto y sin ventilador para conectar ocho dispositivos cableados, con dos enlaces ascendentes SFP y sin alimentación PoE.
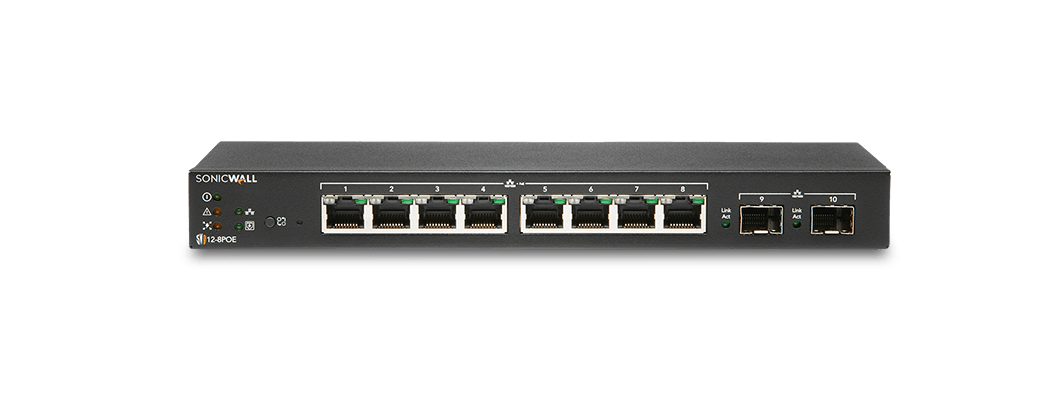
Switch compacto de ocho puertos Gigabit con PoE 802.3af, adecuado para dispositivos de bajo consumo dentro del presupuesto de 55 W.
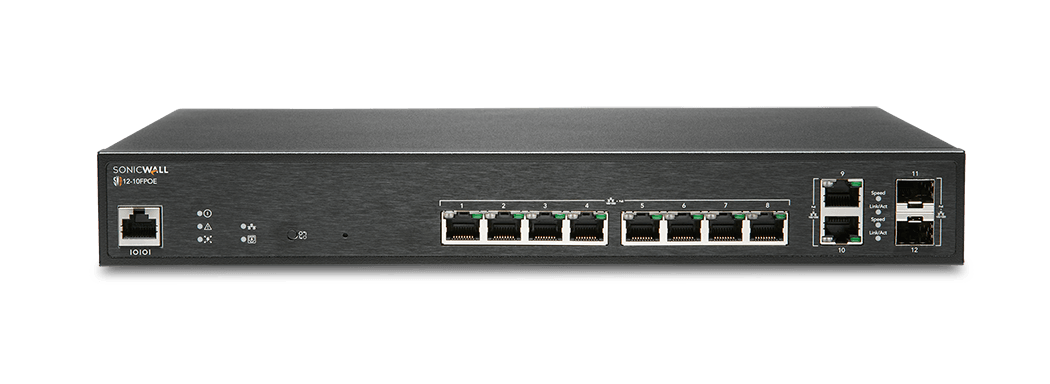
Switch de diez puertos Gigabit, ocho de ellos PoE+, con dos enlaces ascendentes SFP y un presupuesto de potencia de 130 W.
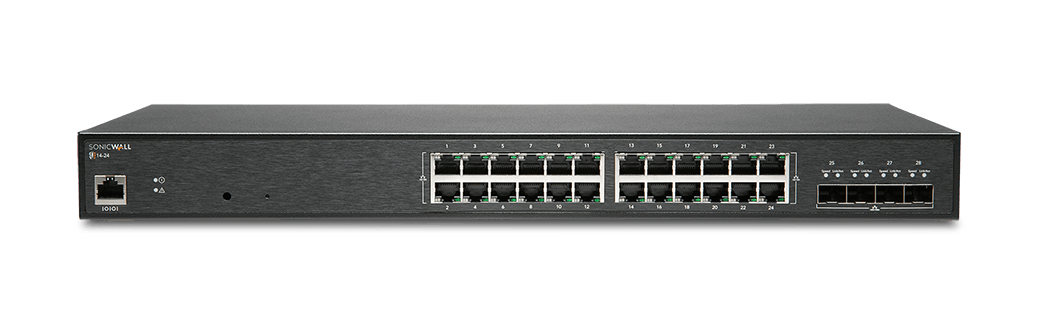
Switch para rack de 1U para 24 conexiones Gigabit, con cuatro enlaces ascendentes de 10 GbE y refrigeración pasiva.
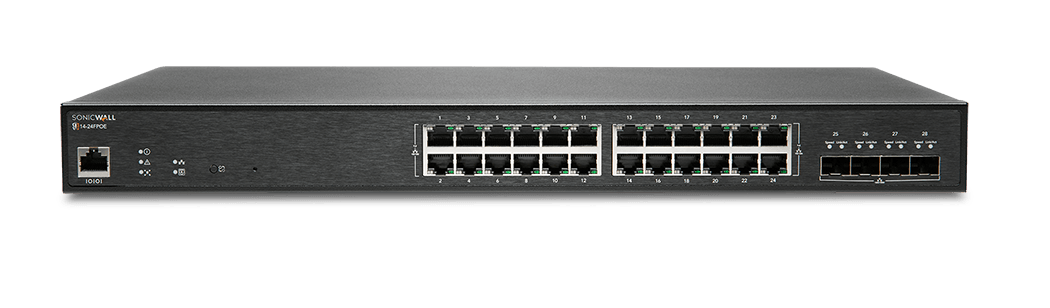
Switch para rack con 24 puertos Gigabit PoE+ y un presupuesto de potencia agregado de 410 W para APs, equipos de telefonía y cámaras compatibles.
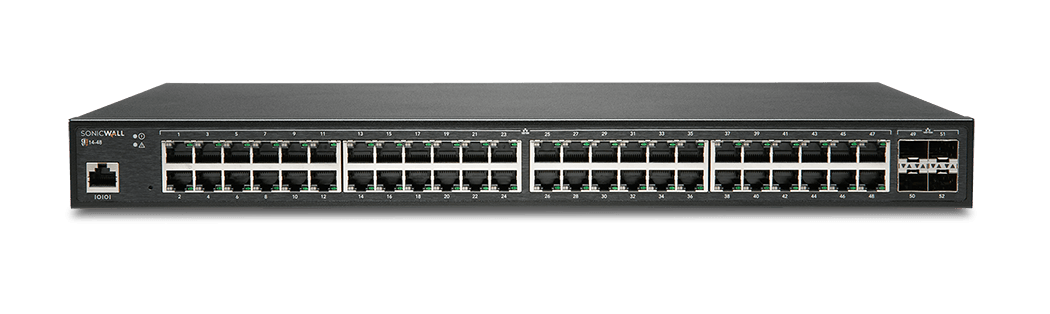
Switch de acceso de alta densidad con 48 puertos Gigabit y cuatro enlaces ascendentes de 10 GbE, en formato rack de 1U.
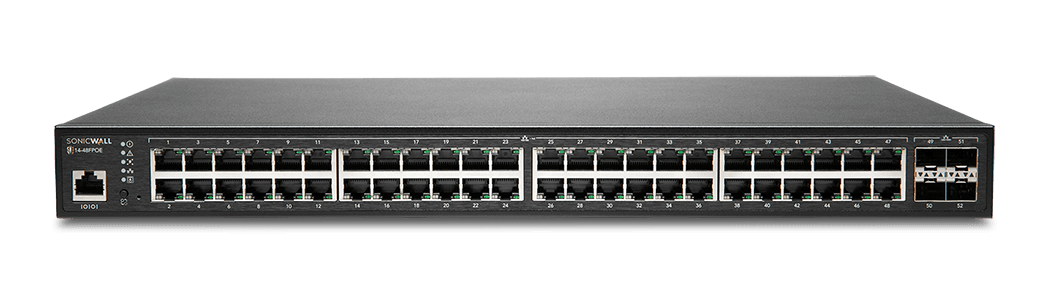
Switch para rack con 48 puertos Gigabit PoE+ y cuatro enlaces ascendentes de 10 GbE para concentrar dispositivos de red alimentados.
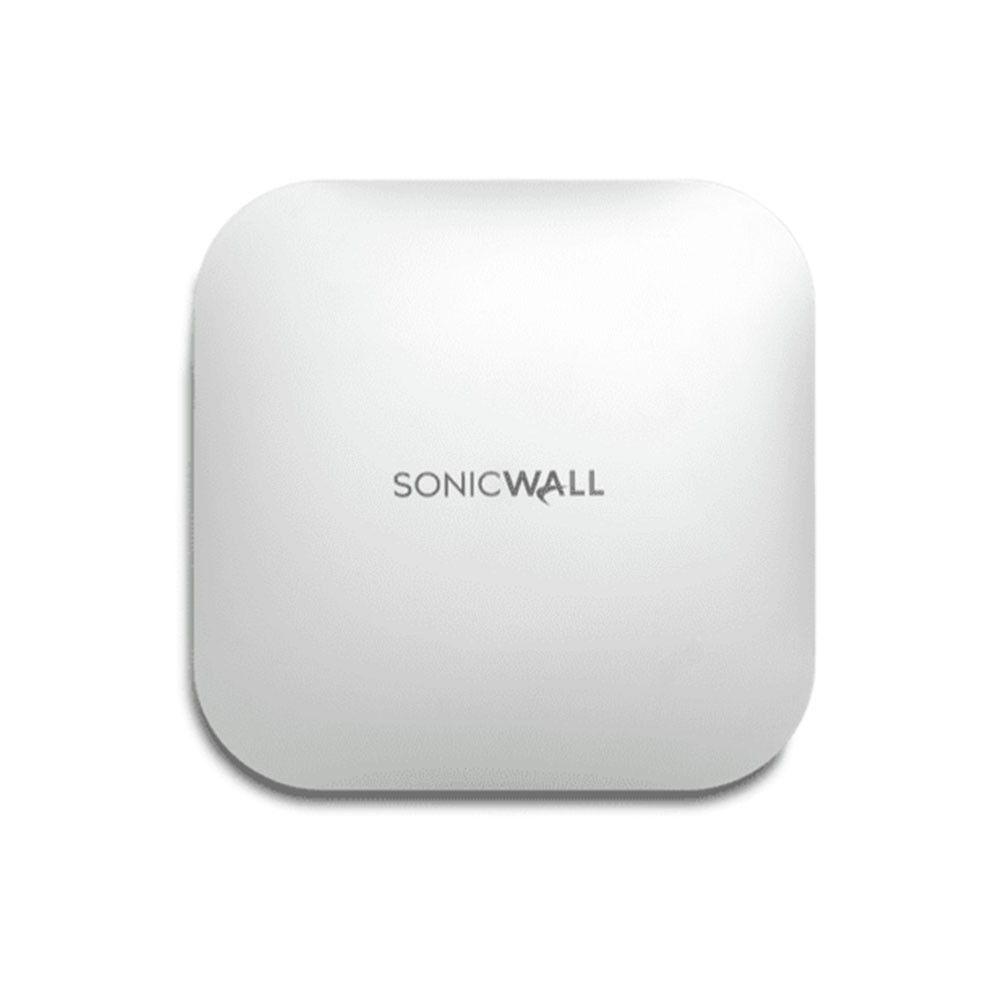
Punto de acceso Wi-Fi 6 2×2 para interiores con enlace ascendente de 2,5 GbE, indicado para proyectos que necesitan separar el acceso inalámbrico de la supervisión de radio.
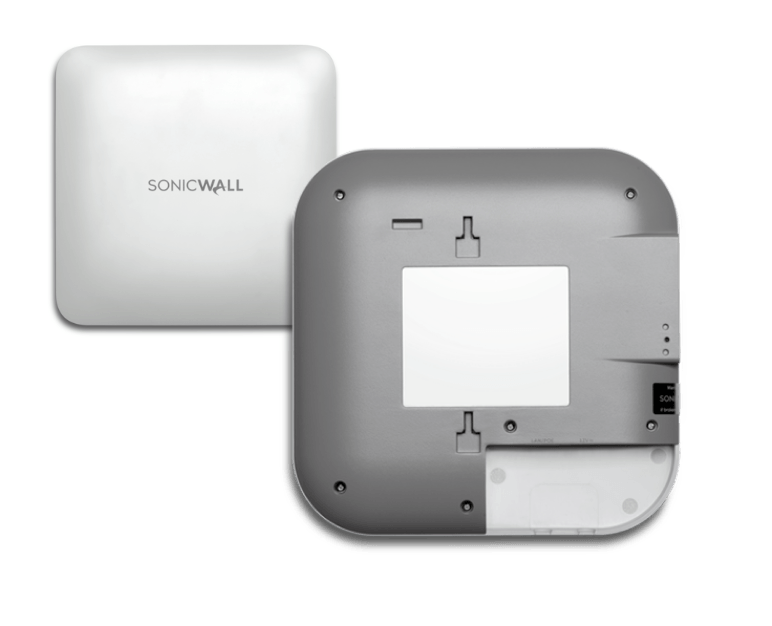
AP Wi-Fi 6 para interiores con cuatro flujos por banda, enlace ascendente de 2,5 GbE y PoE+, para ampliar la capacidad de radio en redes corporativas.
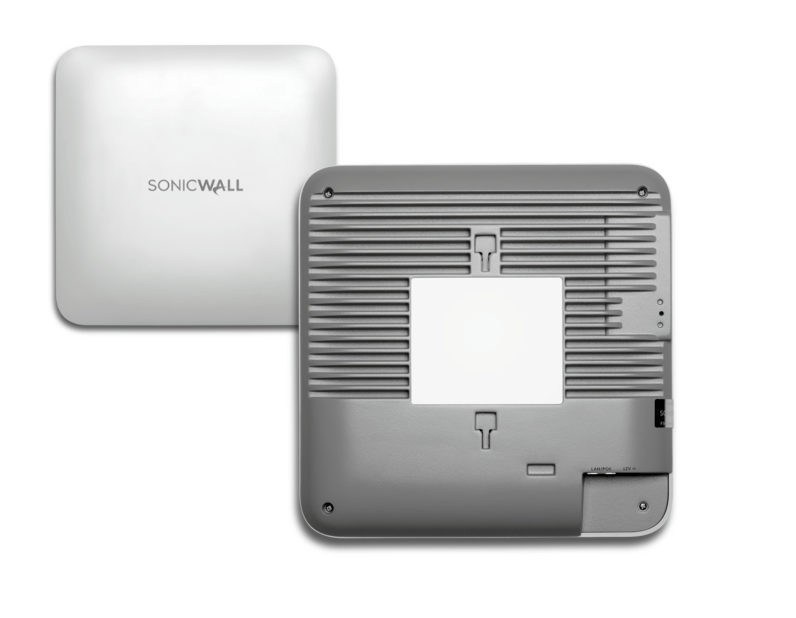
AP interior Wi-Fi 6 con ocho flujos en 5 GHz, cuatro en 2,4 GHz y enlace ascendente de 5 GbE para proyectos de mayor densidad.
Uma especificação isolada não dimensiona um projeto. Topologia, tráfego real, inspeção criptografada, serviços, VPN, redundância e expansão precisam ser avaliados em conjunto.