Evaluación técnica
Las aplicaciones críticas, las sedes, los dispositivos, las identidades y las dependencias se incluyen en la evaluación.
Firewalls, protección de endpoints, detección y respuesta para entornos distribuidos.
El diseño de la solución depende de las aplicaciones, los requisitos de acceso, el tráfico, las plataformas, las licencias y las responsabilidades operativas.
El catálogo publicado incluye seis appliances Sophos Firewall XGS de 1U, todos con recursos visuales y fichas técnicas oficiales. El inventario técnico más amplio contempla 19 firewalls XGS actuales entre 37 modelos físicos de varias familias, además de 13 entradas de software, plataforma y servicio. Los elementos sin recursos visuales exactos ni validación comercial regional permanecen únicamente en el contenido editorial o en preparación.
La evaluación relaciona la conectividad, la segmentación, los dispositivos, el acceso a las aplicaciones, la continuidad y la capacidad operativa.
Las aplicaciones críticas, las sedes, los dispositivos, las identidades y las dependencias se incluyen en la evaluación.
El tráfico inspeccionado, TLS, las interfaces, la disponibilidad y el crecimiento orientan la selección.
El hardware, las licencias base, las suscripciones, el soporte y los servicios se detallan en el alcance.
Los cambios, las pruebas, los criterios de reversión y las responsabilidades se planifican antes de la transición.
La red, los endpoints, las identidades y las operaciones cumplen funciones distintas. Sophos Fusion es la evolución gradual de Sophos Central; ambos nombres y experiencias aún coexisten.
Security Heartbeat y Synchronized Security conectan productos compatibles. Las acciones disponibles dependen de la combinación de productos, versiones, licencias y configuración.
La selección final combina el entorno, el modelo de implementación, las licencias, las integraciones y las responsabilidades, no solo el nombre del producto.
El trabajo organiza los requisitos, la arquitectura, la implementación y las operaciones en etapas verificables.
Las migraciones de XG a XGS, de VPN a ZTNA o de consolas y ediciones heredadas requieren comprobar la compatibilidad, el licenciamiento, realizar pruebas y contar con un plan de reversión.
Las familias físicas y los modelos de implementación virtual deben seleccionarse según su función y el escenario real.
Firewalls compactos para pequeñas empresas y sucursales.
Firewalls ampliables para redes empresariales distribuidas.
Firewalls para entornos de gran escala con mayores exigencias de conectividad.
Modelos de implementación sin un appliance XGS dedicado.
Extiende la conectividad de las sedes remotas a Sophos Firewall.
Conectividad Gigabit con modelos de 8, 24 y 48 puertos.
Conectividad multigigabit para la capa de acceso.
Conectividad de cobre de hasta 10 GbE con PoE.
Wi-Fi 6 y 6E según el entorno, los dispositivos cliente y los requisitos de capacidad.
XGS es la línea actual. XG llegó al final de su vida útil el 31 de marzo de 2025. No debe asumirse que los modelos de implementación virtual heredan de forma indiscriminada las funciones o capacidades de alta disponibilidad de los appliances físicos.
La edición, la plataforma, la telemetría, la retención y las responsabilidades determinan la capacidad efectiva.
Protección de dispositivos y servidores con administración centralizada.
Investigación y respuesta con contexto de distintos controles.
Servicio gestionado de detección y respuesta del fabricante.
Análisis de comportamientos sospechosos en el tráfico de red.
Acceso a las aplicaciones autorizado según la identidad y la postura de seguridad del dispositivo.
Componentes para proteger la navegación, el acceso y el trabajo digital.
Protección de mensajes y flujos de correo electrónico.
Gestión y contexto de seguridad en la nube, con una transición gradual de nomenclatura.
Gestión y protección de dispositivos móviles y endpoints compatibles.
Sophos MDR es el servicio 24/7 del fabricante. Esto no equivale a una operación ni a un SLA 24/7 propio de Add Solution.
XGS es la línea actual de appliances Sophos Firewall. XG llegó al final de su vida útil el 31 de marzo de 2025. La migración debe tener en cuenta el hardware, la versión, el licenciamiento y la configuración.
Los modelos XGS 87/87w a 136/136w se encuentran en el periodo posterior al fin de ventas, con final de vida anunciado para el 30 de septiembre de 2030. Para nuevos proyectos, este mapeo utiliza los modelos XGS 88 a 138.
Sophos Central está evolucionando hacia Sophos Fusion. El cambio es gradual y no debe describirse como una discontinuación inmediata y universal de Sophos Central.
Sophos Endpoint es la marca principal actual. Intercept X se mantiene como nombre histórico en materiales y contratos anteriores.
Considere el tráfico con los controles habilitados, la inspección TLS, las sesiones, la VPN, las interfaces, la disponibilidad y el crecimiento. El número de usuarios o el throughput máximo por sí solos no son suficientes.
No. El hardware, la licencia base, las suscripciones de protección y el soporte son componentes distintos. La propuesta debe especificar los elementos, la vigencia y los requisitos.
XDR ofrece capacidades de investigación y respuesta; MDR añade un servicio gestionado por el fabricante. Deben definirse las fuentes de datos, los permisos y las responsabilidades.
Existen integraciones para compartir contexto y coordinar acciones, pero su funcionamiento depende de la compatibilidad, las versiones, las licencias y la configuración.
AP6 utiliza gestión en la nube y una interfaz local individual. No debe confundirse con APX. Confirme la suscripción necesaria para la gestión centralizada.
Productos, licencias, vigencias, integraciones, etapas de implementación, responsabilidades, horarios, canales y niveles de atención del servicio contratado.
Compartilhe o contexto da operação, quantidade de usuários, localidades e objetivos do projeto. A equipe Add Solution direcionará a conversa para especialistas em arquitetura, dimensionamento, licenciamento e implantação Sophos.
Cuéntenos qué necesita proteger, cómo acceden los equipos a los sistemas y dónde están los principales desafíos.
Selecione um produto para consultar especificações, contexto de aplicação e documentos oficiais.
Valores publicados pelo fabricante. O dimensionamento final considera arquitetura, tráfego, serviços ativos, redundância e crescimento.
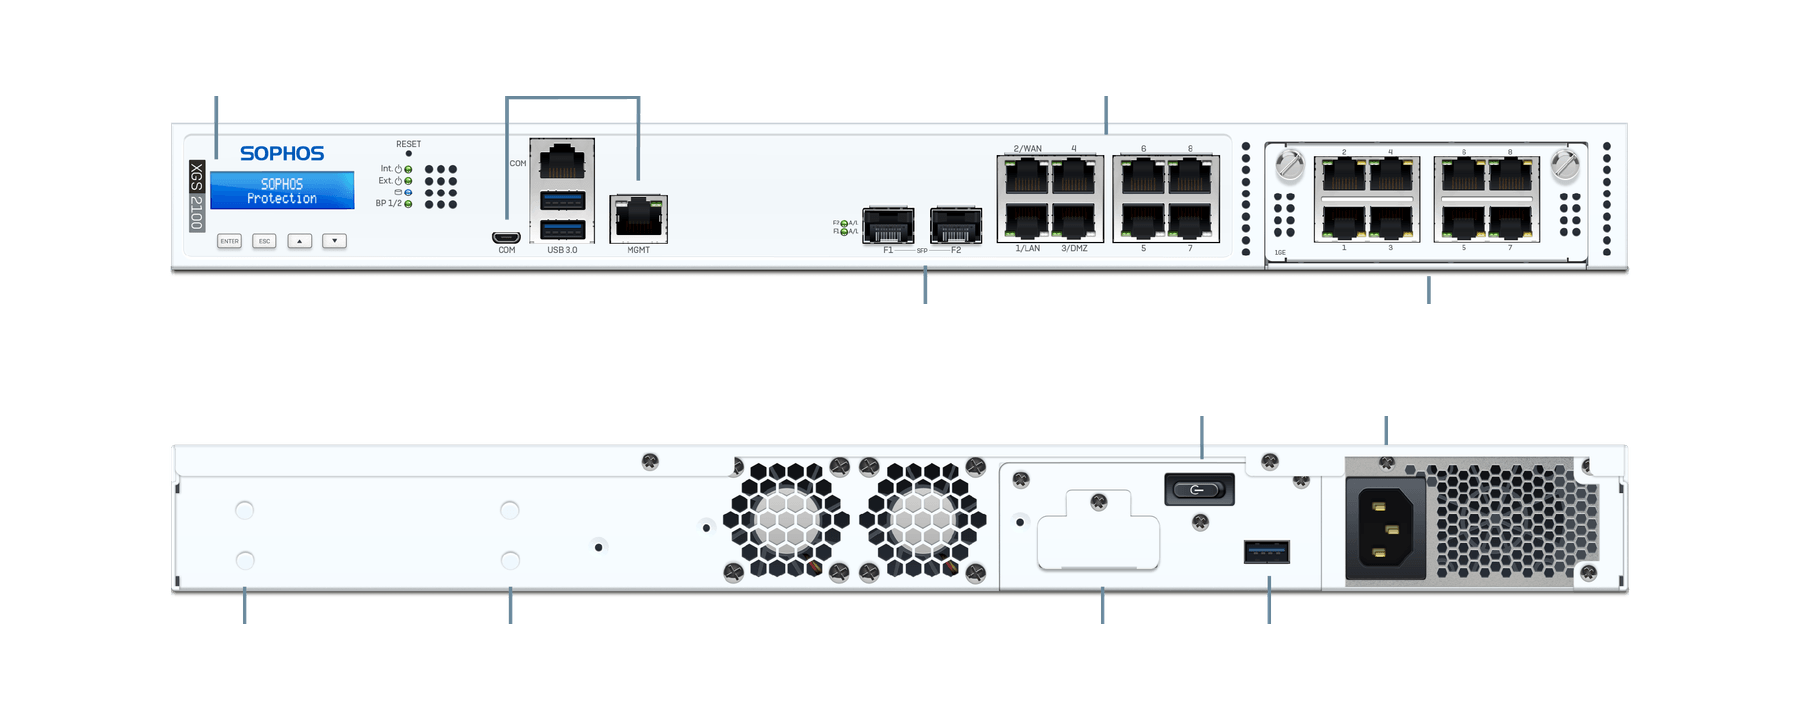
Opción inicial para rack destinada a organizar los controles de la red empresarial.
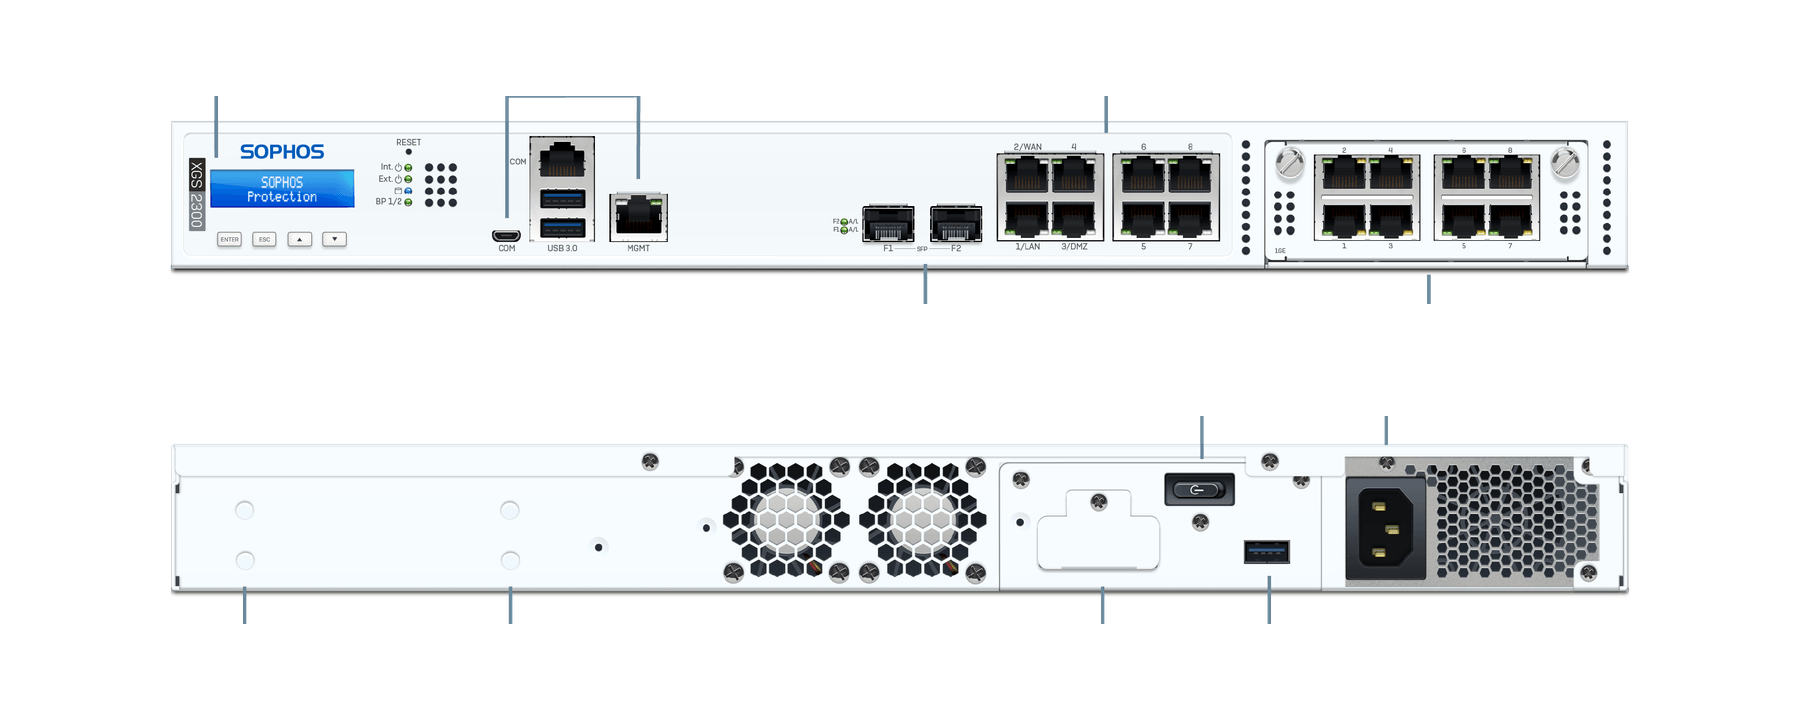
Firewall para rack destinado a sedes con requisitos crecientes de tráfico y VPN.
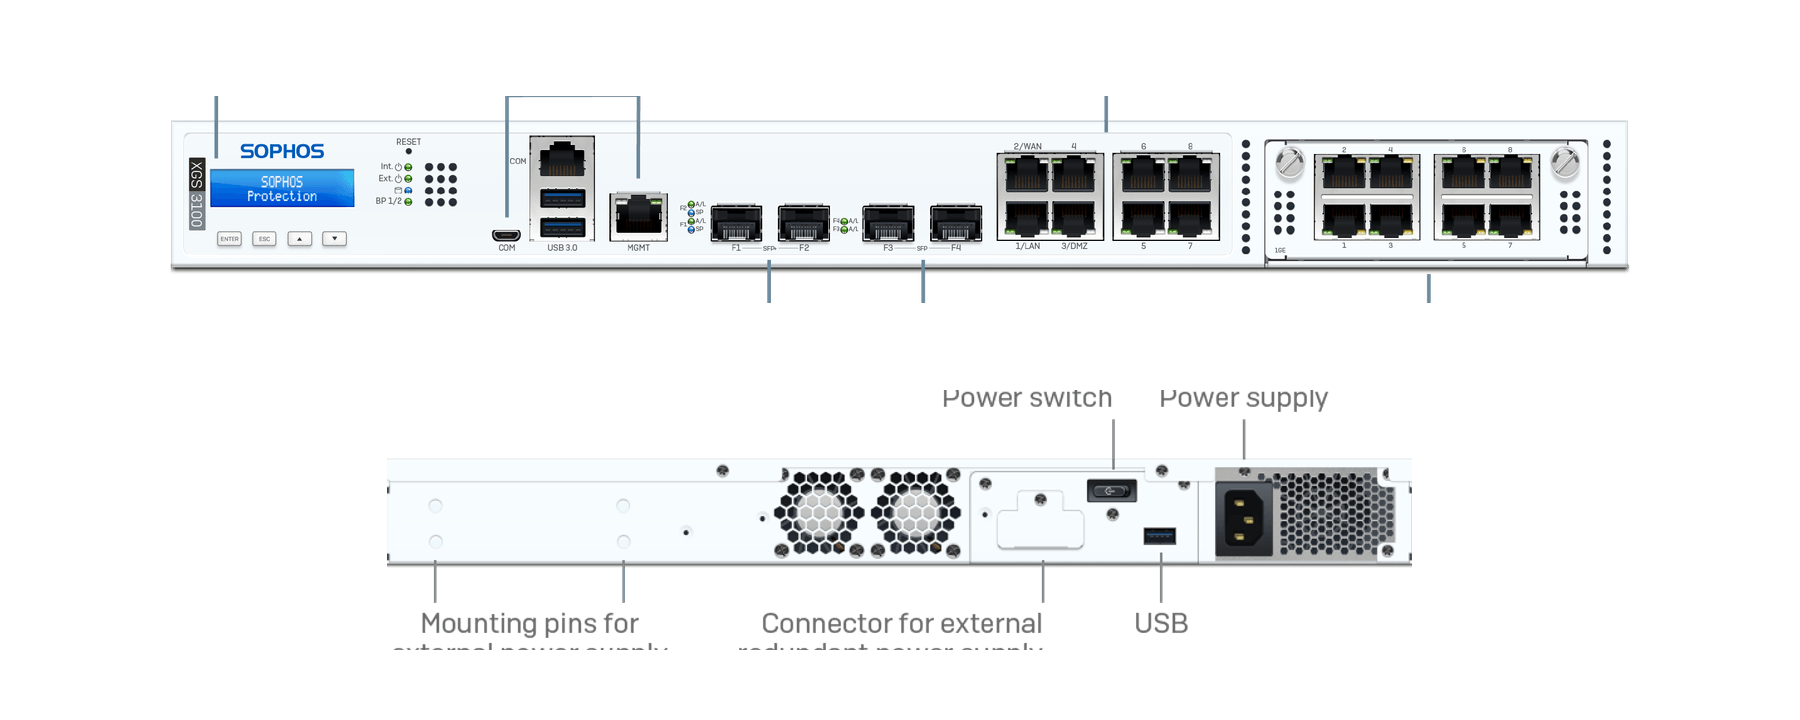
Firewall 1U con interfaces 10 GbE integradas para redes empresariales.
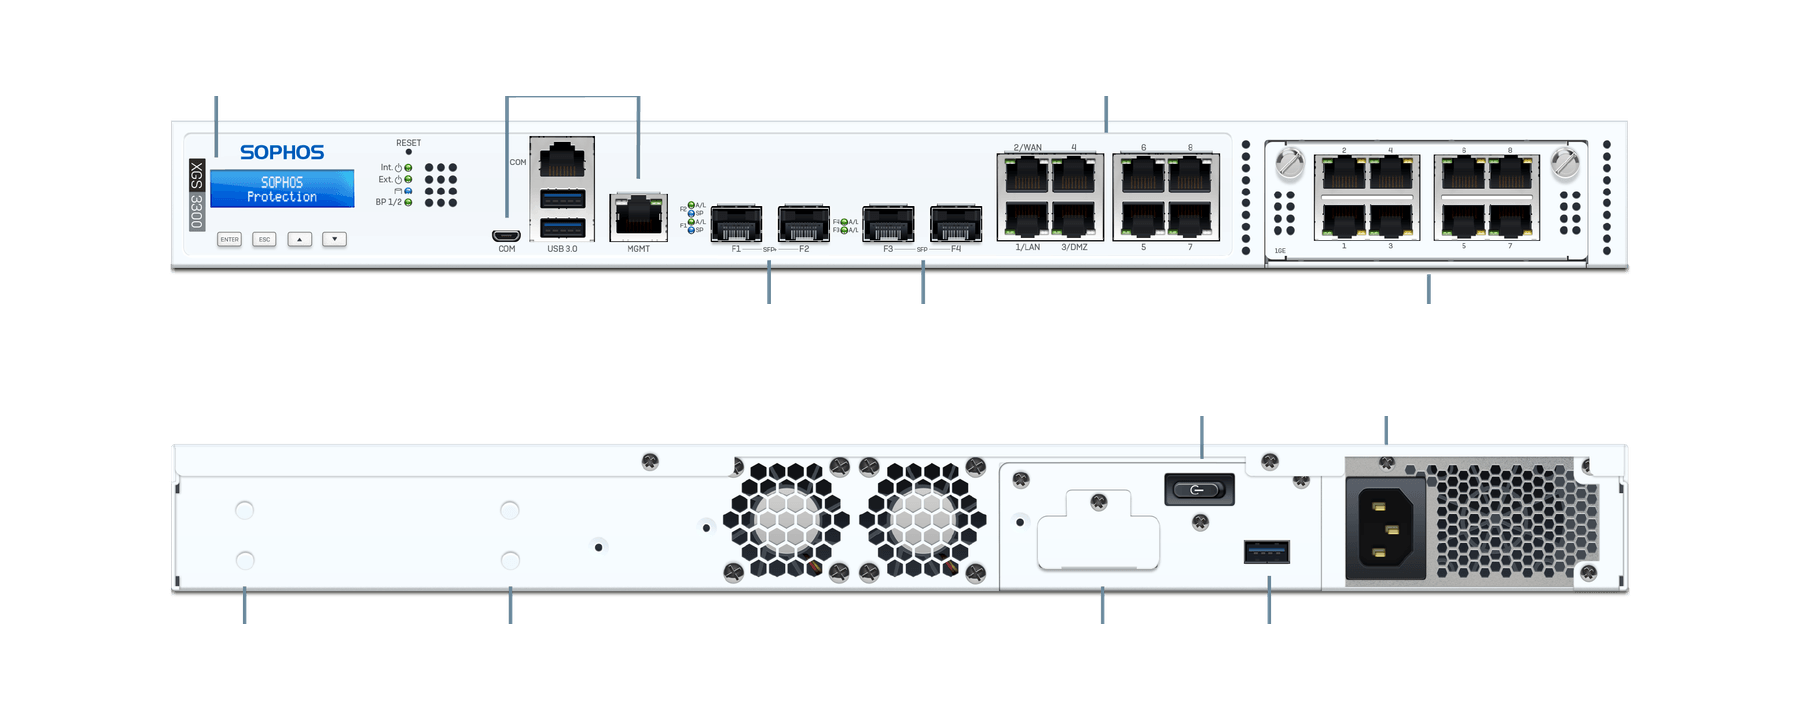
Firewall 1U para una mayor demanda de inspección en entornos distribuidos.
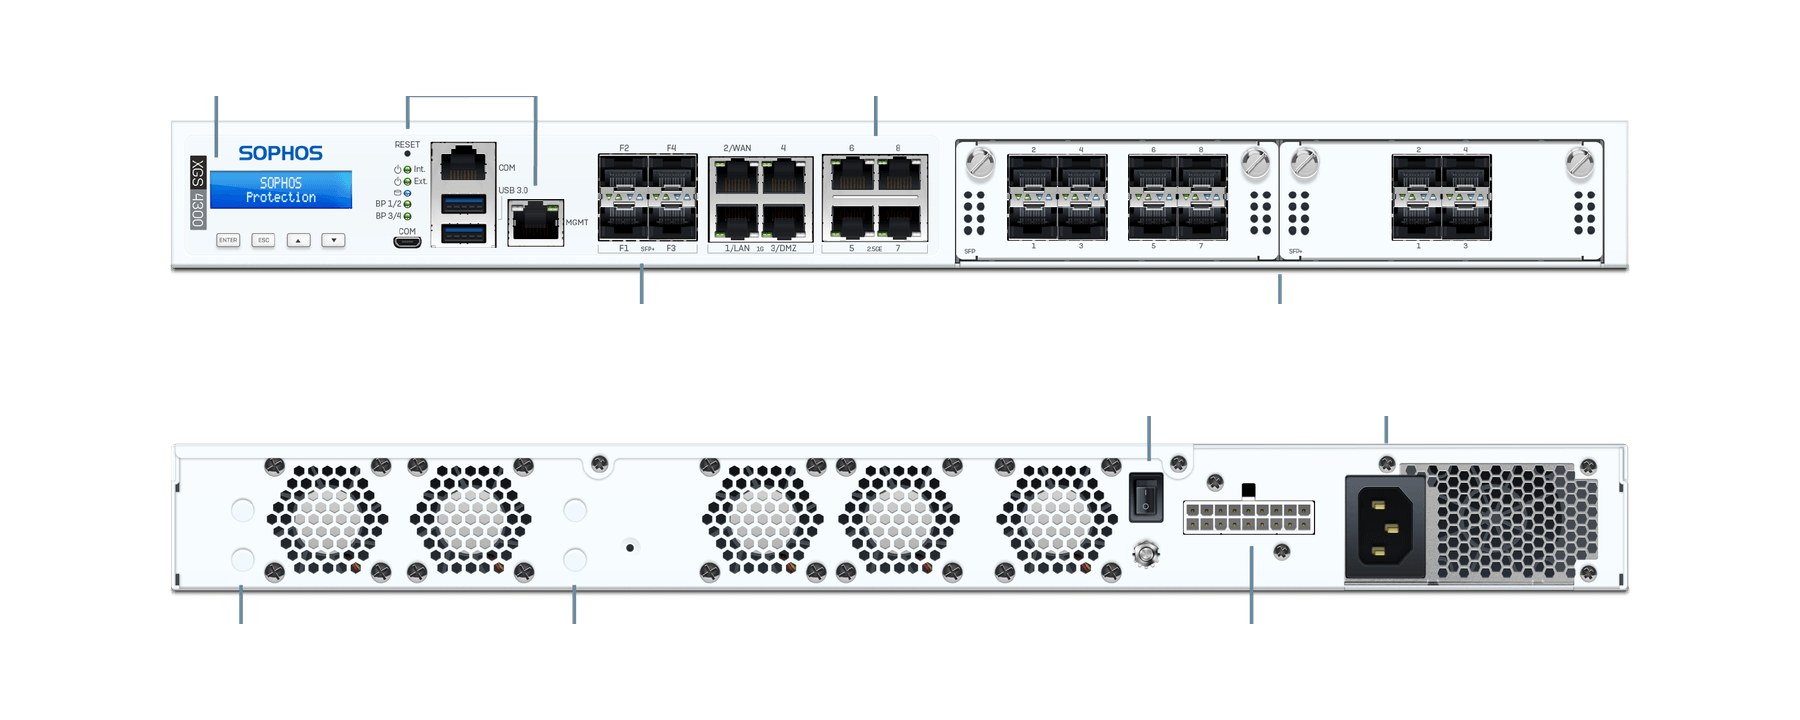
Firewall con múltiples uplinks de alta velocidad y expansión de interfaces.
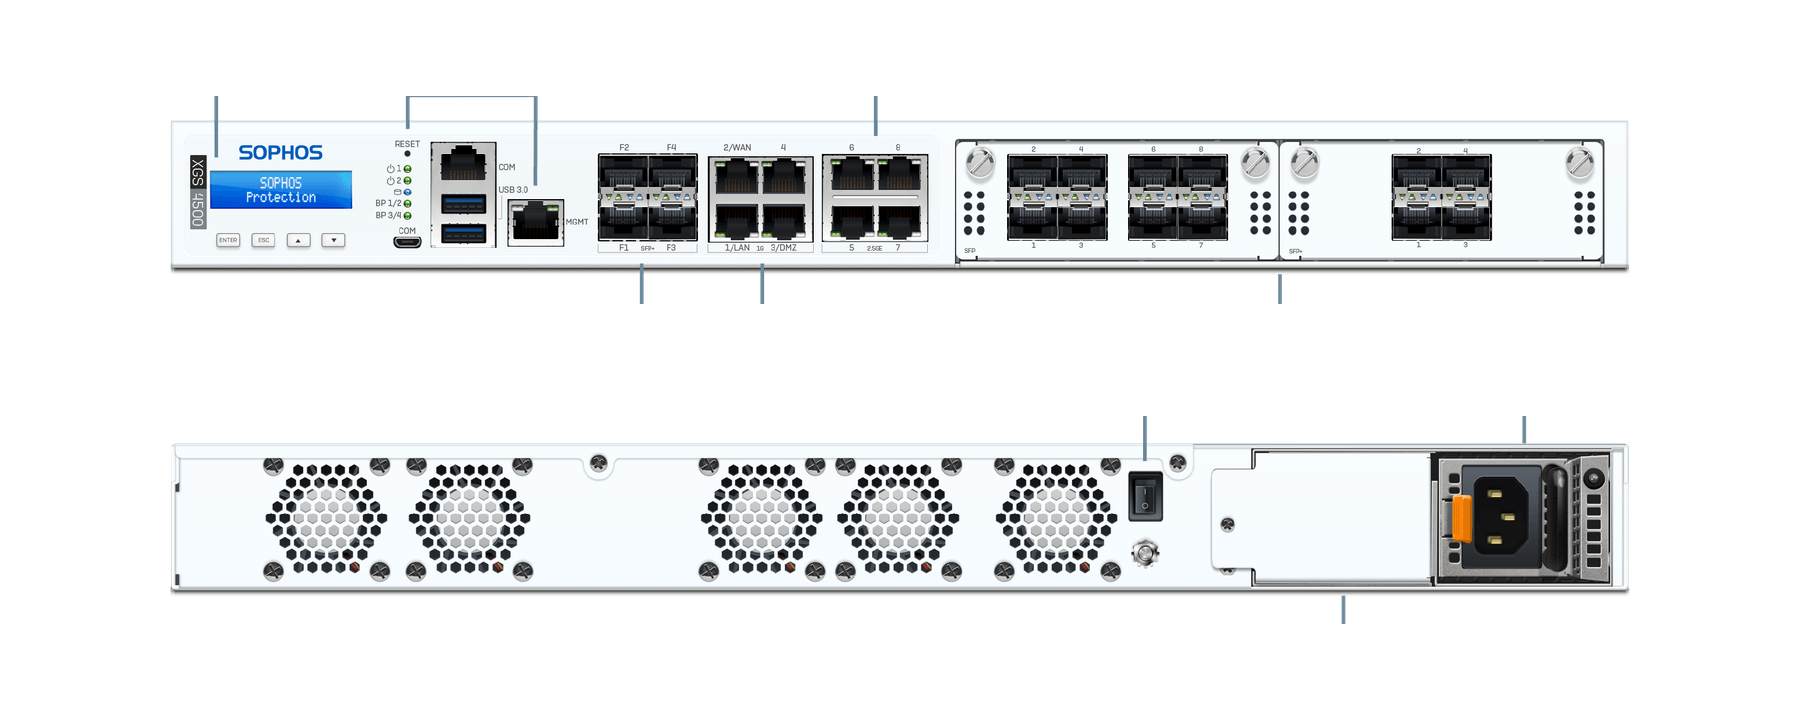
Firewall 1U de mayor capacidad para evaluar el tráfico inspeccionado y la disponibilidad.