Flowmon Collector
Centraliza, organiza y analiza la telemetría de flujos para ofrecer visibilidad de red.
Add Solution utiliza Progress Flowmon para convertir la telemetría de red en visibilidad operativa, análisis de rendimiento, detección de anomalías e investigación de incidentes.
Con datos de flujos, análisis de comportamiento y captura inteligente de paquetes, construimos una visión que explica cómo se comporta la red, dónde se produce la degradación y qué eventos requieren atención.

La disponibilidad por sí sola no explica la lentitud, el consumo inesperado, las dependencias ni los cambios de comportamiento. La telemetría de red revela quién se comunica, con quién, cuándo, durante cuánto tiempo y con qué volumen.
Flujos y metadatos generados por la infraestructura.
Conversaciones, servicios, aplicaciones y dependencias.
Patrones, desviaciones y cambios relevantes.
Investigación basada en evidencias.
Supervisar estados muestra si algo está disponible. Observar flujos ayuda a entender qué está ocurriendo.
La arquitectura Flowmon combina la recopilación y generación de telemetría con módulos de visibilidad, rendimiento, comportamiento, seguridad e investigación. La composición se define según el entorno y el resultado esperado.
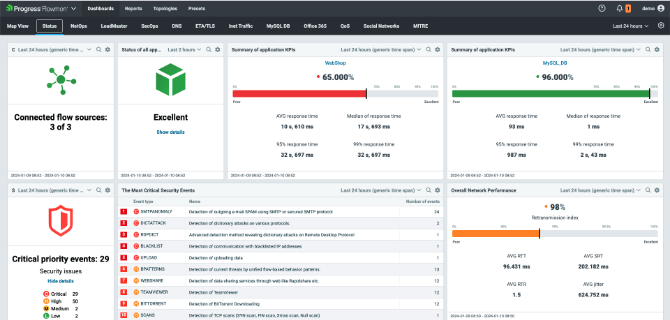
Centraliza, organiza y analiza la telemetría de flujos para ofrecer visibilidad de red.
Genera datos de flujos a partir del tráfico cuando la infraestructura no proporciona la telemetría necesaria.
Analiza el comportamiento y las desviaciones para apoyar la detección e investigación de amenazas.
Activa capturas de paquetes bajo demanda o por eventos y automatiza el análisis de PCAP.
Observa las aplicaciones de forma pasiva a nivel de red para apoyar el análisis de la experiencia y el rendimiento.
Flowmon recibe telemetría como NetFlow, IPFIX, sFlow, jFlow y NetStream, además de datos generados por sondas y fuentes de nube. Add Solution define los exportadores, los puntos de observación, la retención y el dimensionamiento para que la visibilidad represente el entorno real.
Routers, switches, firewalls, entornos virtuales y nube.
NetFlow, IPFIX, sFlow, jFlow, NetStream y fuentes equivalentes.
Recopilación, análisis, correlación y contexto.
Rendimiento, capacidad, seguridad e investigación.
Los datos de flujos ofrecen cobertura y retención eficientes para observar conversaciones y tendencias. Cuando la investigación requiere mayor profundidad, la captura de paquetes proporciona evidencias detalladas. Ambos enfoques son complementarios, no competidores.
Visión continua de la comunicación, el volumen, los patrones y las tendencias.
Detalle de paquetes para eventos que requieren un diagnóstico preciso.
El contexto ayuda a capturar lo importante en el momento adecuado.
Antes de los paneles, evaluamos la topología, los volúmenes, los puntos de observación, la asimetría, las encapsulaciones, la retención y las preguntas operativas. Una plataforma solo produce respuestas fiables cuando recibe los datos correctos y está dimensionada para interpretarlos.
Servicios, segmentos, centros de datos, sucursales, nube y enlaces críticos.
Exportadores, sondas, puntos de agregación y fuentes disponibles.
Política alineada con la investigación, las tendencias, la capacidad y el coste.
Equipos de redes, infraestructura, aplicaciones, seguridad y gestión.
No empezamos por la pantalla. Empezamos por las preguntas que la operación necesita responder.
La visibilidad de flujos ayuda a distinguir problemas de red, aplicaciones, uso y capacidad. Las tendencias de volumen, las conversaciones principales, la latencia percibida y los cambios de patrón apoyan el diagnóstico y la planificación sin convertir cada análisis en una búsqueda manual.
Localizar conversaciones, segmentos y servicios relacionados con el impacto.
Comparar la situación actual con patrones e historiales relevantes.
Observar tendencias, utilización y crecimiento antes de la saturación.
Flowmon APM utiliza análisis pasivo a nivel de red para observar la comunicación entre el usuario, la aplicación y la base de datos. Este enfoque complementa otras prácticas de observabilidad y trazabilidad; no pretende sustituir todas las formas de instrumentación de aplicaciones.
La solicitud llega por la red.
Tiempos y comportamiento de la comunicación.
Respuesta del servicio observado.
Dependencias que influyen en la experiencia.
Flowmon ADS analiza patrones de comunicación y anomalías para destacar comportamientos que merecen investigación. Las técnicas asociadas a MITRE ATT&CK ayudan a organizar el contexto, mientras que las integraciones pueden enviar eventos a procesos y plataformas de seguridad.
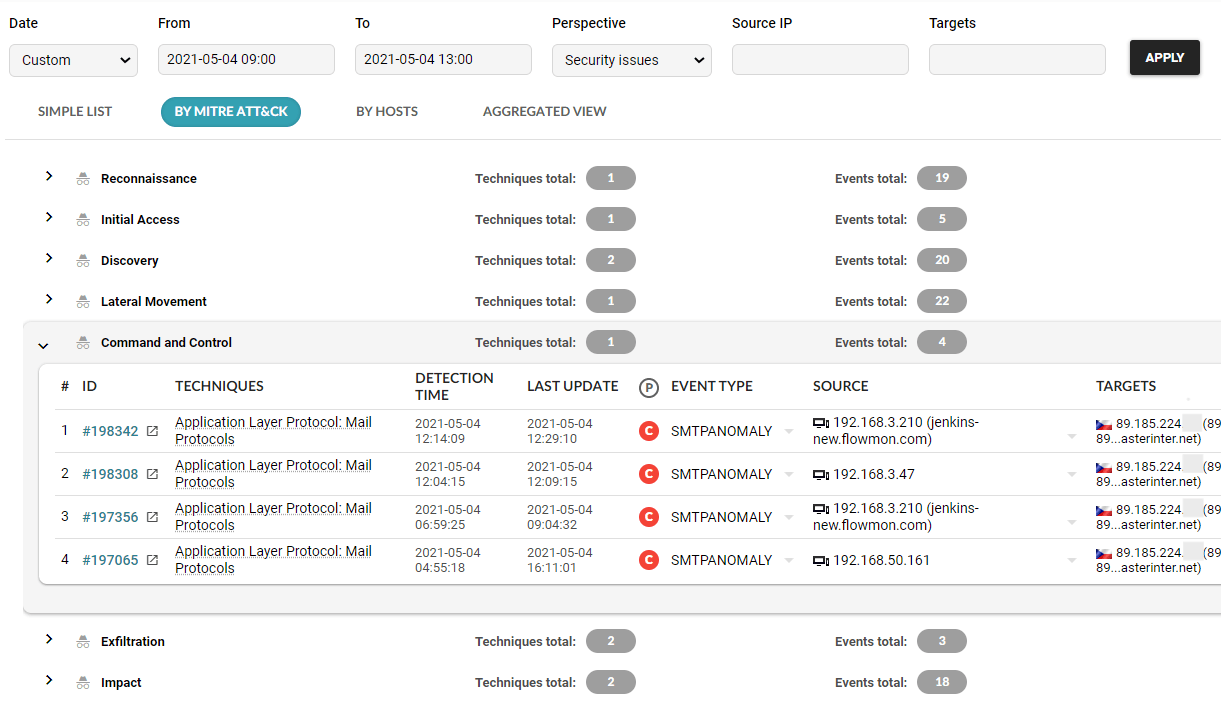
Cambios de comportamiento analizados en el contexto de la red.
Asociación de eventos con técnicas para apoyar el análisis y la priorización.
Syslog, SNMP, correo electrónico, REST y scripts, según la arquitectura.
NDR amplía la visibilidad de red. No elimina la necesidad de controles de endpoints, identidad, perímetro y respuesta.
Flowmon Packet Investigator puede iniciar capturas bajo demanda o por eventos y realizar análisis automatizados de archivos PCAP. La investigación gana profundidad sin mantener una captura integral indiscriminada de todo el tráfico.
Un comportamiento requiere análisis.
Se recopilan los paquetes relevantes.
La evidencia se conserva para la investigación.
Se examinan los protocolos y los eventos.
El equipo actúa con más contexto.
Los eventos y los datos pueden integrarse con herramientas y flujos de trabajo mediante syslog, SNMP, correo electrónico, REST y scripts. En una arquitectura amplia, Fortinet aporta controles y telemetría de seguridad, Zabbix supervisión de infraestructura y Lansweeper contexto de activos: relaciones diseñadas según cada entorno, sin presuponer una integración obligatoria.
Flujos, comportamiento, rendimiento e investigación.
Controles y contexto de seguridad de red.
Disponibilidad, métricas y eventos de infraestructura.
Inventario y contexto de activos.
Los datos convergen para apoyar las decisiones y la respuesta.
Add Solution combina conocimientos de redes, infraestructura, observabilidad y seguridad para implantar Flowmon con foco en las preguntas reales de la operación.
Add Solution puede evaluar las fuentes de telemetría, la cobertura, la retención, el dimensionamiento y los casos de uso para construir una estrategia de visibilidad alineada con la operación.
Nuestro trabajo conecta la arquitectura de red, la calidad de los datos, los casos de uso y los procesos para que la plataforma resulte útil tanto en la operación diaria como en los momentos críticos.
El análisis considera la topología, los protocolos, los enlaces, la segmentación y las dependencias.
Casos de uso definidos antes que los paneles y las alertas.
Análisis multidisciplinar de eventos que abarcan distintos dominios.
Arquitectura alineada con los flujos de trabajo, las herramientas y las responsabilidades existentes.
Respuestas claras sobre telemetría, módulos, retención, recuperación y operación de Flowmon.
No necesariamente. Los equipos compatibles pueden exportar flujos. Se evalúa un Probe cuando faltan datos, cobertura o atributos exigidos por el caso de uso. Fuente: arquitectura (https://docs.progress.com/bundle/progress-flowmon-os-13-0/page/topics/user-guide/Introduction.html).
No. La calidad, el muestreo y los atributos importan. ADS no recomienda sFlow para sus métodos debido a las limitaciones de los datos. Fuente: requisitos de ADS (https://docs.progress.com/bundle/progress-flowmon-ads-quick-start-guide/page/topics/quick-start-guide/Requirements.html).
No. Los registros de flujos son resúmenes y metadatos. La captura PCAP requiere recursos específicos y un alcance de almacenamiento definido, como los evaluados en Packet Investigator. Fuente: FPI (https://www.progress.com/flowmon/platform/software-modules/packet-investigator).
No. La visibilidad depende del protocolo, el punto de observación y las condiciones técnicas. Los metadatos del tráfico cifrado no implican acceso ilimitado al contenido. Fuente: condiciones de APM (https://docs.progress.com/bundle/progress-flowmon-apm-13-0/page/topics/apm-user-guide/Servers.html).
No debe presuponerse. La propuesta debe confirmar los módulos, modelos, compatibilidad y vigencia de los derechos contratados. Fuente: licencia (https://docs.progress.com/bundle/progress-flowmon-os-13-0/page/topics/user-guide/License.html).
Depende del volumen recopilado y del espacio asignado. La retención efectiva debe supervisarse mediante las cuotas y validarse con una carga representativa. Fuente: Resource Manager (https://docs.progress.com/bundle/progress-flowmon-os-13-0/page/topics/user-guide/Resource-Manager.html).
No. El mecanismo documentado tiene exclusiones, entre ellas ADS y APM. La recuperación debe planificarse y probarse por componente. Fuente: copia de seguridad para recuperación ante desastres (https://docs.progress.com/bundle/progress-flowmon-os-13-0/page/topics/user-guide/Backup-for-Disaster-Recovery.html).
Los enfoques pueden complementarse. El estado de los servidores y equipos, las comunicaciones y las señales de seguridad responden a preguntas distintas. El diseño debe definir la cobertura y las responsabilidades. Fuente: supervisión de la plataforma (https://docs.progress.com/bundle/progress-flowmon-os-13-0/page/topics/user-guide/Recommended-Post-Installation-Steps.html). <!-- FIM_TEXTO_EDITORIAL -->
Hable con nuestros especialistas sobre visibilidad, rendimiento, NDR, investigación y arquitectura de Progress Flowmon.