
Análise com contexto
Agentes, Syslog e integrações alimentam decoders e regras. O aceite precisa comprovar interpretação, correlação e destino do alerta.
Centralize eventos de segurança, acompanhe alterações críticas e investigue vulnerabilidades com uma plataforma aberta de SIEM e XDR. A cobertura real depende de fontes bem integradas, regras ajustadas e uma operação preparada para agir.
A Add Solution avalia arquitetura, integrações, retenção, segurança e critérios de aceite para construir um projeto coerente com sua infraestrutura e seus riscos.
Wazuh reúne análise de logs, monitoramento de integridade, avaliação de configurações, inventário e detecção de vulnerabilidades. A plataforma pode formar uma camada central de monitoramento e investigação, mantendo controles especializados que continuam necessários em cada ambiente.
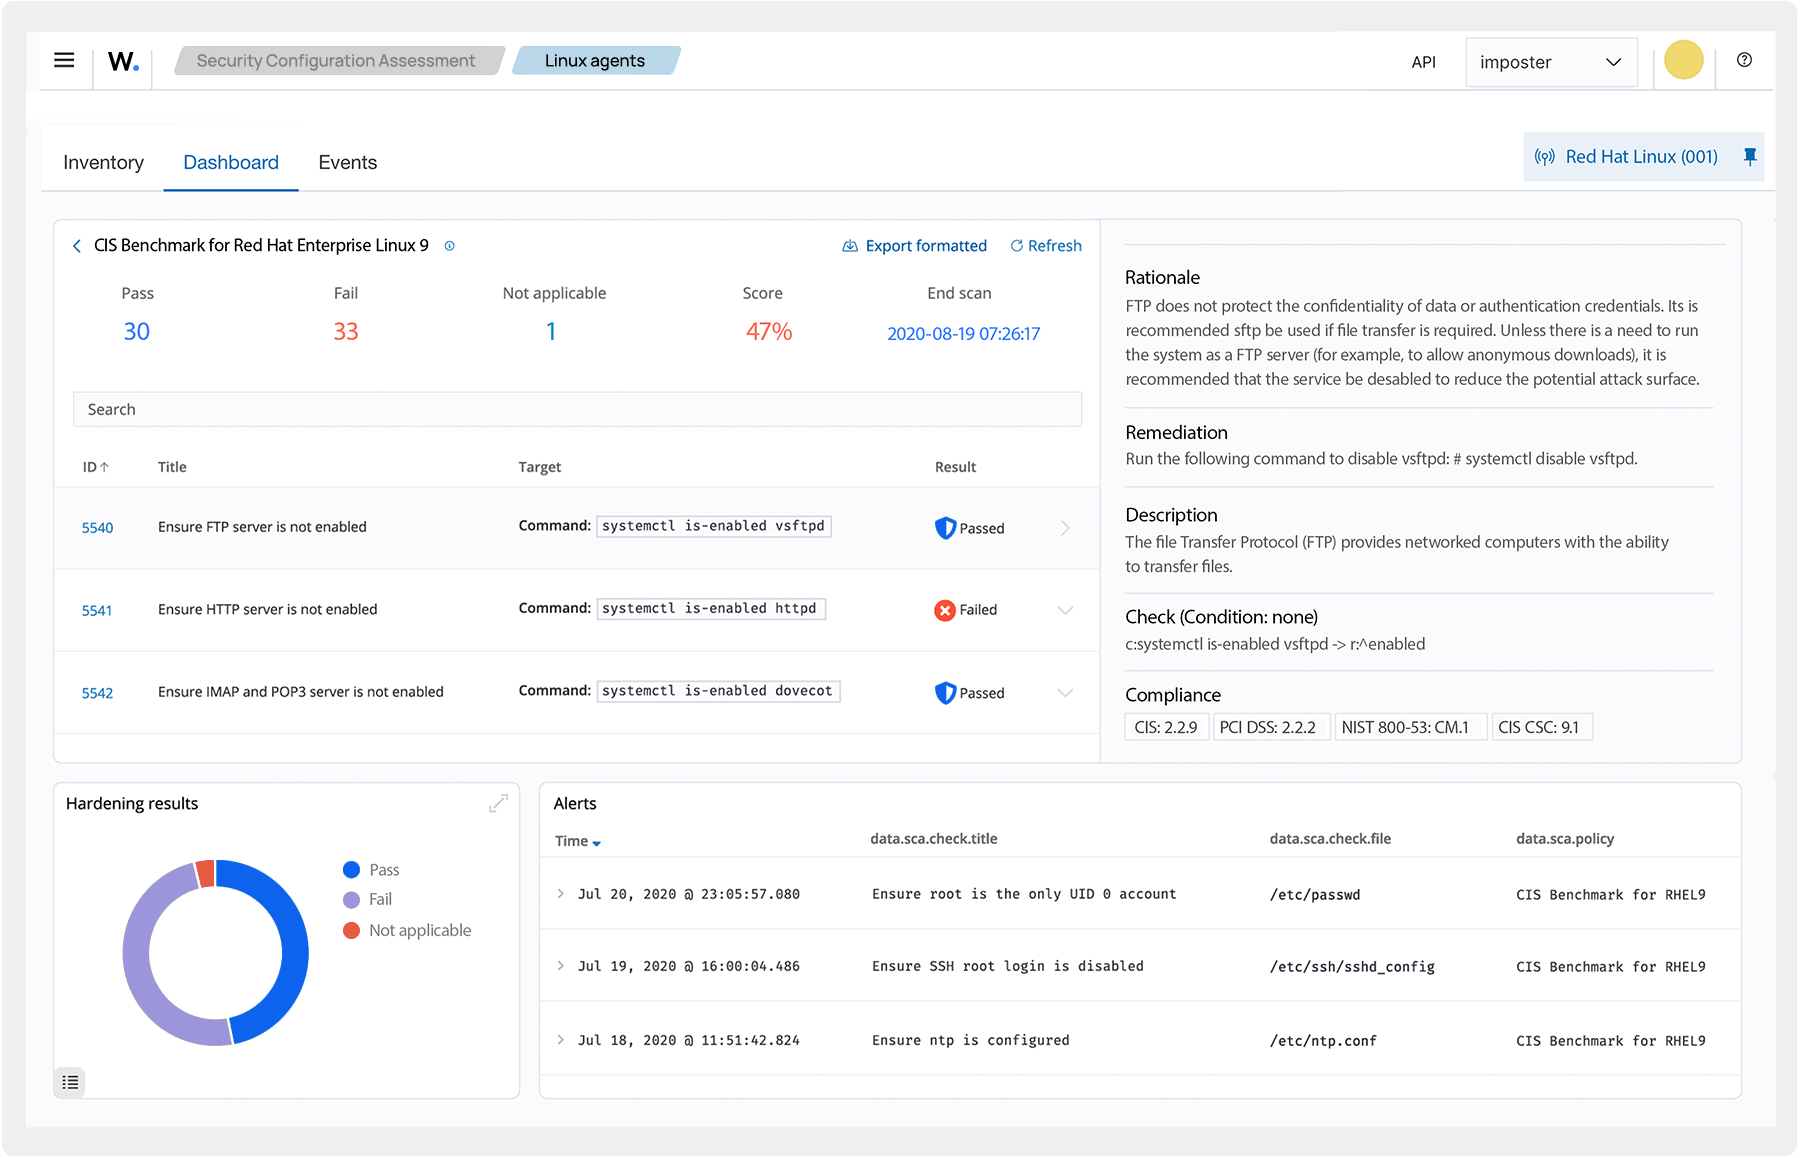
Exemplo oficial de avaliação de configuração com verificações, resultado, justificativa, remediação e referências. Recursos e cobertura variam conforme versão, política, sistema e configuração.
Agentes, Syslog e integrações alimentam decoders e regras. O aceite precisa comprovar interpretação, correlação e destino do alerta.
Hashes, atributos e mudanças em caminhos selecionados, com cuidado para diretórios ruidosos e limites por sistema operacional.
Políticas de avaliação orientam remediação; não aplicam correções nem certificam conformidade por si sós.
O Syscollector fornece contexto e o módulo correlaciona software com vulnerabilidades conhecidas, sujeito à cobertura e atualização das fontes.
SIEM/XDR descreve o escopo da plataforma. Não significa equivalência automática com qualquer EDR, antivírus, NDR ou serviço de SOC.
O Wazuh server analisa eventos e coordena agentes. Filebeat encaminha alertas ao indexer; o indexer armazena e pesquisa; o dashboard apresenta investigação e administração. A API do server possui fluxo próprio de acesso.
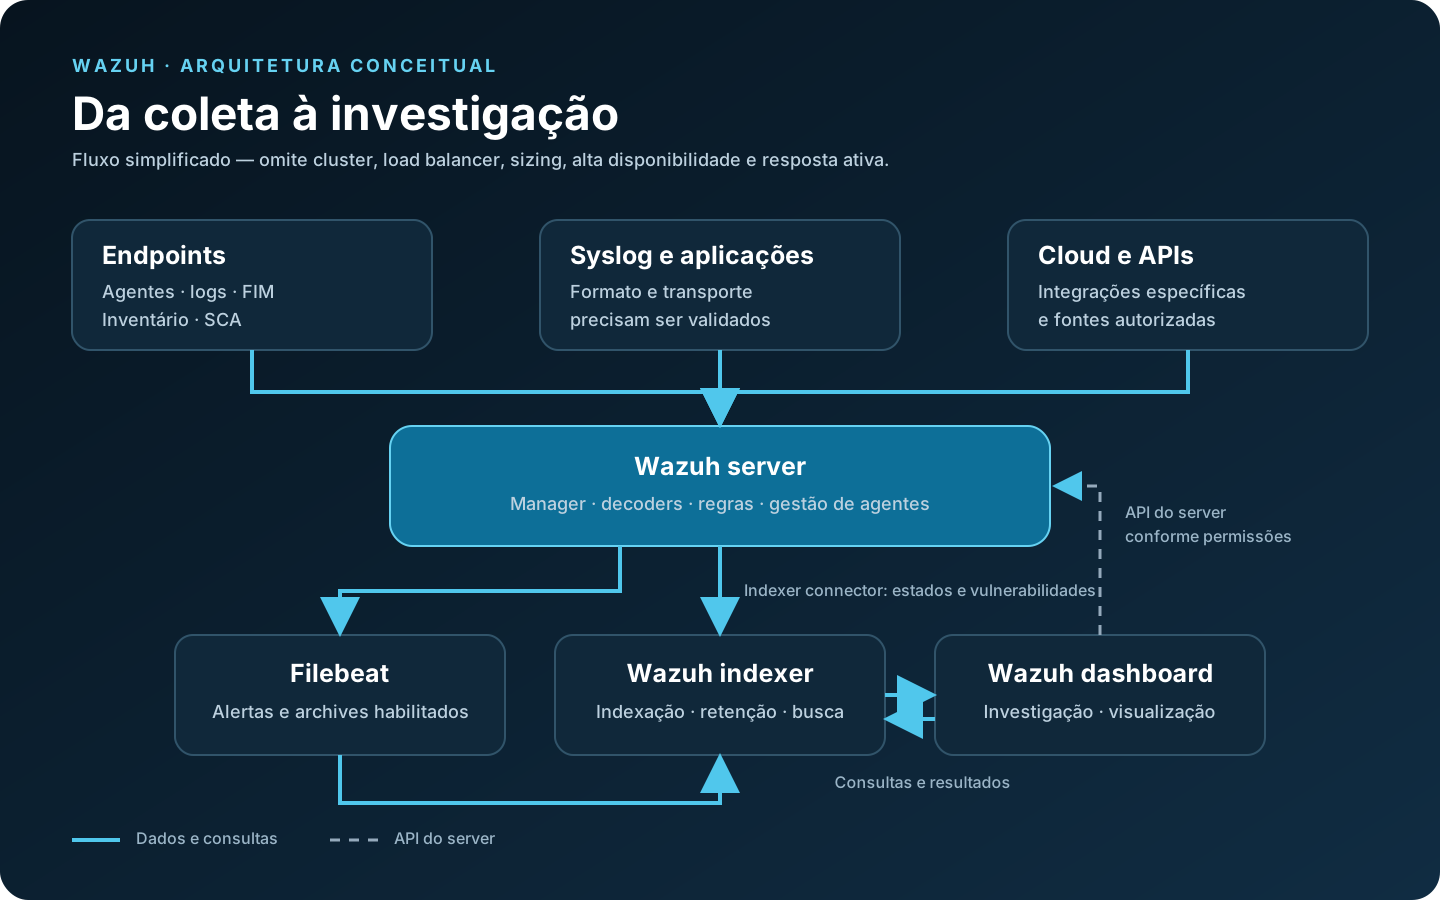
O fluxo mostra fontes configuradas, Wazuh server, Filebeat, indexer connector, Wazuh indexer, dashboard e o acesso separado à API do server. Omite cluster, load balancer, sizing, alta disponibilidade e resposta ativa; não representa uma implantação.
Agentes, Syslog, nuvens, aplicações e integrações conforme cobertura validada.
Recepção, decodificação, regras, análise e coordenação de agentes.
Indexação, pesquisa, retenção e capacidade dimensionadas pelos dados.
Consulta, investigação e administração com acesso controlado.
Receber um arquivo de log não basta. Usuário, origem, resultado e horário precisam ser interpretados; regras positivas e negativas devem ser testadas com amostras sanitizadas.
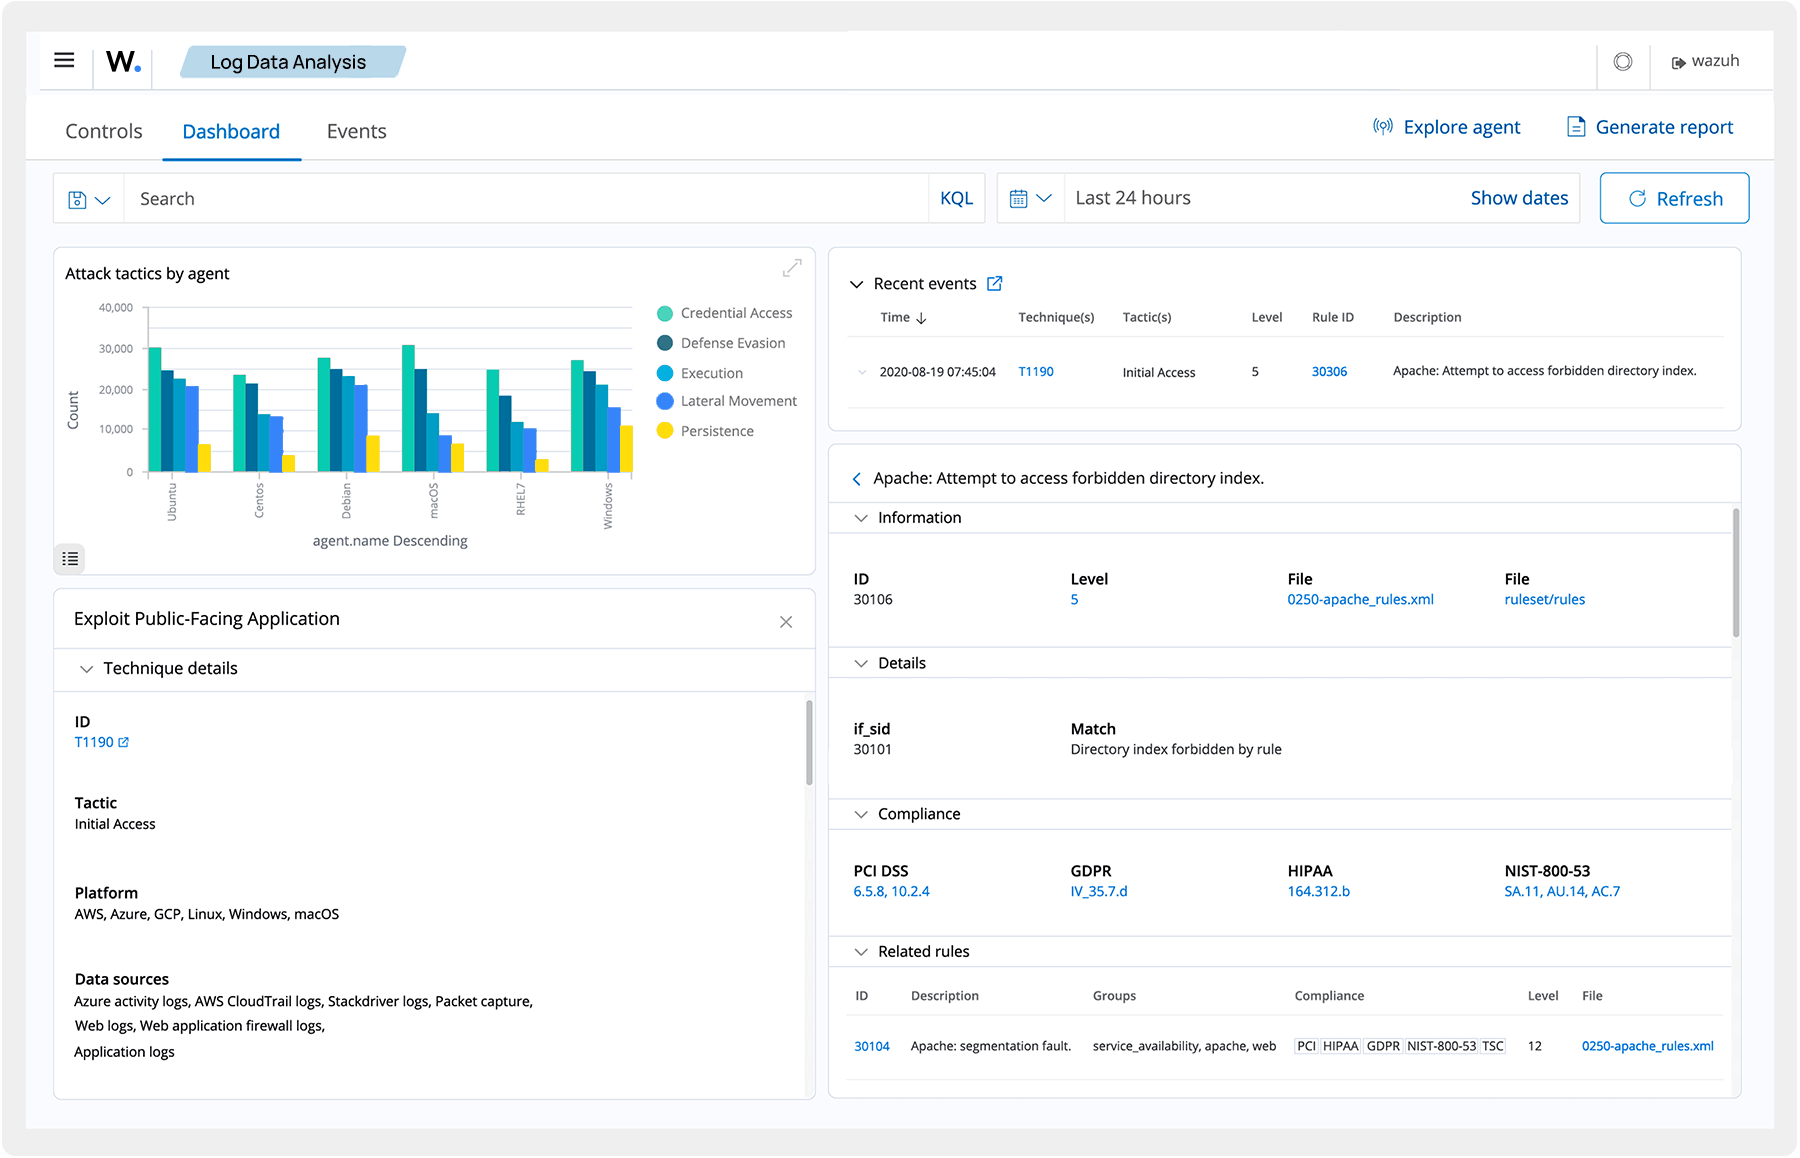
Exemplo oficial de análise de logs com eventos, regra, tática e detalhes para investigação. A utilidade depende das fontes, do parser, das regras e dos testes do ambiente.
Campos consistentes sustentam regras próprias e combinações de eventos em janelas de tempo.
Relacionar alertas a técnicas ajuda a investigação, mas não prova cobertura completa de uma técnica ou campanha.
Ações exigem alvo, exceções, permissões, aprovação e rollback; falso positivo pode afetar disponibilidade.
Reputação e enriquecimento exigem termos adequados, curadoria e avaliação do dado enviado ao provedor.
Agentes oferecem telemetria local; Syslog atende equipamentos; APIs e módulos específicos conectam serviços externos. Agentless cobre cenários delimitados, sem reproduzir automaticamente inventário, FIM e contexto de execução do agente.
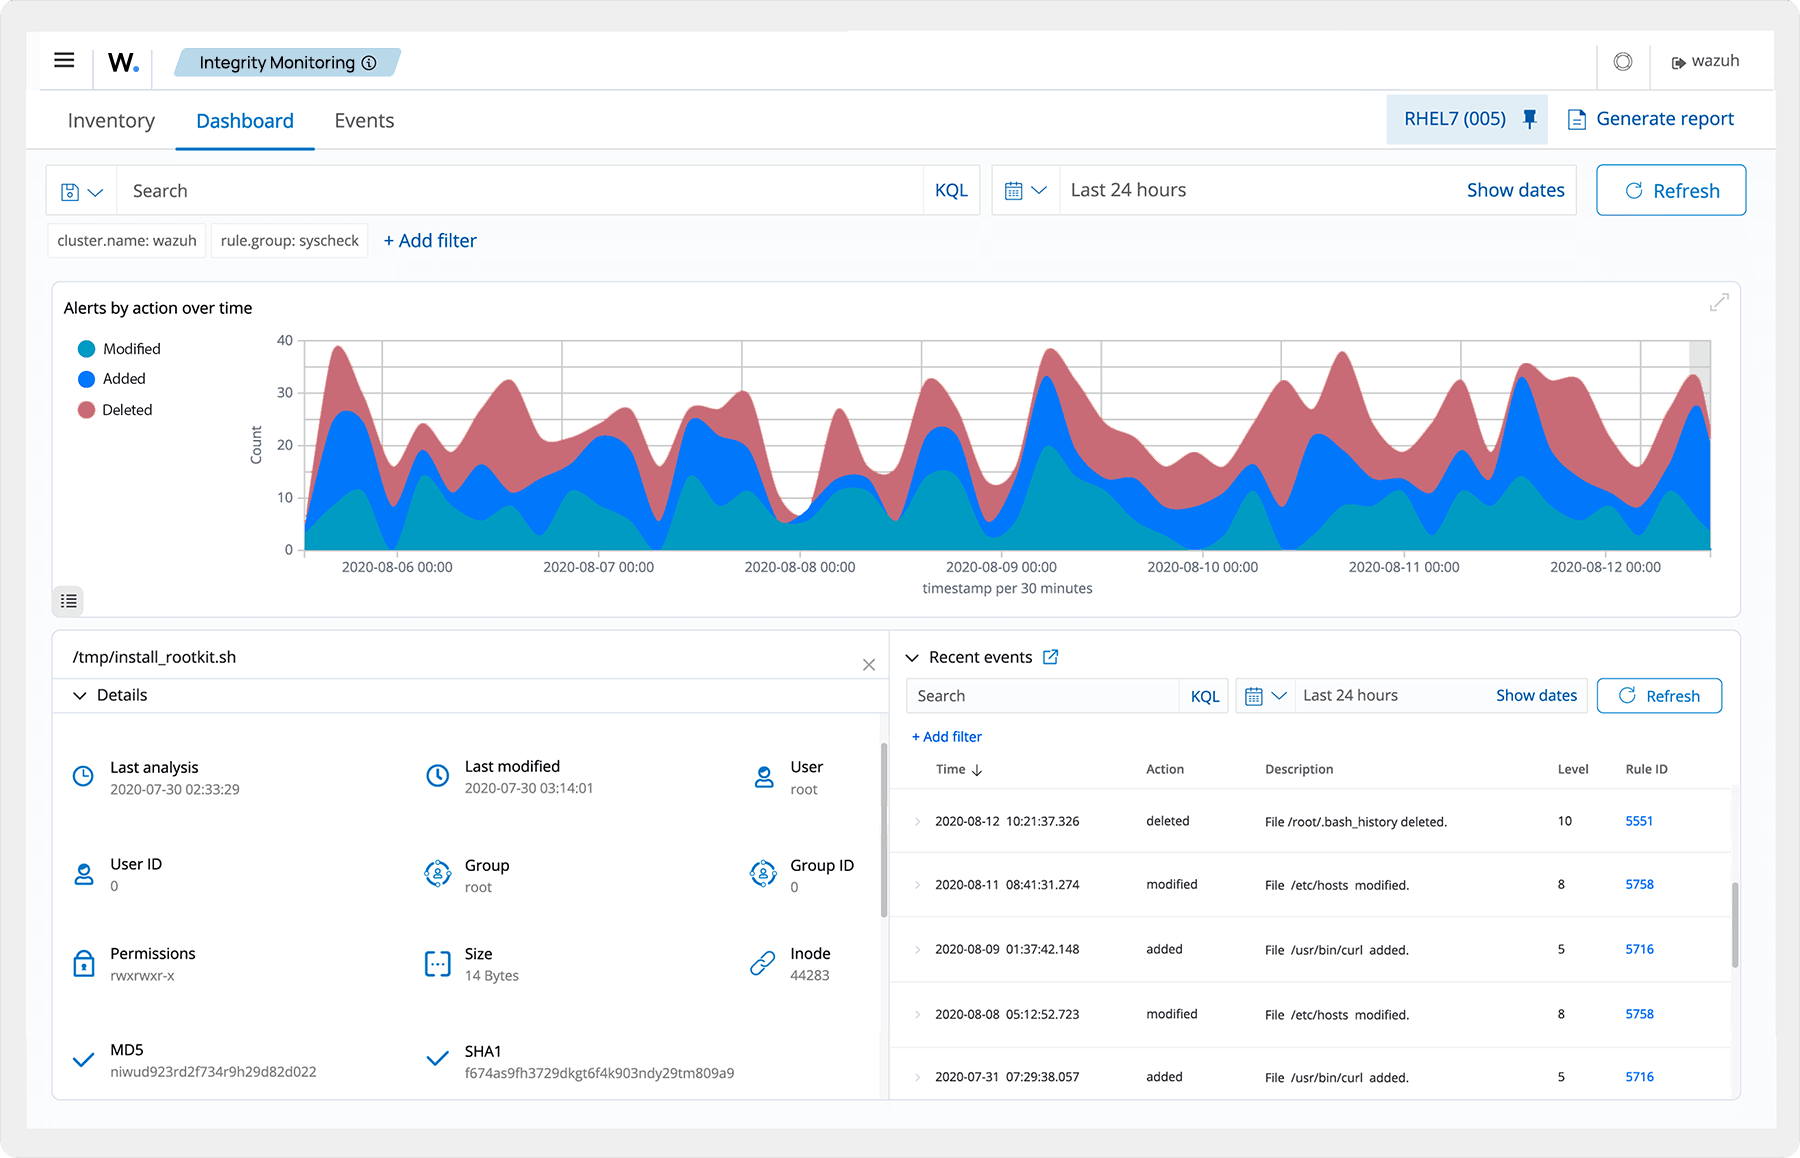
Exemplo oficial de File Integrity Monitoring com alterações, usuário, hashes e eventos recentes. A cobertura não deve ser extrapolada para qualquer arquivo, sistema ou compartilhamento.
Eventos, inventário, integridade e configurações variam conforme sistema e política.
Normalização e regras determinam se a mensagem recebida se torna evidência investigável.
Permissões, limites de API, atraso, custo e escopo precisam entrar no aceite.
A viabilidade depende de acesso ao dado, formato estável e eventos capazes de representar o caso de uso.
O projeto deve medir crescimento diário, picos, tamanho médio, alertas indexados, dados arquivados, réplicas e backups. Fontes de alto volume podem dominar armazenamento e processamento.
Quais dados entram e com que taxa.
Variações e eventos por segundo.
Prazo pesquisável e arquivos.
Disponibilidade e custo de storage.
RPO, RTO e restauração testada.
Reter sem política pode esgotar capacidade. Apagar sem validar requisitos pode eliminar evidências necessárias.
TLS, certificados, RBAC, SAML, APIs e credenciais devem ser tratados como parte do projeto. A validação inclui acesso permitido e negado, rotação e comportamento quando uma dependência de identidade falha.
Permissões sobre dados, operações e agentes precisam ser combinadas e testadas.
Proteção dos fluxos, ciclo de vida dos certificados e confiança entre componentes.
Privilégio mínimo, armazenamento apropriado, rotação e trilha de auditoria.
No autogerenciado, equipe e infraestrutura assumem instalação, atualização, capacidade, backup e recuperação. No Wazuh Cloud, a oferta gerenciada simplifica parte da plataforma, mas retenção, limites, integrações, acesso a APIs e divisão de responsabilidades precisam ser verificados no plano contratado.
Topologia, sizing, upgrades, segurança, observabilidade da própria plataforma e continuidade ficam no escopo do cliente/projeto.
Capacidade e funcionalidades dependem da oferta vigente; não presumir acesso irrestrito, retenção infinita ou equivalência operacional.
A Add Solution pode estruturar discovery, arquitetura, integração, regras, retenção, segurança, testes, documentação e transferência operacional. Cada etapa deve ser delimitada conforme o ambiente e o serviço contratado.
Ativos, fontes, riscos, responsáveis e casos de uso.
Componentes, rede, capacidade, segurança e continuidade.
Agentes, Syslog, APIs, parsers e destinos.
Regras, exceções, severidade e automação controlada.
Testes positivos, negativos, falhas e recuperação.
Runbooks, ownership, triagem, escalonamento e evolução.
Versão é contexto de engenharia, não promessa permanente. Exemplos e páginas “current” podem divergir; antes de implantar, confirme compatibilidade de patch entre componentes centrais, notas de release, advisories e documentação da versão efetiva.
Respostas objetivas, com limites que evitam expectativas técnicas e comerciais incorretas.
Não se deve presumir equivalência. Wazuh reúne funções de detecção e resposta e analisa eventos de ferramentas de proteção, mas prevenção em tempo de execução, isolamento, investigação e proteção antiviolação devem ser comparados e testados no ambiente.
A plataforma pode apoiar um SOC. Pessoas, horários, triagem, escalonamento, autorização para contenção e processo de resposta precisam ser definidos; instalar o software não cria automaticamente operação 24x7.
O módulo identifica exposição a vulnerabilidades conhecidas. A correção depende de atualização, configuração ou outro tratamento aprovado e deve ser verificada na origem e no inventário.
Nem sempre. Syslog, APIs e agentless atendem cenários específicos, mas não entregam automaticamente o mesmo inventário, FIM e contexto de execução de um agente compatível.
Depende de volume, picos, dados mantidos, prazo pesquisável, réplicas e backups. Um piloto deve medir crescimento diário; estimar apenas por endpoints pode subdimensionar fontes intensivas.
Há integração SAML e controle por papéis. O desenho deve combinar permissões sobre dados, operações e agentes, incluindo testes de acesso negado por interface e API.
Há opções para redes restritas e repositório offline. O projeto precisa definir atualização de pacotes, inteligência e integrações; isolamento não mantém dados de ameaça atuais sem abastecimento.
Não. A disponibilidade depende do desenho e dos testes de cada camada. Queda de worker, master, indexer ou provedor de identidade produz efeitos diferentes.
Pode produzir evidências e controles técnicos úteis. Conformidade também depende de finalidade, governança, processos e avaliação dos requisitos aplicáveis; relatórios não equivalem a certificação ou garantia jurídica.
Considere infraestrutura ou assinatura, armazenamento, integrações, engenharia de detecção e operação. Compare custo total com cobertura, manutenção e capacidade real de investigar alertas.
Converse sobre fontes, arquitetura, regras, retenção, segurança, Wazuh Cloud e critérios de aceite para seu ambiente.