Análisis con contexto
Los agentes, Syslog y las integraciones alimentan los decoders y las reglas. La aceptación debe comprobar la interpretación, la correlación y el destino de la alerta.
Centralice eventos de seguridad, siga los cambios críticos e investigue vulnerabilidades con una plataforma abierta de SIEM y XDR. La cobertura real depende de fuentes bien integradas, reglas ajustadas y una operación preparada para actuar.
Add Solution evalúa la arquitectura, las integraciones, la retención, la seguridad y los criterios de aceptación para construir un proyecto coherente con su infraestructura y sus riesgos.
Wazuh reúne análisis de logs, monitoreo de integridad, evaluación de configuraciones, inventario y detección de vulnerabilidades. La plataforma puede formar una capa central de monitoreo e investigación, manteniendo los controles especializados que siguen siendo necesarios en cada entorno.
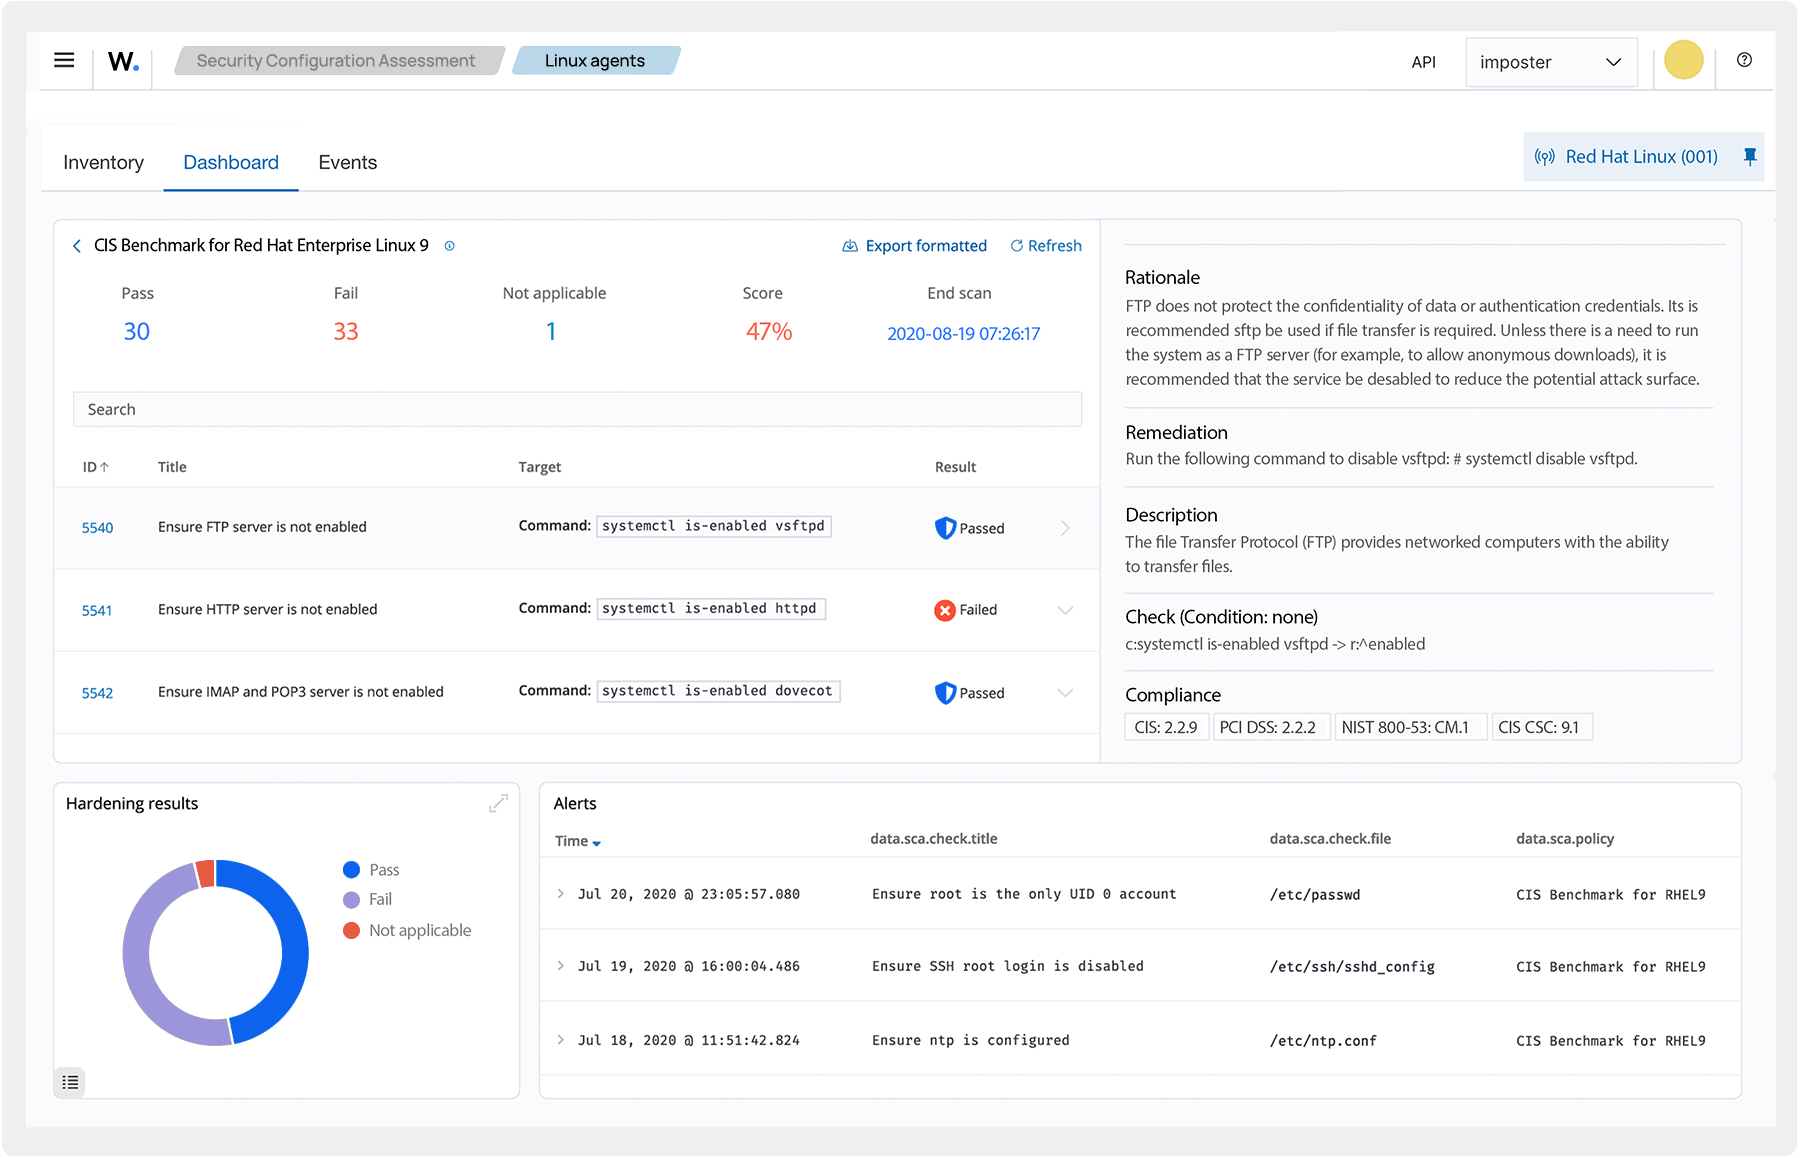
Ejemplo oficial de evaluación de configuración con comprobaciones, resultado, justificación, remediación y referencias. Las funciones y la cobertura varían según la versión, la política, el sistema y la configuración.
Los agentes, Syslog y las integraciones alimentan los decoders y las reglas. La aceptación debe comprobar la interpretación, la correlación y el destino de la alerta.
Hashes, atributos y cambios en rutas seleccionadas, con atención a los directorios ruidosos y los límites de cada sistema operativo.
Las políticas de evaluación orientan la remediación; no aplican correcciones ni certifican el cumplimiento por sí solas.
Syscollector aporta contexto y el módulo correlaciona el software con vulnerabilidades conocidas, sujeto a la cobertura y actualización de las fuentes.
SIEM/XDR describe el alcance de la plataforma. No implica equivalencia automática con cualquier EDR, antivirus, NDR o servicio de SOC.
Wazuh server analiza eventos y coordina agentes. Filebeat envía alertas al indexer; el indexer almacena y busca; el dashboard presenta la investigación y la administración. La API del server tiene su propio flujo de acceso.
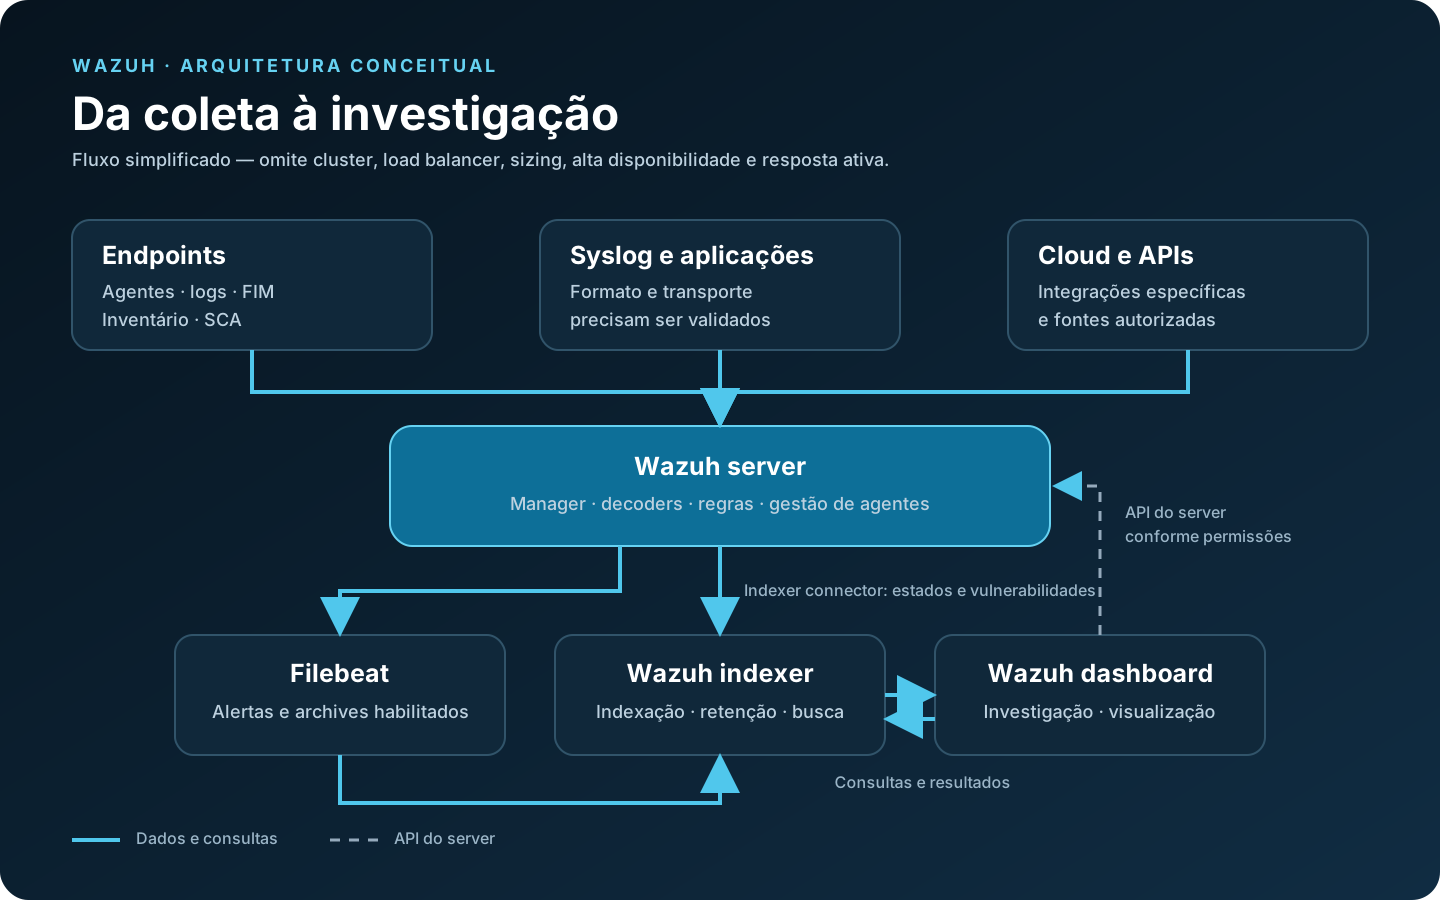
El flujo muestra las fuentes configuradas, Wazuh server, Filebeat, indexer connector, Wazuh indexer, dashboard y el acceso separado a la API del server. Omite el clúster, el balanceador de carga, el dimensionamiento, la alta disponibilidad y la respuesta activa; no representa una implementación.
Agentes, Syslog, nubes, aplicaciones e integraciones según la cobertura validada.
Recepción, decodificación, reglas, análisis y coordinación de agentes.
Indexación, búsqueda, retención y capacidad dimensionadas según los datos.
Consultas, investigación y administración con acceso controlado.
Recibir un archivo de log no basta. Deben interpretarse el usuario, el origen, el resultado y la hora; las reglas positivas y negativas deben probarse con muestras sanitizadas.
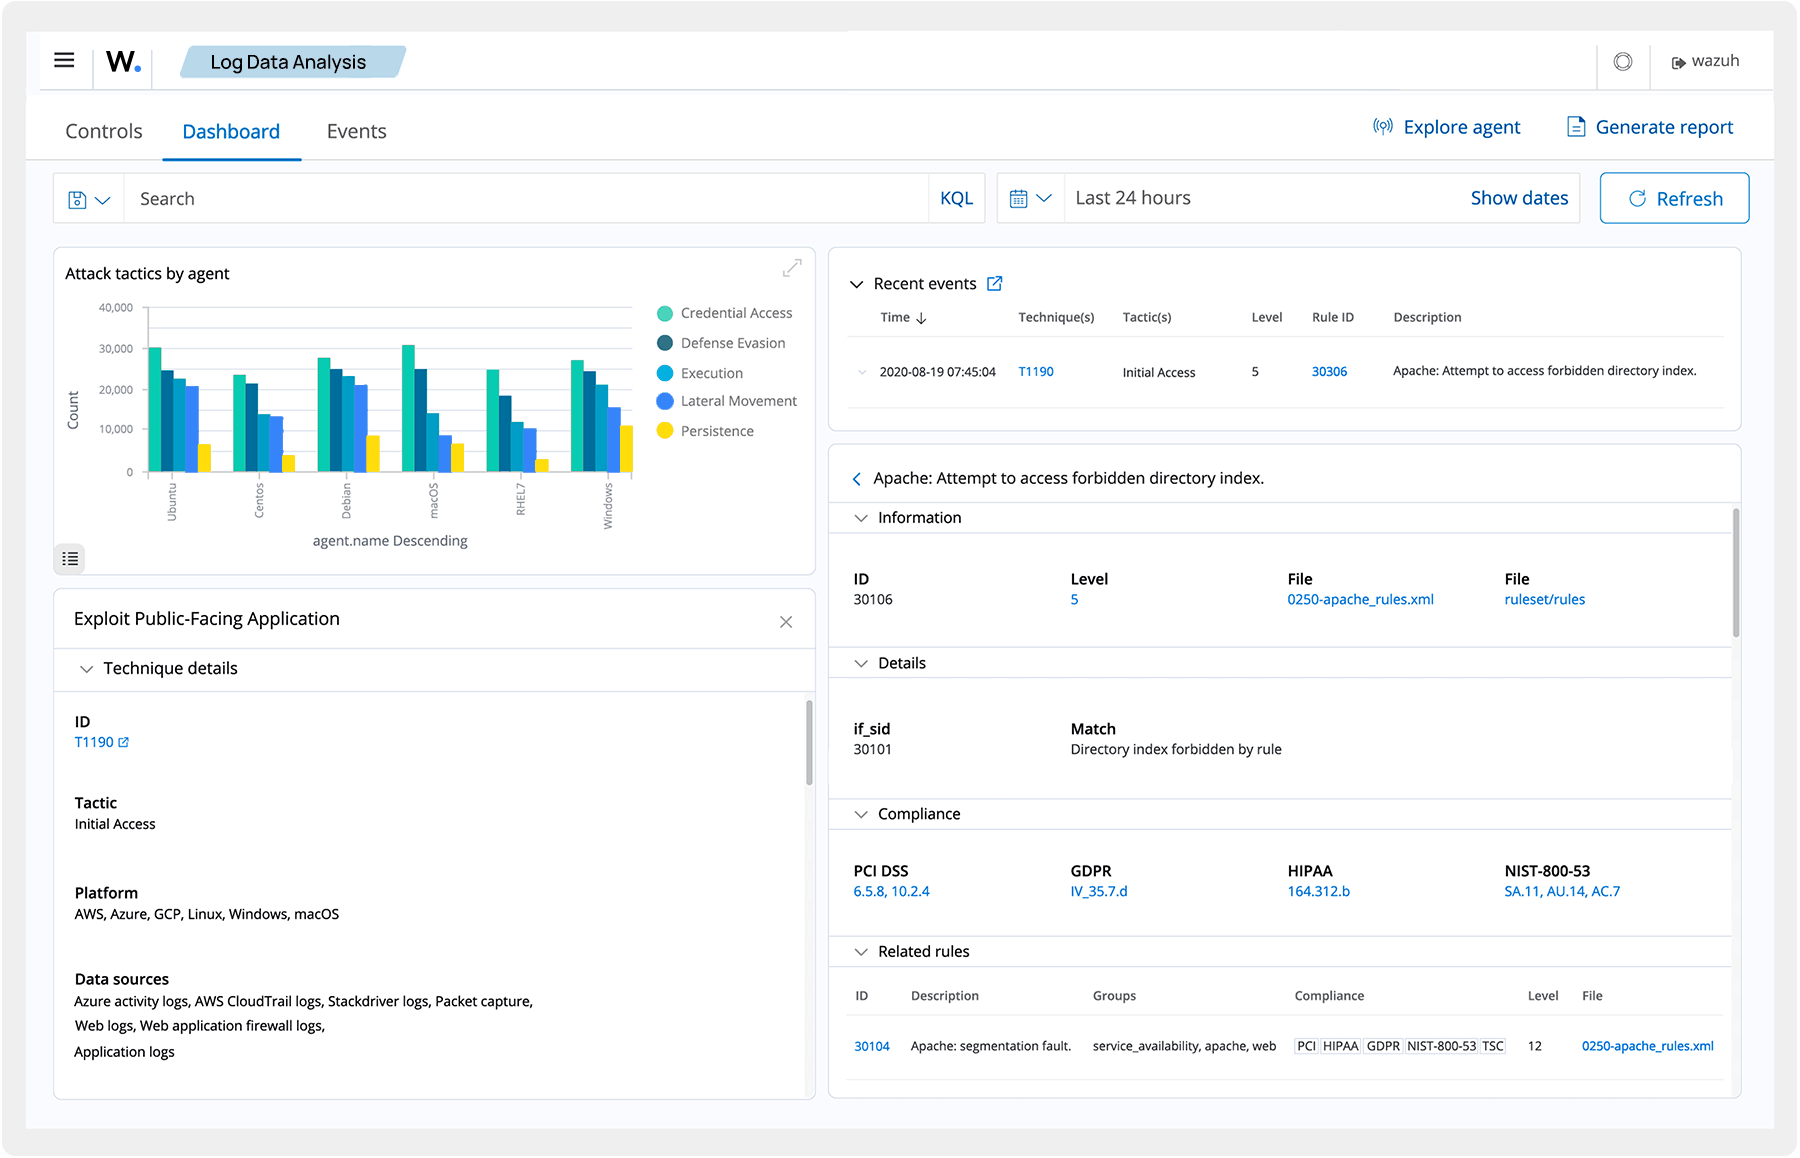
Ejemplo oficial de análisis de logs con eventos, regla, táctica y detalles para la investigación. Su utilidad depende de las fuentes, el parser, las reglas y las pruebas del entorno.
Los campos coherentes sustentan reglas propias y combinaciones de eventos en ventanas de tiempo.
Relacionar las alertas con las técnicas ayuda a la investigación, pero no demuestra una cobertura completa de una técnica o campaña.
Las acciones exigen un objetivo, excepciones, permisos, aprobación y reversión; un falso positivo puede afectar a la disponibilidad.
La reputación y el enriquecimiento exigen condiciones adecuadas, curación y evaluación de los datos enviados al proveedor.
Los agentes ofrecen telemetría local; Syslog atiende a los equipos; las API y los módulos específicos conectan servicios externos. Agentless cubre escenarios delimitados, sin reproducir automáticamente el inventario, FIM y el contexto de ejecución del agente.
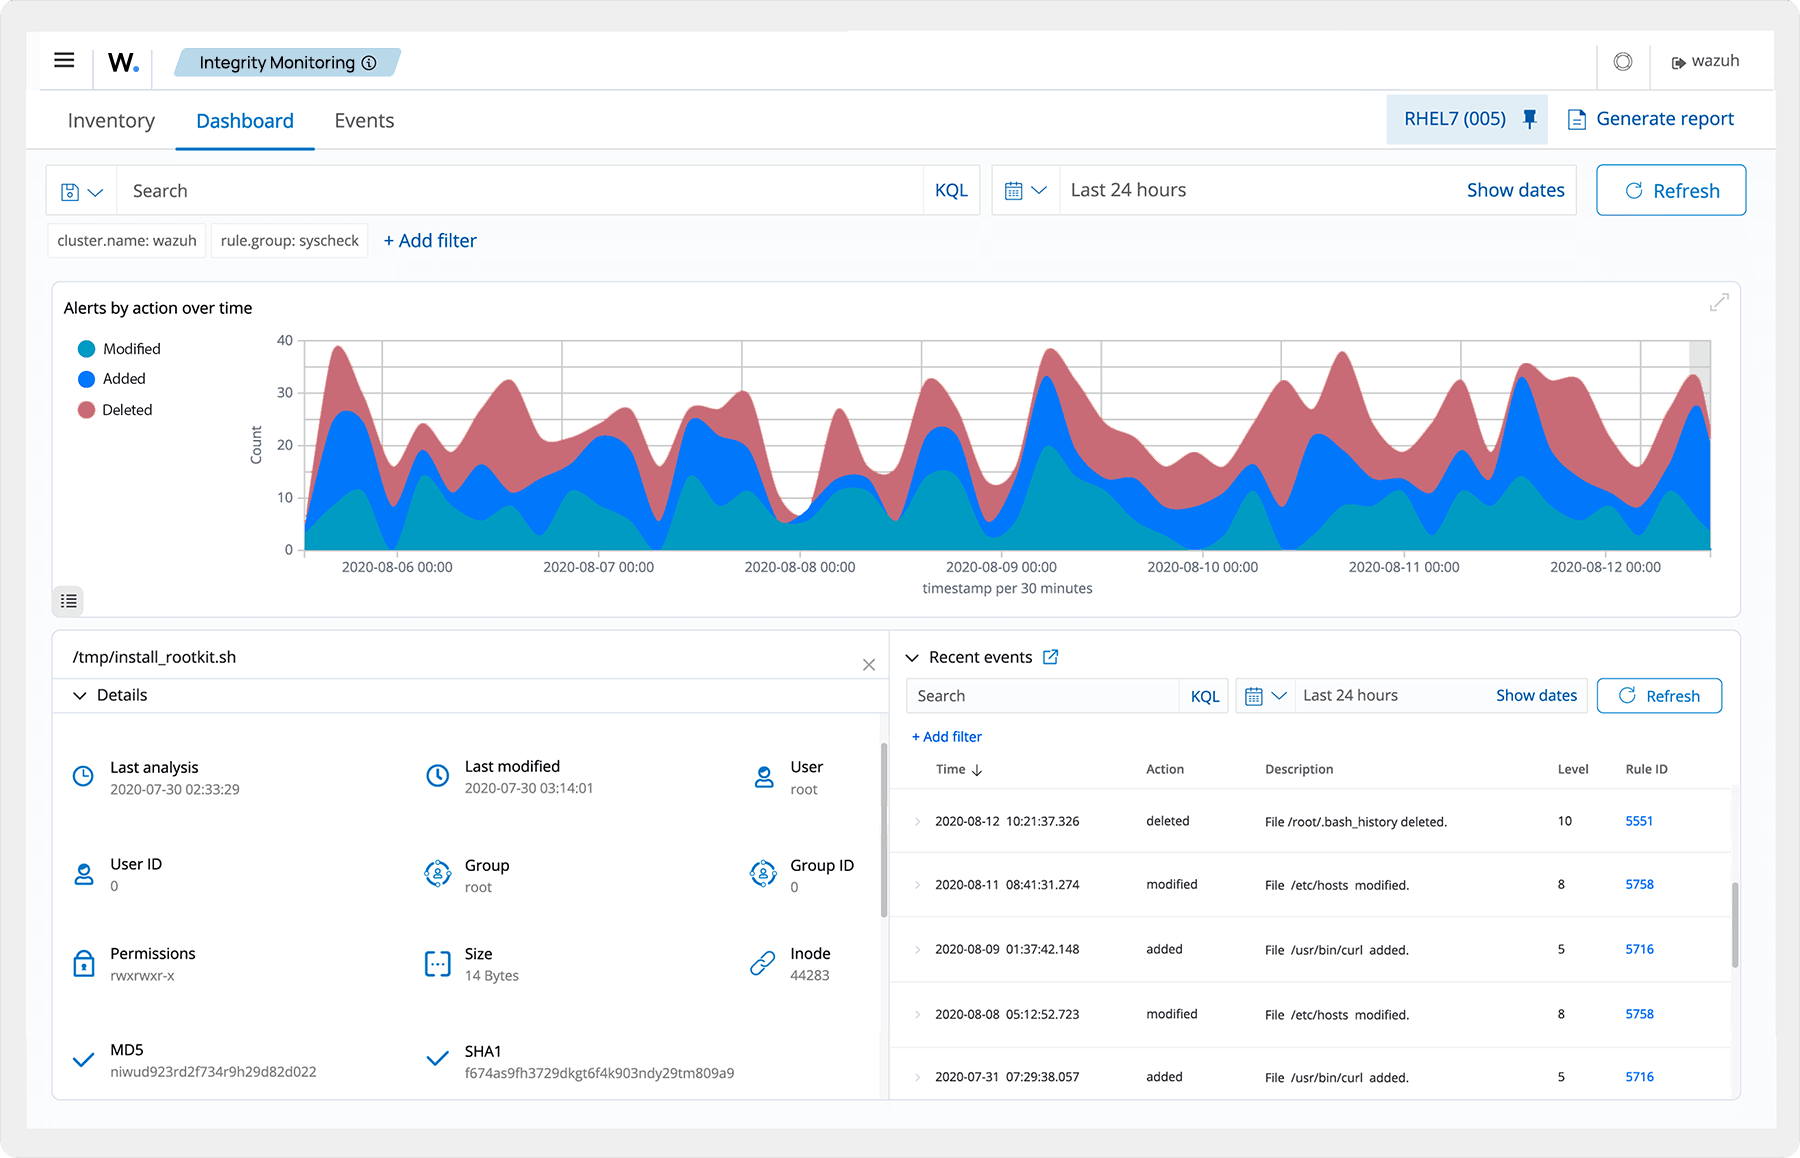
Ejemplo oficial de File Integrity Monitoring con cambios, usuario, hashes y eventos recientes. La cobertura no debe extrapolarse a cualquier archivo, sistema o recurso compartido.
Los eventos, el inventario, la integridad y las configuraciones varían según el sistema y la política.
La normalización y las reglas determinan si el mensaje recibido se convierte en evidencia investigable.
Los permisos, los límites de las API, el retraso, el costo y el alcance deben incluirse en la aceptación.
La viabilidad depende del acceso a los datos, de un formato estable y de eventos capaces de representar el caso de uso.
El proyecto debe medir el crecimiento diario, los picos, el tamaño medio, las alertas indexadas, los datos archivados, las réplicas y las copias de seguridad. Las fuentes de gran volumen pueden dominar el almacenamiento y el procesamiento.
Qué datos ingresan y a qué ritmo.
Variaciones y eventos por segundo.
Plazo de búsqueda y archivos.
Disponibilidad y costo de almacenamiento.
RPO, RTO y restauración probada.
Retener sin una política puede agotar la capacidad. Eliminar sin validar los requisitos puede borrar evidencias necesarias.
TLS, certificados, RBAC, SAML, API y credenciales deben tratarse como parte del proyecto. La validación incluye accesos permitidos y denegados, rotación y comportamiento cuando falla una dependencia de identidad.
Los permisos sobre datos, operaciones y agentes deben combinarse y probarse.
Protección de los flujos, ciclo de vida de los certificados y confianza entre componentes.
Privilegios mínimos, almacenamiento adecuado, rotación y trazabilidad de auditoría.
En el modelo autogestionado, el equipo y la infraestructura asumen la instalación, las actualizaciones, la capacidad, el backup y la recuperación. En Wazuh Cloud, la oferta gestionada simplifica parte de la plataforma, pero la retención, los límites, las integraciones, el acceso a las API y la división de responsabilidades deben verificarse en el plan contratado.
La topología, el dimensionamiento, las actualizaciones, la seguridad, la observabilidad de la propia plataforma y la continuidad quedan en el alcance del cliente/proyecto.
La capacidad y las funciones dependen de la oferta vigente; no se debe presumir acceso irrestricto, retención infinita ni equivalencia operativa.
Add Solution puede estructurar el relevamiento, la arquitectura, la integración, las reglas, la retención, la seguridad, las pruebas, la documentación y la transferencia operativa. Cada etapa debe delimitarse según el entorno y el servicio contratado.
Activos, fuentes, riesgos, responsables y casos de uso.
Componentes, red, capacidad, seguridad y continuidad.
Agentes, Syslog, API, parsers y destinos.
Reglas, excepciones, severidad y automatización controlada.
Pruebas positivas y negativas, fallos y recuperación.
Runbooks, responsables, triaje, escalamiento y evolución.
La versión es contexto de ingeniería, no una promesa permanente. Los ejemplos y las páginas “current” pueden diferir; antes de implementar, confirme la compatibilidad de parches entre los componentes centrales, las notas de versión, los avisos y la documentación de la versión efectiva.
Respuestas concretas, con límites que evitan expectativas técnicas y comerciales incorrectas.
No debe presumirse equivalencia. Wazuh reúne funciones de detección y respuesta y analiza eventos de herramientas de protección, pero la prevención en tiempo de ejecución, el aislamiento, la investigación y la protección contra manipulaciones deben compararse y probarse en el entorno.
La plataforma puede apoyar a un SOC. Deben definirse las personas, los horarios, el triaje, el escalamiento, la autorización para la contención y el proceso de respuesta; instalar el software no crea automáticamente una operación 24x7.
El módulo identifica la exposición a vulnerabilidades conocidas. La corrección depende de una actualización, configuración u otro tratamiento aprobado y debe verificarse en el origen y en el inventario.
No siempre. Syslog, las API y agentless atienden escenarios específicos, pero no proporcionan automáticamente el mismo inventario, FIM y contexto de ejecución que un agente compatible.
Depende del volumen, los picos, los datos conservados, el plazo de búsqueda, las réplicas y las copias de seguridad. Un piloto debe medir el crecimiento diario; estimar solo por endpoints puede subdimensionar las fuentes intensivas.
Hay integración SAML y control por roles. El diseño debe combinar permisos sobre datos, operaciones y agentes, incluidas pruebas de acceso denegado por interfaz y API.
Hay opciones para redes restringidas y un repositorio sin conexión. El proyecto debe definir la actualización de paquetes, inteligencia e integraciones; el aislamiento no mantiene actualizados los datos de amenazas sin abastecimiento.
No. La disponibilidad depende del diseño y las pruebas de cada capa. La caída de un worker, master, indexer o proveedor de identidad produce efectos diferentes.
Puede producir evidencias y controles técnicos útiles. El cumplimiento también depende de la finalidad, la gobernanza, los procesos y la evaluación de los requisitos aplicables; los informes no equivalen a una certificación ni a una garantía jurídica.
Considere la infraestructura o suscripción, el almacenamiento, las integraciones, la ingeniería de detección y la operación. Compare el costo total con la cobertura, el mantenimiento y la capacidad real de investigar alertas.
Converse sobre fuentes, arquitectura, reglas, retención, seguridad, Wazuh Cloud y criterios de aceptación para su entorno.