
Arquitetura e fluxos
Zonas, rotas, aplicações, identidades e acessos orientam o posicionamento dos controles.
Firewalls, gestão, acesso seguro e proteção de usuários e aplicações. A Add Solution apoia a definição da arquitetura e a seleção dos componentes para conectar segurança às necessidades da sua operação.
Recursos, capacidade, licenciamento e disponibilidade variam por produto, versão, região e configuração.
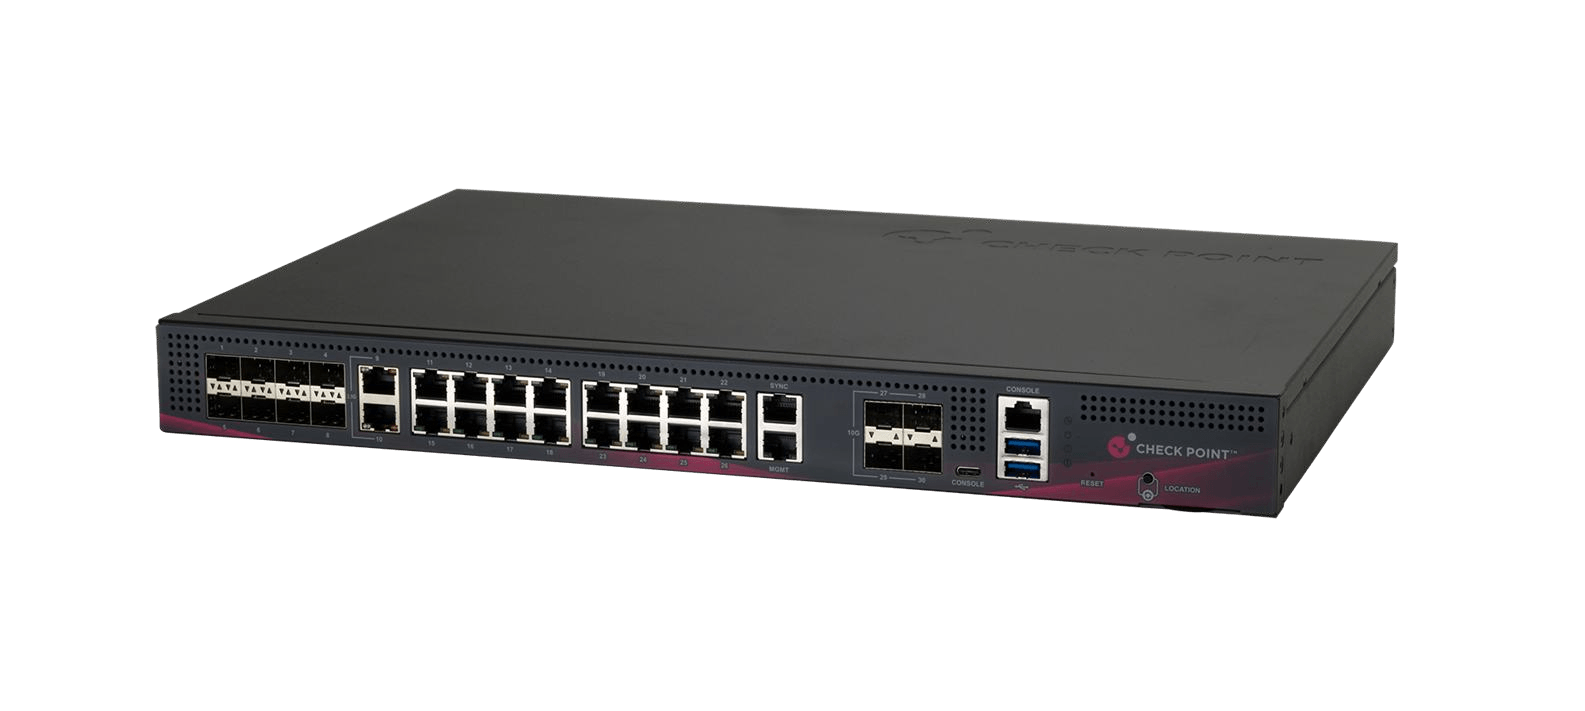
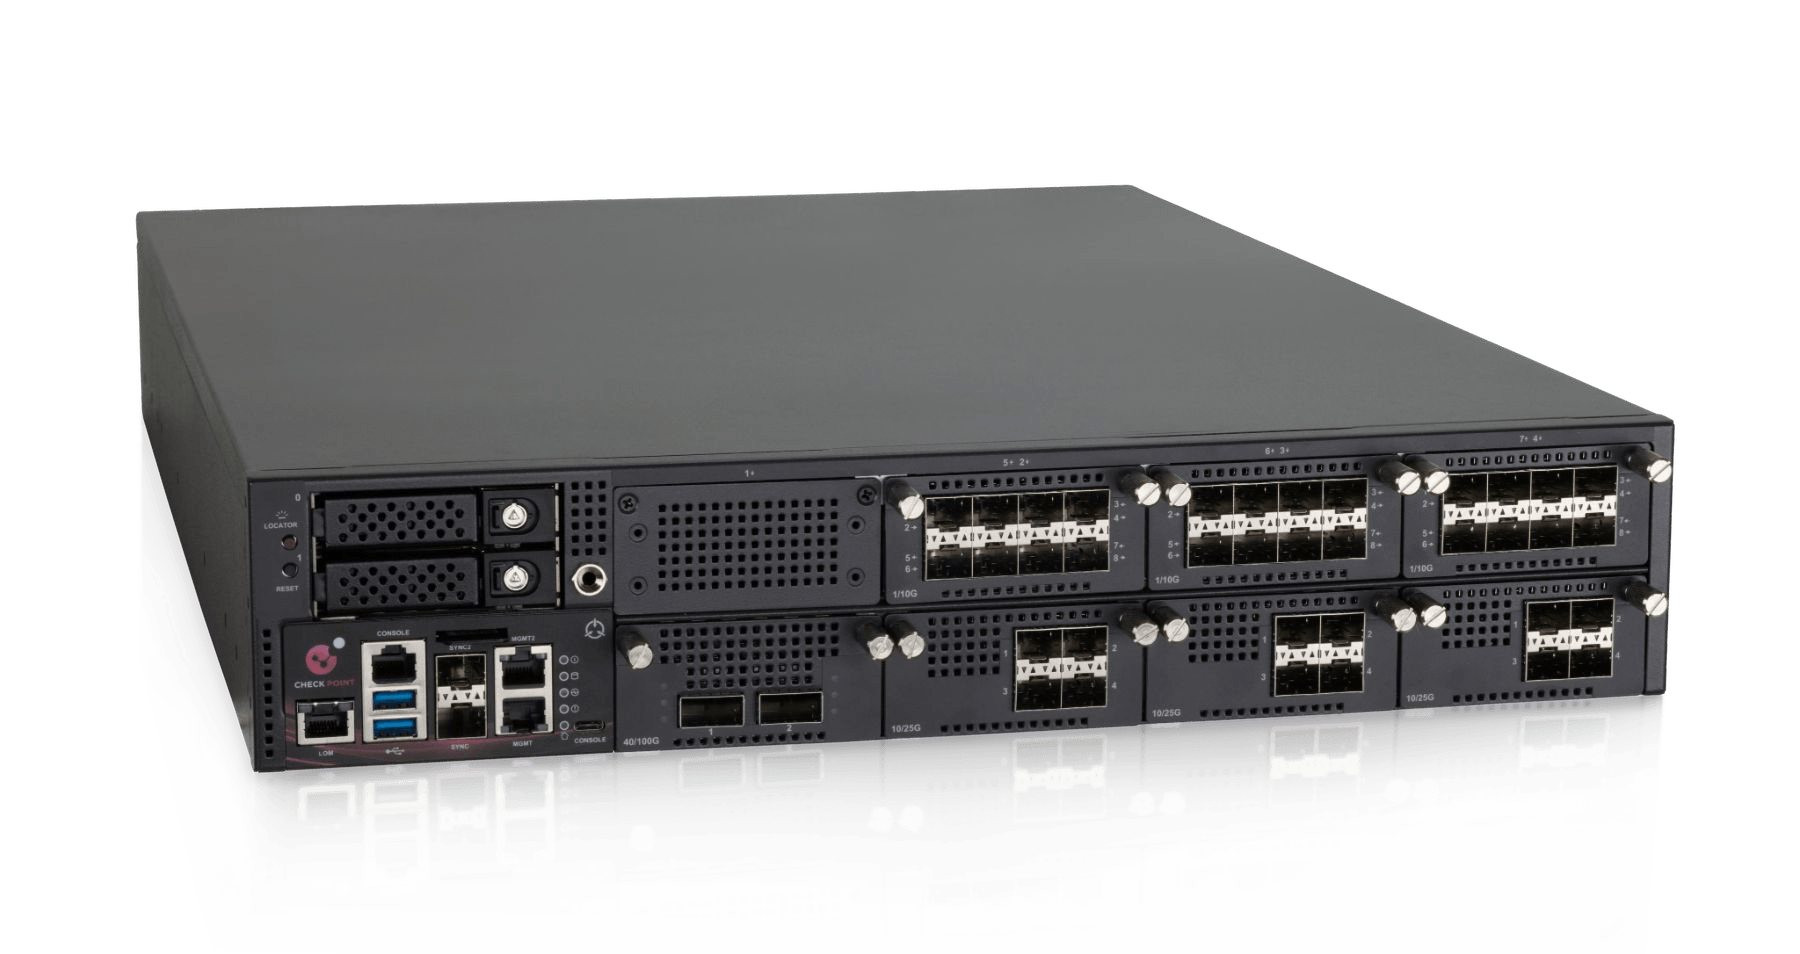
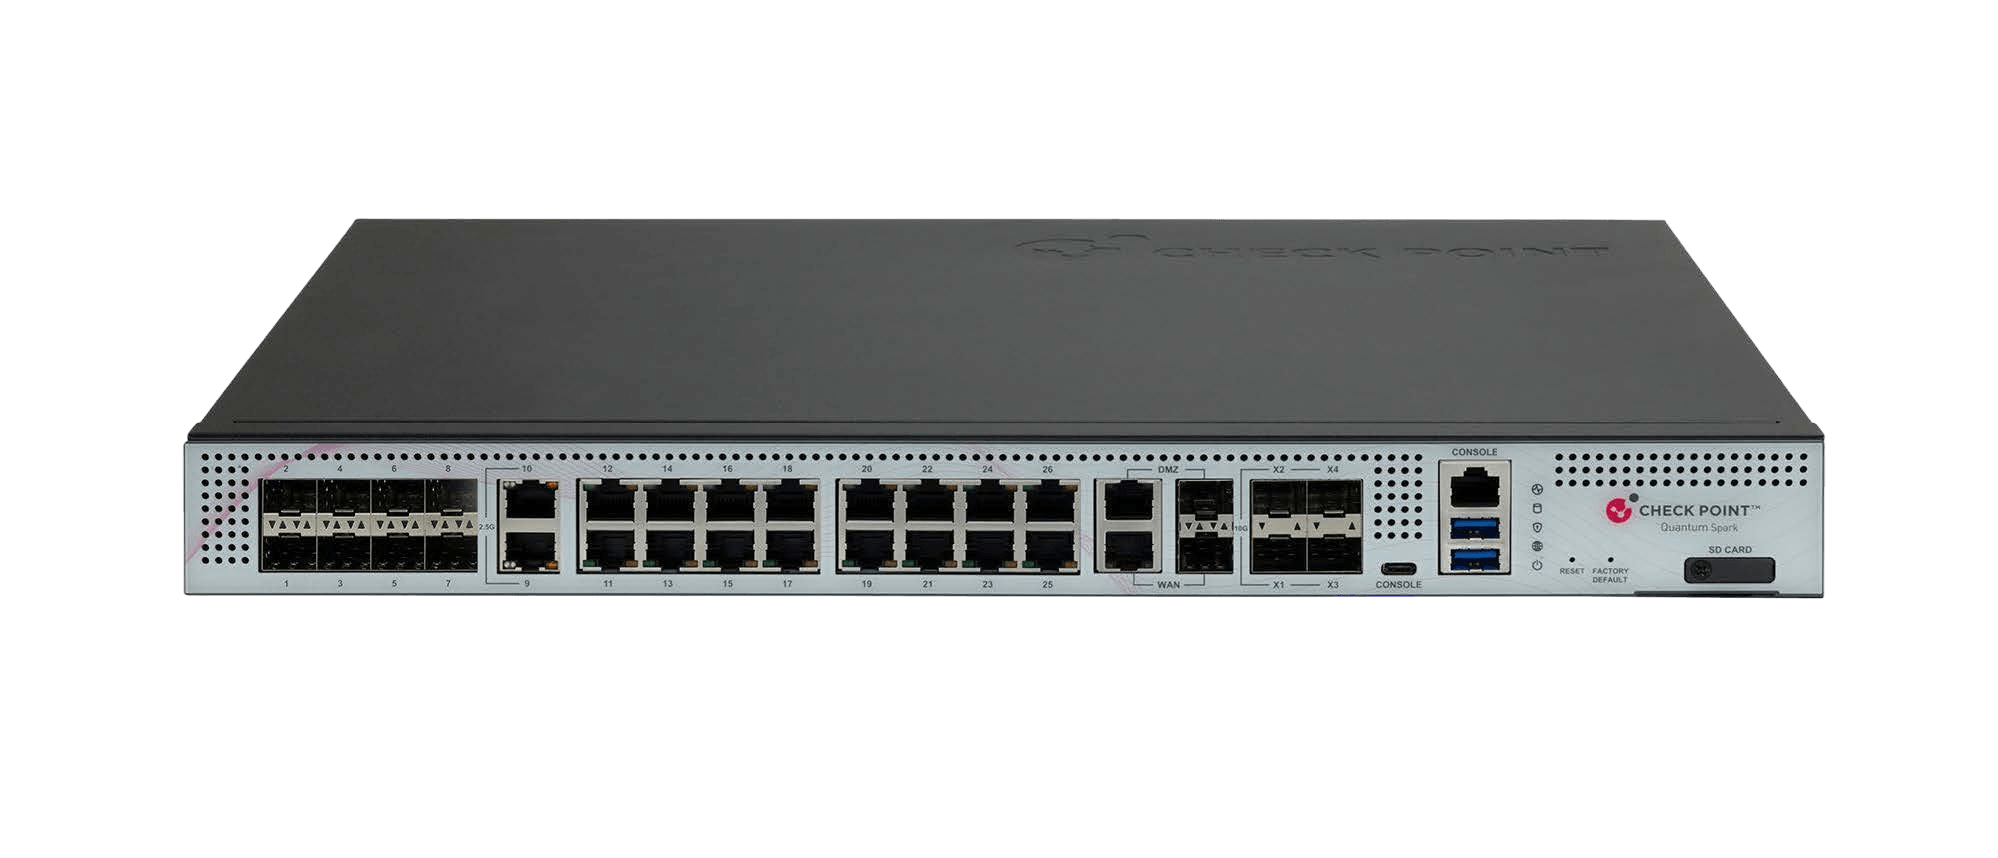
As categorias orientam a descoberta; a escolha final considera tráfego inspecionado, sessões, interfaces, disponibilidade, licença, região e operação.
O projeto começa pelas aplicações, pelas redes que precisam se comunicar e pelos acessos que devem ser restritos. Com essa visão, a conversa de engenharia pode definir o posicionamento dos controles, avaliar capacidade e planejar a implantação. Hardware, licenças, gestão e serviços profissionais devem ter escopos explícitos. A proposta pode ser construída a partir das necessidades de configuração, integração, mudança e suporte do ambiente, sem pressupor que todos os recursos do portfólio estejam incluídos em um único produto. Consulte a Add Solution sobre a composição técnica, disponibilidade e escopo de fornecimento e atendimento para o seu projeto.
Zonas, rotas, aplicações, identidades e acessos orientam o posicionamento dos controles.
Sessões, VPN, tráfego cifrado e serviços habilitados entram na avaliação.
Gateways, logs, segregação administrativa e retenção compõem a decisão.
Dependências, janela, testes, aceite, atualização e recuperação são definidos no projeto.
Uma regra de segurança precisa continuar fazendo sentido quando uma aplicação muda de ambiente, uma filial é aberta ou um usuário passa a trabalhar remotamente. O desafio não é apenas adicionar controles: é manter identidade, tráfego, administração e visibilidade alinhados.
O portfólio Check Point reúne gateways físicos, proteção de redes em nuvem, gestão centralizada e segurança para acesso, endpoints e e-mail. São componentes com funções diferentes, que precisam ser selecionados conforme a arquitetura e o modo de operação da empresa. Recursos variam por licença, versão e plataforma. A política de segurança, a capacidade com inspeção habilitada e o ciclo de manutenção fazem parte do projeto desde o início.
A seleção combina função, capacidade, compatibilidade, ciclo de vida e modelo operacional — não apenas throughput nominal.
Arquitetura e fluxos Definir zonas, rotas, aplicações, identidades e acessos externos antes de escrever regras. É preciso identificar os caminhos de ida e retorno do tráfego, as dependências e os pontos em que a inspeção será aplicada. Dimensionamento Trabalhar com a carga real, incluindo sessões simultâneas, VPN e tráfego criptografado. Métricas de firewall, NGFW e Threat Prevention representam condições distintas; a velocidade nominal de uma interface não indica quanto tráfego ela inspeciona com todos os controles ativos. Gestão e licenciamento Escolher entre administração local, plataforma dedicada e serviço em nuvem conforme o ambiente. Quantidade de gateways, volume e retenção de logs, segregação administrativa e disponibilidade influenciam a arquitetura e o custo. Implantação e mudança Estabelecer escopo, dependências, janela, testes e critérios de aceite. Uma migração de firewall não é apenas importar regras: é verificar objetos, NAT, VPN, roteamento, identidade e comportamento das aplicações. Operação sustentável Definir responsáveis por políticas, atualizações, análise de eventos e recuperação. Revisar suporte de hardware e software, compatibilidade e advisories do fabricante. Backup sem validação de recuperação não resolve sozinho a continuidade.
A migração verifica objetos, NAT, VPN, roteamento, identidade, aplicações, testes e retorno.
Uma regra de segurança precisa continuar fazendo sentido quando uma aplicação muda de ambiente, uma filial é aberta ou um usuário passa a trabalhar remotamente. O desafio não é apenas adicionar controles: é manter identidade, tráfego, administração e visibilidade alinhados. O portfólio Check Point reúne gateways físicos, proteção de redes em nuvem, gestão centralizada e segurança para acesso, endpoints e e-mail. São componentes com funções diferentes, que precisam ser selecionados conforme a arquitetura e o modo de operação da empresa. Recursos variam por licença, versão e plataforma. A política de segurança, a capacidade com inspeção habilitada e o ciclo de manutenção fazem parte do projeto desde o início.
Empresas e filiais: selecionar conectividade e forma de administração sem aplicar a mesma configuração a unidades com requisitos distintos. Borda corporativa: organizar políticas, inspeção e disponibilidade entre redes internas, acesso à internet e serviços publicados. Data centers: combinar capacidade de inspeção, expansão de interfaces e desenho de escala; avaliar Maestro somente quando a arquitetura justificar sua complexidade. Ambientes industriais: verificar condições de instalação e sensibilidade do processo, com políticas e testes próprios para os fluxos operacionais. Nuvem híbrida: manter políticas coerentes e integrar controles aos mecanismos de rede e automação do provedor. Pessoas e colaboração: combinar acesso, endpoint e e-mail com identidade e tratamento de alertas, sem confundir ferramentas com um serviço humano de resposta.
Respostas objetivas para decisões de arquitetura, implantação, licenciamento e operação.
O catálogo atual lista Spark Firewalls para SMBs e MSPs e Force Firewalls como família distinta. O enquadramento do projeto não deve ser inferido apenas pelo nome: compare modelo exato, topologia, forma de gestão, interfaces, serviços habilitados e capacidade nas condições publicadas.
A nomenclatura comercial evolui e documentação, URLs, contratos e consoles podem conservar nomes anteriores. A página deve usar o nome atual e registrar aliases somente para descoberta e migração. Um nome antigo, isoladamente, não comprova fim de venda ou suporte.
Não. O catálogo atual trata Cloud Firewall como proteção de rede e lista separadamente a combinação Cloud Firewall NGFW & Wiz CNAPP. Situação comercial, direitos e transição de qualquer ambiente CNAPP devem ser confirmados no contrato e na documentação vigente; esta página não publica datas de lifecycle sem uma política oficial direta.
Não se deve presumir. Recursos sem fio, celular, interfaces e acessórios devem ser conferidos por modelo, variante e SKU na ficha oficial exata. Uma imagem ou descrição de família não autoriza transferir conectividade entre variantes.
Não. Compare os serviços habilitados e as condições de medição, incluindo prevenção de ameaças, inspeção TLS, sessões, VPN, tamanho de pacote e versão. Um número de firewall isolado não representa automaticamente a capacidade do cenário implantado.
Não. Smart-1 e Network Security Management administram políticas, objetos, logs e auditoria; os gateways aplicam políticas ao tráfego. Gestão, logging e gateways precisam ser dimensionados como papéis diferentes.
Não se deve pressupor equivalência. Forma de acesso, conectividade, migração, retenção, recursos, administração e requisitos de dados precisam ser comparados. A documentação também informa um ambiente Smart-1 Cloud por conta do portal.
Não necessariamente. Venda, desenvolvimento/engenharia e suporte podem ter marcos diferentes. A decisão deve consultar a política oficial vigente, a tabela do produto e a versão de software; esta página não generaliza datas entre modelos.
Somente quando cobertura, canais, responsabilidades, tempos e níveis de serviço estiverem expressamente definidos na proposta contratada. Recursos do produto e serviços do fabricante não constituem, por si, um SLA 24×7 da Add Solution.
Compartilhe o contexto da operação, quantidade de usuários, localidades e objetivos do projeto. A equipe Add Solution direcionará a conversa para especialistas em arquitetura, dimensionamento, licenciamento e implantação Check Point.
Conte quais aplicações, unidades e acessos precisam ser protegidos. Esses requisitos ajudam a selecionar o portfólio e estabelecer um escopo técnico claro.