Arquitectura y flujos
Las zonas, las rutas, las aplicaciones, las identidades y los accesos orientan la ubicación de los controles.
Firewalls, gestão, acesso seguro e proteção de usuários e aplicações. A Add Solution apoia a definição da arquitetura e a seleção dos componentes para conectar segurança às necessidades da sua operação.
Las funciones, la capacidad, las licencias y la disponibilidad varían según el producto, la versión, la región y la configuración.
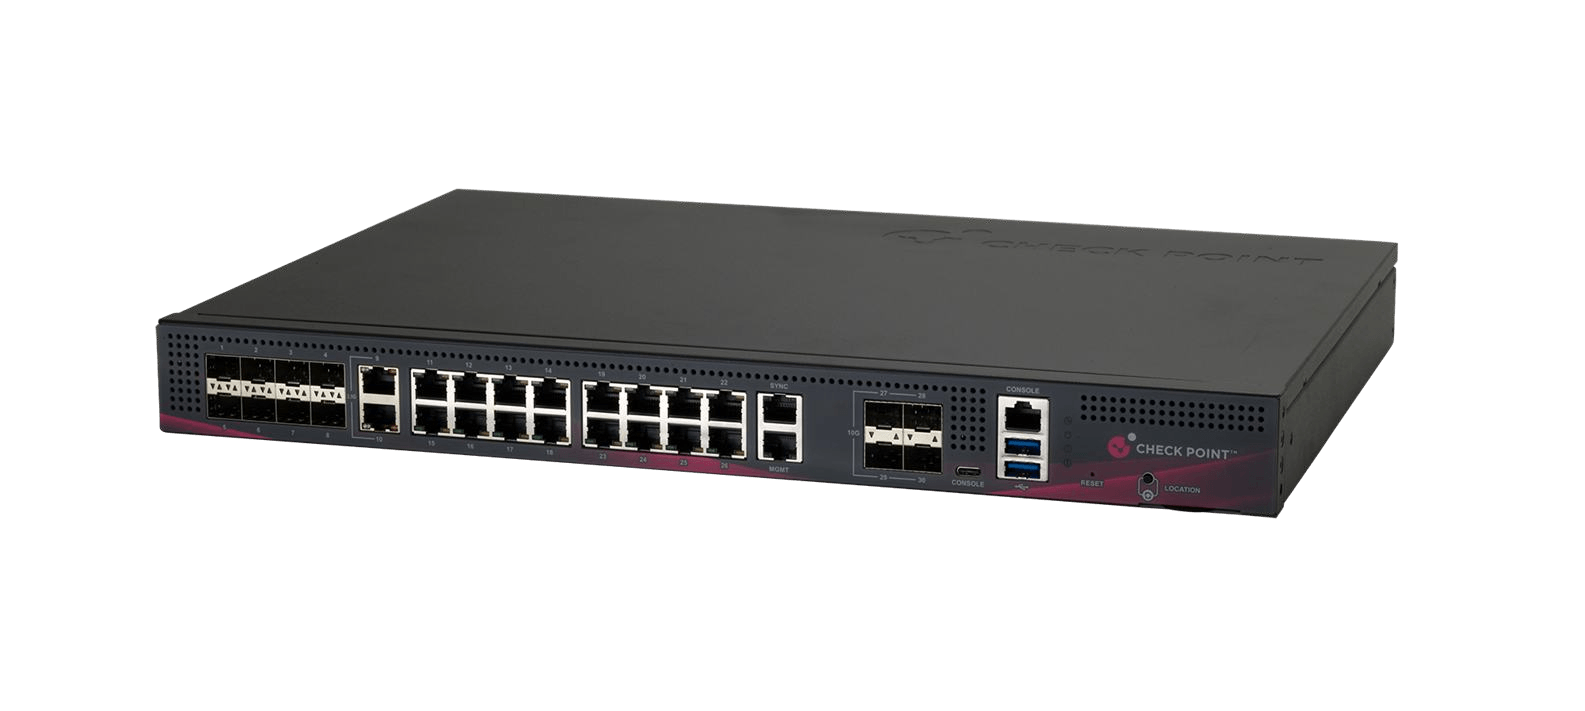
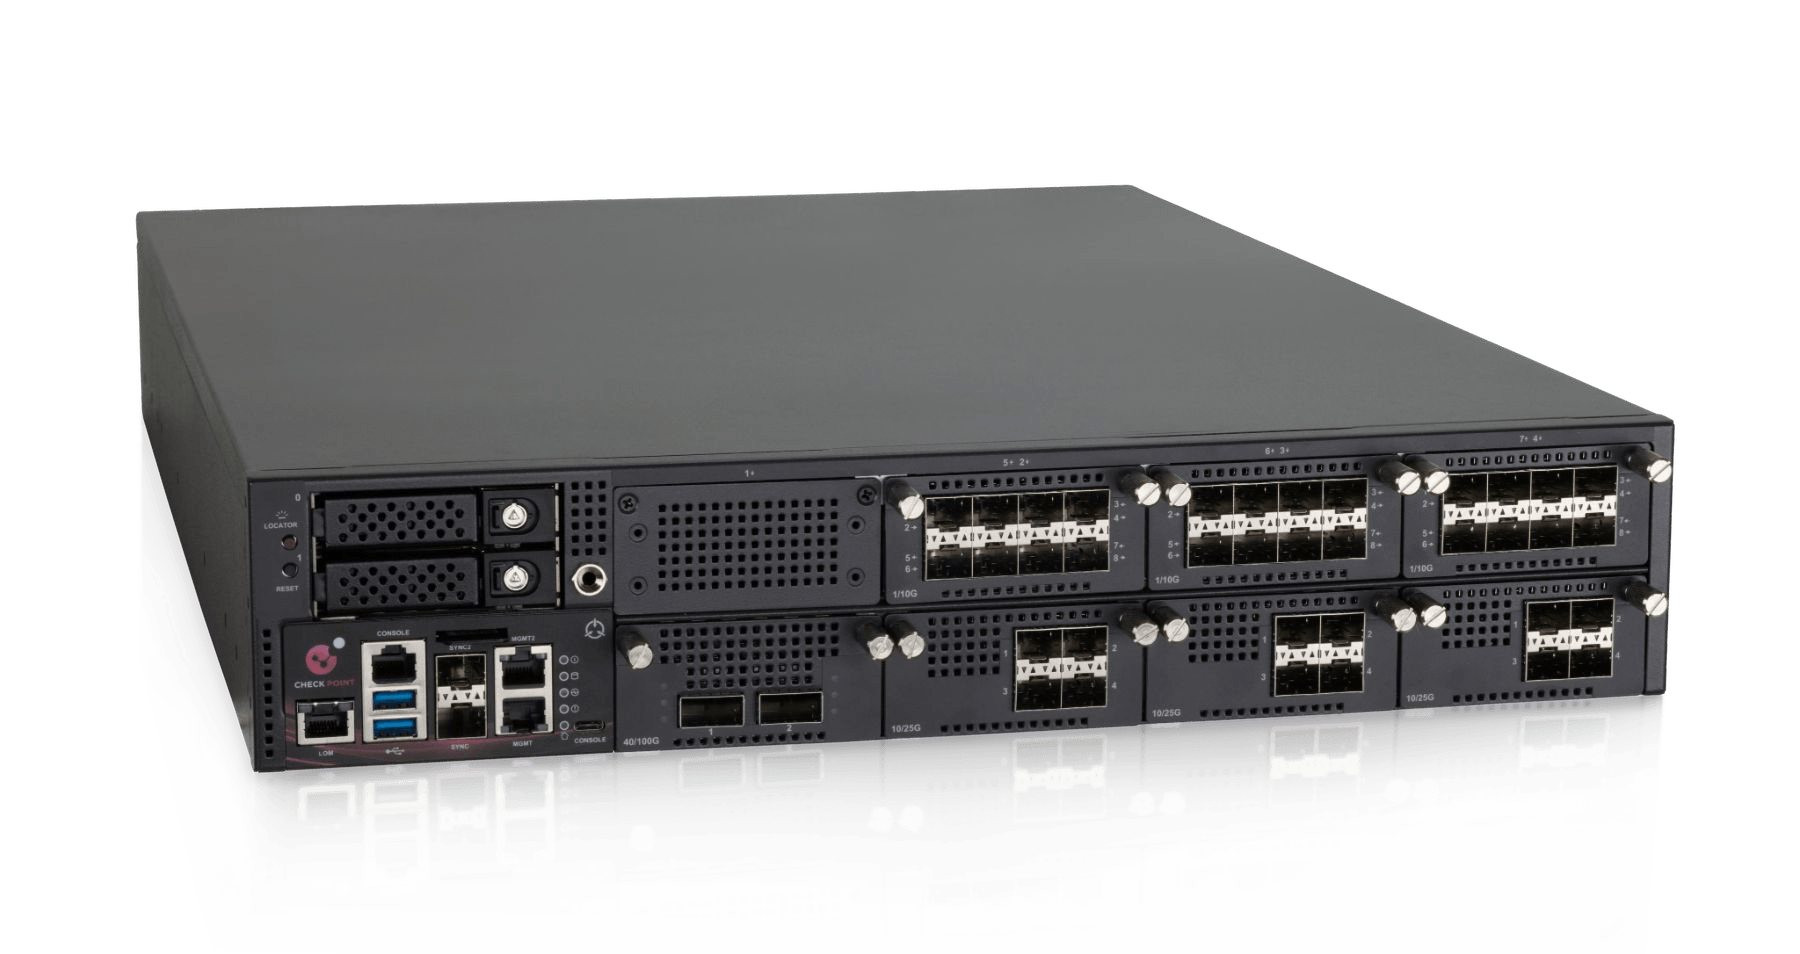
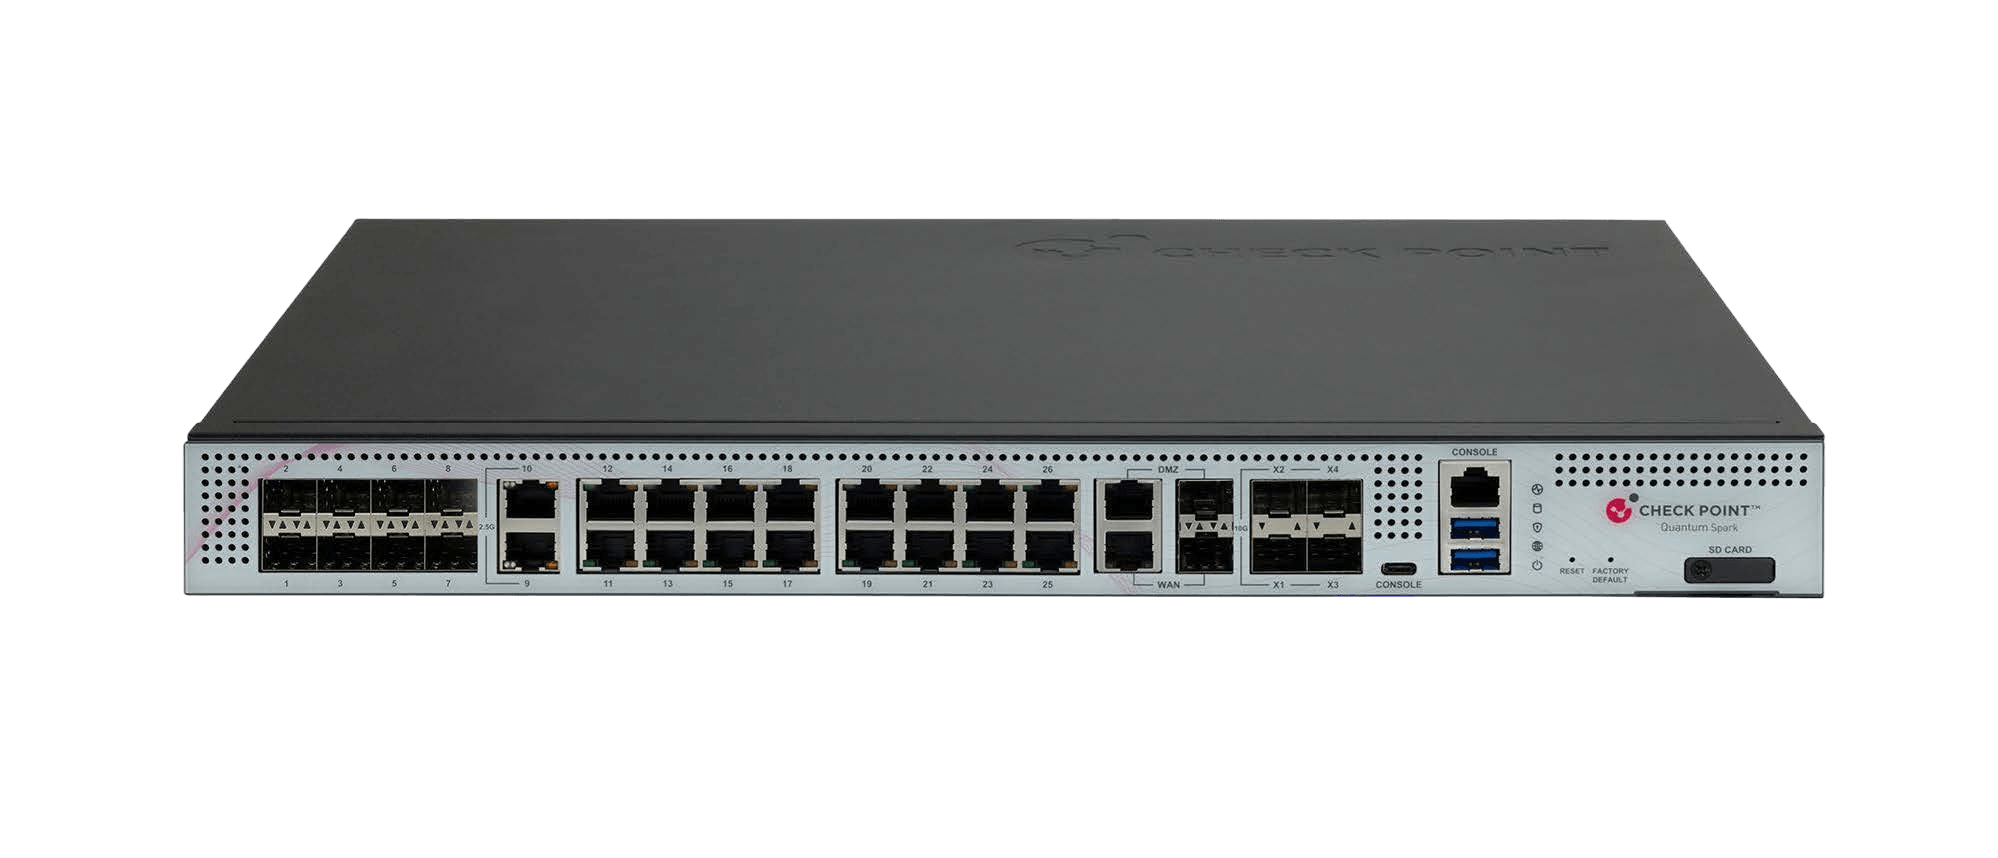
Las categorías orientan el descubrimiento; la elección final considera tráfico inspeccionado, sesiones, interfaces, disponibilidad, licencia, región y operación.
El proyecto comienza por las aplicaciones, las redes que deben comunicarse y los accesos que deben restringirse. Con esta visión, la conversación de ingeniería puede definir dónde ubicar los controles, evaluar la capacidad y planificar la implementación. El hardware, las licencias, la gestión y los servicios profesionales deben tener alcances explícitos. La propuesta puede construirse a partir de las necesidades de configuración, integración, cambio y soporte del entorno, sin presuponer que todas las funciones del portafolio estén incluidas en un único producto. Consulte a Add Solution sobre la composición técnica, la disponibilidad y el alcance de suministro y atención para su proyecto.
Las zonas, las rutas, las aplicaciones, las identidades y los accesos orientan la ubicación de los controles.
Las sesiones, VPN, el tráfico cifrado y los servicios habilitados forman parte de la evaluación.
Los gateways, los logs, la segregación administrativa y la retención forman parte de la decisión.
Las dependencias, la ventana, las pruebas, la aceptación, las actualizaciones y la recuperación se definen en el proyecto.
Una regla de seguridad debe seguir teniendo sentido cuando una aplicación cambia de entorno, se abre una sucursal o un usuario comienza a trabajar de forma remota. El desafío no es solo añadir controles: es mantener alineados la identidad, el tráfico, la administración y la visibilidad.
El portafolio Check Point reúne gateways físicos, protección de redes en la nube, gestión centralizada y seguridad para acceso, endpoints y correo electrónico. Son componentes con funciones diferentes, que deben seleccionarse según la arquitectura y el modelo operativo de la empresa. Las funciones varían según la licencia, la versión y la plataforma. La política de seguridad, la capacidad con inspección habilitada y el ciclo de mantenimiento forman parte del proyecto desde el inicio.
La selección combina función, capacidad, compatibilidad, ciclo de vida y modelo operativo, no solo throughput nominal.
Arquitectura y flujos Defina zonas, rutas, aplicaciones, identidades y accesos externos antes de escribir reglas. Es necesario identificar las rutas de ida y retorno del tráfico, las dependencias y los puntos donde se aplicará la inspección. Dimensionamiento Trabaje con la carga real, incluidas las sesiones simultáneas, VPN y el tráfico cifrado. Las métricas de firewall, NGFW y Threat Prevention representan condiciones distintas; la velocidad nominal de una interfaz no indica cuánto tráfico inspecciona con todos los controles activos. Gestión y licencias Elija entre administración local, plataforma dedicada y servicio en la nube según el entorno. La cantidad de gateways, el volumen y la retención de logs, la segregación administrativa y la disponibilidad influyen en la arquitectura y el costo. Implementación y cambio Establezca alcance, dependencias, ventana, pruebas y criterios de aceptación. Migrar un firewall no es solo importar reglas: es verificar objetos, NAT, VPN, enrutamiento, identidad y comportamiento de las aplicaciones. Operación sostenible Defina responsables de políticas, actualizaciones, análisis de eventos y recuperación. Revise el soporte de hardware y software, la compatibilidad y los avisos del fabricante. El backup sin validación de recuperación no resuelve por sí solo la continuidad.
La migración verifica objetos, NAT, VPN, enrutamiento, identidad, aplicaciones, pruebas y reversión.
Una regla de seguridad debe seguir teniendo sentido cuando una aplicación cambia de entorno, se abre una sucursal o un usuario comienza a trabajar de forma remota. El desafío no es solo añadir controles: es mantener alineados la identidad, el tráfico, la administración y la visibilidad. El portafolio Check Point reúne gateways físicos, protección de redes en la nube, gestión centralizada y seguridad para acceso, endpoints y correo electrónico. Son componentes con funciones diferentes, que deben seleccionarse según la arquitectura y el modelo operativo de la empresa. Las funciones varían según la licencia, la versión y la plataforma. La política de seguridad, la capacidad con inspección habilitada y el ciclo de mantenimiento forman parte del proyecto desde el inicio.
Empresas y sucursales: seleccione la conectividad y la forma de administración sin aplicar la misma configuración a sedes con requisitos distintos. Borde corporativo: organice políticas, inspección y disponibilidad entre redes internas, acceso a internet y servicios publicados. Centros de datos: combine capacidad de inspección, ampliación de interfaces y diseño de escala; evalúe Maestro solo cuando la arquitectura justifique su complejidad. Entornos industriales: verifique las condiciones de instalación y la sensibilidad del proceso, con políticas y pruebas propias para los flujos operativos. Nube híbrida: mantenga políticas coherentes e integre los controles con los mecanismos de red y automatización del proveedor. Personas y colaboración: combine acceso, endpoint y correo electrónico con identidad y gestión de alertas, sin confundir las herramientas con un servicio humano de respuesta.
Respuestas concretas para decisiones de arquitectura, implementación, licencias y operación.
El catálogo actual incluye Spark Firewalls para SMB y MSP, y Force Firewalls como familia distinta. La adecuación al proyecto no debe inferirse solo por el nombre: compare el modelo exacto, la topología, la forma de gestión, las interfaces, los servicios habilitados y la capacidad en las condiciones publicadas.
La nomenclatura comercial evoluciona y la documentación, las URL, los contratos y las consolas pueden conservar nombres anteriores. La página debe utilizar el nombre actual y registrar alias solo para descubrimiento y migración. Un nombre antiguo, por sí solo, no demuestra fin de venta ni de soporte.
No. El catálogo actual trata Cloud Firewall como protección de red e incluye por separado la combinación Cloud Firewall NGFW & Wiz CNAPP. La situación comercial, los derechos y la transición de cualquier entorno CNAPP deben confirmarse en el contrato y en la documentación vigente; esta página no publica fechas de ciclo de vida sin una política oficial directa.
No debe presumirse. Las funciones inalámbricas y celulares, las interfaces y los accesorios deben comprobarse por modelo, variante y SKU en la ficha oficial exacta. Una imagen o descripción de familia no autoriza a trasladar la conectividad entre variantes.
No. Compare los servicios habilitados y las condiciones de medición, incluida la prevención de amenazas, la inspección TLS, las sesiones, VPN, el tamaño de paquete y la versión. Una cifra de firewall aislada no representa automáticamente la capacidad del escenario implementado.
No. Smart-1 y Network Security Management administran políticas, objetos, logs y auditoría; los gateways aplican las políticas al tráfico. La gestión, el registro de logs y los gateways deben dimensionarse como funciones diferentes.
No debe presuponerse equivalencia. Deben compararse la forma de acceso, la conectividad, la migración, la retención, las funciones, la administración y los requisitos de datos. La documentación también indica un entorno Smart-1 Cloud por cuenta del portal.
No necesariamente. La venta, el desarrollo/ingeniería y el soporte pueden tener hitos diferentes. La decisión debe consultar la política oficial vigente, la tabla del producto y la versión de software; esta página no generaliza fechas entre modelos.
Solo cuando la cobertura, los canales, las responsabilidades, los tiempos y los niveles de servicio estén expresamente definidos en la propuesta contratada. Las funciones del producto y los servicios del fabricante no constituyen, por sí solos, un SLA 24×7 de Add Solution.
Compartilhe o contexto da operação, quantidade de usuários, localidades e objetivos do projeto. A equipe Add Solution direcionará a conversa para especialistas em arquitetura, dimensionamento, licenciamento e implantação Check Point.
Indique qué aplicaciones, sedes y accesos necesitan protección. Estos requisitos ayudan a seleccionar el portafolio y establecer un alcance técnico claro.
Selecione um produto para consultar especificações, contexto de aplicação e documentos oficiais.
Valores publicados pelo fabricante. O dimensionamento final considera arquitetura, tráfego, serviços ativos, redundância e crescimento.
Firewall de sobremesa para pequeñas sedes cableadas, con seis puertos LAN Gigabit y opción de Wi-Fi 7.
Firewall Gigabit de sobremesa con mayor capacidad de inspección que el 2530 y una variante Wi-Fi 7 con 5G RedCap.
Firewall de sobremesa con ocho LAN Gigabit y dos enlaces SFP+ de 10 GbE para sucursales con agregación en fibra.
Firewall de sobremesa con SFP+ de 10 GbE, mayor capacidad de inspección y una variante Wi-Fi 7 con conectividad celular 5G.
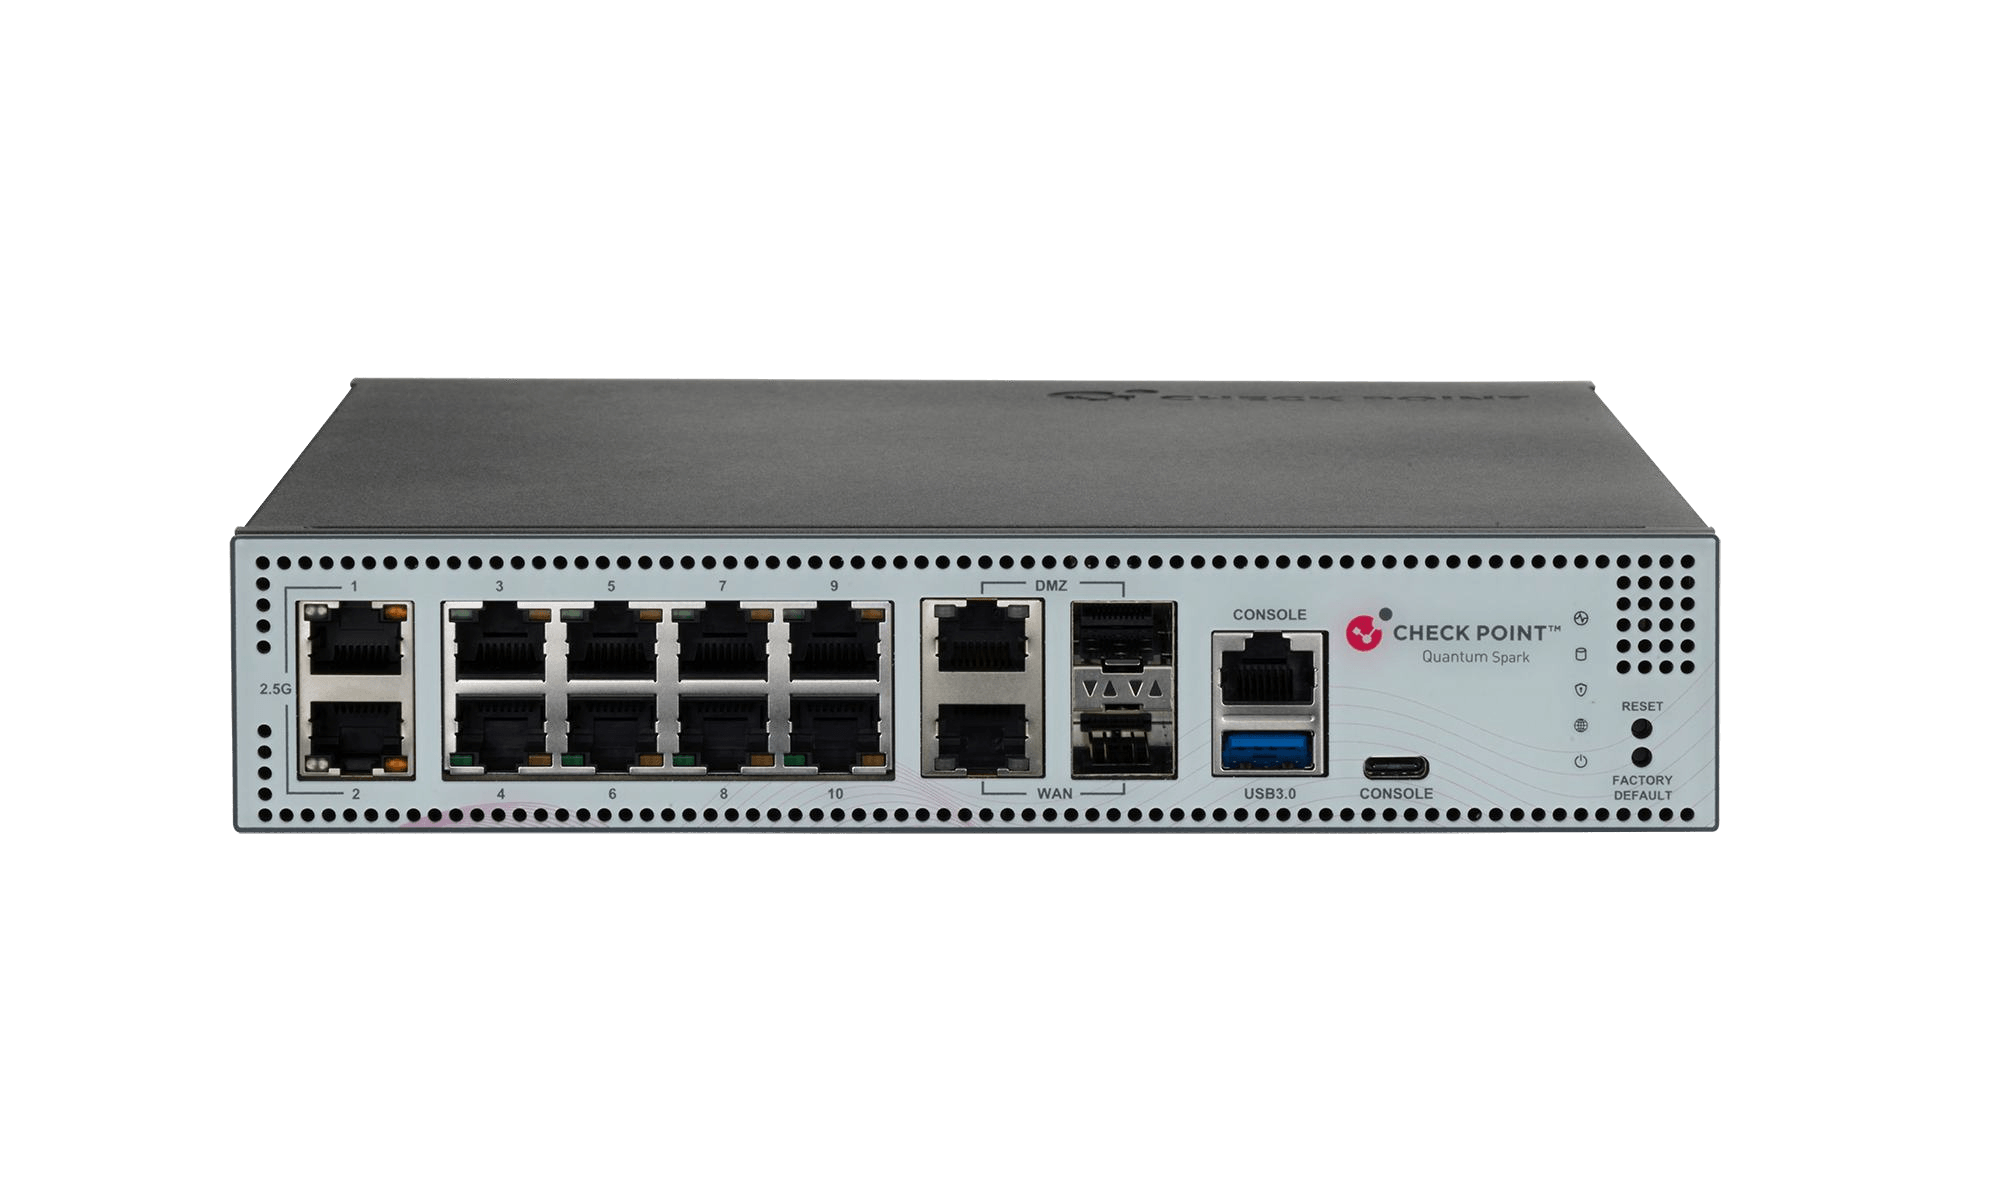
Firewall cableado de media anchura de rack con WAN y DMZ combo de 10 GbE y dos LAN de 2,5 GbE.
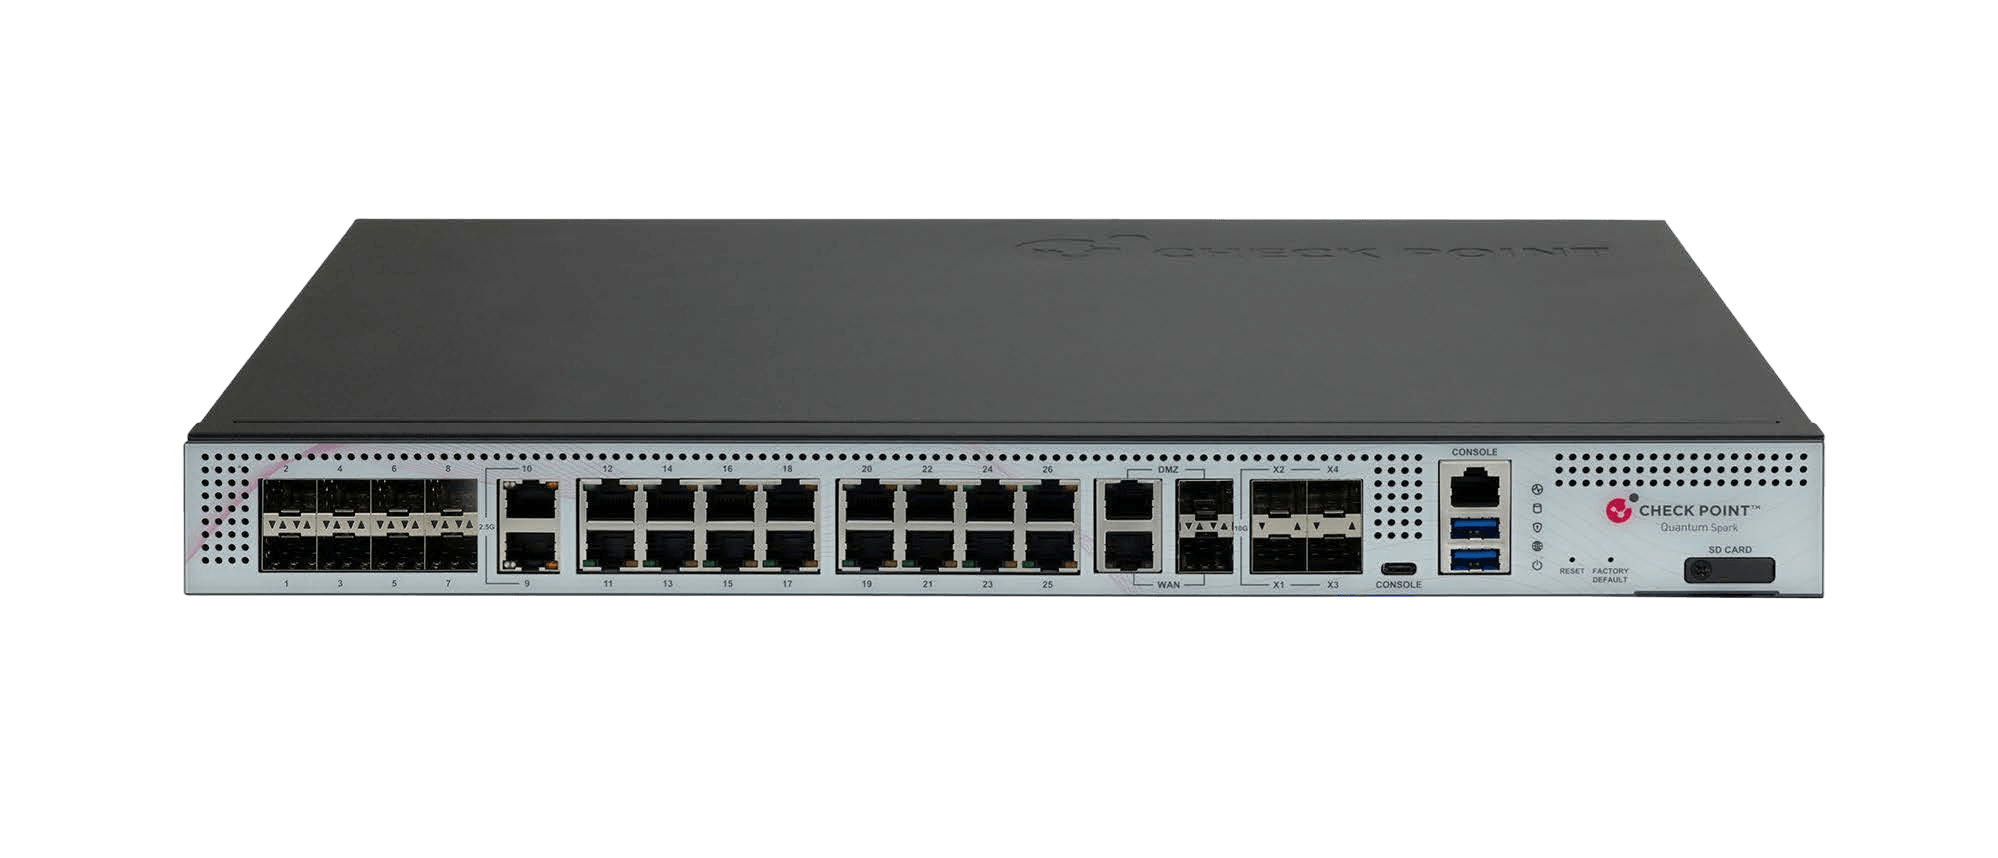
Firewall Spark 1U con alta densidad de cobre y fibra, cuatro SFP+ de 10 GbE y TP de referencia de 5,5 Gb/s.
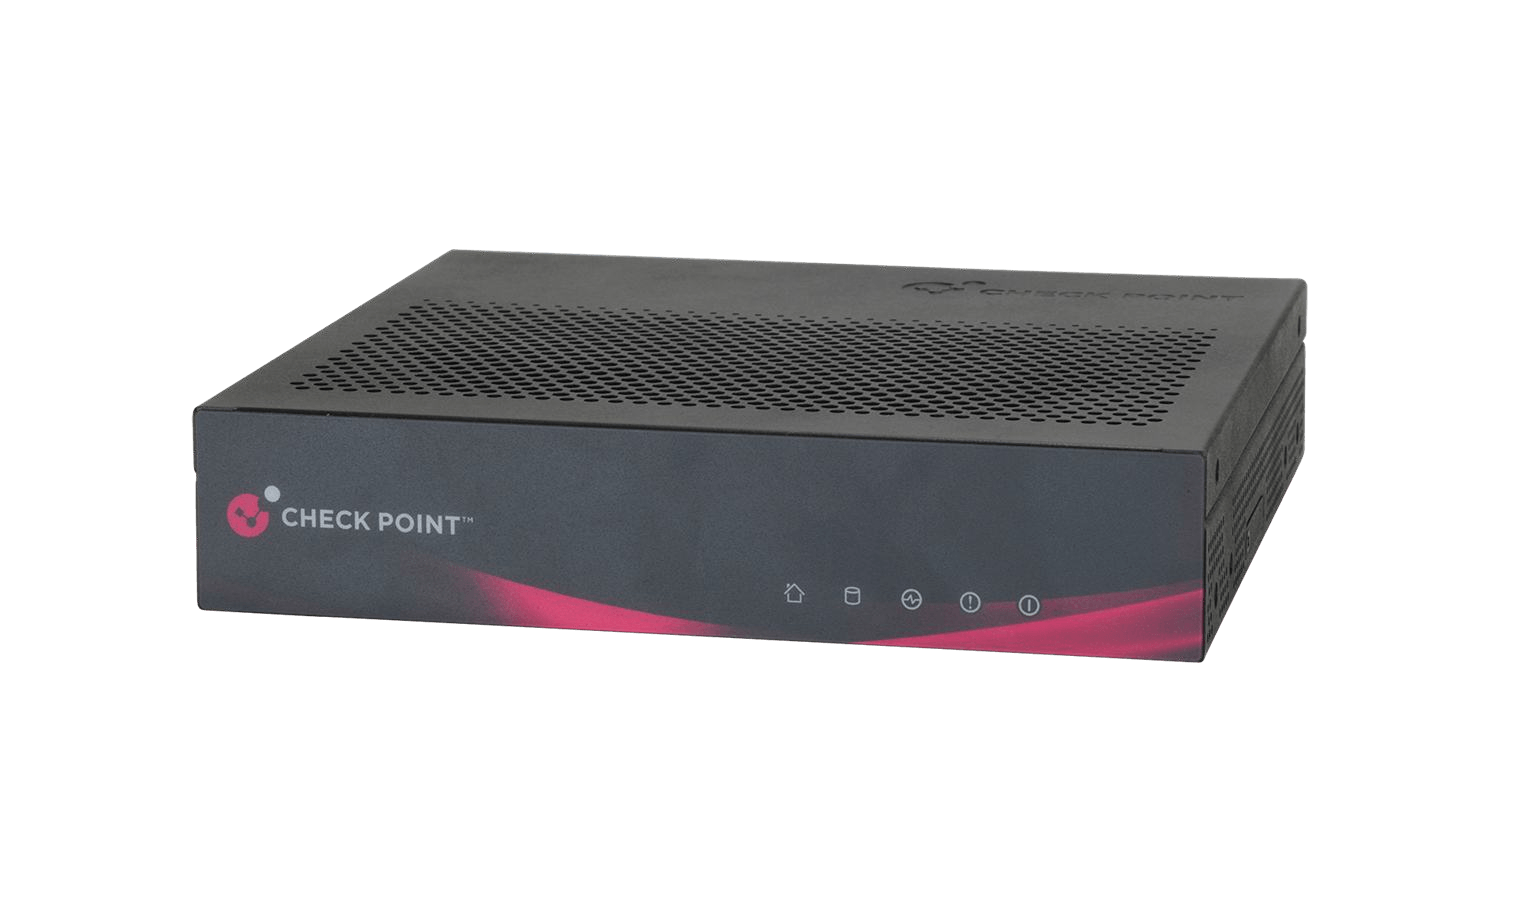
Firewall silencioso de sobremesa para sucursales, con enlaces ascendentes ópticos de 10 GbE y Threat Prevention de 3,2 Gbps.
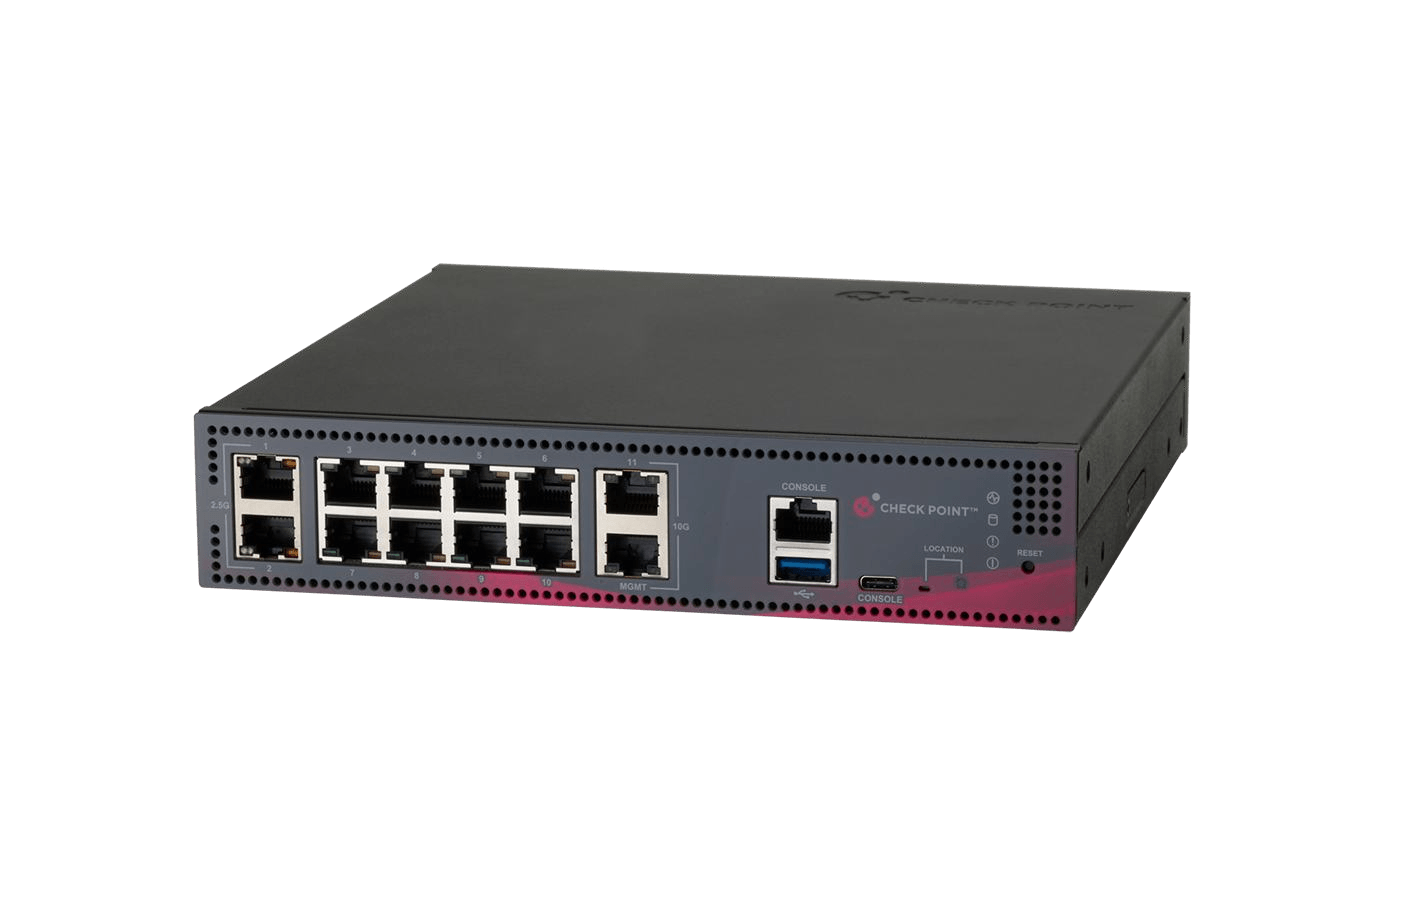
Firewall de sobremesa con puertos RJ45 de 2,5 y 10 GbE y Threat Prevention de 5,5 Gbps.
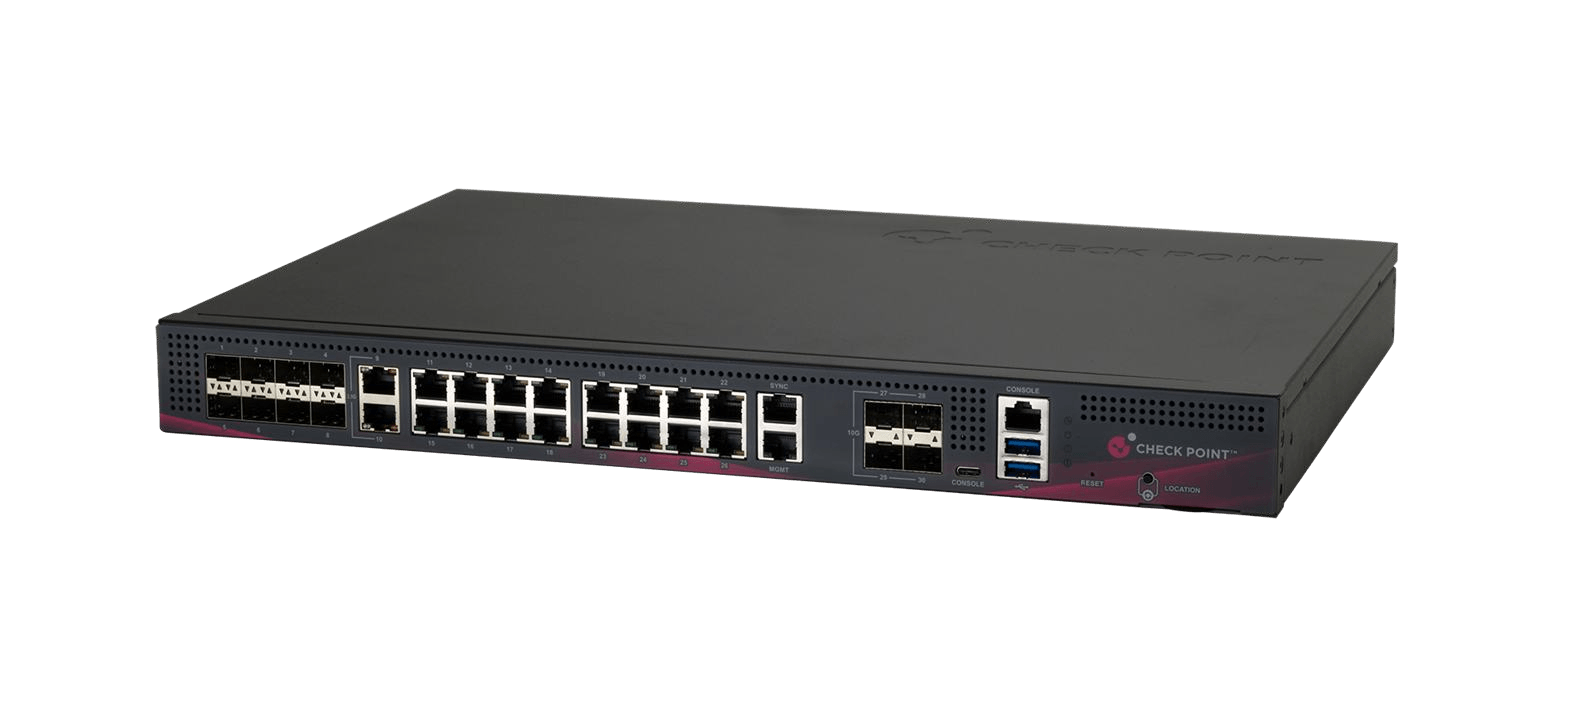
Firewall 1U para sucursales con alta densidad de puertos y Threat Prevention de 4,25 Gbps.
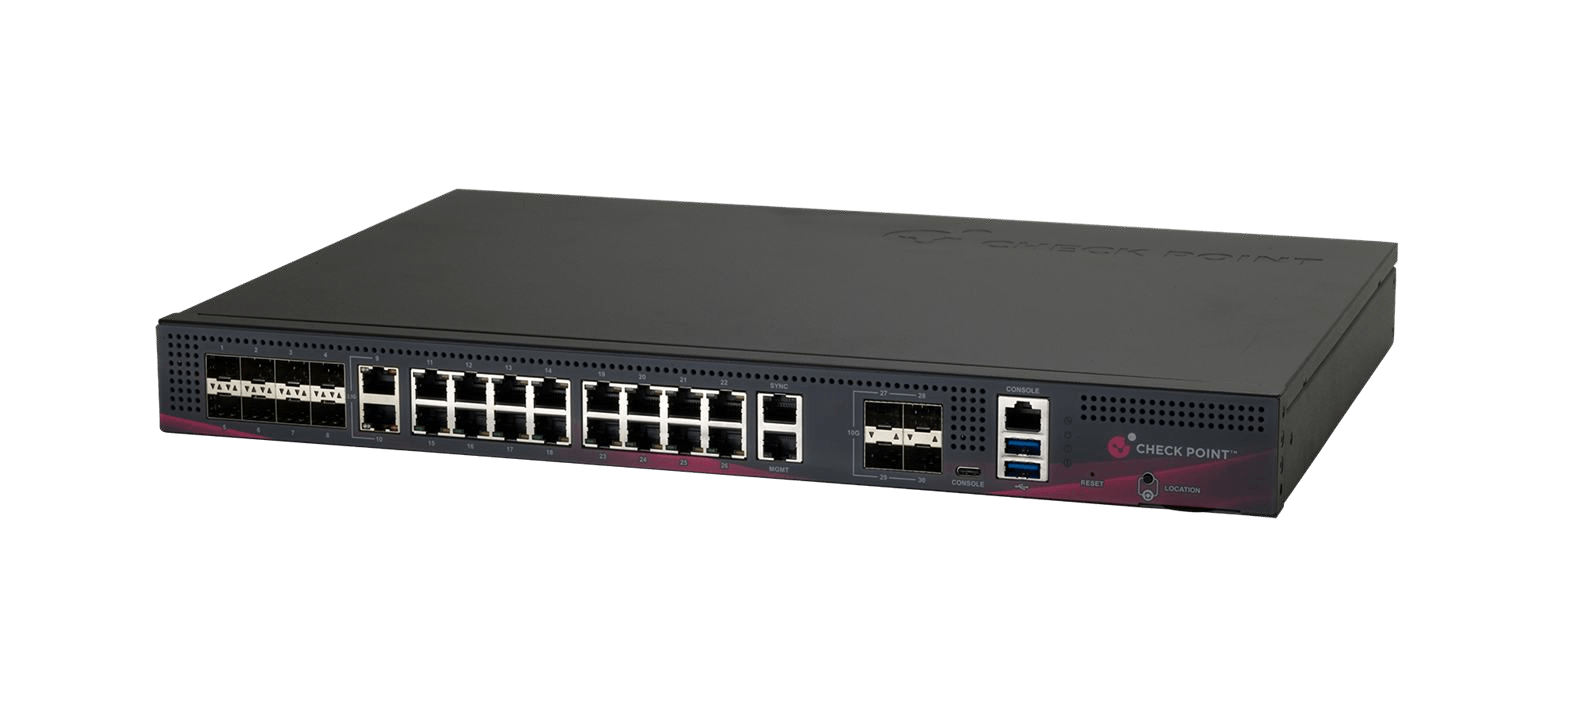
Firewall 1U para sucursales con cuatro SFP+ de 10 GbE y Threat Prevention de 7 Gbps.
Firewall empresarial 1U con Threat Prevention de 6,5 Gbps y ampliación de red hasta 25 GbE.
Firewall 1U con Threat Prevention de 8 Gbps y una referencia de VPN de 28,6 Gbps en laboratorio.
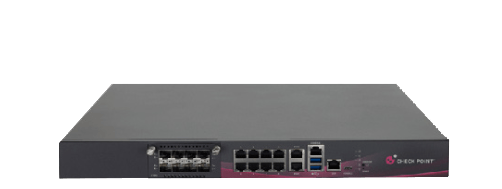
Firewall 1U con diez núcleos físicos, Threat Prevention de 10,5 Gbps y conectividad modular de hasta 25 GbE.
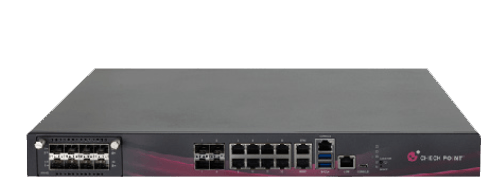
Firewall 1U con Threat Prevention de 14 Gbps y opción de tarjeta de 40/100 GbE.
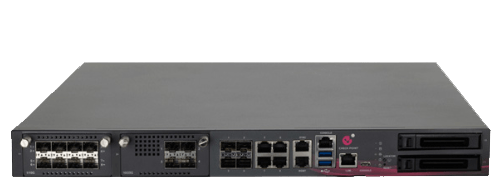
Firewall 1U con dos ranuras de red, Threat Prevention de 20 Gbps y ampliación de memoria hasta 128 GB.
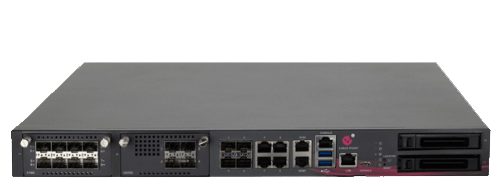
Firewall 1U con Threat Prevention de 25 Gbps, 20 núcleos físicos y dos ranuras de ampliación.
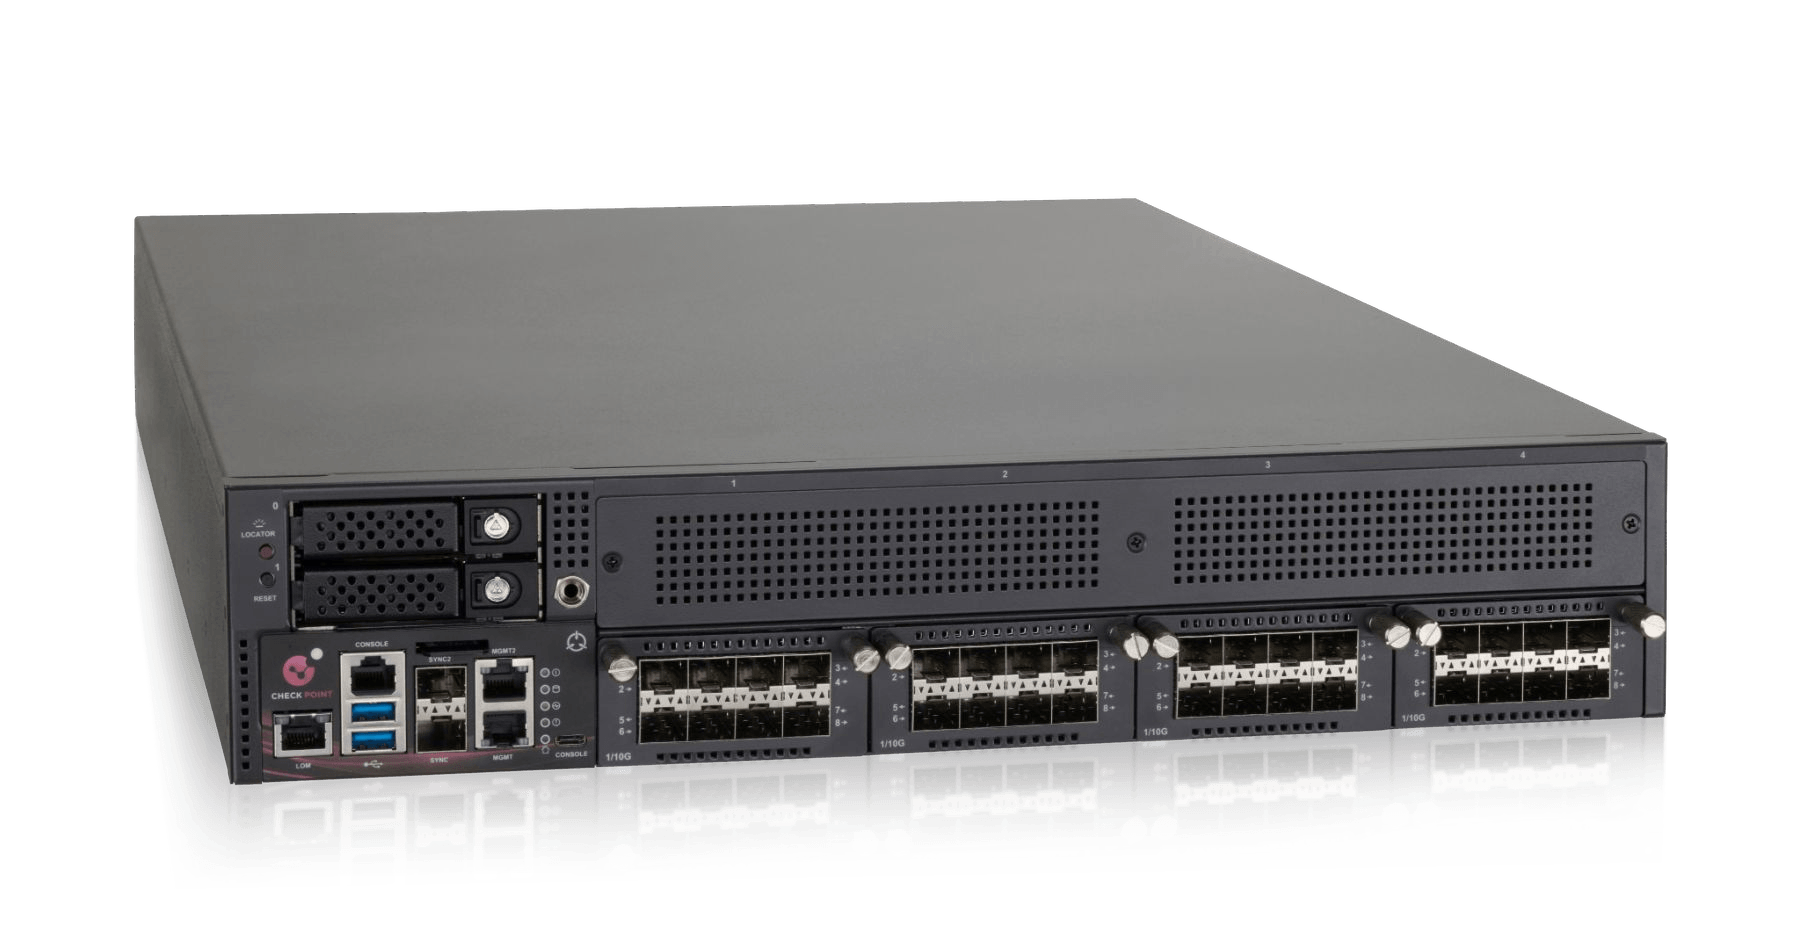
Firewall de centro de datos 2U con cuatro ranuras y Threat Prevention de 35 Gbps.
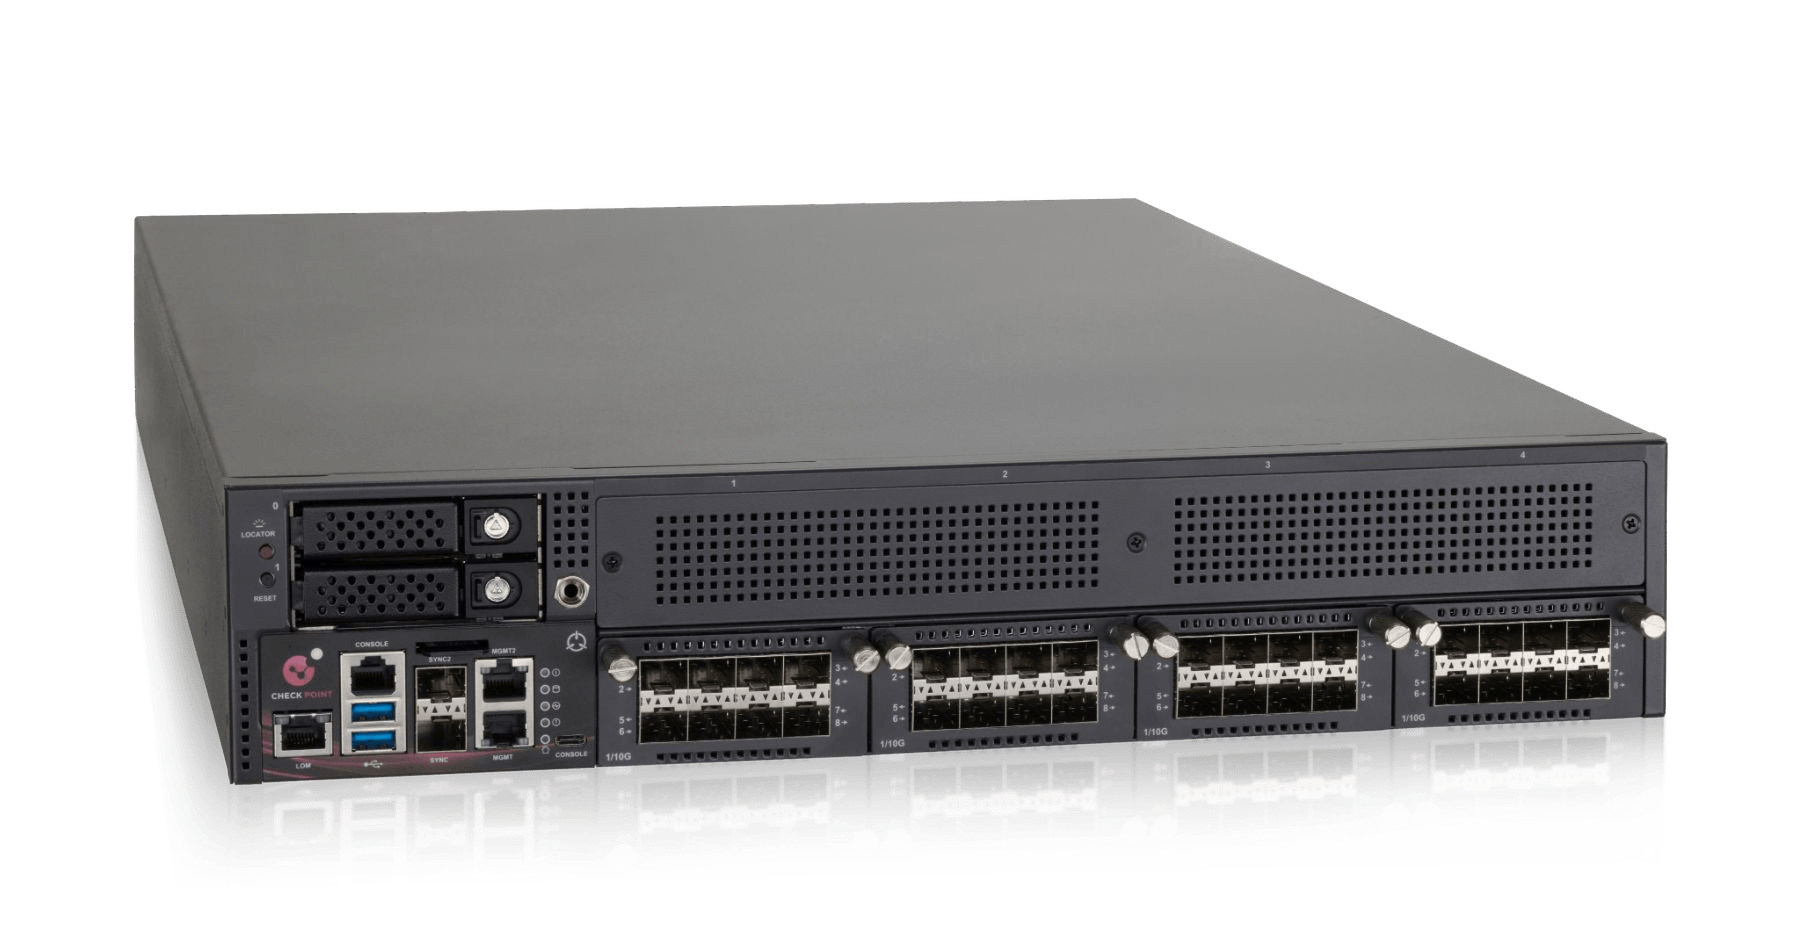
Firewall 2U con Threat Prevention de 44 Gbps y una referencia de un millón de conexiones nuevas por segundo.
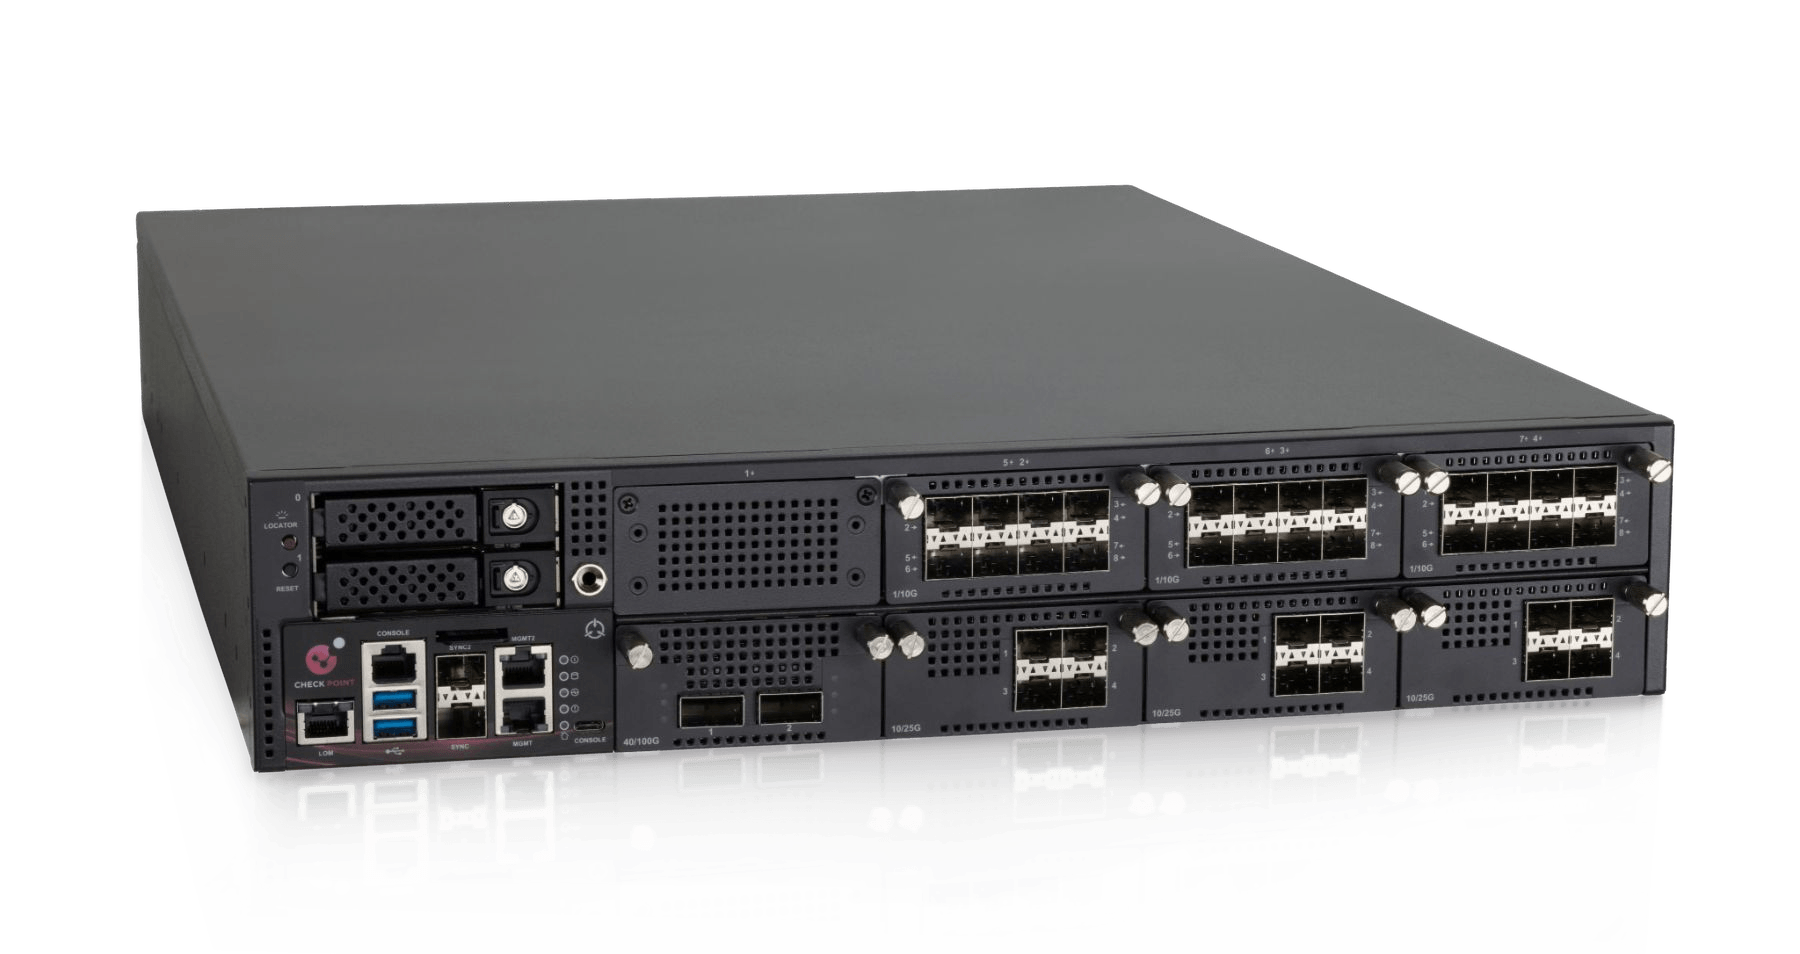
Firewall 2U con siete ranuras de red y Threat Prevention de 60 Gbps.
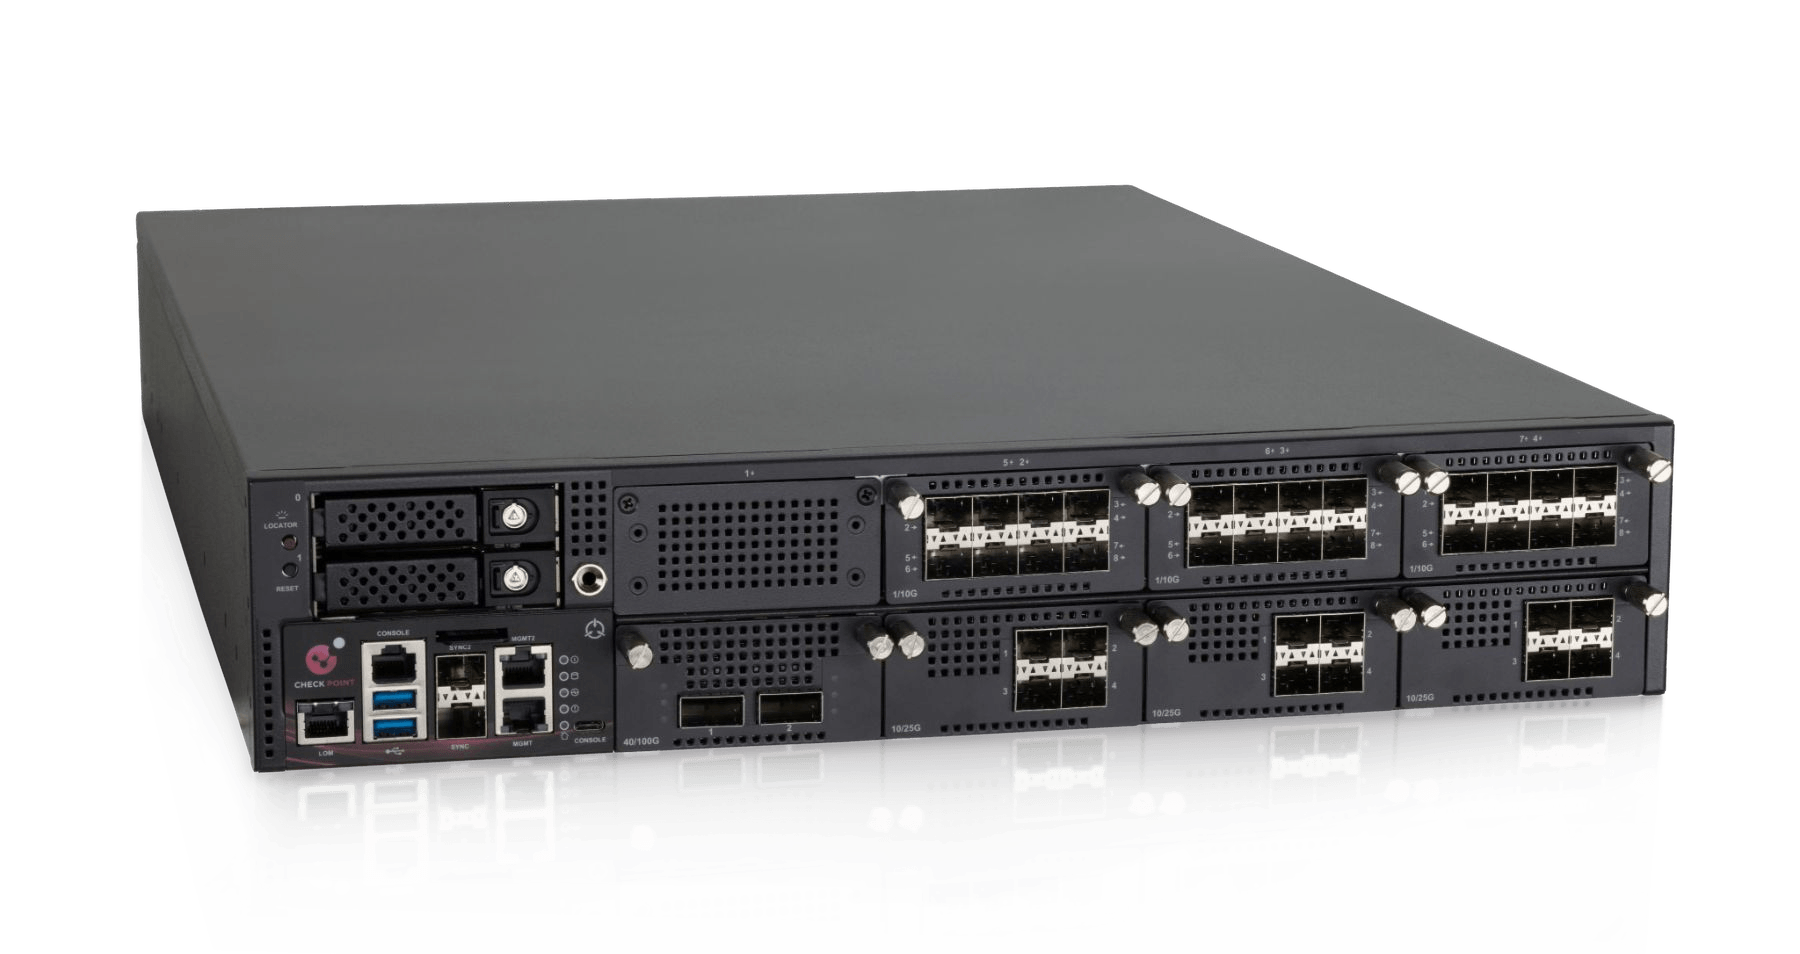
Firewall de centro de datos 2U con Threat Prevention de 75 Gbps y siete ranuras de ampliación.
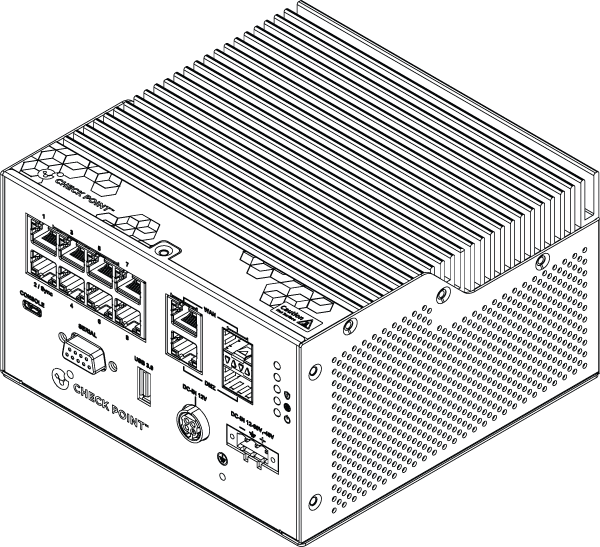
Firewall industrial sin ventilador, con ocho puertos LAN Gigabit, puerto serie DB9 y variante Wi-Fi 6 con LTE.
Variante marítima del Rugged 1575R, con requisitos específicos de alimentación, montaje y rango térmico.
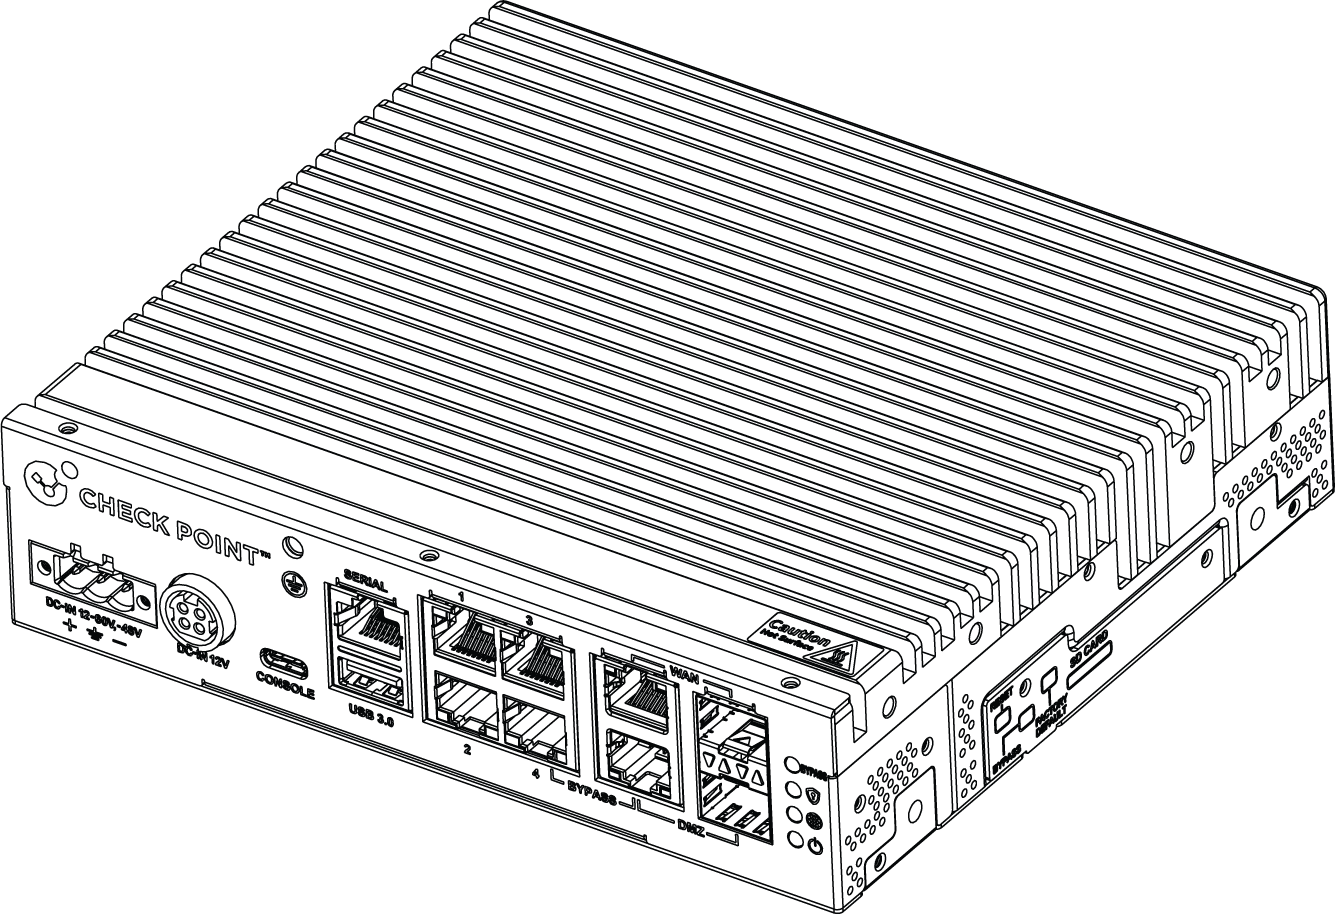
Firewall industrial compacto con cuatro puertos LAN Gigabit, versión 5G dual SIM y bypass documentado en la variante cableada.
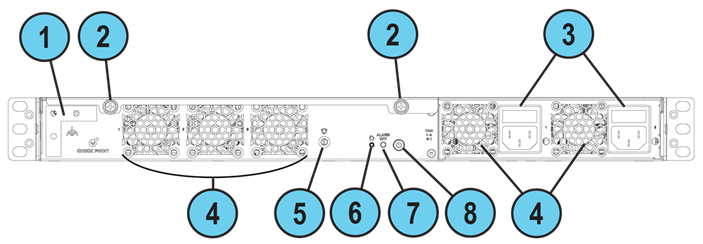
Gestión dedicada de hasta 10 gateways, con registros centralizados, almacenamiento en espejo y hardware de 1U.
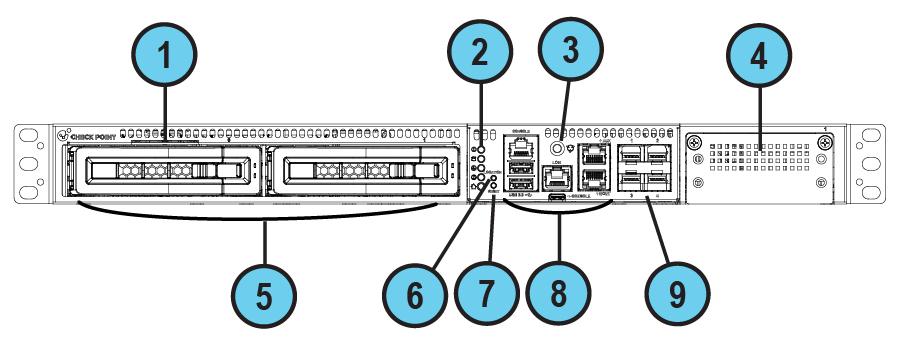
Gestión local de hasta 50 gateways, con 8 TB útiles en HDD y fuentes sustituibles durante la operación.
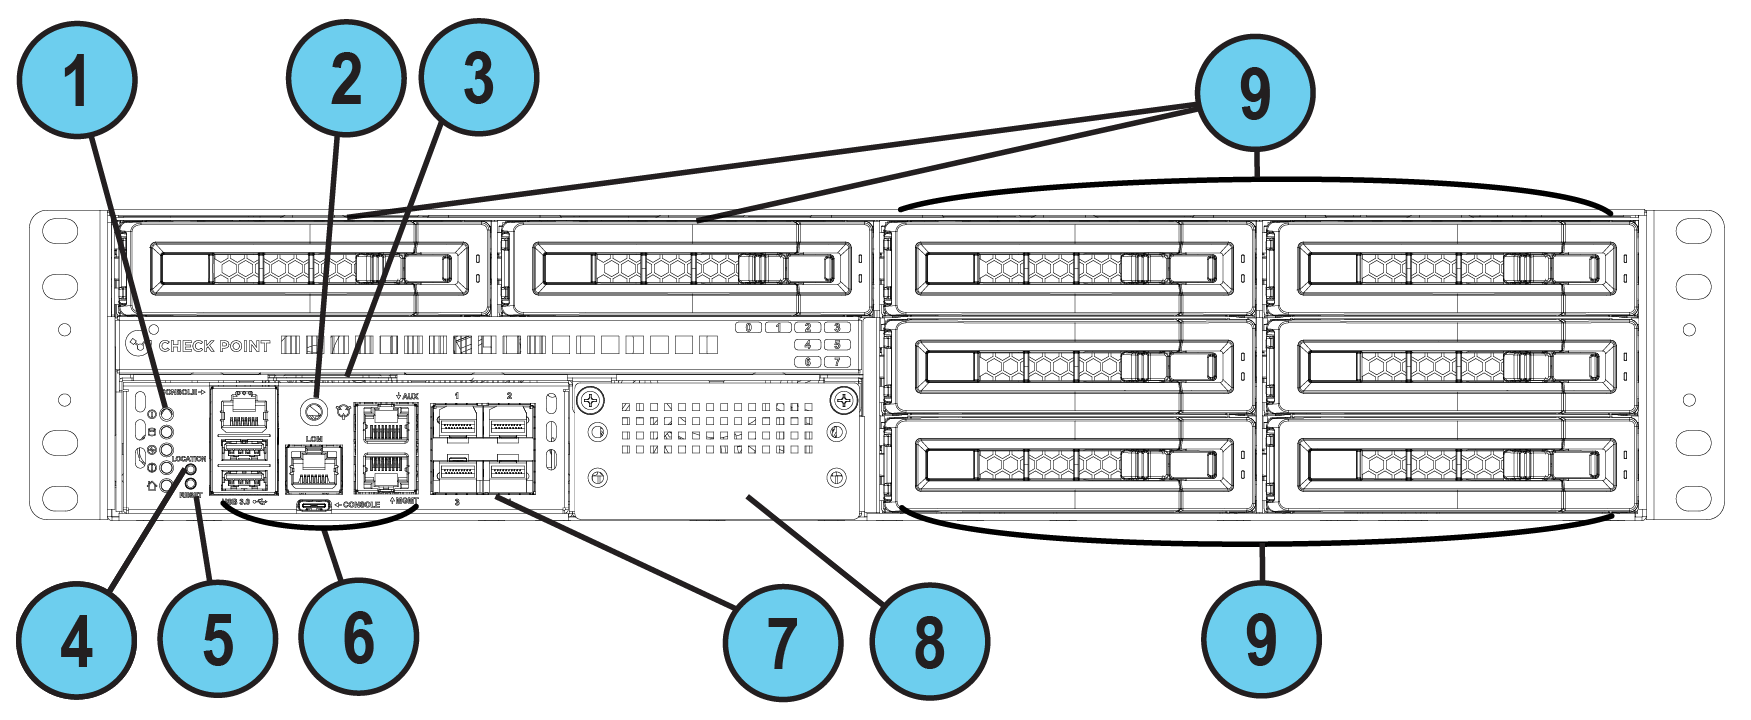
Appliance 2U para gestionar hasta 150 gateways, con ampliación de HDDs y compatibilidad con la administración Multi-Domain.
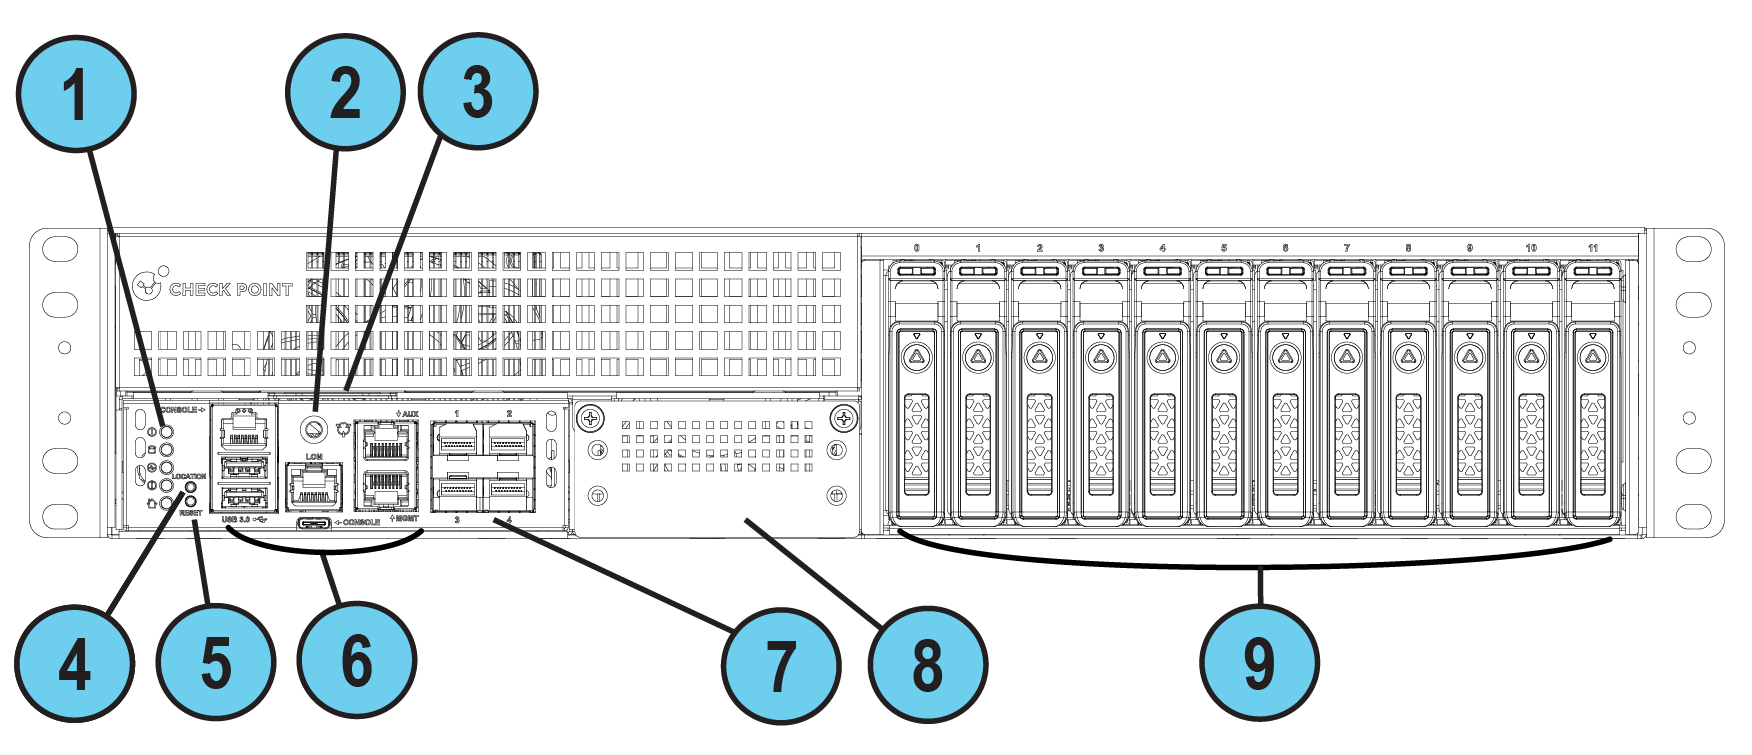
Gestión a gran escala con SSD NVMe, hasta 60.000 registros/s y ampliación a miles de gateways mediante licencias.
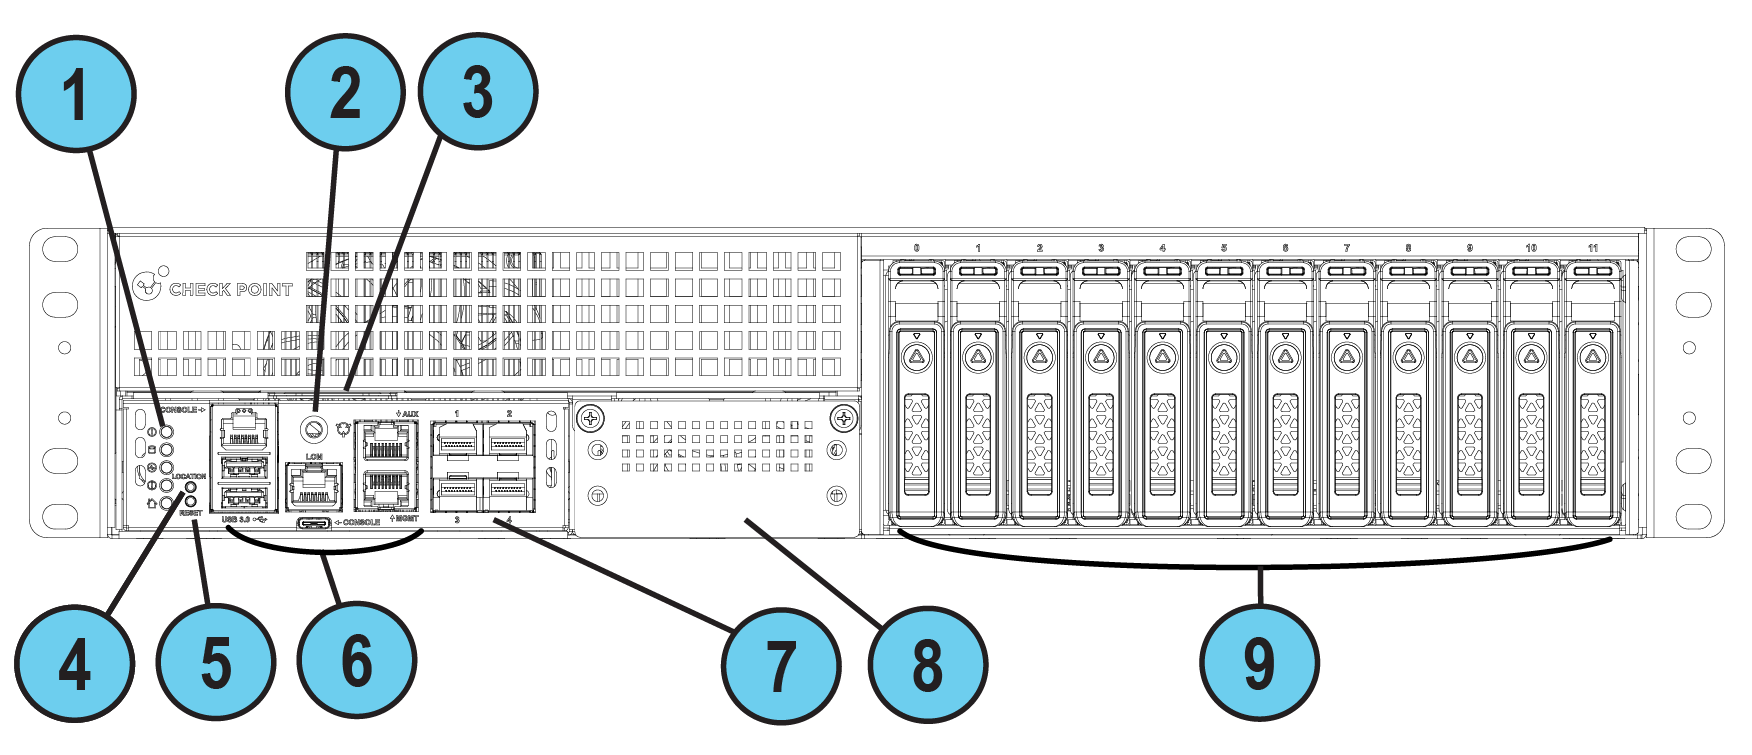
Modelo de mayor capacidad de la línea Smart-1 7000, con hasta 75.000 registros/s y SSDs NVMe de 8 TB.
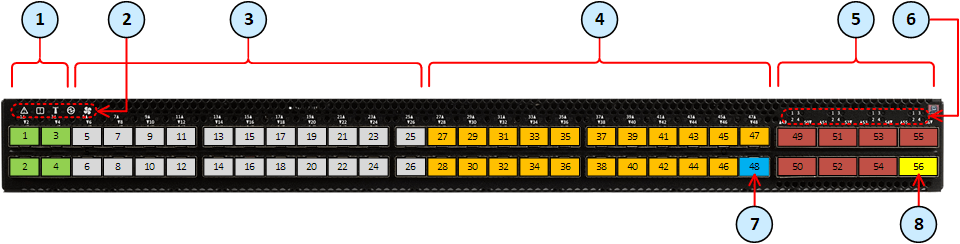
Orquestador Maestro 1U con 48 puertos SFP28 y ocho QSFP28 para distribuir el tráfico entre firewalls compatibles.
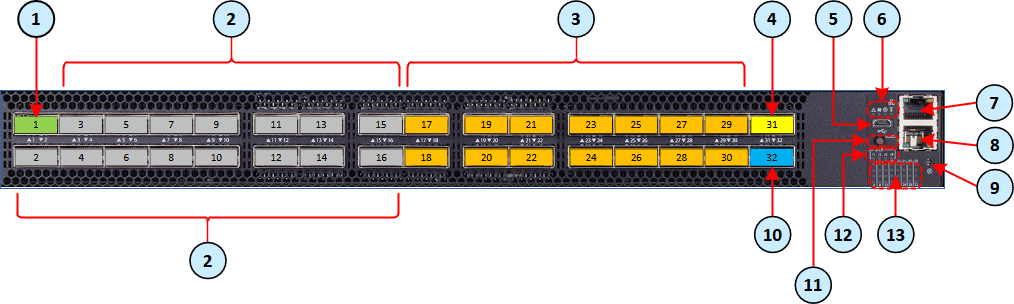
Orquestador Maestro con 32 puertos QSFP28 y fabric de 3,2 Tbps para arquitecturas de mayor densidad de 100 GbE.
Gestión de seguridad Check Point como servicio.
Administración centralizada de gateways y políticas.
Gateways virtuales para redes en nubes públicas, privadas e híbridas.
Protección de aplicaciones web y APIs.
Acceso seguro prestado como servicio para usuarios y aplicaciones.
Protección y capacidades de detección y respuesta para endpoints.
Protección del correo electrónico y la colaboración según la plataforma integrada.
Uma especificação isolada não dimensiona um projeto. Topologia, tráfego real, inspeção criptografada, serviços, VPN, redundância e expansão precisam ser avaliados em conjunto.