Levantamento técnico
Mapeo de aplicaciones críticas, accesos, tráfico y dependencias.
Seguridad de red, acceso seguro, nube y operaciones de seguridad. Add Solution ayuda a transformar los requisitos técnicos en una arquitectura coherente, con selección, integración e implementación alineadas con su entorno.
Esta página presenta una selección de modelos y familias. La disponibilidad, las licencias, las versiones y la composición se confirman en la propuesta.
 SECURE NETWORKINGSECURITY OPERATIONSUNIFIED MANAGEMENT
Utilice los filtros para explorar los modelos con fotografía oficial disponible. La fuente técnica conserva otros modelos que esperan una imagen exacta para su publicación.
El dimensionamiento parte de las aplicaciones, los enlaces, las redes, las identidades, las nubes y los requisitos de continuidad.
Mapeo de aplicaciones críticas, accesos, tráfico y dependencias.
Selección de familias, interfaces, capacidad y controles con una metodología explícita.
Las suscripciones, el soporte y las funciones opcionales se detallan en el alcance.
El cambio, la validación, la continuidad y las responsabilidades se planifican con operaciones.
Los firewalls, el acceso seguro, la protección de cargas de trabajo y las operaciones de seguridad cumplen funciones distintas y deben compartir objetivos, políticas y telemetría.
La arquitectura define dónde aplicar controles, cómo conectar entornos y qué responsabilidades corresponden a la plataforma, la implementación y la operación.
La elección combina arquitectura, modelo, versión, licencias, interfaces y capacidad con los controles habilitados.
El proyecto organiza requisitos, arquitectura, dimensionamiento, licencias, implementación y soporte dentro de un alcance verificable.
La ampliación, la renovación y la segmentación exigen evaluar la configuración actual, la compatibilidad, el ciclo de vida y el efecto del cambio en los servicios.
Las capacidades de software y servicios se evalúan según la edición, la licencia, la integración, la región y la responsabilidad operativa. No representan appliances físicos.
La aplicación de políticas acompaña la arquitectura virtual. La elección considera el hipervisor o la nube, vCPU, rendimiento con inspección, licencias y mecanismos de integración de red.
La implementación debe acompañar la topología del clúster, la ruta de datos, los plugins de red admitidos y el consumo de recursos. No es una simple copia del firewall físico en contenedores.
Valide el proveedor, la región, las integraciones, la facturación y las responsabilidades operativas. El servicio gestionado del fabricante no elimina la necesidad de definir políticas y rutas de tráfico.
Capacidades de software e serviços são avaliadas por edição, licença, integração, região e responsabilidade operacional. Não representam appliances físicos.
Centraliza la configuración y la visibilidad de NGFW y Prisma Access compatibles. Las funciones dependen de la edición, las licencias y los servicios asociados; el registro de logs, la retención y los requisitos de residencia de datos deben incorporarse al proyecto.
La arquitectura debe separar gestión, recopilación de logs, capacidad, alta disponibilidad y versiones compatibles. Evalúe la continuidad de los entornos existentes y la estrategia de gestión antes de proponer una migración.
Advanced Threat Prevention, Advanced WildFire, Advanced URL Filtering, Advanced DNS Security y Enterprise DLP atienden objetivos distintos. La disponibilidad y los requisitos varían según la plataforma, la licencia y la versión; no se debe presumir que todos están incluidos en el hardware.
Capacidades de software e serviços são avaliadas por edição, licença, integração, região e responsabilidade operacional. Não representam appliances físicos.
El diseño parte de la identidad, las aplicaciones, la conectividad y las políticas. Compruebe las regiones, los conectores, el ancho de banda, la experiencia del usuario y la licencia contratada.
Dimensione los enlaces, la topología, los equipos ION o las instancias compatibles, las políticas y las dependencias de integración. Prisma SD-WAN y SD-WAN de PAN-OS son ofertas diferentes; la selección no debe tratar sus licencias como intercambiables.
Puede complementar el acceso a aplicaciones según la arquitectura adoptada. Valide la compatibilidad de aplicaciones, dispositivos e identidad, así como los controles necesarios, antes de ampliar el uso.
Capacidades de software e serviços são avaliadas por edição, licença, integração, região e responsabilidade operacional. Não representam appliances físicos.
Conecte las fuentes pertinentes y defina investigación, responsabilidades y respuesta. La cobertura depende de la edición, los agentes y las integraciones; instalar una licencia no constituye una operación de SOC.
La adopción requiere planificar la ingesta, los casos de uso, la retención, las integraciones y los procesos de respuesta. La capacidad técnica de la plataforma y el servicio humano de operación son componentes distintos del proyecto.
Reúne capacidades de postura, aplicaciones y runtime. El alcance debe acompañar las cuentas, las cargas de trabajo y los pipelines relevantes; los entornos Prisma Cloud existentes exigen su propia evaluación de edición y transición, sin asumir una conversión automática del contrato.
Compartilhe o contexto da operação, quantidade de usuários, localidades e objetivos do projeto. A equipe Add Solution direcionará a conversa para especialistas em arquitetura, dimensionamento, licenciamento e implantação Palo Alto Networks.
Comparta aplicaciones, sedes, accesos y requisitos de continuidad para una selección técnica alineada con el proyecto.
Selecione um produto para consultar especificações, contexto de aplicação e documentos oficiais.
Valores publicados pelo fabricante. O dimensionamento final considera arquitetura, tráfego, serviços ativos, redundância e crescimento.
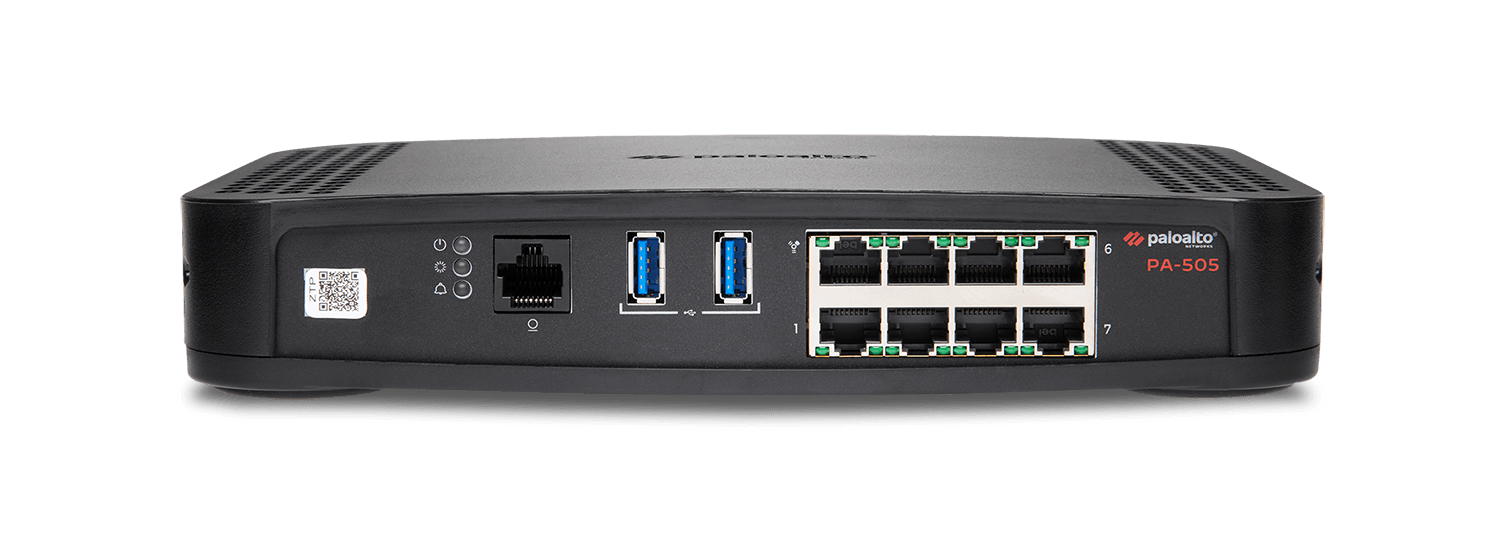
PA-505: Alternativa compacta con mayor capacidad de sesiones que el PA-501.
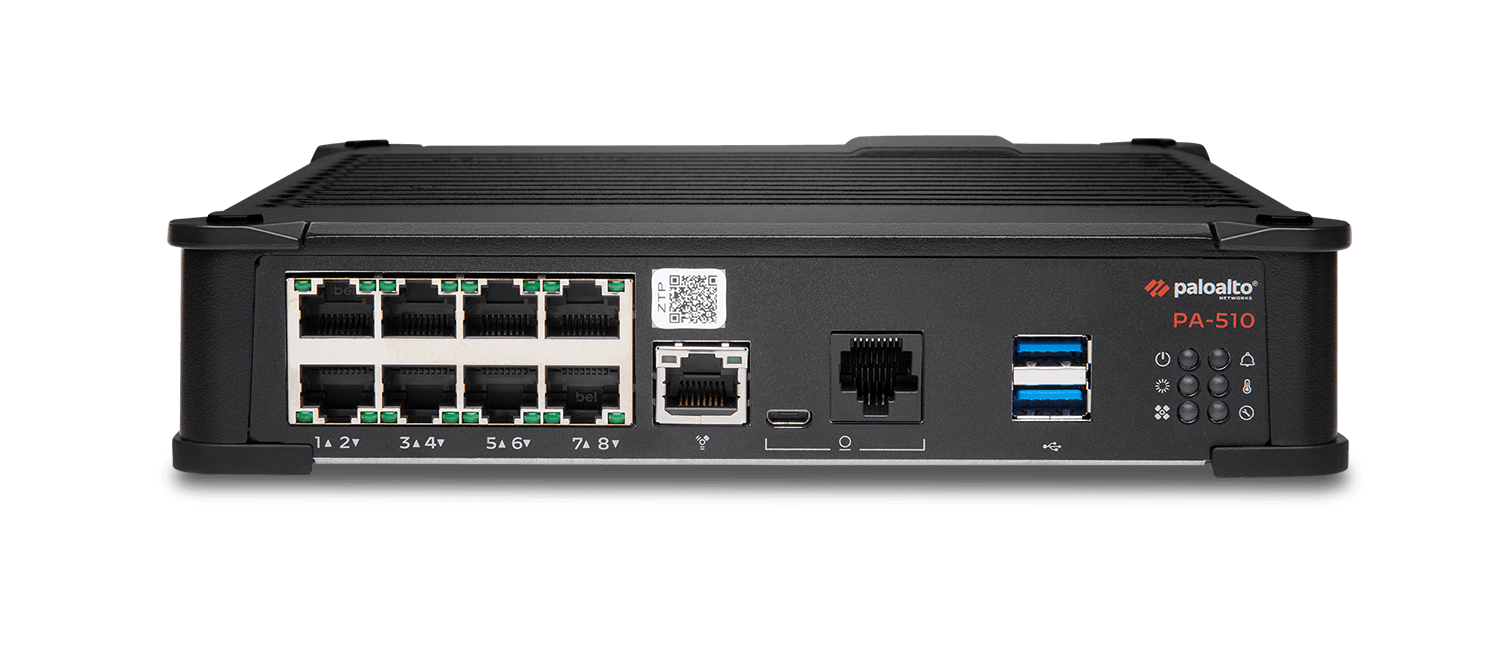
PA-510: Un puerto de datos adicional y mayor capacidad que los modelos 501/505.
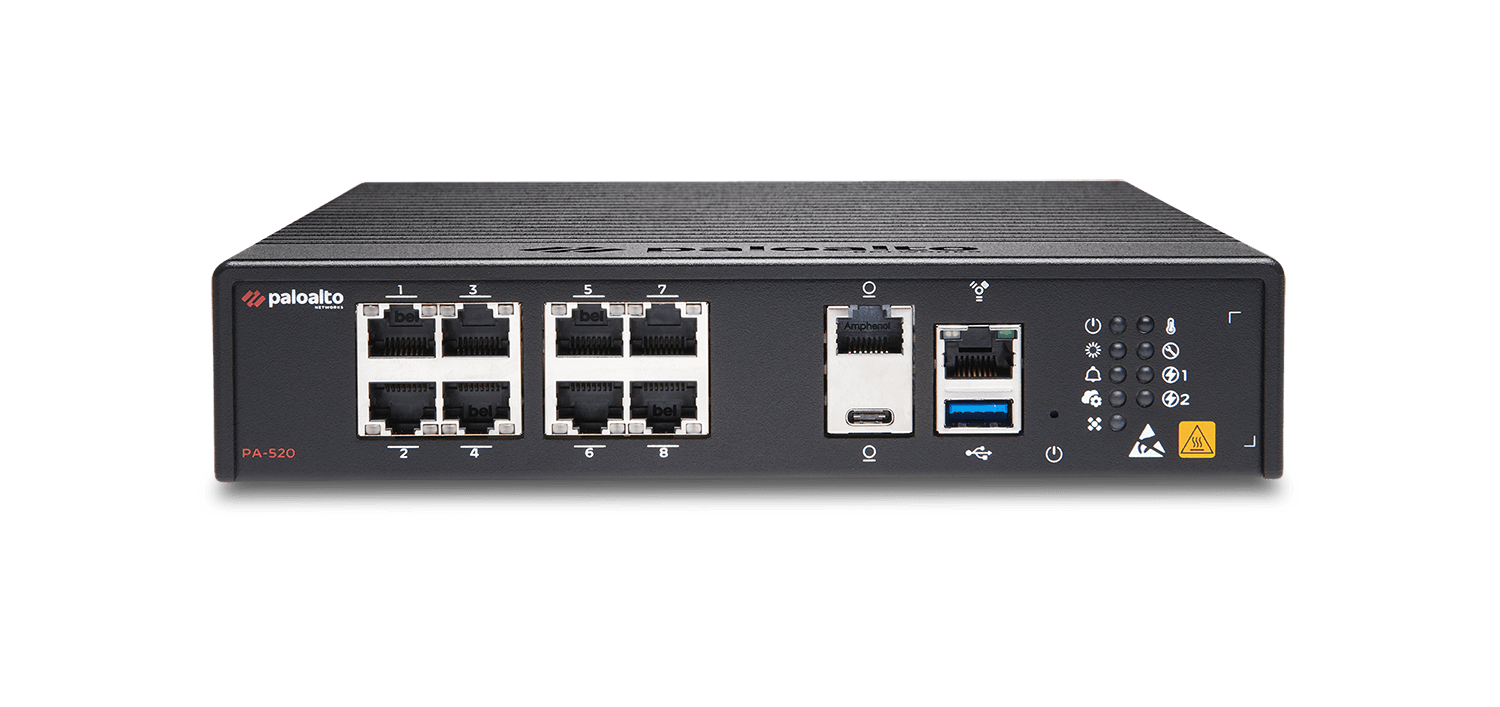
PA-520: Sucursales cableadas que necesitan ampliar la capacidad sin enlaces ascendentes de fibra.
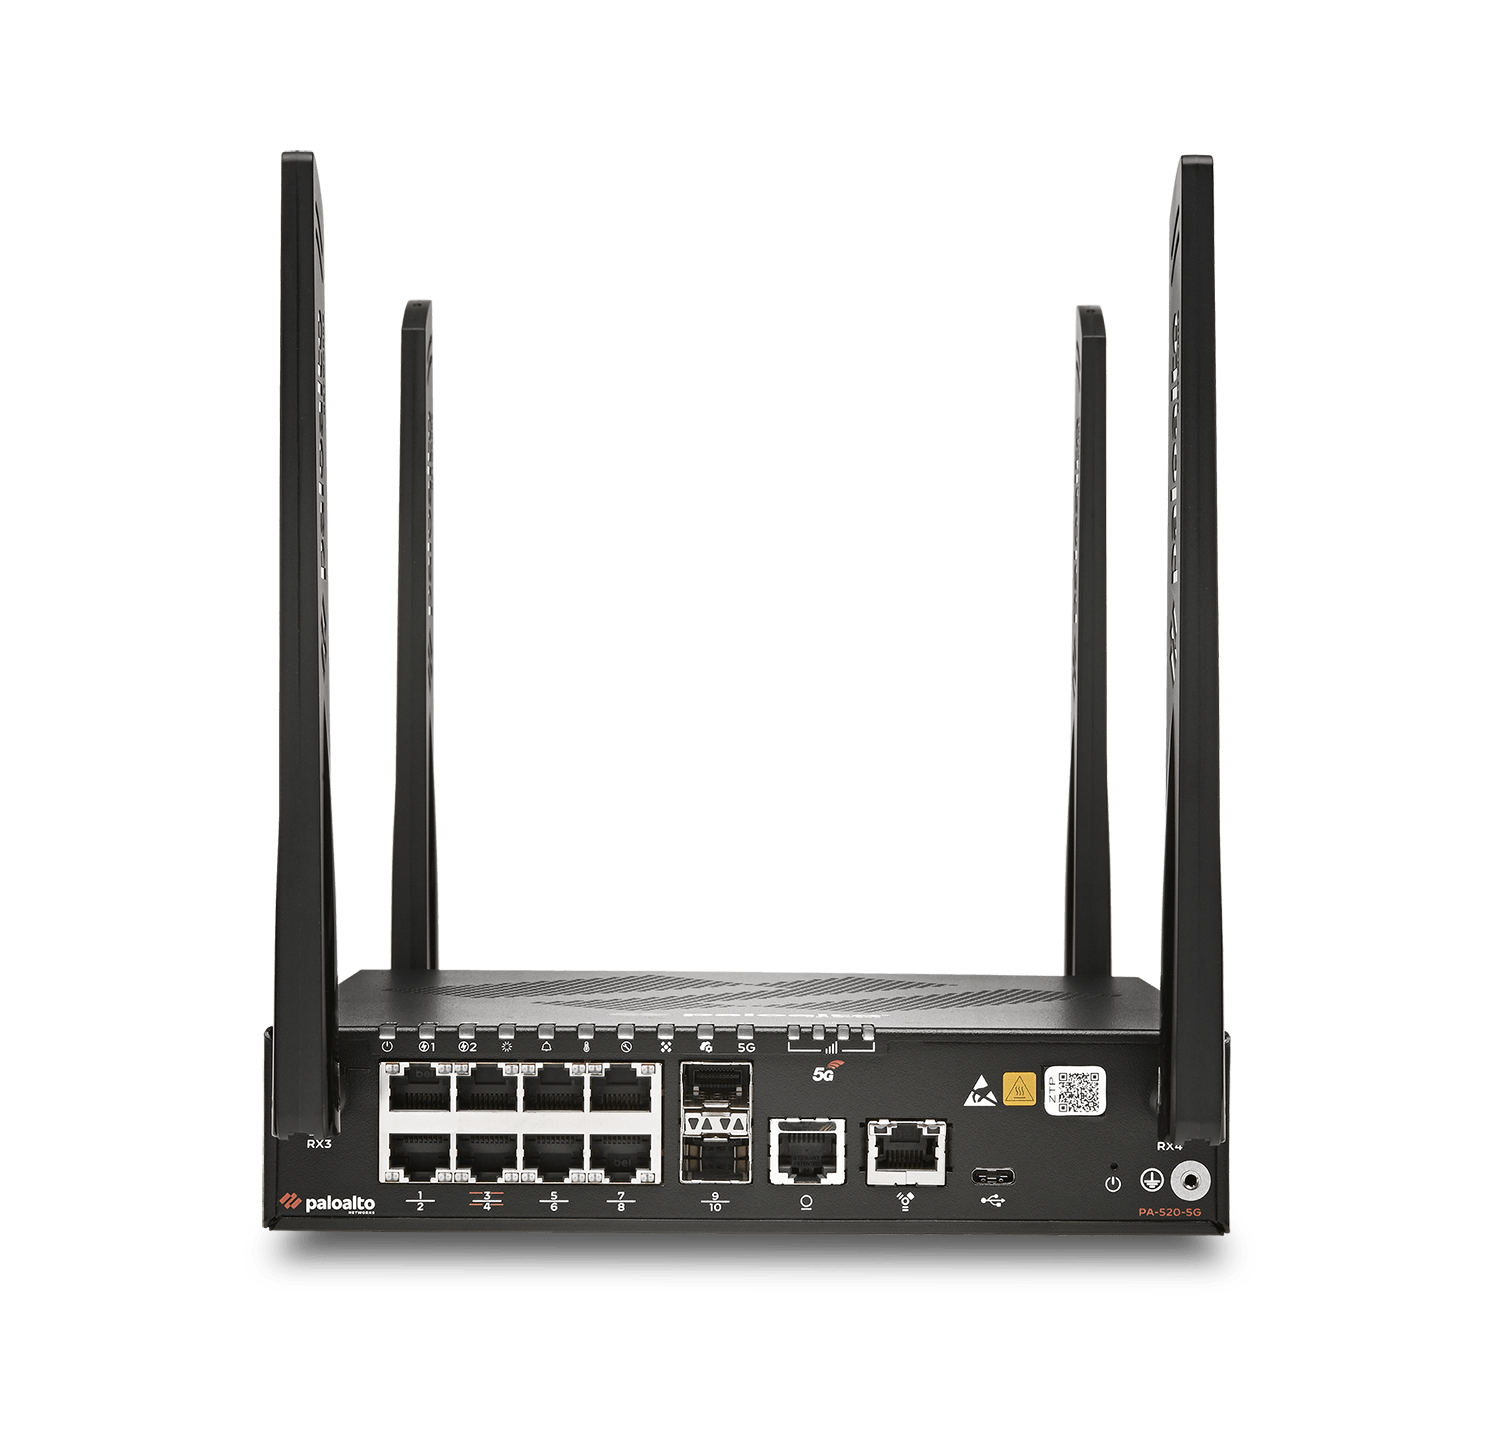
PA-520-5G: Conectividad celular y fibra Gigabit para sucursales con requisitos específicos de WAN.
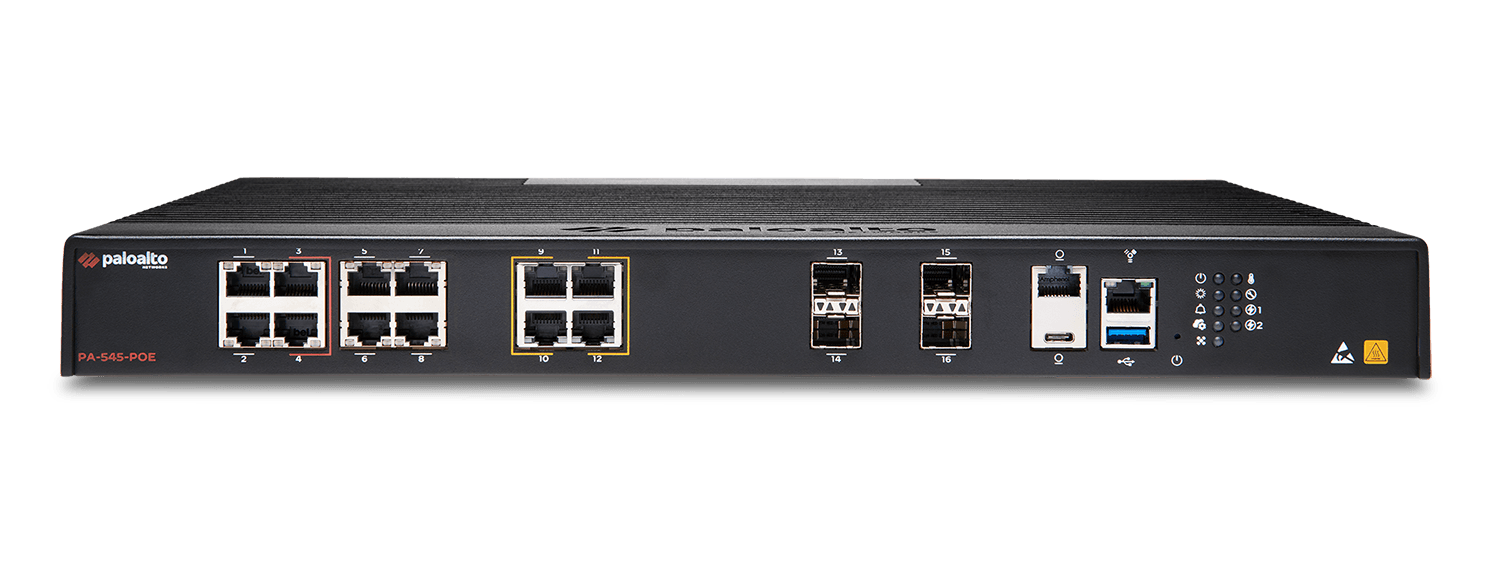
PA-545-POE: Alimentación PoE en 4 puertos multigigabit para equipos de borde.
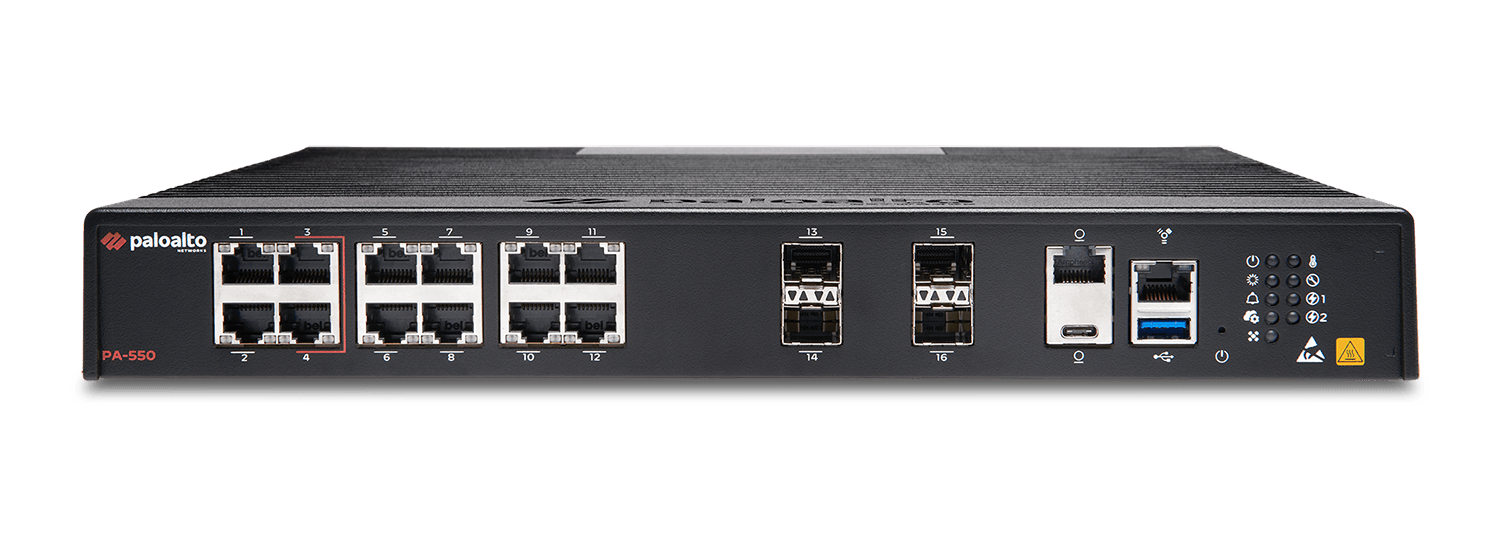
PA-550: Enlaces ascendentes de 10 GbE y mayor densidad de puertos cableados, sin PoE integrado.
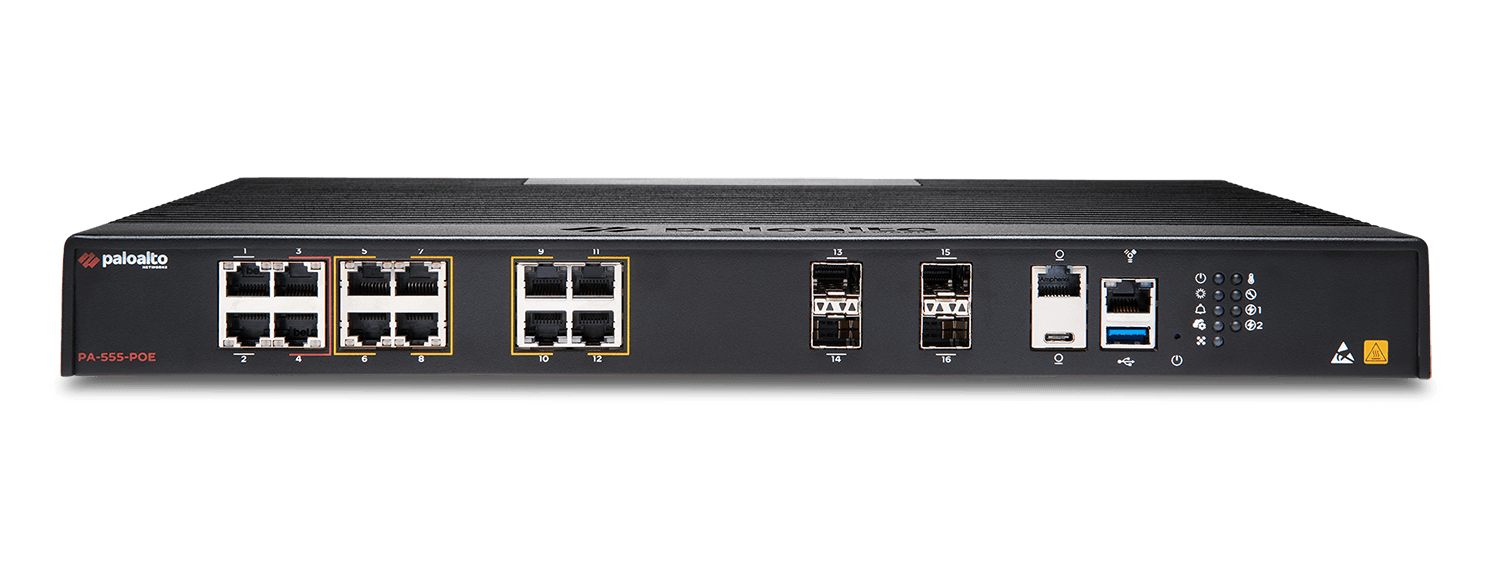
PA-555-POE: Ocho puertos PoE y enlaces ascendentes de 10 GbE para concentrar la conectividad de la sucursal.
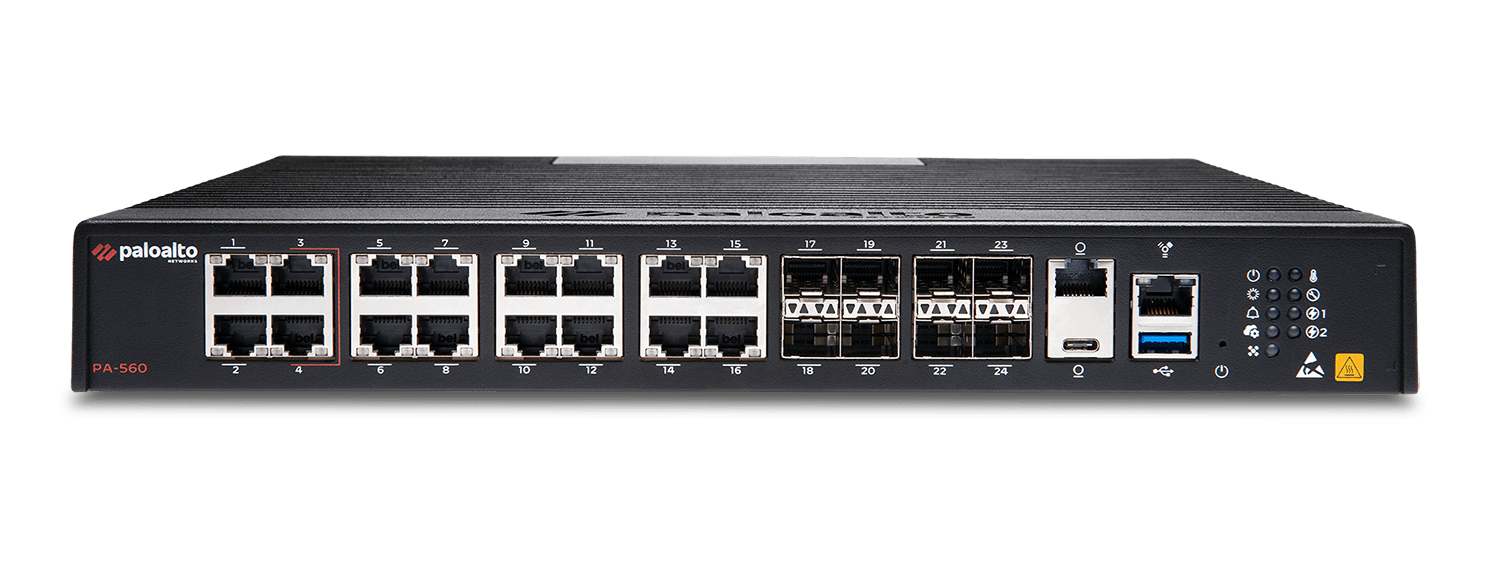
PA-560: Mayor densidad de la familia cableada, con 4 enlaces ascendentes de 10 GbE y 24 puertos de datos.
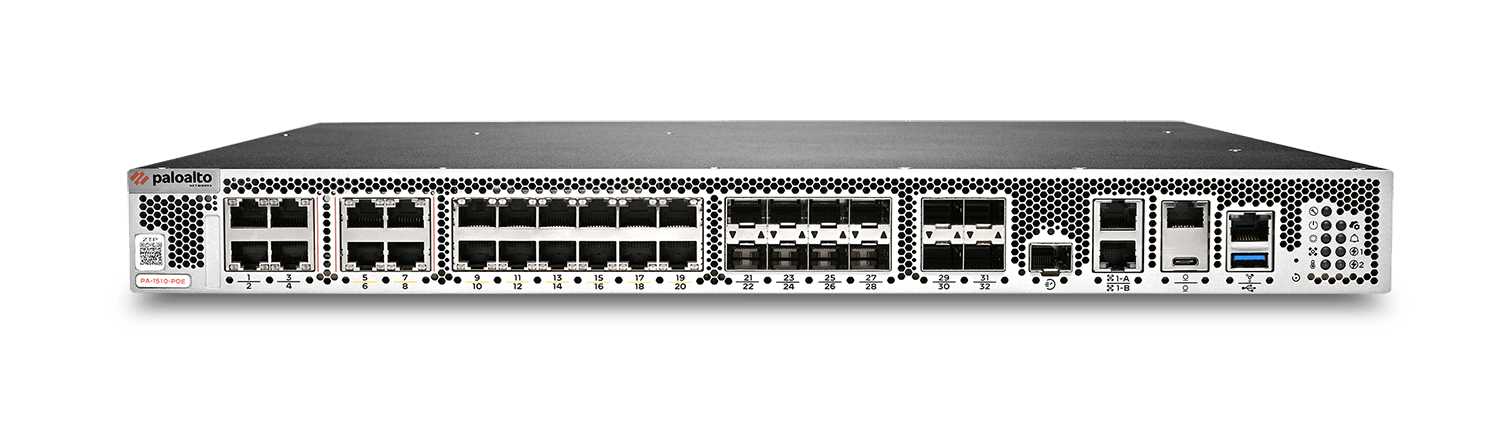
Firewall de 1U con 9 Gbps de prevención de amenazas en appmix, 20 puertos de cobre y un presupuesto PoE de 485 W.
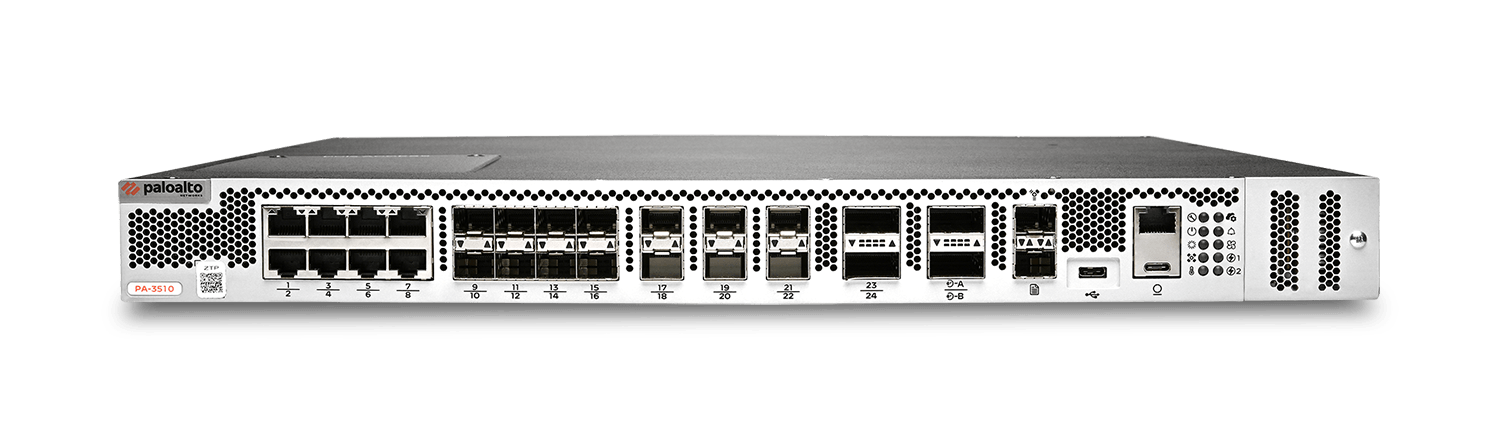
Firewall de 1U con 15 Gbps de prevención de amenazas en appmix y dos interfaces de 100 GbE.
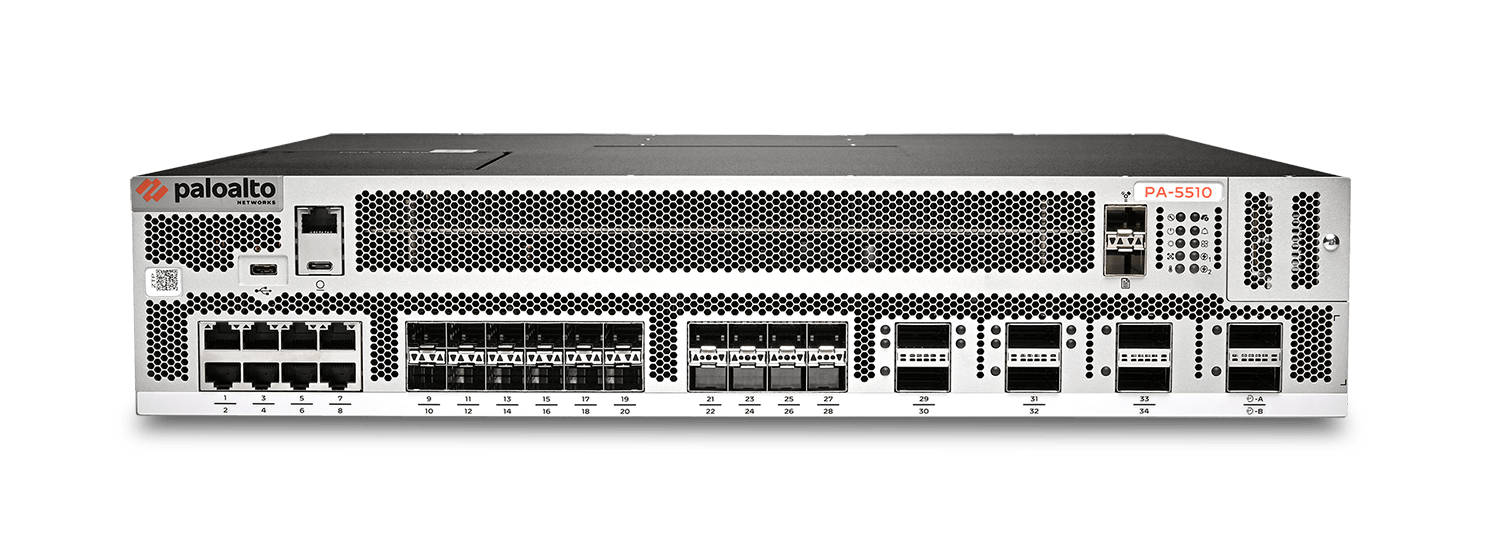
Firewall de 2U con 45 Gbps de prevención de amenazas en appmix, seis puertos de 100 GbE y almacenamiento RAID 1.
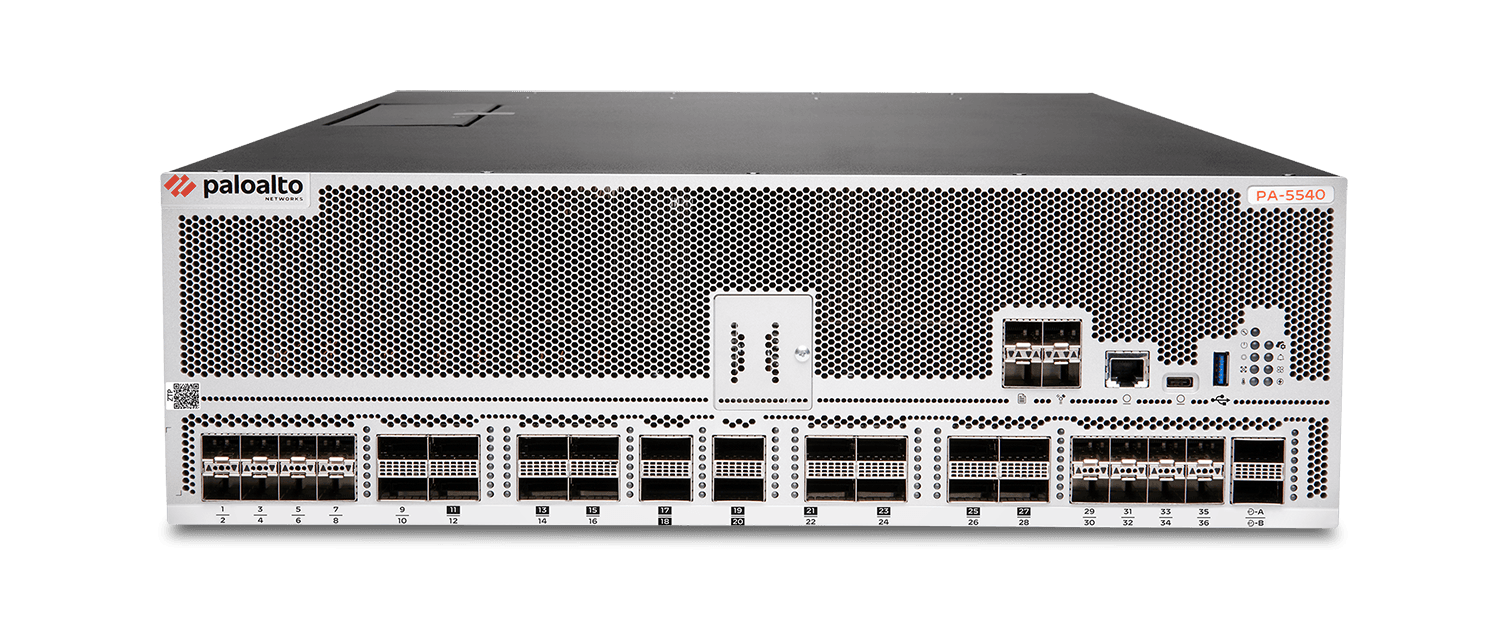
PA-5540: Concentración de tráfico con 4 interfaces de 400 GbE y 90 Gb/s de Threat Prevention appmix.
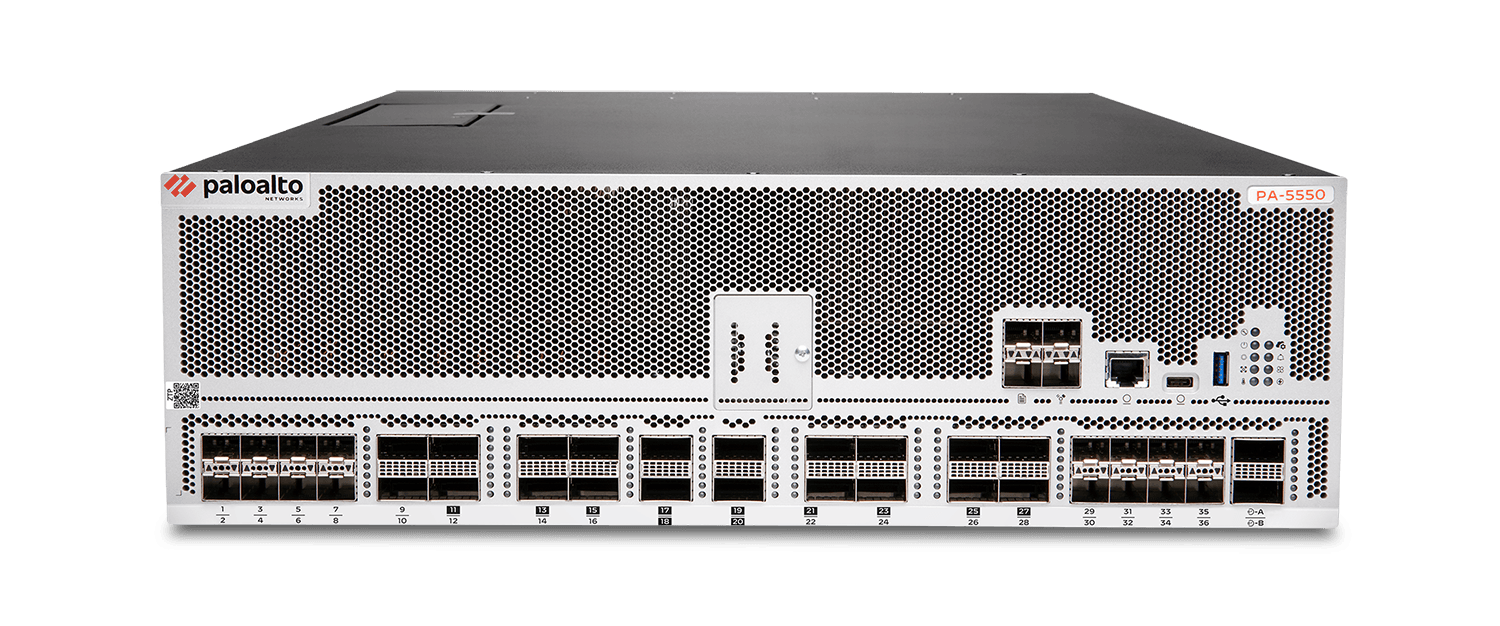
PA-5550: Concentración de tráfico con 4 interfaces de 400 GbE y 120 Gb/s de Threat Prevention appmix.
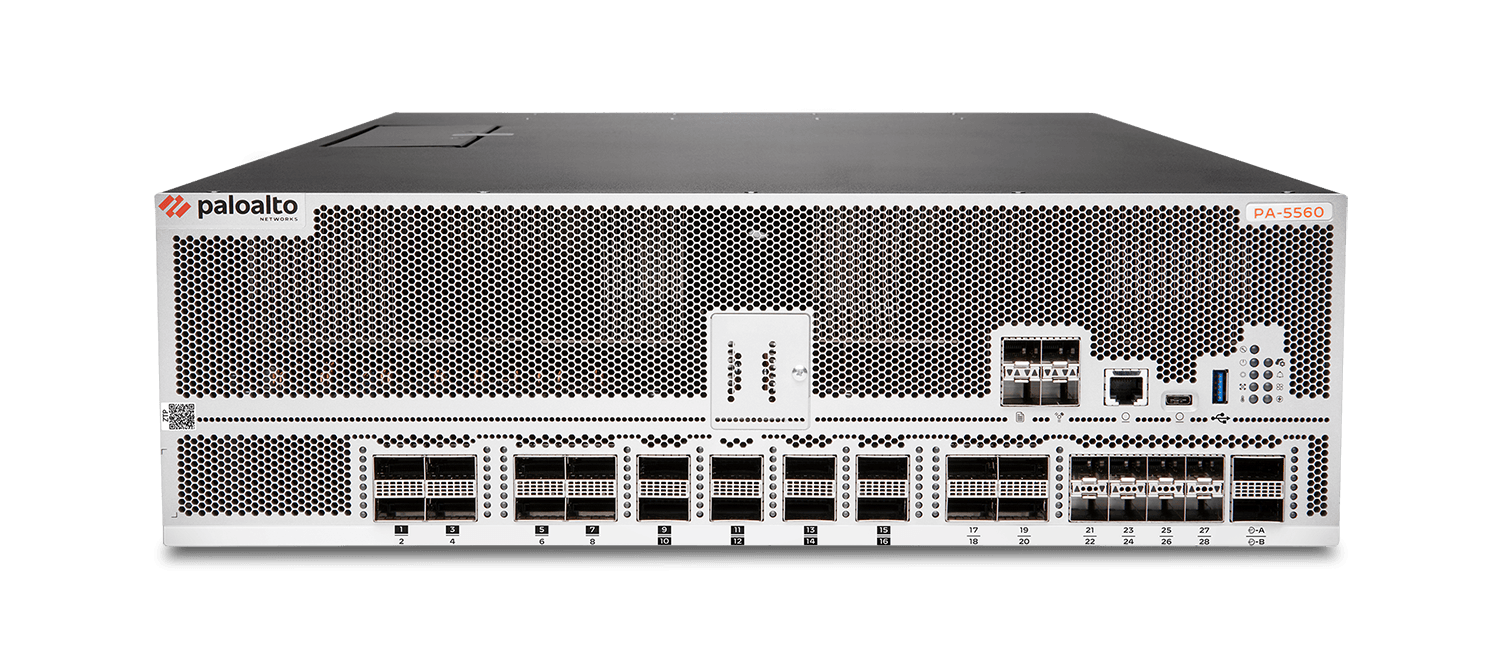
PA-5560: Concentración de tráfico con 8 interfaces de 400 GbE y 180 Gb/s de Threat Prevention appmix.
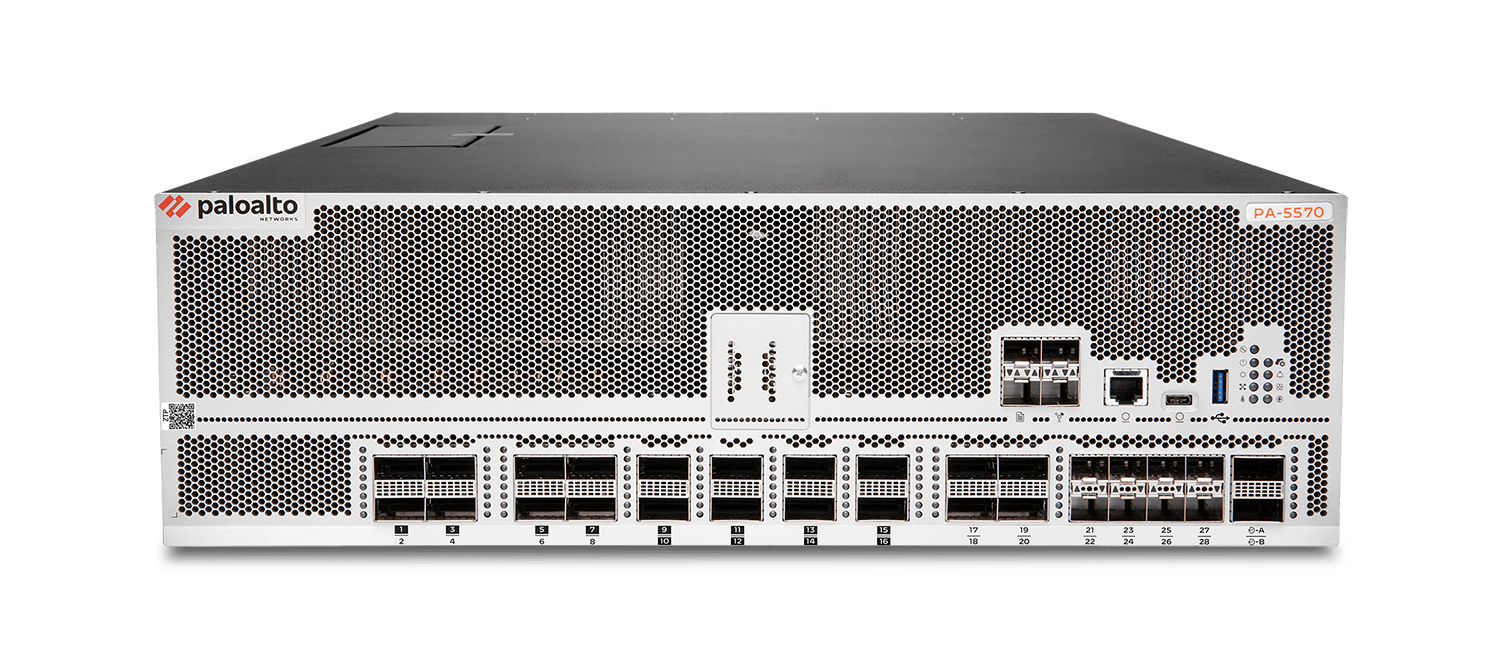
PA-5570: Concentración de tráfico con 8 interfaces de 400 GbE y 240 Gb/s de Threat Prevention appmix.
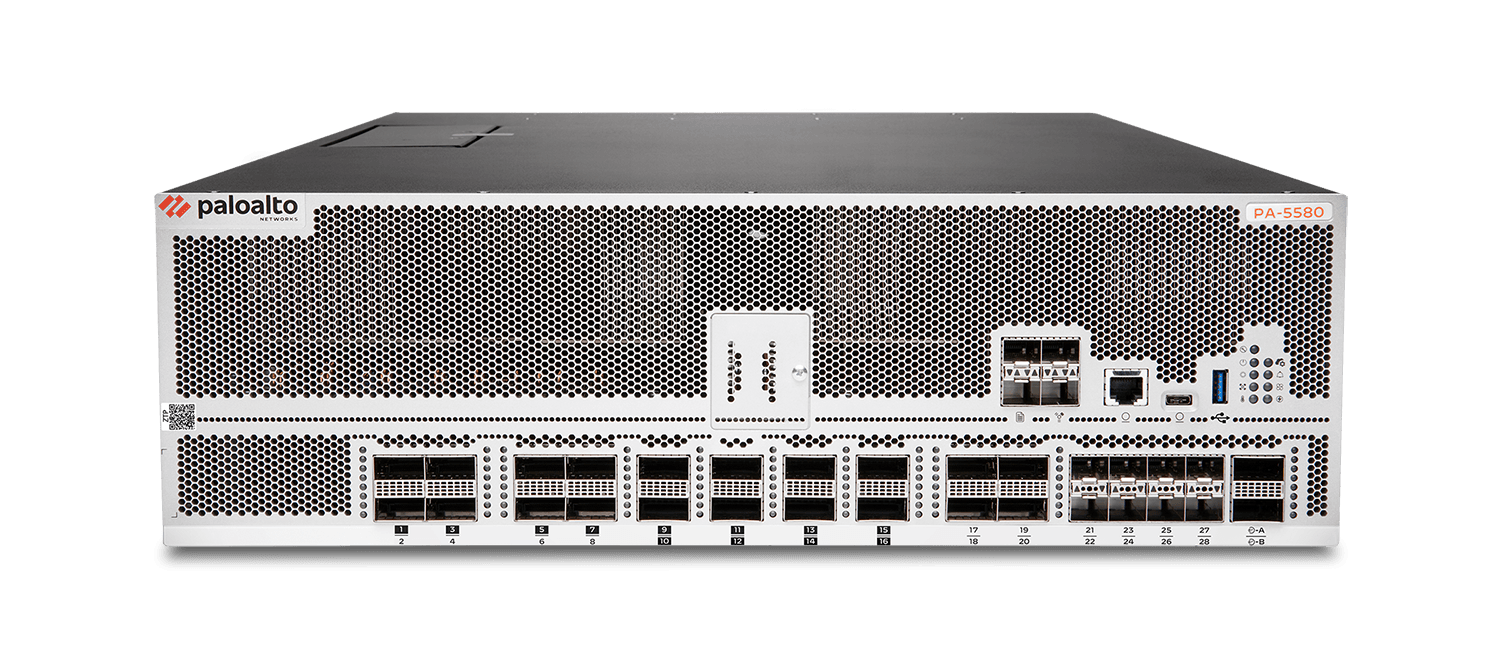
PA-5580: Concentración de tráfico con 8 interfaces de 400 GbE y 300 Gb/s de Threat Prevention appmix.
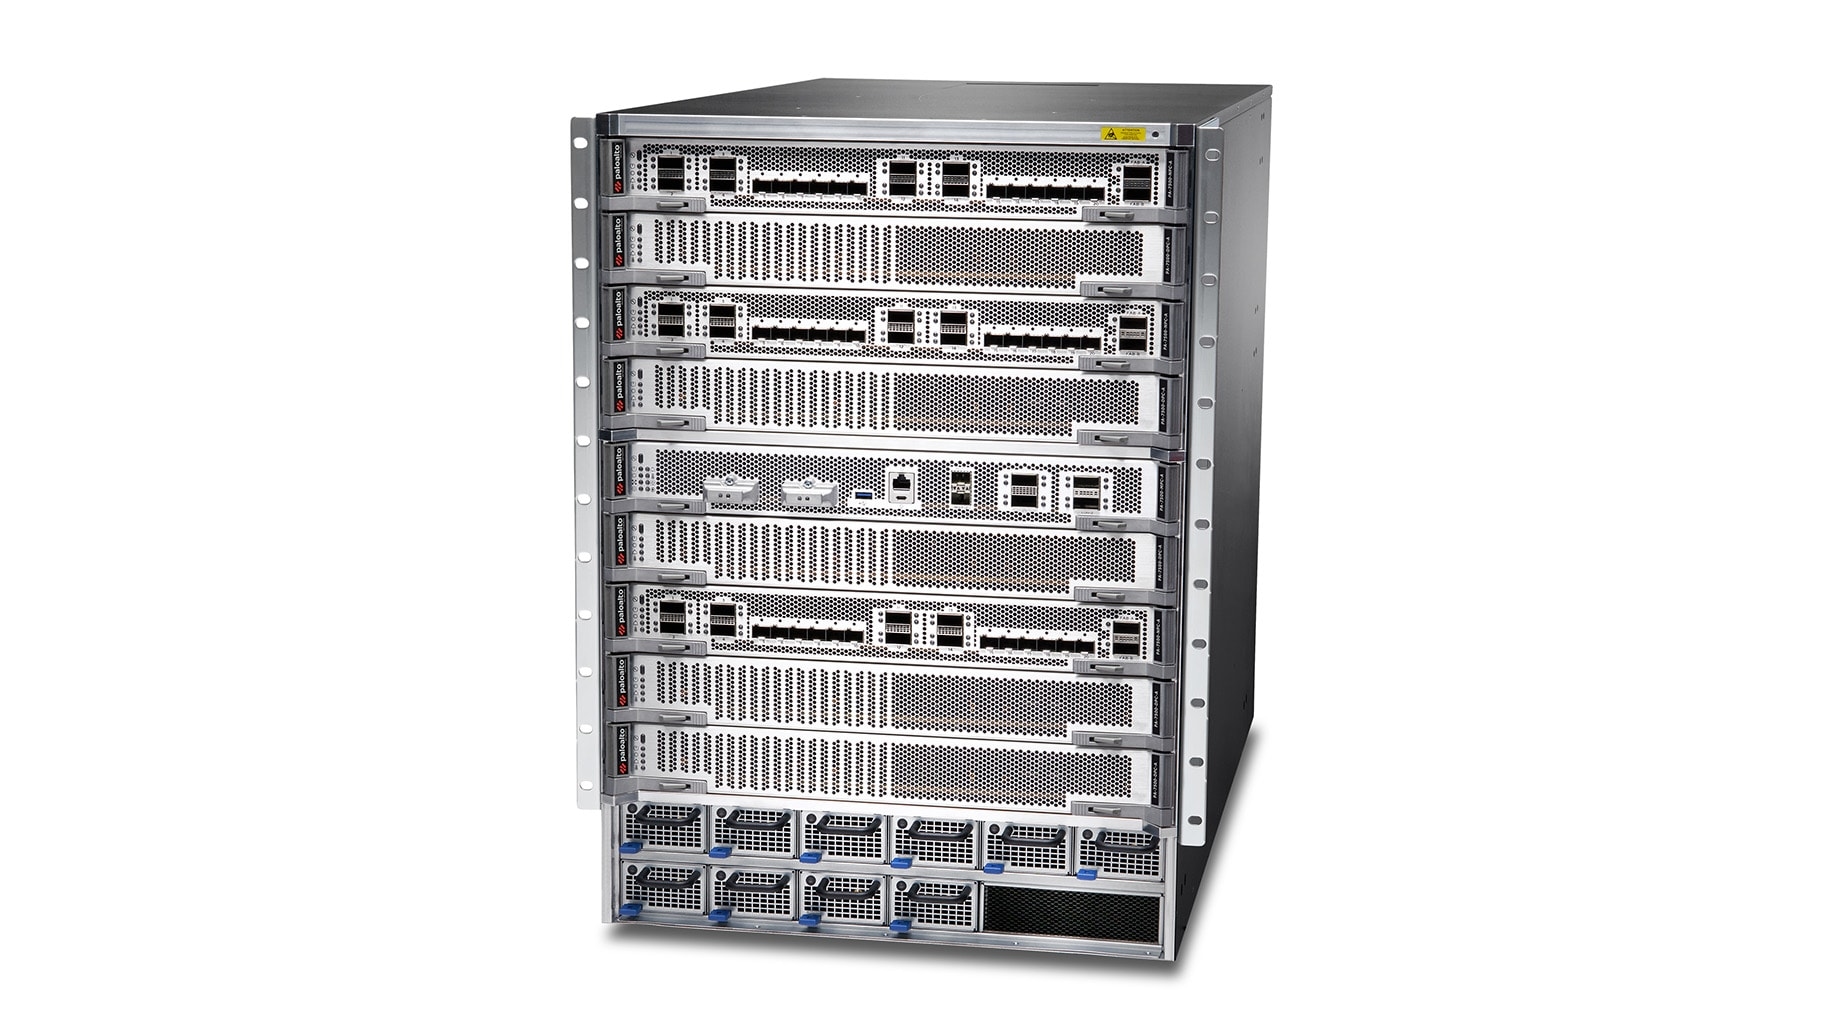
PA-7500: Plataforma modular cuya capacidad depende de la cantidad y combinación de tarjetas.
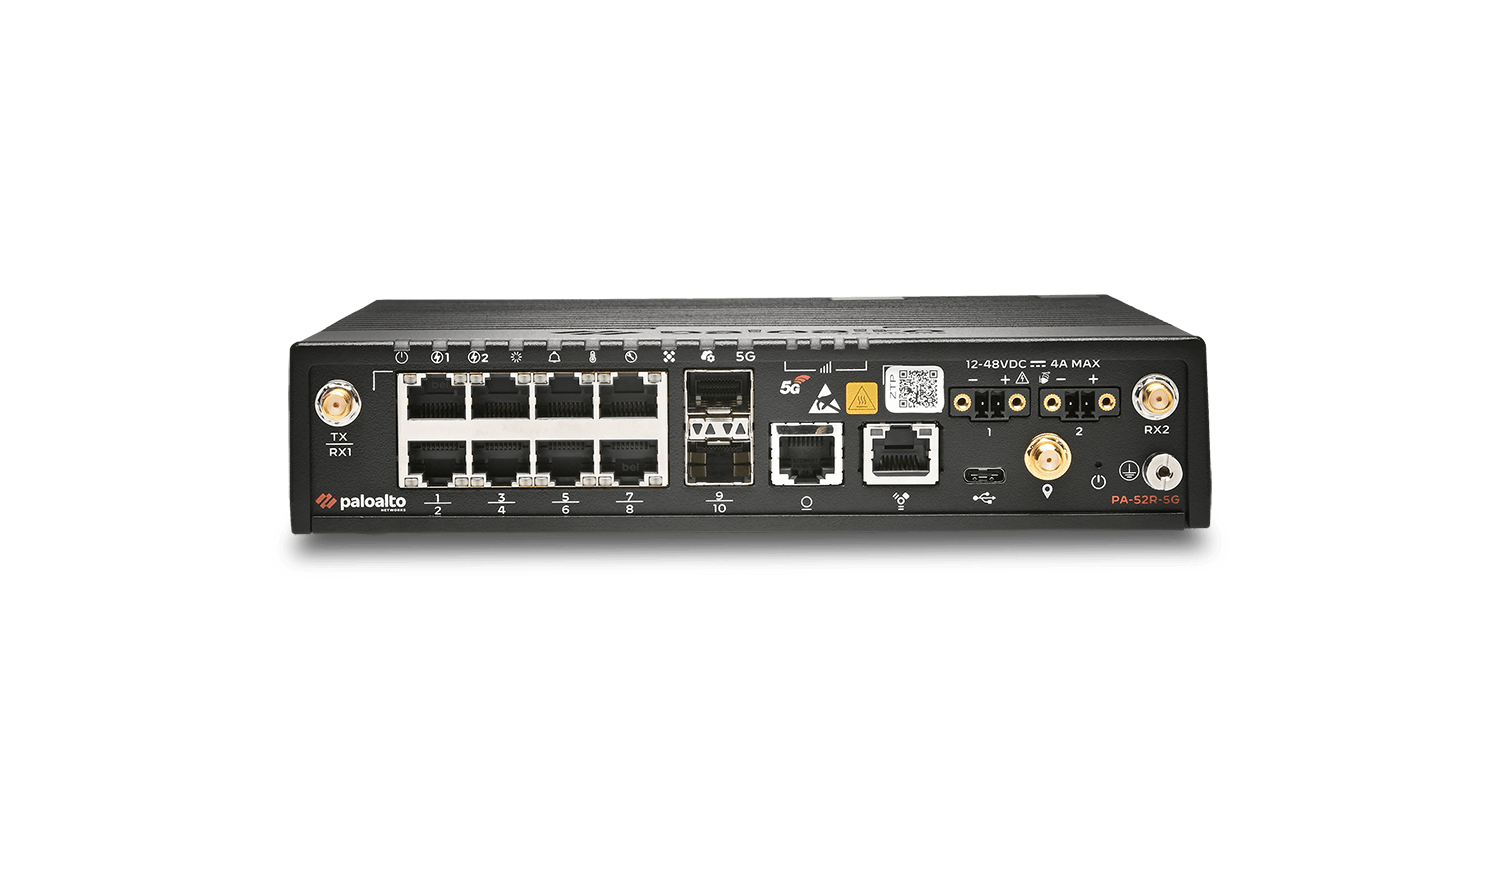
Firewall industrial compacto con 5G RedCap, ocho puertos Gigabit y dos entradas de CC.
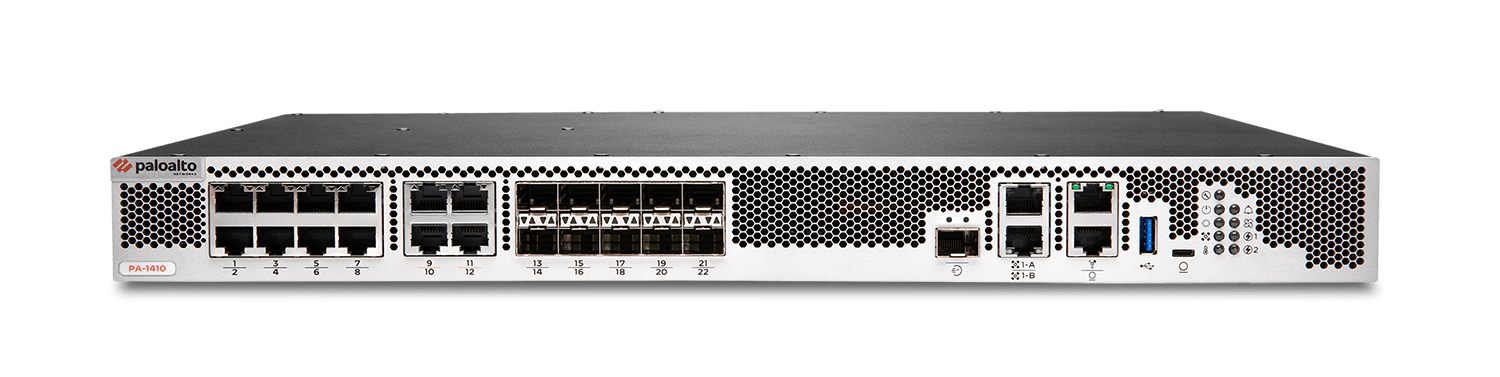
PA-1410: Integración en rack 1U con 4 enlaces ascendentes de 10 GbE y PoE para el borde corporativo.
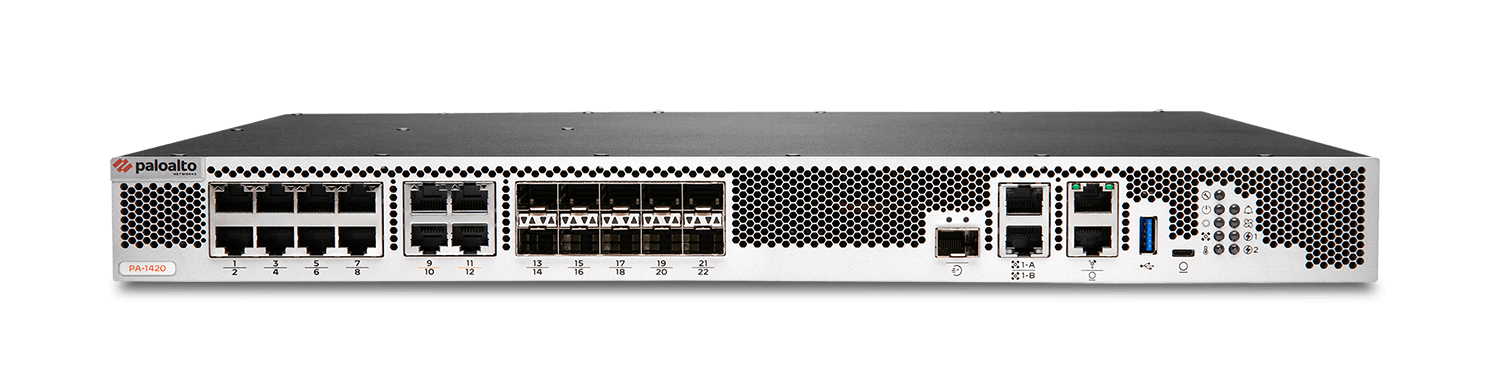
PA-1420: Integración en rack 1U con 8 enlaces ascendentes de 10 GbE y PoE para el borde corporativo.
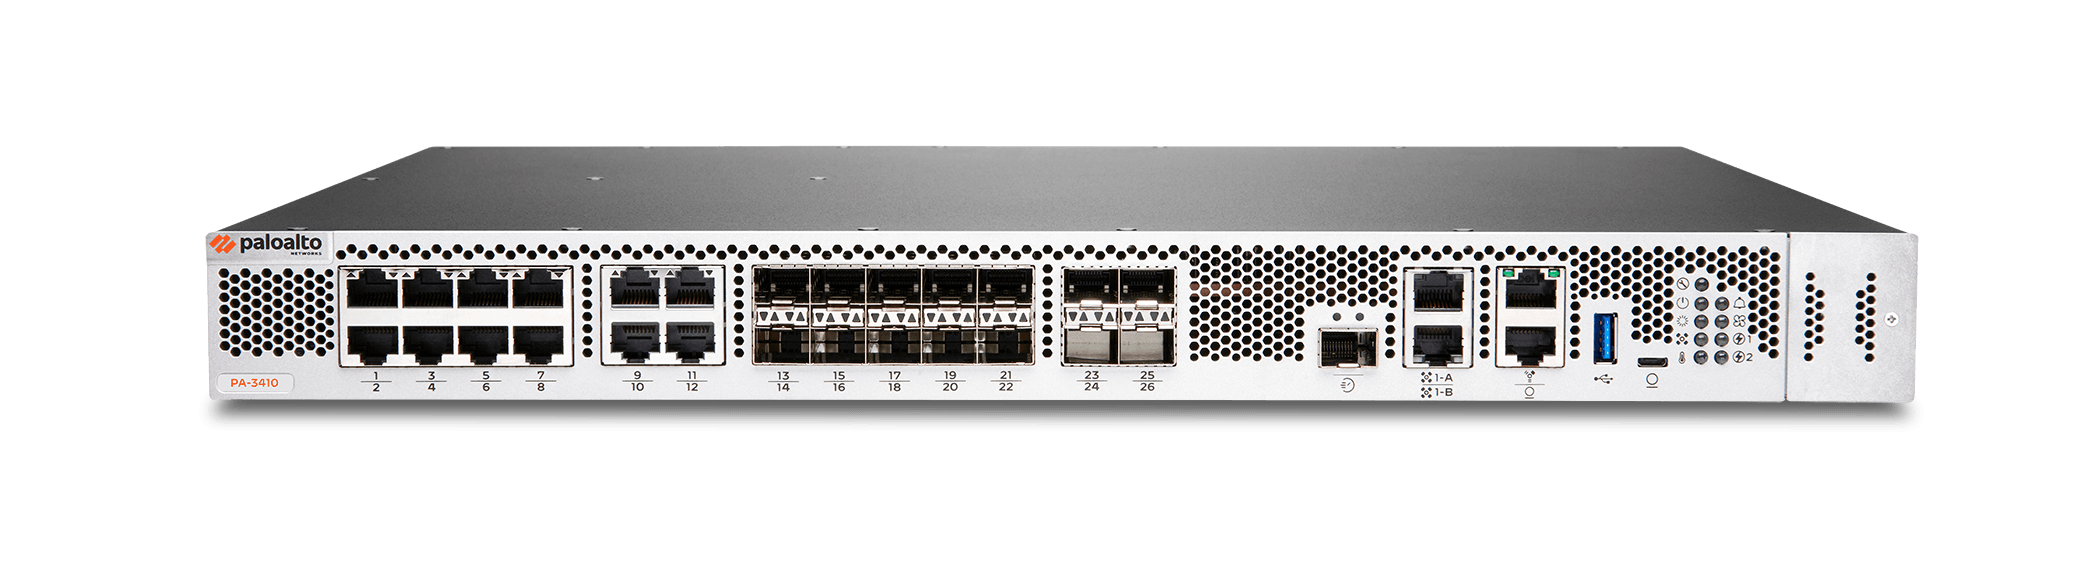
PA-3410: Borde corporativo en 1U con enlaces ascendentes de 25 GbE y capacidad de 7.5 Gb/s de Threat Prevention appmix.
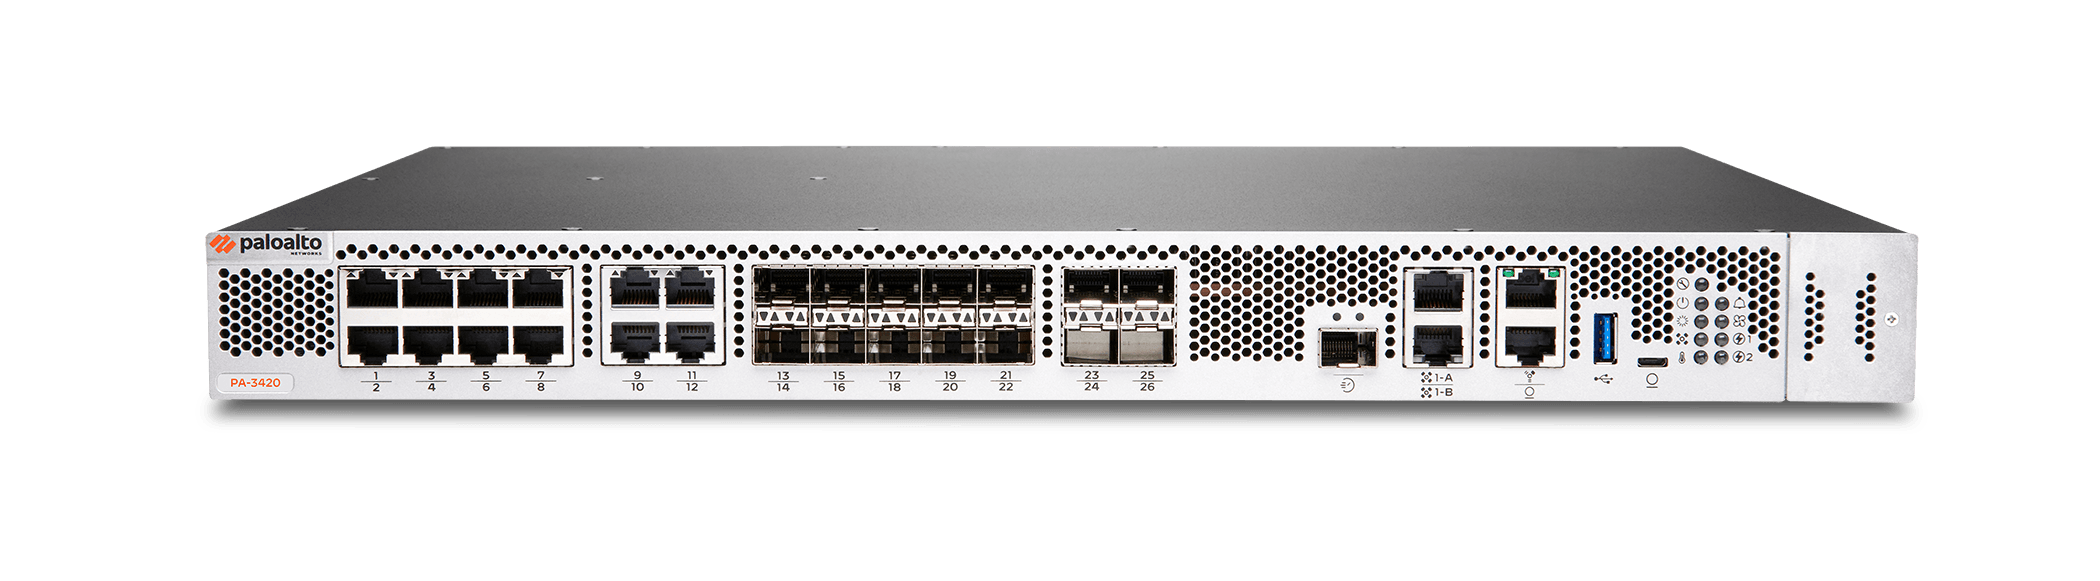
PA-3420: Borde corporativo en 1U con enlaces ascendentes de 25 GbE y capacidad de 10 Gb/s de Threat Prevention appmix.
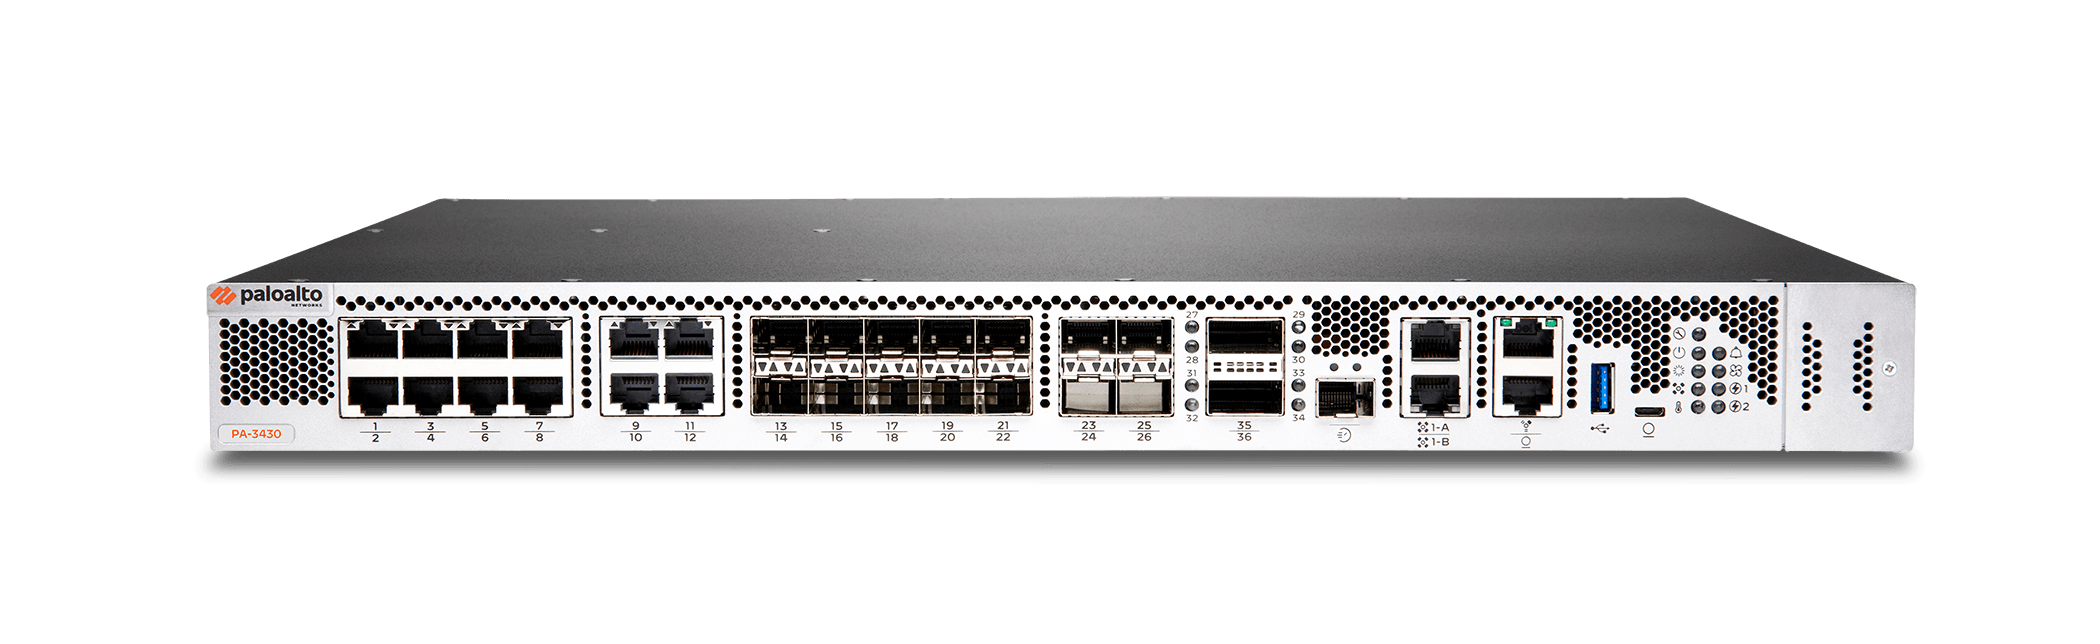
PA-3430: Conectividad de 100 GbE en rack 1U con capacidad de 15 Gb/s de Threat Prevention appmix.
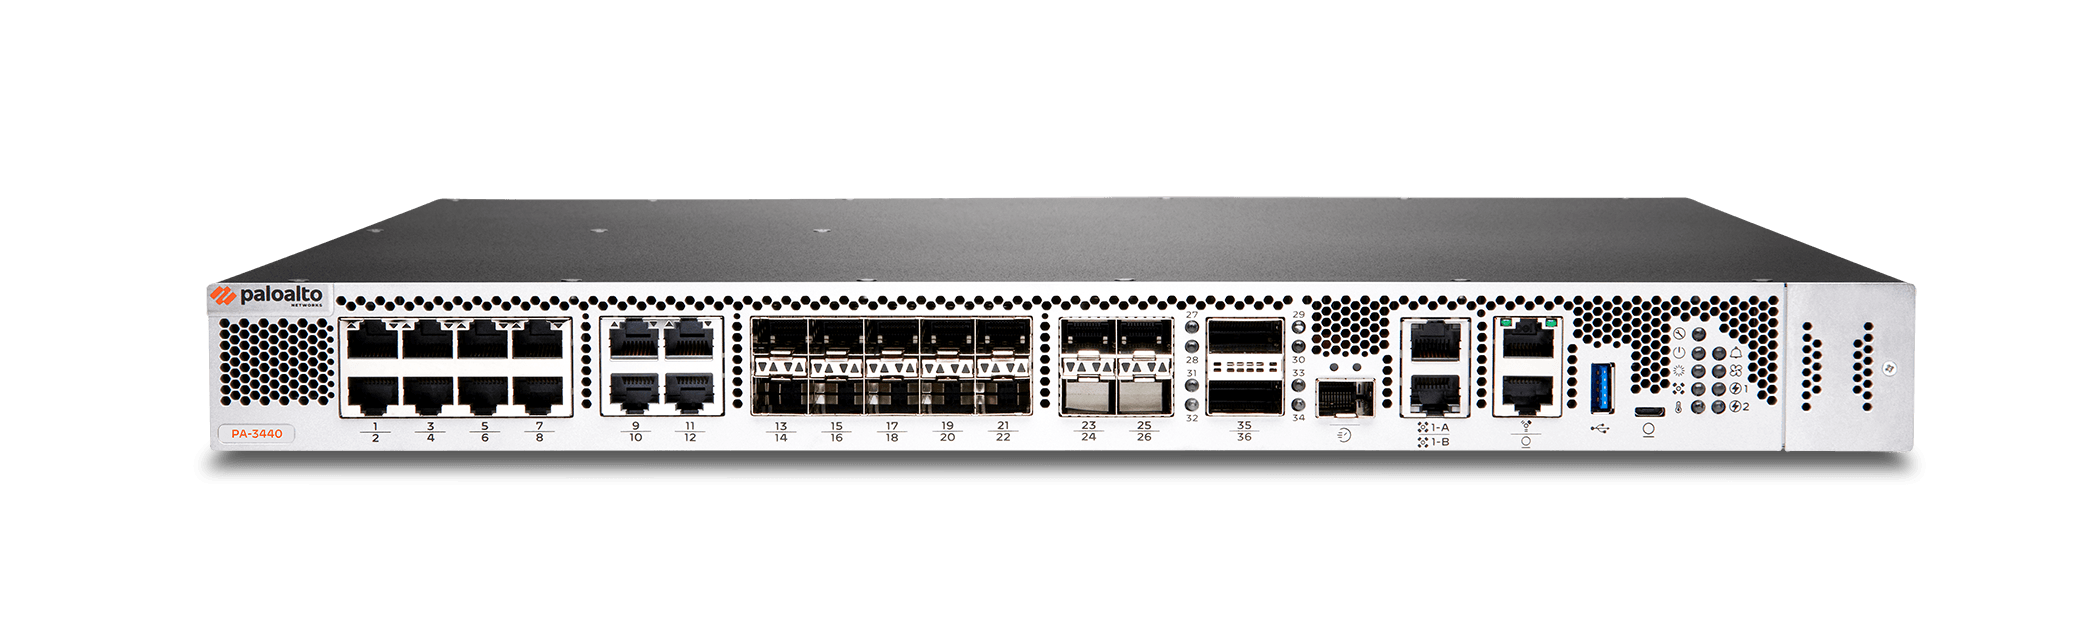
PA-3440: Conectividad de 100 GbE en rack 1U con capacidad de 20 Gb/s de Threat Prevention appmix.
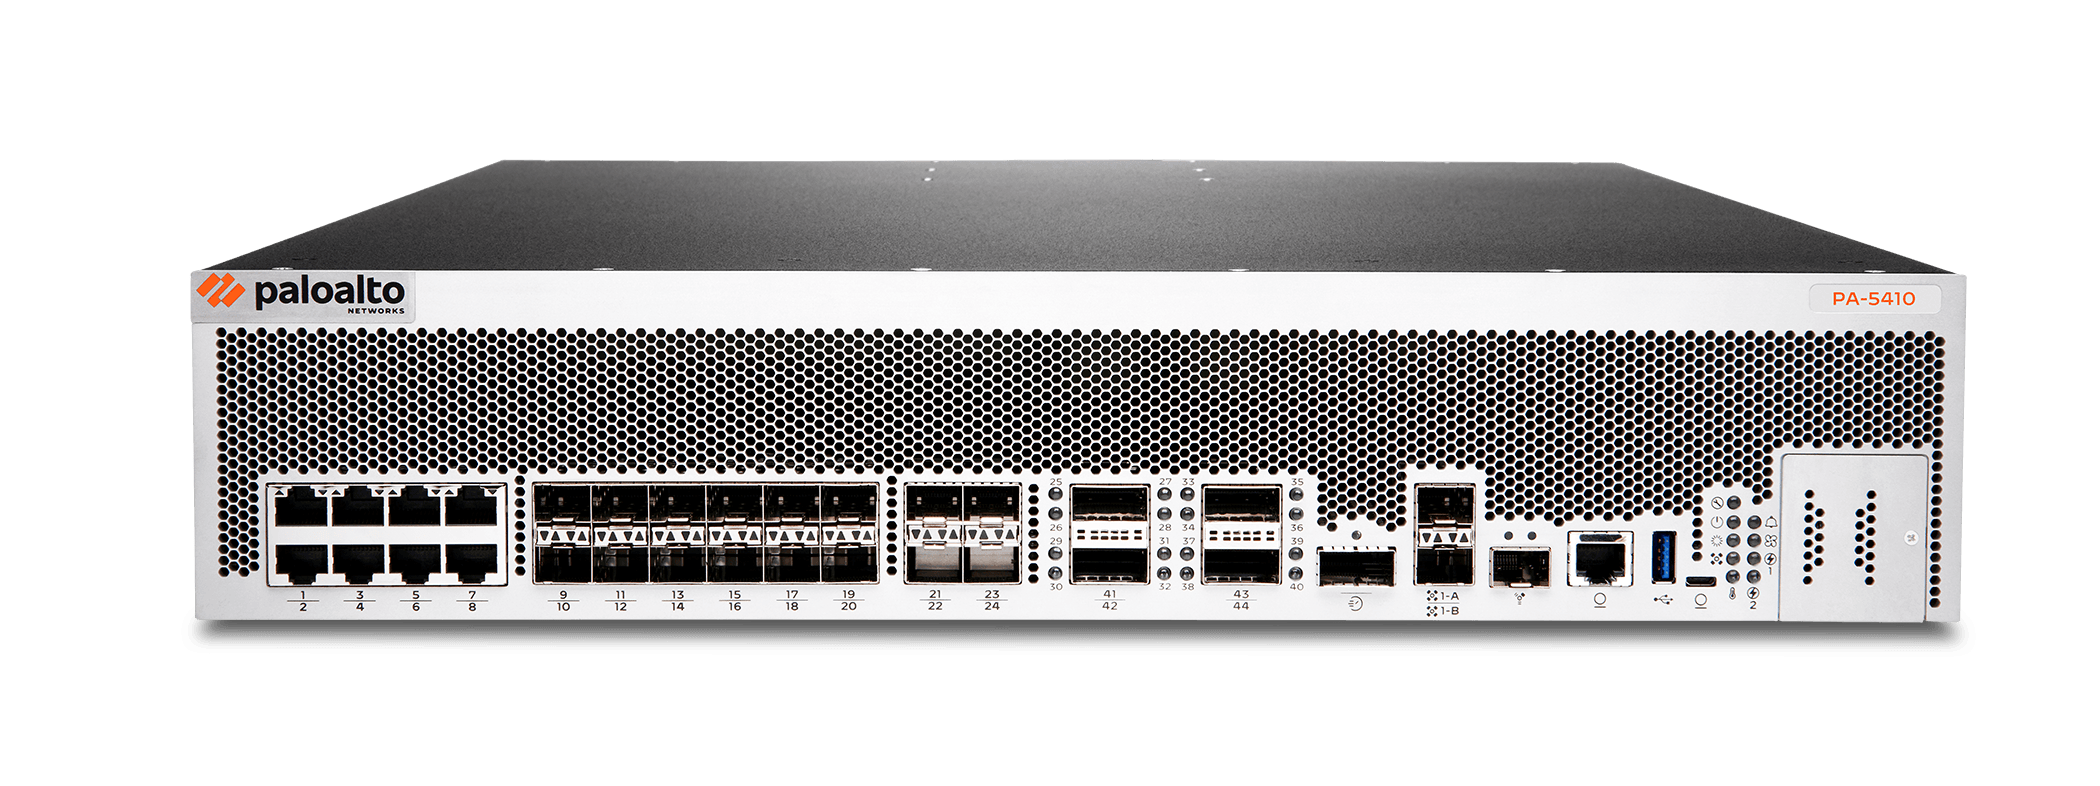
PA-5410: Formato fijo 2U con un máximo de 5 millones de sesiones y 10 sistemas virtuales en la configuración base.
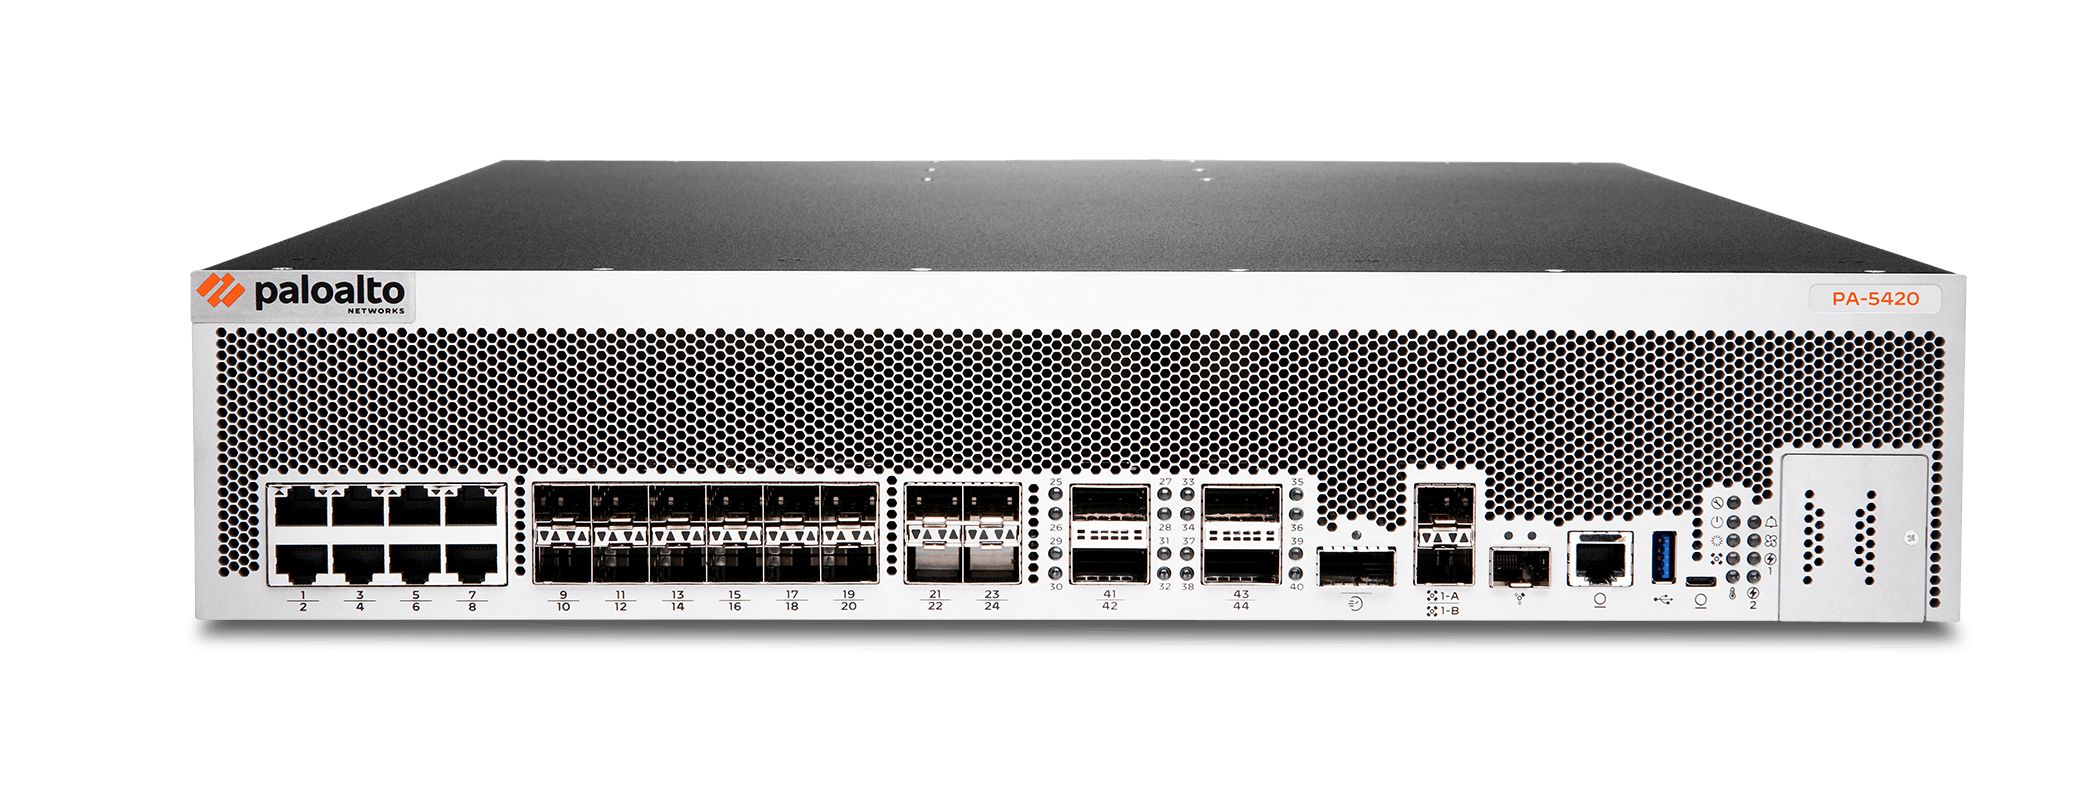
PA-5420: Formato fijo 2U con un máximo de 7 millones de sesiones y 15 sistemas virtuales en la configuración base.
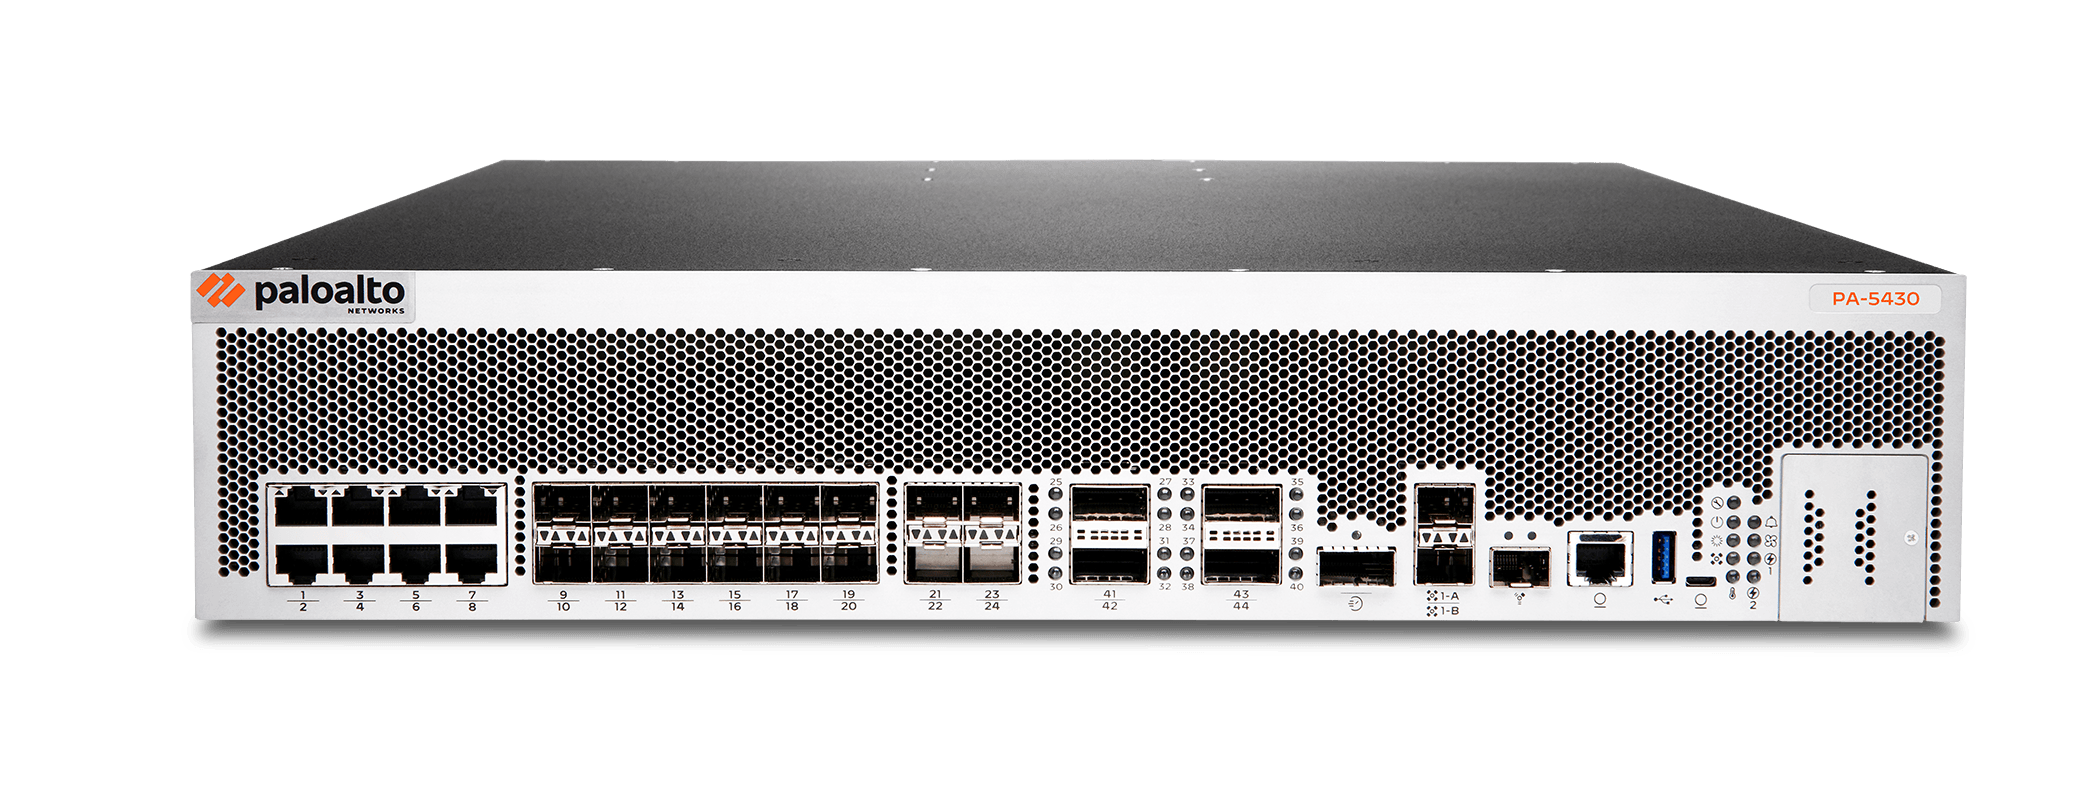
PA-5430: Formato fijo 2U con un máximo de 9 millones de sesiones y 25 sistemas virtuales en la configuración base.
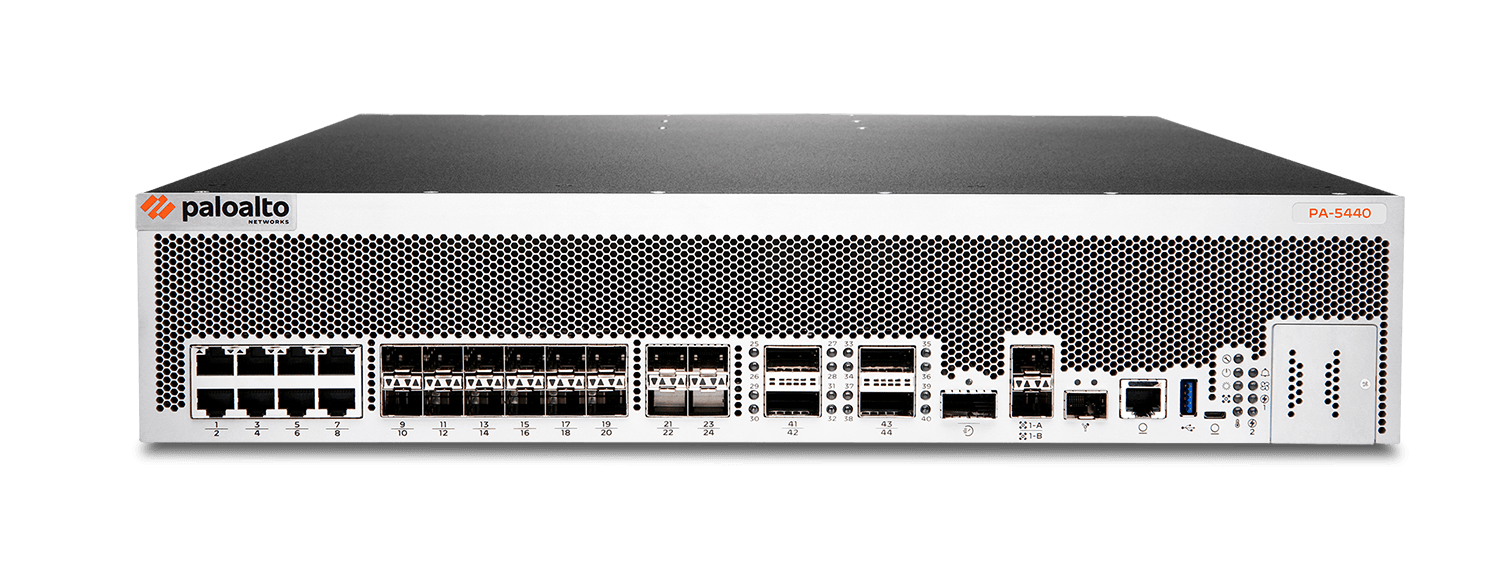
PA-5440: Formato fijo 2U con un máximo de 20 millones de sesiones y 25 sistemas virtuales en la configuración base.
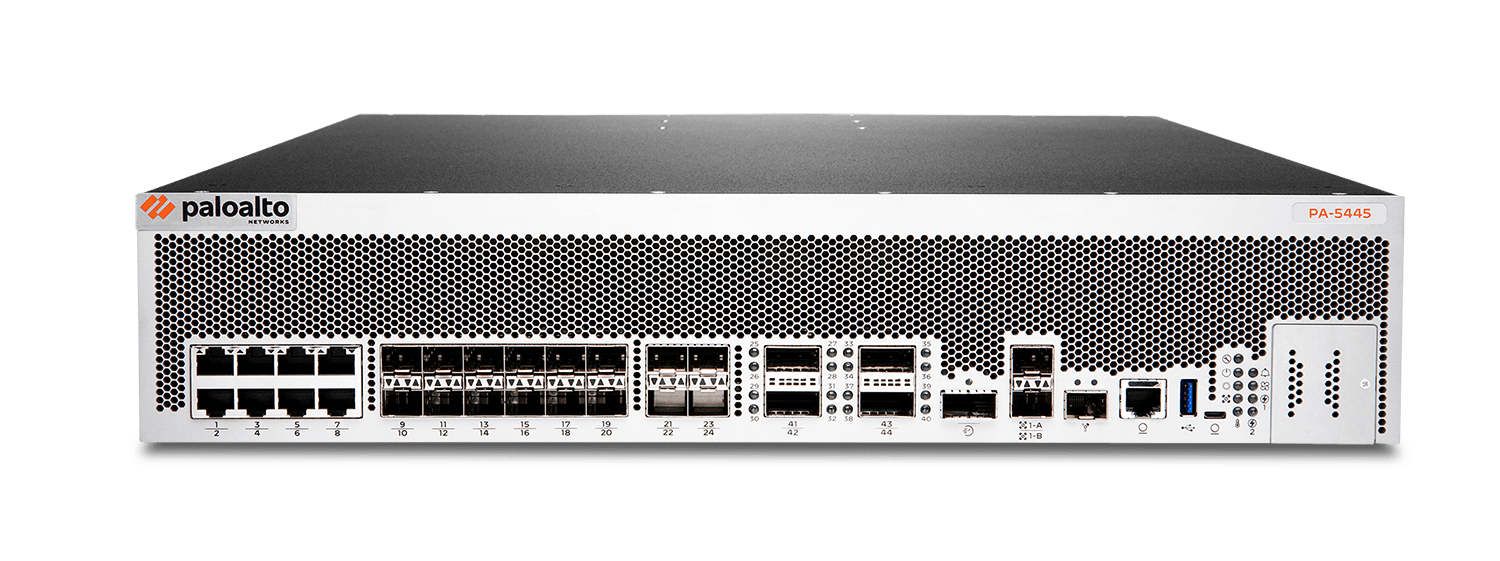
PA-5445: Formato fijo 2U con un máximo de 48 millones de sesiones y 25 sistemas virtuales en la configuración base.
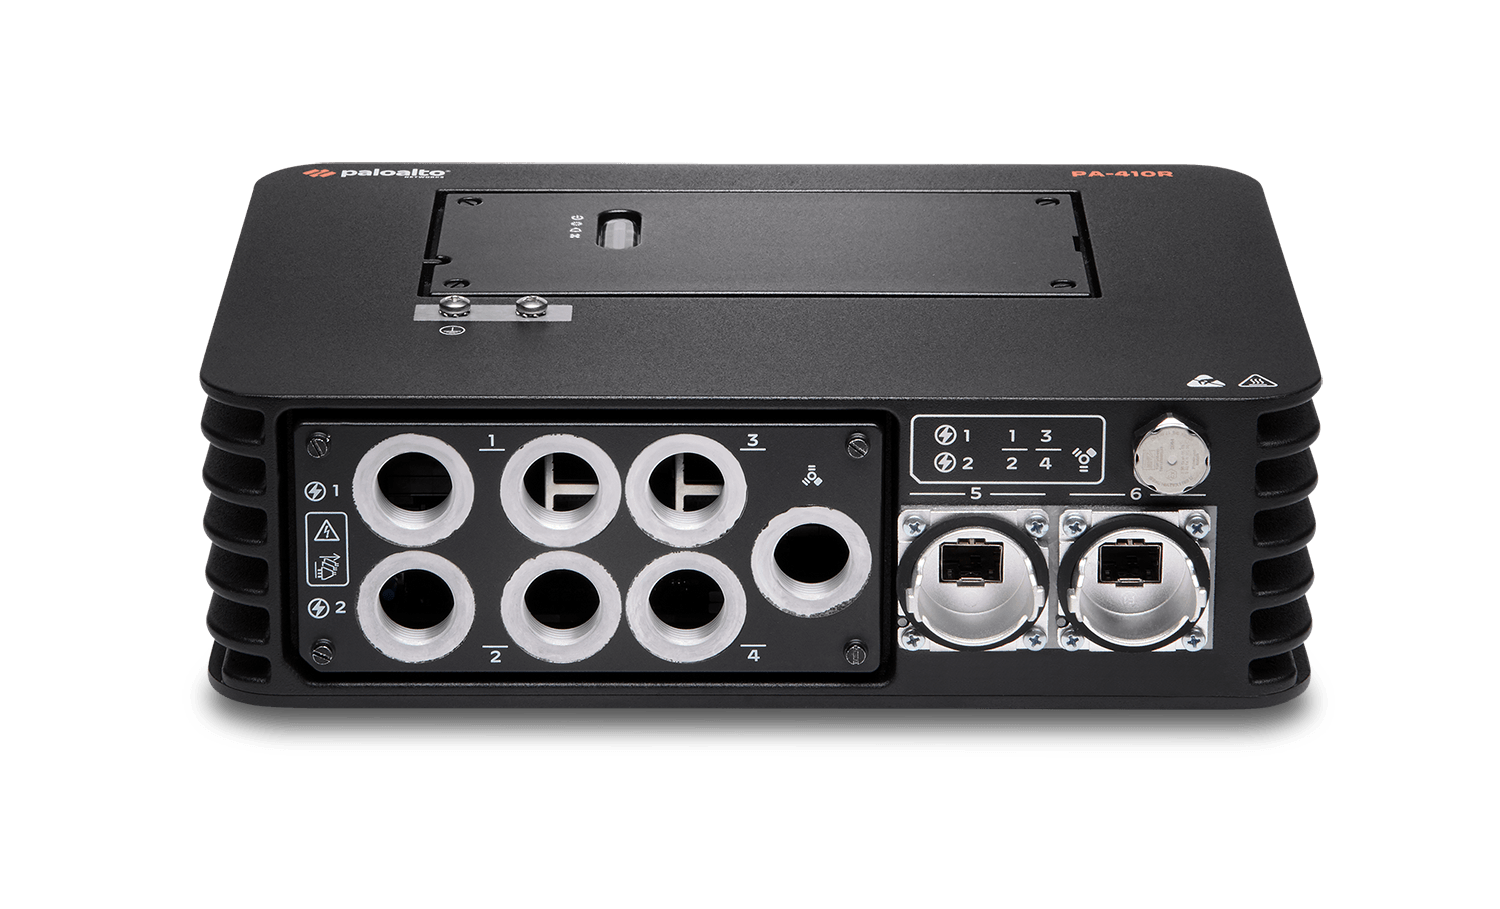
PA-410R: Instalaciones industriales con alimentación de CC y conectividad cableada.
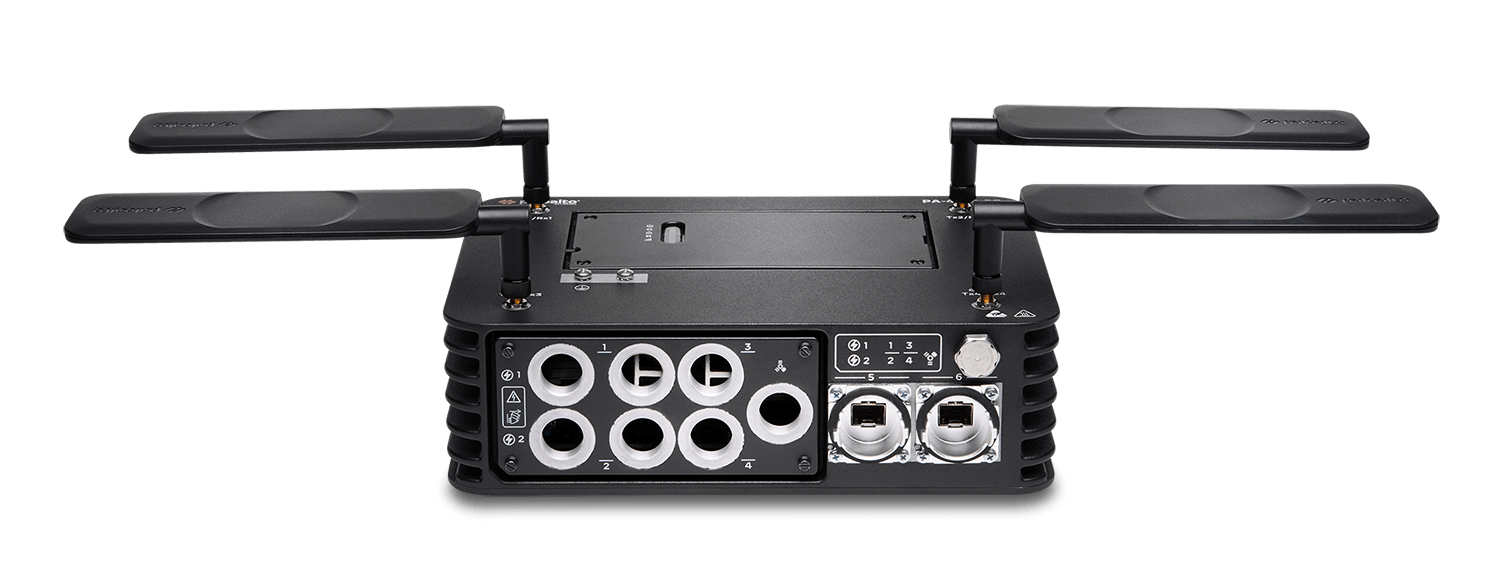
PA-410R-5G: Variante industrial con 5G y protección IP 65 para conectividad de campo.
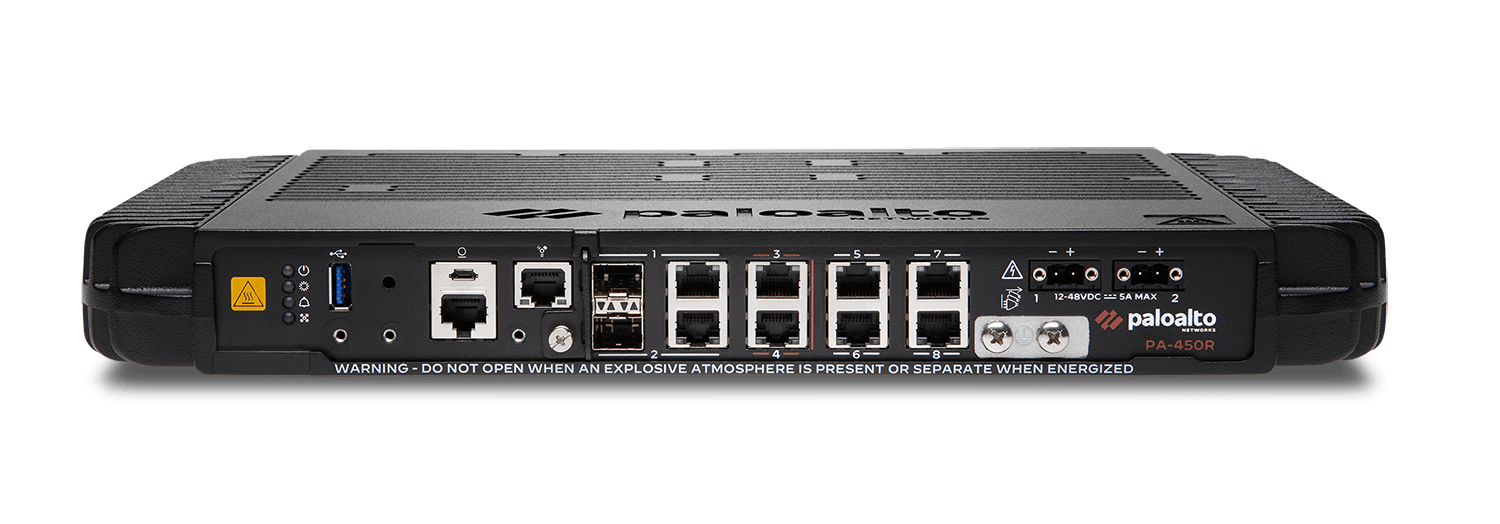
PA-450R: Redes industriales cableadas con más puertos y alimentación de CC.
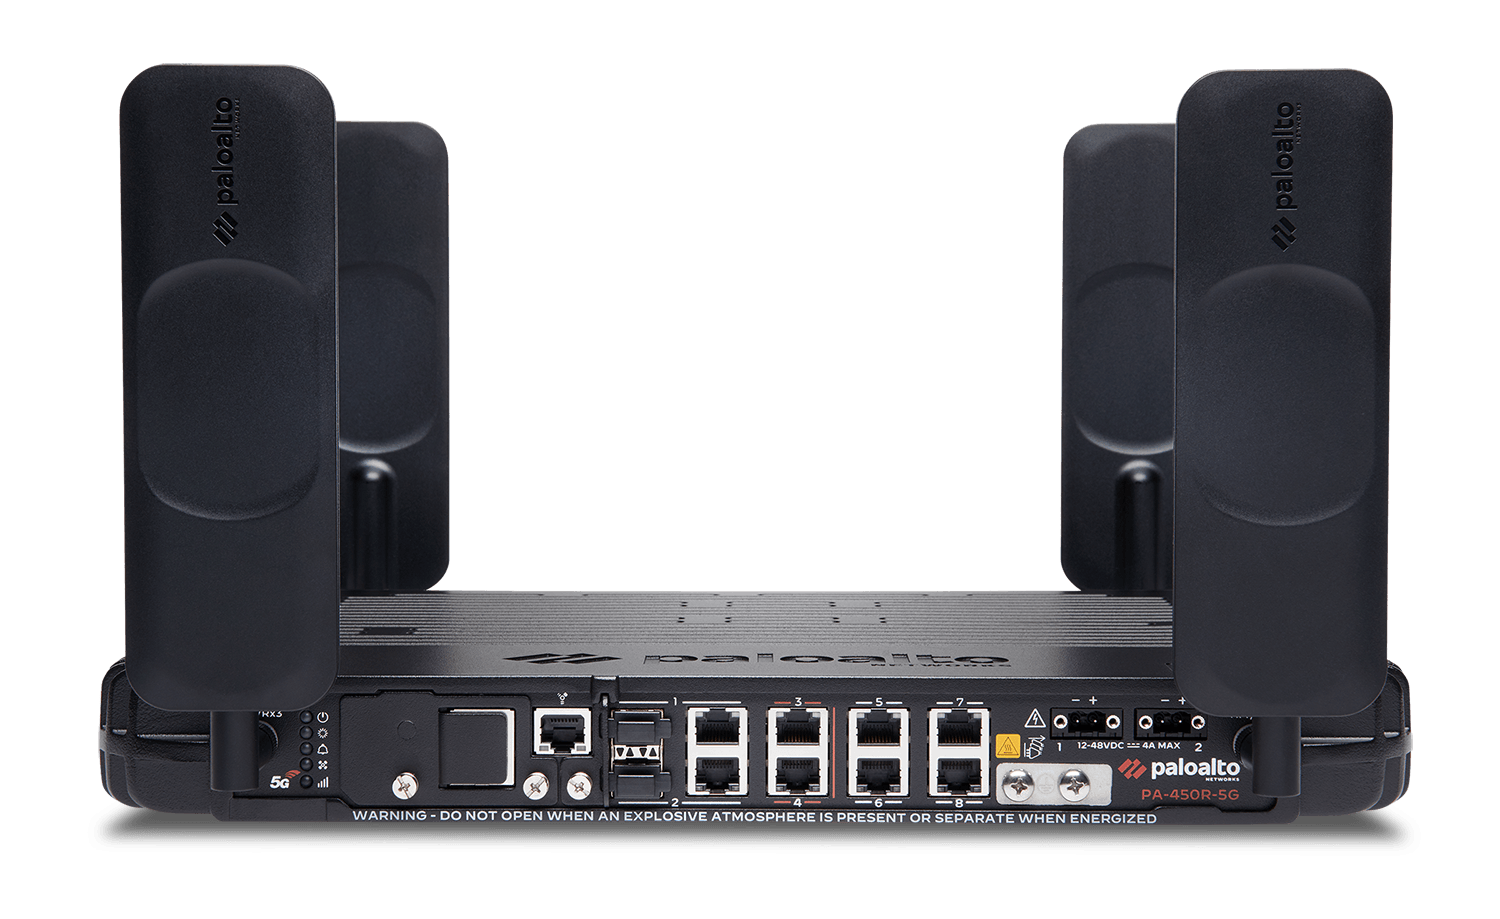
PA-450R-5G: Variante con 5G para instalaciones que admiten protección IP 40.
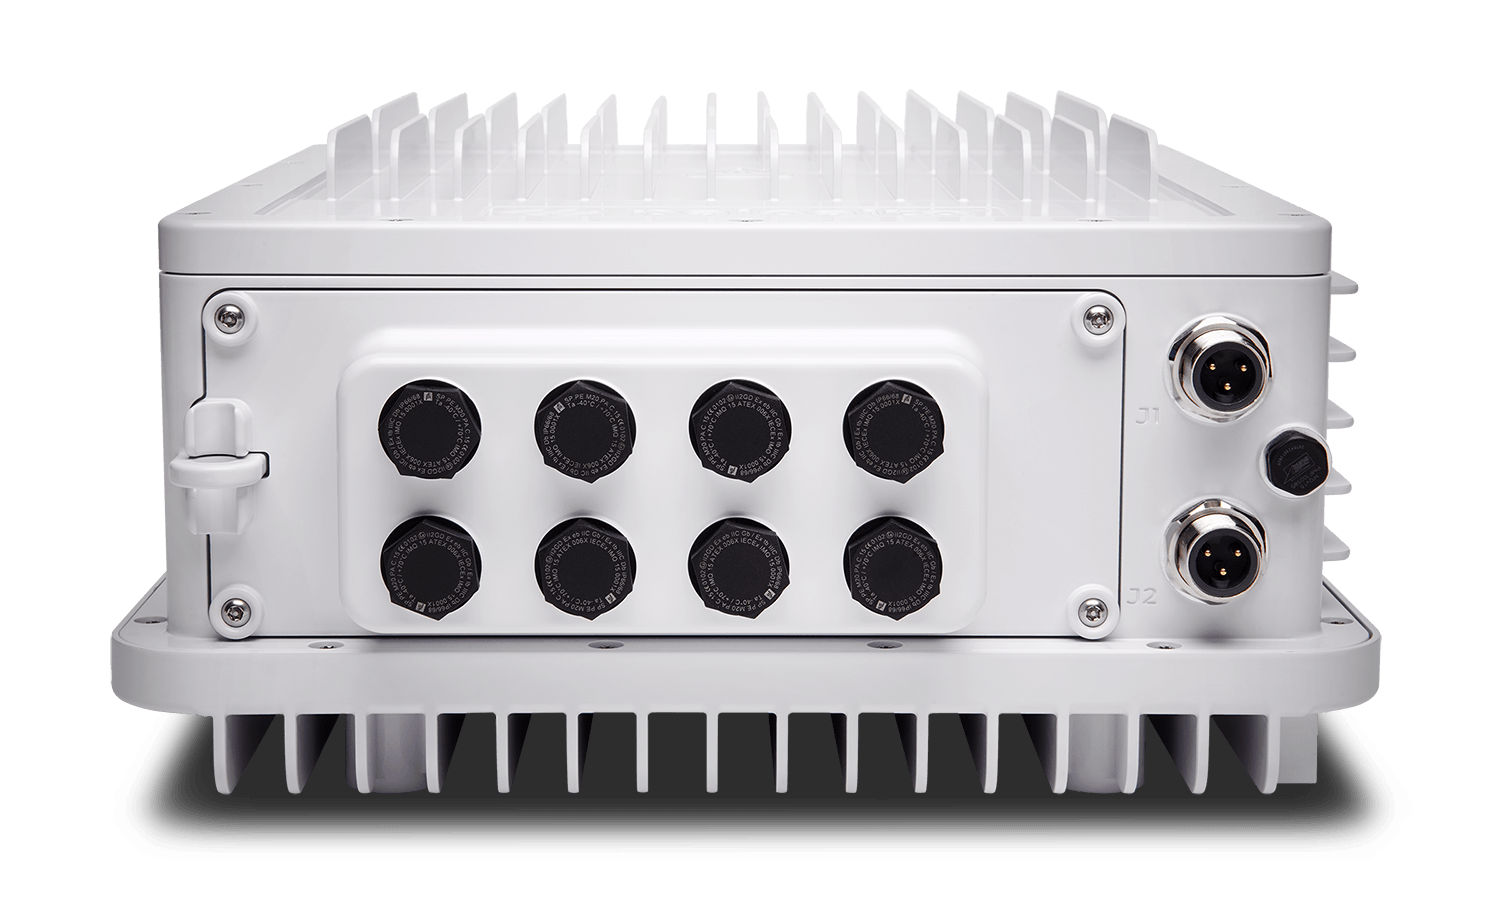
PA-455R-5G: Combina 5G, PoE y alimentación de CA para entornos industriales con protección IP 65.
Uma especificação isolada não dimensiona um projeto. Topologia, tráfego real, inspeção criptografada, serviços, VPN, redundância e expansão precisam ser avaliados em conjunto.