O FortiGate 30G integra segurança de rede e conectividade FortiOS. A seleção do modelo deve considerar tráfego real, inspeção SSL, serviços FortiGuard, VPN, alta disponibilidade e crescimento do ambiente.
Recursos em destaque
Desempenho publicadoIndicadores máximos conforme a matriz oficial Fortinet de julho de 2026.
Sizing de engenhariaO dimensionamento final considera serviços ativos, topologia, redundância e expansão.
Security FabricIntegração ao ecossistema Fortinet conforme a arquitetura definida.
Especificações técnicas
Desempenho
Firewall IPv4 — UDP 1518/512/64 bytes
4 / 4 / 3,9 GbpsValores máximos “até”; variam conforme configuração e condições de rede. Ensaios internos de laboratório do fabricante.
Firewall IPv6 — UDP 1518/512/86 bytes
4 / 4 / 3,9 GbpsValores máximos “até”; variam conforme configuração e condições de rede. Ensaios internos de laboratório do fabricante. O terceiro tamanho IPv6 está publicado como 86 bytes.
Encaminhamento de pacotes
5,85 MppsValores máximos “até”; variam conforme configuração e condições de rede. Ensaios internos de laboratório do fabricante.
Latência de firewall
2,87 μsPacotes UDP de 64 bytes. Resultados de laboratório; variam conforme configuração e condições de rede.
IPS
800 MbpsEnterprise Traffic Mix; logging habilitado. Valores máximos “até”; variam conforme configuração e condições de rede. Ensaios internos de laboratório do fabricante.
NGFW
570 MbpsFirewall, IPS e Application Control habilitados; logging habilitado; Enterprise Traffic Mix. Valores máximos “até”; variam conforme configuração e condições de rede. Ensaios internos de laboratório do fabricante.
Threat Protection
500 MbpsFirewall, IPS, Application Control e Malware Protection habilitados; logging habilitado; Enterprise Traffic Mix. Valores máximos “até”; variam conforme configuração e condições de rede. Ensaios internos de laboratório do fabricante.
Controle de aplicações
830 MbpsHTTP 64 KB, logging habilitado. Valores máximos “até”; variam conforme configuração e condições de rede. Ensaios internos de laboratório do fabricante.
Inspeção SSL — throughput
400 MbpsIPS; média de sessões HTTPS com diferentes cipher suites. Valores máximos “até”; variam conforme configuração e condições de rede. Ensaios internos de laboratório do fabricante.
Inspeção SSL — novas conexões
260 CPSIPS; média de sessões HTTPS com diferentes cipher suites. Valores máximos “até”; variam conforme configuração e condições de rede. Ensaios internos de laboratório do fabricante.
Inspeção SSL — sessões simultâneas
55,000IPS; média de sessões HTTPS com diferentes cipher suites. Valores máximos “até”; variam conforme configuração e condições de rede. Ensaios internos de laboratório do fabricante.
IPsec VPN — throughput
3,5 GbpsPacotes de 512 bytes; AES256-SHA256. Valores máximos “até”; variam conforme configuração e condições de rede. Ensaios internos de laboratório do fabricante.
CAPWAP — throughput
Não publicado (TBA)HTTP 64 KB; a ficha mantém o valor como TBA.
Capacidade e VPN
Sessões TCP simultâneas
600,000
Novas sessões TCP por segundo
30,000
Políticas de firewall
2.000
Túneis IPsec site a site
200
Túneis IPsec cliente a gateway
250
SSL-VPN — throughput e usuários
Não especificados: a ficha usa traço; não interpretar como capacidade zero
VDOMs
Não suportados
FortiSwitches gerenciados — máximo
8
FortiAPs gerenciados — total/túnel
16 / 8
FortiTokens — máximo
500
Alta disponibilidade
Ativo-passivo e ativo-ativo
Interfaces e hardware
Portas Ethernet de dados
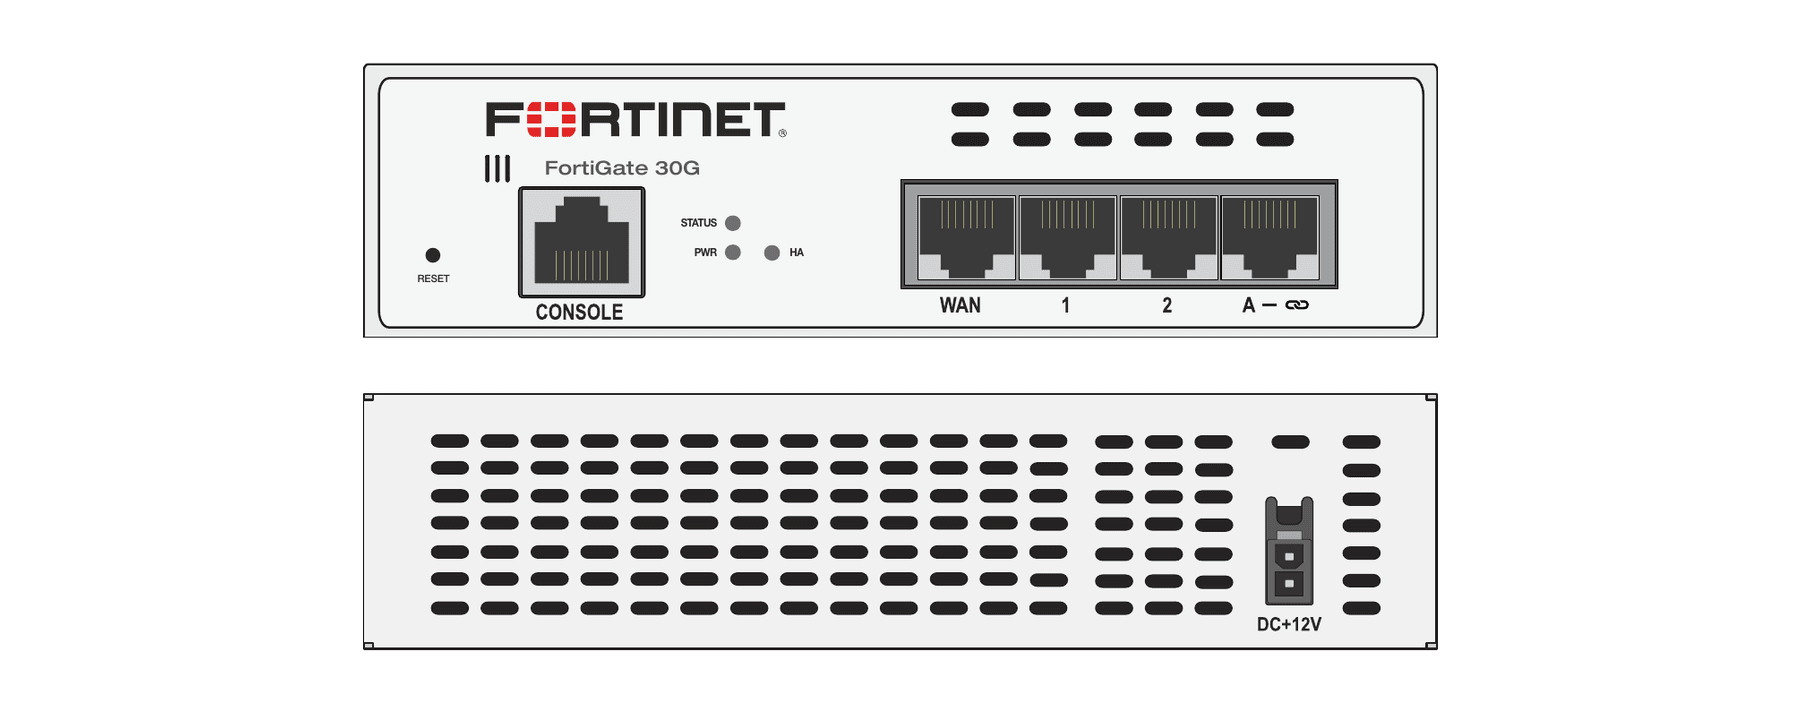
4 × GE RJ45 (1 Gbps): 1 WAN, 2 LAN e 1 FortiLink
Console
1 × RJ45
USB
Não equipado; marcado com traço no FG-30G
SFP/SFP+/QSFP e DAC
Não listados; interfaces de dados do FG-30G são RJ45 GE
Gerência dedicada
Sem porta de gerência Ethernet dedicada listada
Armazenamento local
FG-30G: sem SSD de dados listado; FG-31G: SSD de 30 GB
Aceleração e segurança de hardware
SoC4/SP4 e TPM
Wi-Fi integrado
Não no FG-30G; variantes FortiWiFi FWF-30G/FWF-31G oferecem Wi-Fi 6 (802.11ax)
PoE e modem celular 5G
Não listados para o FG-30G
Instalação e energia
Dimensões (A × L × P)
40,5 × 142 × 160 mm
Peso
0,6 kg
Formato e montagem
Desktop; montagem em parede opcional; rack: N/A
Alimentação
12 V DC, 2 A; adaptador externo 100–240 V AC, 50/60 Hz
Fontes redundantes
Não especificadas no FG-30G; ficha descreve adaptador DC externo
Consumo médio / máximo
6,8 / 8,2 W
Corrente máxima
100 V / 0,11 A; 240 V / 0,055 A (valores publicados para o FG-30G)
SD-WAN e controlador de rede incluídos no appliance; assinaturas FortiGuard e suporte FortiCare dependem do pacote contratado. Application Control consta incluído com assinatura FortiCare.
Restrições de recursos por modelo
CDR, Video Filtering e Inline CASB indicados como indisponíveis na série 30G em qualquer build de FortiOS.
Ciclo de vida
A ficha técnica não informa End of Order / End of Support; confirmar os marcos do SKU no portal oficial antes da contratação.
SSL-VPN e versão FortiOS
O modo túnel SSL-VPN foi removido de todos os modelos a partir do FortiOS 7.6.3 e substituído por IPsec VPN. Inspeção SSL é uma função distinta.
Valores informados pelo fabricante. O dimensionamento final depende do ambiente, dos serviços habilitados e do perfil de tráfego.