O FortiGate 3000G integra segurança de rede e conectividade FortiOS. A seleção do modelo deve considerar tráfego real, inspeção SSL, serviços FortiGuard, VPN, alta disponibilidade e crescimento do ambiente.
Recursos em destaque
Desempenho publicadoIndicadores máximos conforme a matriz oficial Fortinet de julho de 2026.
Sizing de engenhariaO dimensionamento final considera serviços ativos, topologia, redundância e expansão.
Security FabricIntegração ao ecossistema Fortinet conforme a arquitetura definida.
Especificações técnicas
Interfaces e hardware
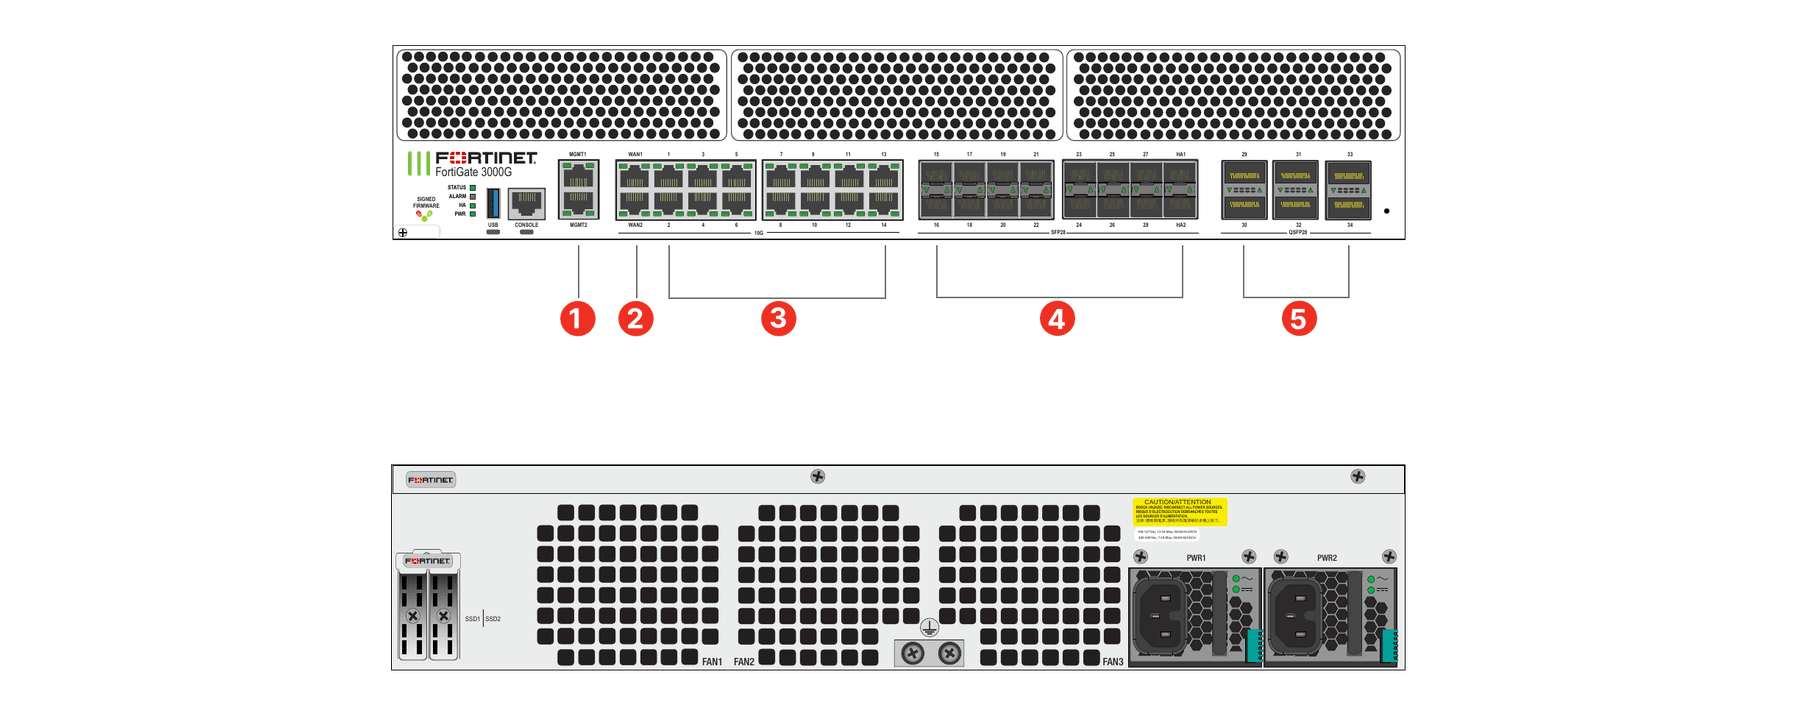
Portas aceleradas — 100 GE QSFP28 / 40 GE QSFP+ slots
6
Portas aceleradas — 25 GE SFP28 / 10 GE SFP+ / GE SFP slots
16
Portas aceleradas — 10 GE / 5 GE / 2.5 GE / GE RJ45 portas
16 (inclui 2 portas WAN)
10GE/ GE RJ45 portas de gerência
2
USB
1
Console
1
Armazenamento local
FG-3000G: sem SSD de dados local listado. Variante FG-3001G: 2 × 960 GB SSD.
TPM dedicado
Sim
Bluetooth Low Energy (BLE)
Traço na ficha: recurso não listado para este SKU
Chave física de firmware assinado
Sim
FortiSentry
Sim
Transceptores incluídos
2x SFP+ (SR 10 GE)
Aceleração de hardware
NP7 / CP10
Cabos DAC opcionais documentados
40 GE QSFP+ cabo DAC passivo, 1 m (SP-CABLE-FS-QSFP+1); 40 GE QSFP+ cabo DAC passivo, 3 m (SP-CABLE-FS-QSFP+3); 40 GE QSFP+ cabo DAC passivo, 5 m (SP-CABLE-FS-QSFP+5)
PoE, Wi-Fi e conectividade celular
PoE de saída, rádio Wi-Fi e modem celular 5G não são listados para este SKU na ficha consultada.
Desempenho
IPS
90 GbpsEnterprise Traffic Mix; logging habilitado. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
NGFW
85 GbpsEnterprise Traffic Mix; firewall, IPS e Application Control habilitados; logging habilitado. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
Threat Protection
80 GbpsEnterprise Traffic Mix; firewall, IPS, Application Control e Malware Protection habilitados; logging habilitado. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
Firewall IPv4 — UDP 1518/512/64 bytes
397 / 394 / 234 GbpsResultados de laboratório; variam conforme configuração e tráfego. Pacotes UDP com os tamanhos indicados na métrica.
Firewall IPv6 — UDP 1518/512/86 bytes
397 / 394 / 234 GbpsResultados de laboratório; variam conforme configuração e tráfego. Pacotes UDP com os tamanhos indicados na métrica.
Latência de firewall — UDP 64 bytes
3,7 μsResultados de laboratório; variam conforme configuração e tráfego. Pacotes UDP com os tamanhos indicados na métrica.
Encaminhamento de pacotes
351 MppsResultados de laboratório; variam conforme configuração e tráfego.
IPsec VPN — throughput (512 bytes)
105 GbpsPacotes de 512 bytes; criptografia AES256-SHA256. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
SSL-VPN — throughput histórico
9 GbpsCapacidade histórica publicada; o modo túnel SSL-VPN foi removido de todos os modelos a partir do FortiOS 7.6.3, sendo substituído por IPsec VPN. A inspeção SSL é uma função distinta.
Inspeção SSL — throughput
75 GbpsIPS; média de sessões HTTPS com diferentes cipher suites. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
Inspeção SSL — novas conexões/s
50 800IPS; média de sessões HTTPS com diferentes cipher suites. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
Inspeção SSL — sessões simultâneas
9,9 milhõesIPS; média de sessões HTTPS com diferentes cipher suites. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
Controle de aplicações — HTTP 64 KB
159 GbpsHTTP 64 KB; logging habilitado. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
CAPWAP — throughput (HTTP 64 KB)
148 GbpsHTTP 64 KB. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
Capacidade e VPN
Sessões TCP simultâneas
88 milhões / 230 milhões (com licença Hyperscale)Capacidade condicionada à licença Hyperscale indicada na ficha; valores não são recursos automaticamente incluídos.
Novas sessões TCP por segundo
1,1 milhão / 3 milhões (com licença Hyperscale)Capacidade condicionada à licença Hyperscale indicada na ficha; valores não são recursos automaticamente incluídos.
30 000Capacidade histórica publicada; o modo túnel SSL-VPN foi removido de todos os modelos a partir do FortiOS 7.6.3, sendo substituído por IPsec VPN. A inspeção SSL é uma função distinta.
VDOMs — padrão / máximo
10 / 500
FortiSwitches gerenciados — máximo
300
FortiAPs gerenciados — total / túnel
4096 / 2048
FortiTokens — máximo
20 000
FortiClients — máximo
50 000
Alta disponibilidade
Active-Active, Active-Passive, Clustering
Instalação e energia
Dimensões (A × L × P), polegadas
3.48 x 17.20 x 19.52
Dimensões (A × L × P), mm
88.5 x 437 x 495.75
Peso
33.73 lbs (15.3 kg)
Formato e montagem
Rack, 2 RU
Alimentação AC
100-240 VAC, 60-50 Hz
Corrente AC máxima
12A@100V, 9A@240V
Consumo — médio / máximo
550 W / 808 W
Dissipação térmica
2755 BTU/h
Fontes redundantes
Hot-swap, 2+2
Eficiência da fonte
80+ Platinum
Temperatura de operação
32°F a 113°F (0°C a 45°C)
Temperatura de armazenamento
-31°F a 158°F (-35°C a 70°C)
Umidade
5% a 90% sem condensação
Ruído
70.4 dBA
Fluxo de ar
Frente para trás
Altitude de operação
Até 10 000 ft (3048 m)
Conformidade
FCC Part 15 Class A, ISED, CE, VCCI, PSE, BSMI, ANATEL, UL/cUL
Certificações
USGv6/IPv6
Licenciamento e ciclo de vida
Licenciamento FortiGuard e suporte
Serviços FortiGuard e suporte FortiCare dependem do bundle ou assinatura contratados; hardware sozinho não implica inclusão de todos os serviços.
Licenciamento Hyperscale
A ficha lista licença Hyperscale separada para funções de aceleração de sessões; confirmar SKU e disponibilidade.
SSL-VPN e versão FortiOS
Capacidade histórica publicada; o modo túnel SSL-VPN foi removido de todos os modelos a partir do FortiOS 7.6.3, sendo substituído por IPsec VPN. A inspeção SSL é uma função distinta.
Ciclo de vida e revisão documental
End of Order / End of Support não informados nesta ficha; confirmar os marcos oficiais por SKU antes da compra.
Valores informados pelo fabricante. O dimensionamento final depende do ambiente, dos serviços habilitados e do perfil de tráfego.