O FortiGate 3000F integra segurança de rede e conectividade FortiOS. A seleção do modelo deve considerar tráfego real, inspeção SSL, serviços FortiGuard, VPN, alta disponibilidade e crescimento do ambiente.
Recursos em destaque
Desempenho publicadoIndicadores máximos conforme a matriz oficial Fortinet de julho de 2026.
Sizing de engenhariaO dimensionamento final considera serviços ativos, topologia, redundância e expansão.
Security FabricIntegração ao ecossistema Fortinet conforme a arquitetura definida.
Especificações técnicas
Interfaces e hardware
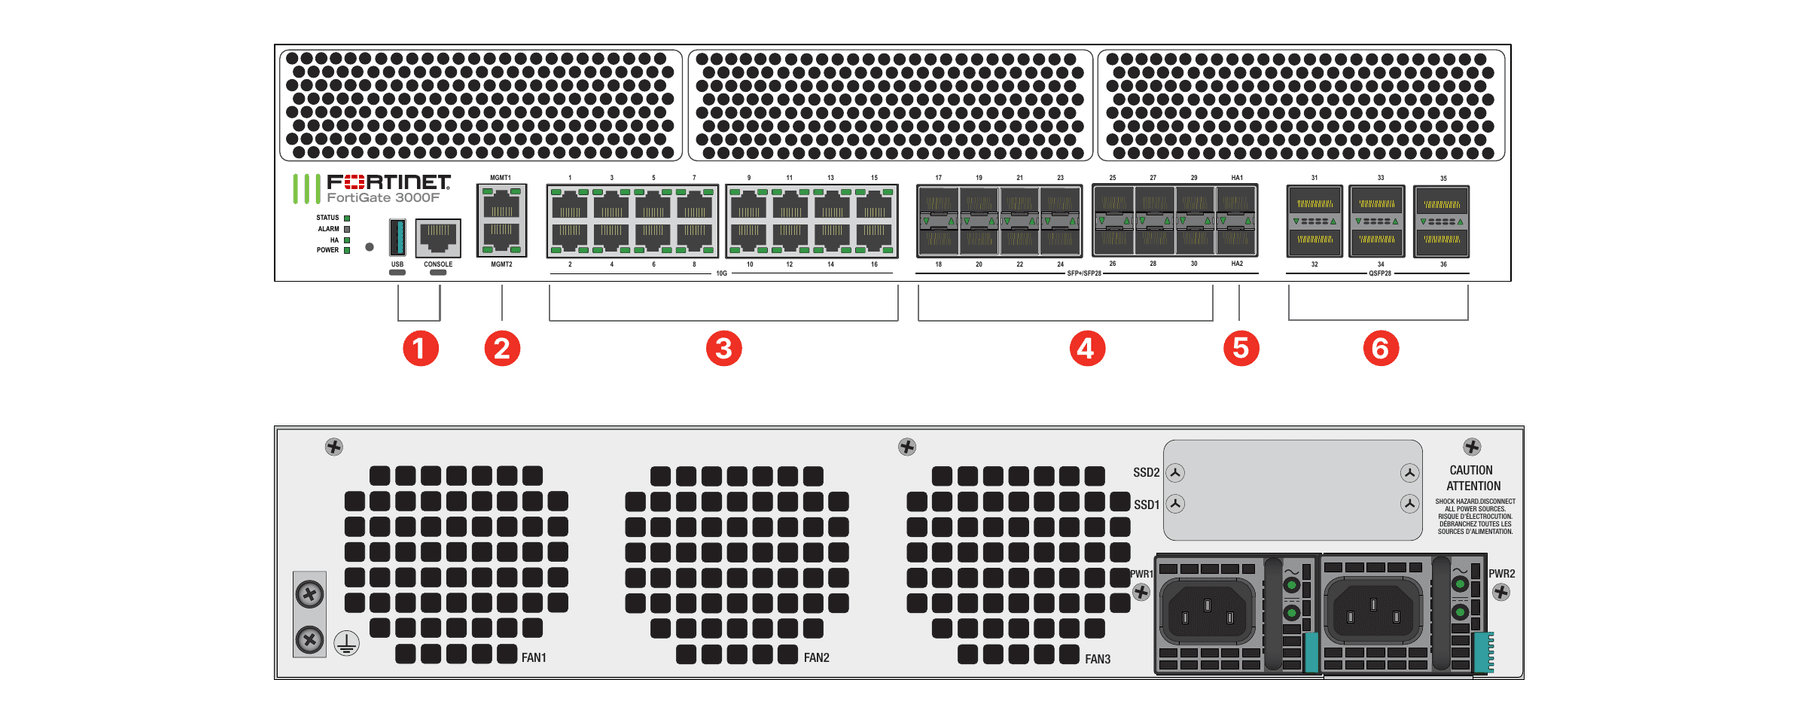
Portas aceleradas — 100 GE QSFP28 / 40 GE QSFP+ slots
6
Portas aceleradas — 25 GE SFP28 / 10 GE SFP+ / GE SFP slots
16 (inclui 2 slots HA)
Portas aceleradas — 10 GE / 5 GE / 2.5 GE / GE RJ45 portas
16
10GE/ GE RJ45 portas de gerência
2
USB (cliente / servidor)
1 / 1
Console
1
Armazenamento local
FG-3000F: sem SSD de dados local listado. Variante FG-3001F: 2 × 960 GB SSD.
TPM dedicado
Sim
Bluetooth Low Energy (BLE)
Traço na ficha: recurso não listado para este SKU
Chave física de firmware assinado
Traço na ficha: recurso não listado para este SKU
Transceptores incluídos
2x SFP+ (SR 10 GE)
Aceleração de hardware
NP7 / CP9
Cabos DAC opcionais documentados
25 GE SFP28 cabo DAC passivo, 1 m (FN-CABLE-SFP28-1); 25 GE SFP28 cabo DAC passivo, 3 m (FN-CABLE-SFP28-3); 25 GE SFP28 cabo DAC passivo, 5 m (FN-CABLE-SFP28-5)
PoE, Wi-Fi e conectividade celular
PoE de saída, rádio Wi-Fi e modem celular 5G não são listados para este SKU na ficha consultada.
Desempenho
IPS
36 GbpsEnterprise Traffic Mix; logging habilitado. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
NGFW
34 GbpsEnterprise Traffic Mix; firewall, IPS e Application Control habilitados; logging habilitado. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
Threat Protection
33 GbpsEnterprise Traffic Mix; firewall, IPS, Application Control e Malware Protection habilitados; logging habilitado. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
Firewall IPv4 — UDP 1518/512/64 bytes
397 / 389 / 221 GbpsResultados de laboratório; variam conforme configuração e tráfego. Pacotes UDP com os tamanhos indicados na métrica.
Firewall IPv6 — UDP 1518/512/86 bytes
397/ 389/ 221 GbpsResultados de laboratório; variam conforme configuração e tráfego. Pacotes UDP com os tamanhos indicados na métrica.
Latência de firewall — UDP 64 bytes
3,92 μsResultados de laboratório; variam conforme configuração e tráfego. Pacotes UDP com os tamanhos indicados na métrica.
Encaminhamento de pacotes
331,5 MppsResultados de laboratório; variam conforme configuração e tráfego.
IPsec VPN — throughput (512 bytes)
105 GbpsPacotes de 512 bytes; criptografia AES256-SHA256. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
SSL-VPN — throughput histórico
11 GbpsCapacidade histórica publicada; o modo túnel SSL-VPN foi removido de todos os modelos a partir do FortiOS 7.6.3, sendo substituído por IPsec VPN. A inspeção SSL é uma função distinta.
Inspeção SSL — throughput
29 GbpsIPS; média de sessões HTTPS com diferentes cipher suites. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
Inspeção SSL — novas conexões/s
29 000IPS; média de sessões HTTPS com diferentes cipher suites. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
Inspeção SSL — sessões simultâneas
7,5 milhõesIPS; média de sessões HTTPS com diferentes cipher suites. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
Controle de aplicações — HTTP 64 KB
115 GbpsHTTP 64 KB; logging habilitado. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
CAPWAP — throughput (HTTP 64 KB)
65 GbpsHTTP 64 KB. Resultados de laboratório do fabricante; variam conforme configuração e tráfego. Throughput anunciado como máximo (até).
Capacidade e VPN
Sessões TCP simultâneas
70 milhões / 230 milhões (com licença Hyperscale)Capacidade condicionada à licença Hyperscale indicada na ficha; valores não são recursos automaticamente incluídos.
Novas sessões TCP por segundo
870 000 / 3 milhões (com licença Hyperscale)Capacidade condicionada à licença Hyperscale indicada na ficha; valores não são recursos automaticamente incluídos.
30 000Capacidade histórica publicada; o modo túnel SSL-VPN foi removido de todos os modelos a partir do FortiOS 7.6.3, sendo substituído por IPsec VPN. A inspeção SSL é uma função distinta.
VDOMs — padrão / máximo
10 / 500
FortiSwitches gerenciados — máximo
300
FortiAPs gerenciados — total / túnel
4096 / 2048
FortiTokens — máximo
20 000
Alta disponibilidade
Active-Active, Active-Passive, Clustering
Instalação e energia
Dimensões (A × L × P), polegadas
3.5 x 17.44 x 21.89
Dimensões (A × L × P), mm
88.9 x 443 x 556
Peso
37.3 lbs (16.9 kg)
Formato e montagem
Rack, 2 RU
Consumo — médio / máximo
425 W / 680 W
Alimentação AC
100–240V AC, 50/60 Hz
Corrente AC máxima
12A@100V, 9A@240V
Alimentação DC (variante DC)
48-60VDC
Corrente DC máxima (variante DC)
15A@48V, 9A@240V
Dissipação térmica
2321 BTU/h
Fontes redundantes (hot-swap)
Sim (Duas fontes AC de fábrica para redundância 1+1)
Eficiência da fonte
Compatível com 80Plus
Temperatura de operação
32°F a 104°F (0°C a 40°C)
Temperatura de armazenamento
-31°F a 158°F (-35°C a 70°C)
Umidade
5% a 90% sem condensação
Ruído
69 dBA
Fluxo de ar
Frente para trás
Altitude de operação
Até 10 000 ft (3048 m)
Conformidade
FCC Part 15 Class A, RCM, VCCI, CE, UL/cUL, CB
Certificações
USGv6/IPv6
Licenciamento e ciclo de vida
Licenciamento FortiGuard e suporte
Serviços FortiGuard e suporte FortiCare dependem do bundle ou assinatura contratados; hardware sozinho não implica inclusão de todos os serviços.
Licenciamento Hyperscale
A ficha lista licença Hyperscale separada para funções de aceleração de sessões; confirmar SKU e disponibilidade.
SSL-VPN e versão FortiOS
Capacidade histórica publicada; o modo túnel SSL-VPN foi removido de todos os modelos a partir do FortiOS 7.6.3, sendo substituído por IPsec VPN. A inspeção SSL é uma função distinta.
Ciclo de vida e revisão documental
End of Order / End of Support não informados nesta ficha; confirmar os marcos oficiais por SKU antes da compra.
Valores informados pelo fabricante. O dimensionamento final depende do ambiente, dos serviços habilitados e do perfil de tráfego.