Check Point 2530
Firewall de escritorio para sedes pequeñas cableadas, con seis puertos LAN Gigabit y opción con Wi-Fi 7.
Descripción general
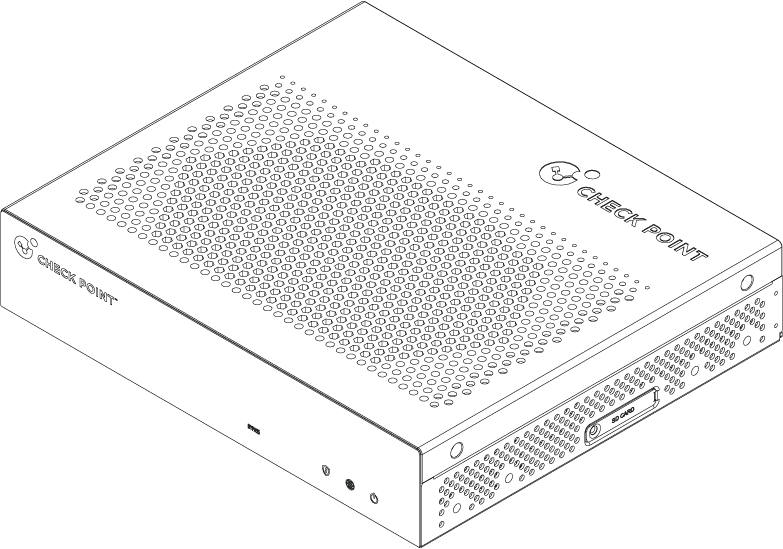
El Spark 2530 concentra la seguridad de una pequeña empresa o sucursal en un appliance de sobremesa. Los seis puertos LAN Gigabit permiten conectar segmentos locales, mientras que WAN y DMZ ofrecen conexión por cobre o fibra. La variante Wi-Fi añade acceso inalámbrico en dos bandas; el modelo 2530 no tiene opción celular integrada en la matriz actual. Es una opción que evaluar cuando el proyecto requiere interfaces de 1 GbE y operación compacta, sin la densidad de puertos de los modelos mayores. Durante la implementación, dimensione el tráfico que realmente se inspeccionará, defina los servicios licenciados y elija la gestión local o central según el equipo responsable. Criterios de selección: Evalúe este modelo cuando seis conexiones LAN de 1 GbE, una WAN y una DMZ cubran la topología; las alternativas RJ45 y SFP de los puertos combo no deben contarse como enlaces independientes. Compare el benchmark de Threat Prevention de 750 Mbps con la carga prevista y el margen de crecimiento; contratar un enlace de 1 Gb/s no implica inspección completa a esa tasa. Elija la variante Wi-Fi solo si el acceso inalámbrico integrado forma parte del proyecto; para WAN celular integrada, evalúe el 2550 con el SKU adecuado.
Funciones destacadas
- WAN y DMZ por cobre o fibraConectividad WAN/DMZ por cobre o fibra para adaptar la instalación al punto de entrega del operador. Fuente: https://sc1.checkpoint.com/documents/Appliances/GSG_T0/EN/Content/Topics-T0/Back-Panel-2530-2550.htm
- Consola y mantenimiento USBAdministración serie mediante USB-C y puerto USB 3.0 Type-A para mantenimiento. Fuente: https://sc1.checkpoint.com/documents/Appliances/GSG_T0/EN/Content/Topics-T0/Back-Panel-2530-2550.htm
- Montaje en sobremesa o paredMontaje en sobremesa o pared según la guía del appliance. Fuente: https://sc1.checkpoint.com/documents/Appliances/GSG_T0/EN/Content/Topics-T0/Mounting-the-Appliance.htm
- Gestión centralizada en R82R82 con Software Blades configurables y gestión central para integrar la sucursal en la política corporativa. Fuente: https://sc1.checkpoint.com/documents/Appliances/Quantum_Spark_R82.00.X/AdminGuides_Centrally_Managed/EN/Content/Topics/Overview.htm
Especificaciones técnicas
| Threat Prevention — benchmark | 750 Mbps; Firewall, Application Control, URL Filtering, IPS, Antivirus, Anti-Bot y SandBlast Zero-Day Protection con registro de eventos. Edición del 22/07/2026, pp. 5–6. |
|---|---|
| NGFW — benchmark | 1.200 Mbps; Firewall, Application Control e IPS con registro. Edición del 22/07/2026, pp. 5–6. |
| Conexiones nuevas por segundo — laboratorio | 16.000; sección RFC 3511/2544/2647/1242 de la ficha técnica, p. 5. No equivale a sesiones inspeccionadas en producción. |
| LAN | 6 × 1 GbE RJ45 |
| WAN y DMZ | 1 WAN y 1 DMZ de 1 GbE, cada una con opciones RJ45/SFP |
| Opciones de radio | Wi-Fi 7 2×2, 2,4 y 5 GHz, solo en la variante Wi-Fi; sin conectividad celular integrada |
Valores publicados por el fabricante. El dimensionamiento final depende del entorno, los servicios habilitados y el perfil de tráfico.
Documentos y referencias
- Los proyectos complejos requieren más que conocimiento de una sola tecnología.
- Las mejores decisiones comienzan con una mejor comprensión del entorno.
- La red que conecta el negocio debe estar preparada para sostenerlo.
- La nube no es donde está la infraestructura. Es cómo fue diseñada para operar.
- La conectividad es necesaria. Controlar cada comunicación es seguridad.
- Seguridad diseñada para proteger lo que mantiene su negocio en funcionamiento.
- Spark 2500 Firewalls — Datasheet (22/07/2026)
- Spark Firewall 2530 / 2550 — Getting Started Guide
- R82.00.X — guía de administración central
- Página oficial del fabricante