SonicWall · Firewalls
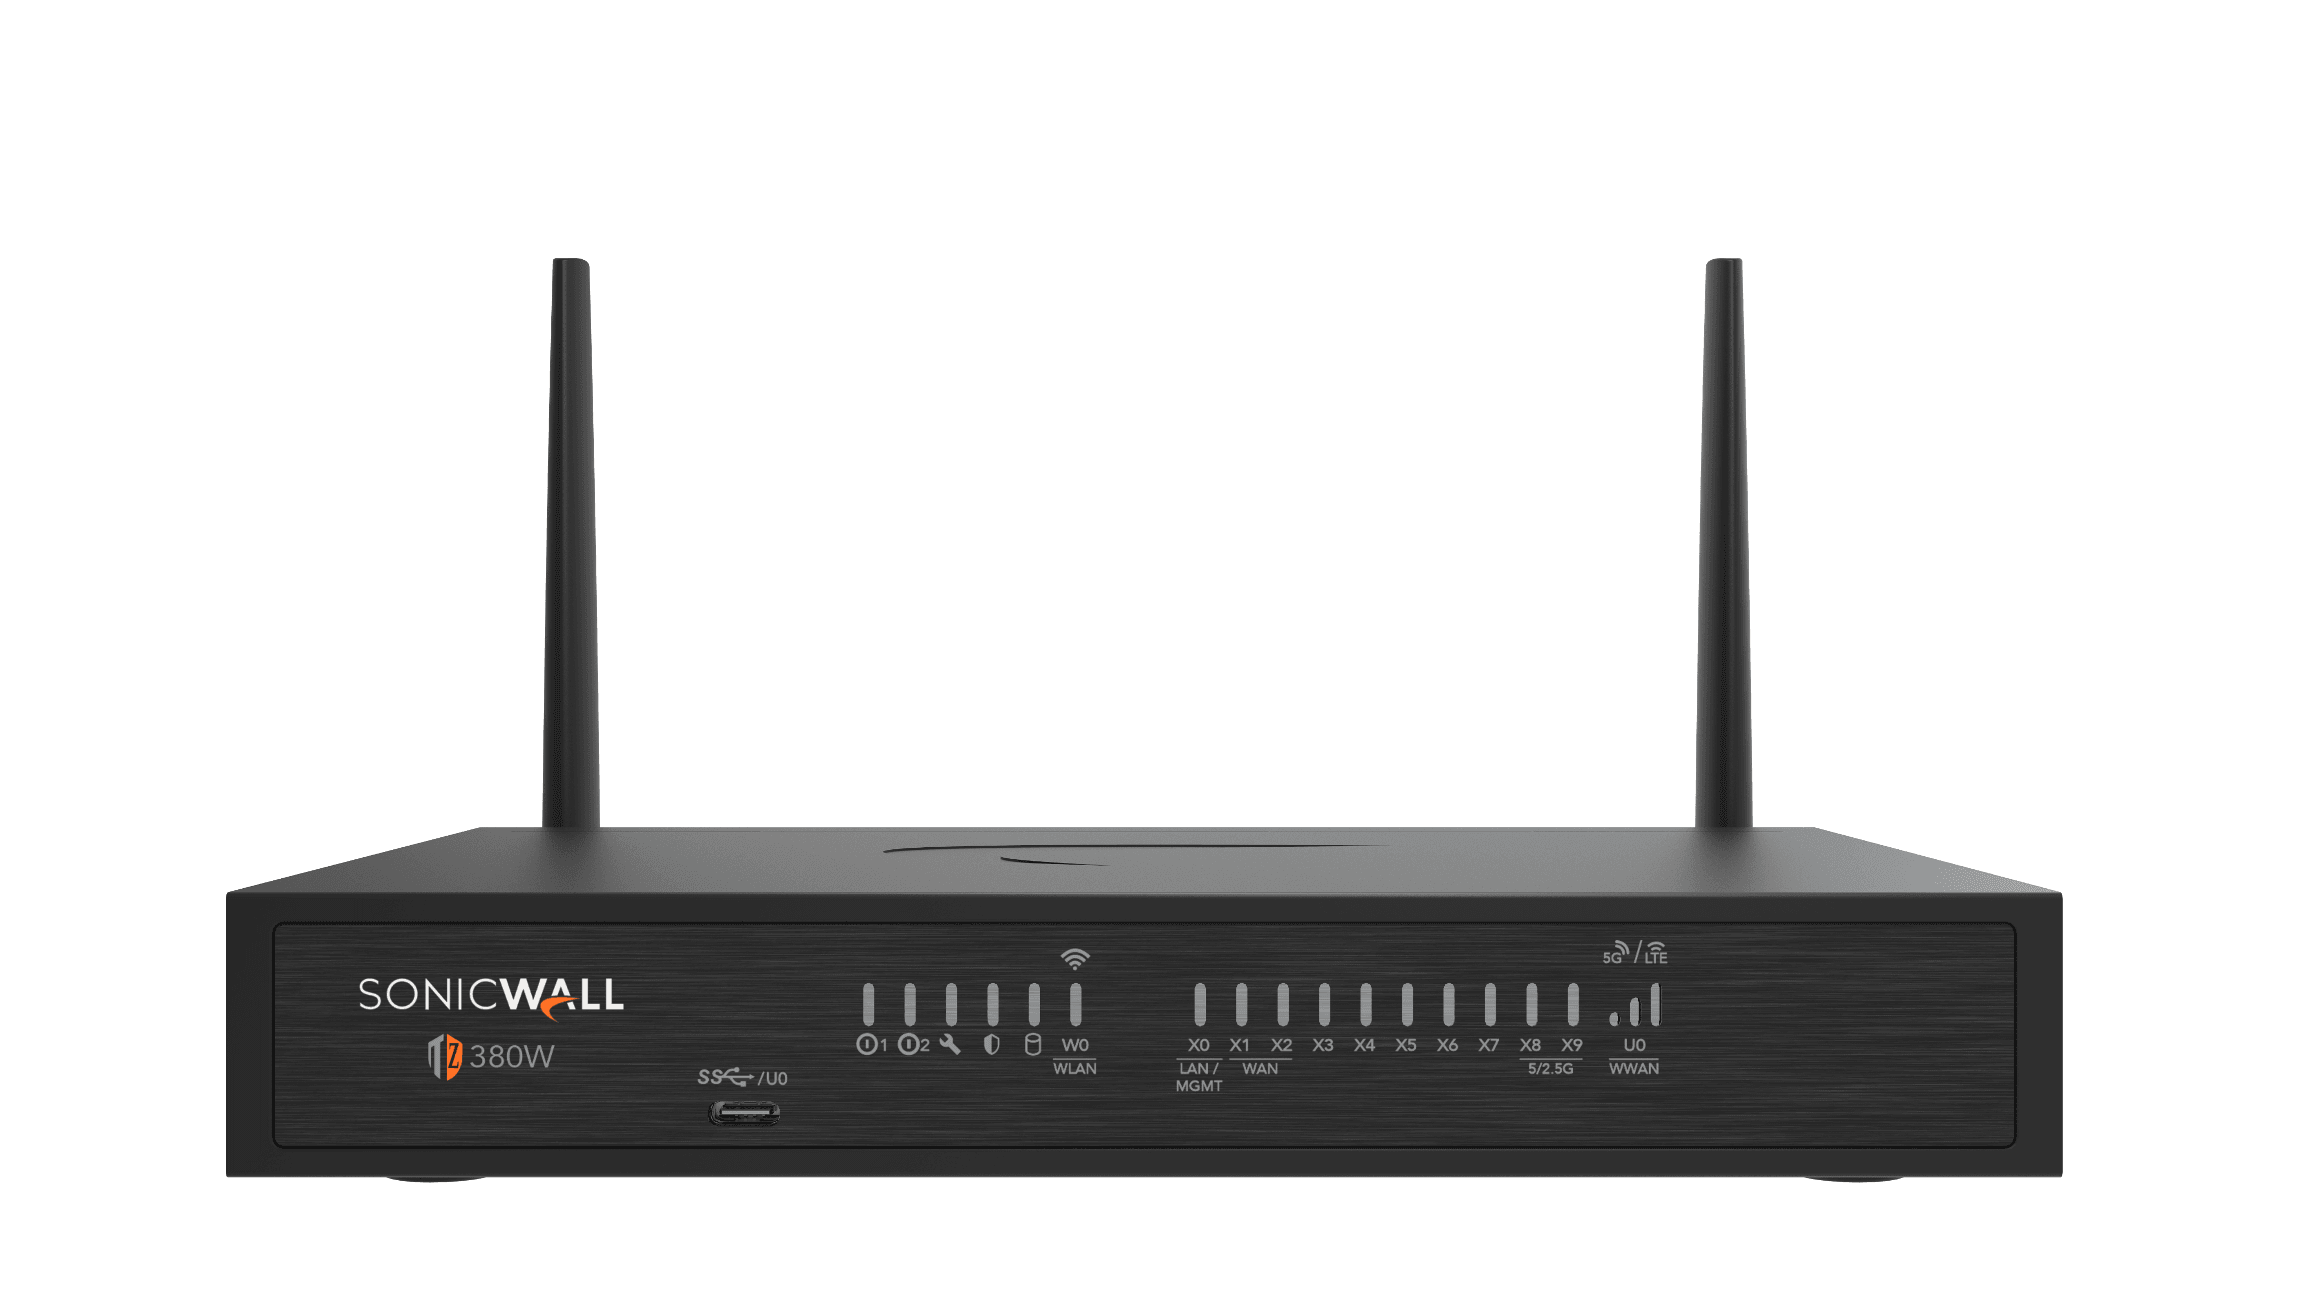
SonicWall TZ380W
Firewall y Wi-Fi 6 2×2 en el mismo appliance para sucursales, con enlaces ascendentes ópticos multigigabit y segunda fuente opcional.
Descripción general
Seguridad y Wi-Fi 6 integrados en un firewall para sucursales. La selección final debe considerar el entorno, la configuración, las licencias y los controles que se habilitarán.
Funciones destacadas
- Secure SD-WAN, VPN y segmentación basada en políticasSecure SD-WAN, VPN y segmentación basada en políticas
- HA activo/standby con sincronización de estadoHA activo/standby con sincronización de estado
- Gestión mediante NSM 3.0 o superior, CLI, SSH, Web UI y REST APIGestión mediante NSM 3.0 o superior, CLI, SSH, Web UI y REST API
- Condición de diseñoLos servicios de prevención, soporte y gestión dependen del paquete contratado
- Condición de diseñoLos límites máximos no garantizan capacidad para cualquier tipo de tráfico
- Condición de diseñoEl rendimiento real varía según las condiciones de la red y los servicios habilitados; las métricas de inspección no son una velocidad de conexión garantizada
- Condición de diseñoLos límites de clientes VPN difieren de las licencias incluidas
- Condición de diseñoLa disponibilidad regional, el SKU, los accesorios y las licencias deben confirmarse en la propuesta
Especificaciones técnicas
| Sistema | SonicOS 8 |
|---|---|
| Puertos de red | 8 × RJ45 1 GbE + 2 × SFP+ 5/2,5/1 Gb/s |
| Consola y USB | 1 × consola micro-USB; 1 × USB Type-C en la tabla; conexión USB posterior ilustrada en el panel |
| Formato | Sobremesa |
| Dimensiones de la unidad | 22,5 × 14,9 × 3,5 cm (L. × An. × Al.) |
| Peso | 0,85 kg |
| Consumo máximo | 17,4 W |
| Alimentación | 100–240 V AC, 50–60 Hz; segunda fuente opcional, vendida por separado |
| Interfaces lógicas VLAN/túnel | Hasta 128 |
| Túneles VPN de sitio a sitio | Hasta 200 |
| Conexiones SPI / DPI máximas | 1.100.000 / 250.000 |
| Wi-Fi integrado | Wi-Fi 6 802.11ax, 2×2, bandas de 2,4 y 5 GHz |
| Rendimiento de inspección de firewall | 3,5 Gb/s¹ |
| Rendimiento de inspección de aplicaciones | 2 Gb/s² |
| Rendimiento de IPS | 2 Gb/s² |
| Rendimiento de prevención de amenazas | 1,5 Gb/s² |
| Rendimiento de VPN IPSec | 1,6 Gb/s³ |
| Nuevas conexiones por segundo | 15.000 |
| Clientes VPN IPSec | 5 incluidos; máximo de 200 mediante licencias |
| SSL VPN / NetExtender | 2 incluidas; máximo de 100 mediante licencias |
| Almacenamiento | Ampliación opcional hasta 512 GB; capacidad básica no especificada en la tabla |
| WWAN USB | Soporte para tarjetas USB 5G/LTE/4G/3G compatibles |
| PoE | No |
| TPM | No se especifica en la ficha técnica consultada |
| Interfaz física de gestión | X0 LAN/MGMT; no se describe un puerto dedicado adicional |
| Fuente de alimentación | 60 W |
| Inspección TLS/SSL | 600 Mb/s² |
| Conexiones TLS máximas | 40.000 |
| Metodologia 1 | Firewall: rendimiento máximo de laboratorio según RFC 2544. El documento no indica el tamaño del paquete en esta nota. |
| Metodologia 2 | Nota 3 del fabricante: herramientas de prueba HTTP Keysight; Gateway AV, Anti-Spyware, IPS y Application Control habilitados. La ficha técnica vincula Application Inspection/IPS/Threat Prevention con esta nota; no detalla todas las diferencias entre los perfiles individuales. |
| Metodologia 3 | VPN: tráfico UDP, paquetes de 1418 bytes, AESGMAC16-256, según RFC 2544. |
Valores publicados por el fabricante. El dimensionamiento final depende del entorno, los servicios habilitados y el perfil de tráfico.