Fortinet · Firewalls
FortiGate 3200F
NGFW para centros de datos y entornos de gran escala.
Descripción general
FortiGate 3200F integra seguridad de red y conectividad mediante FortiOS. La selección del modelo debe considerar el tráfico real, la inspección SSL, los servicios FortiGuard, la VPN, la alta disponibilidad y el crecimiento del entorno.
Funciones destacadas
- Rendimiento publicadoIndicadores máximos según la matriz oficial Fortinet de julio de 2026.
- Dimensionamiento de ingenieríaEl dimensionamiento final considera los servicios activos, la topología, la redundancia y la expansión.
- Security FabricIntegración con el ecosistema Fortinet según la arquitectura definida.
Especificaciones técnicas
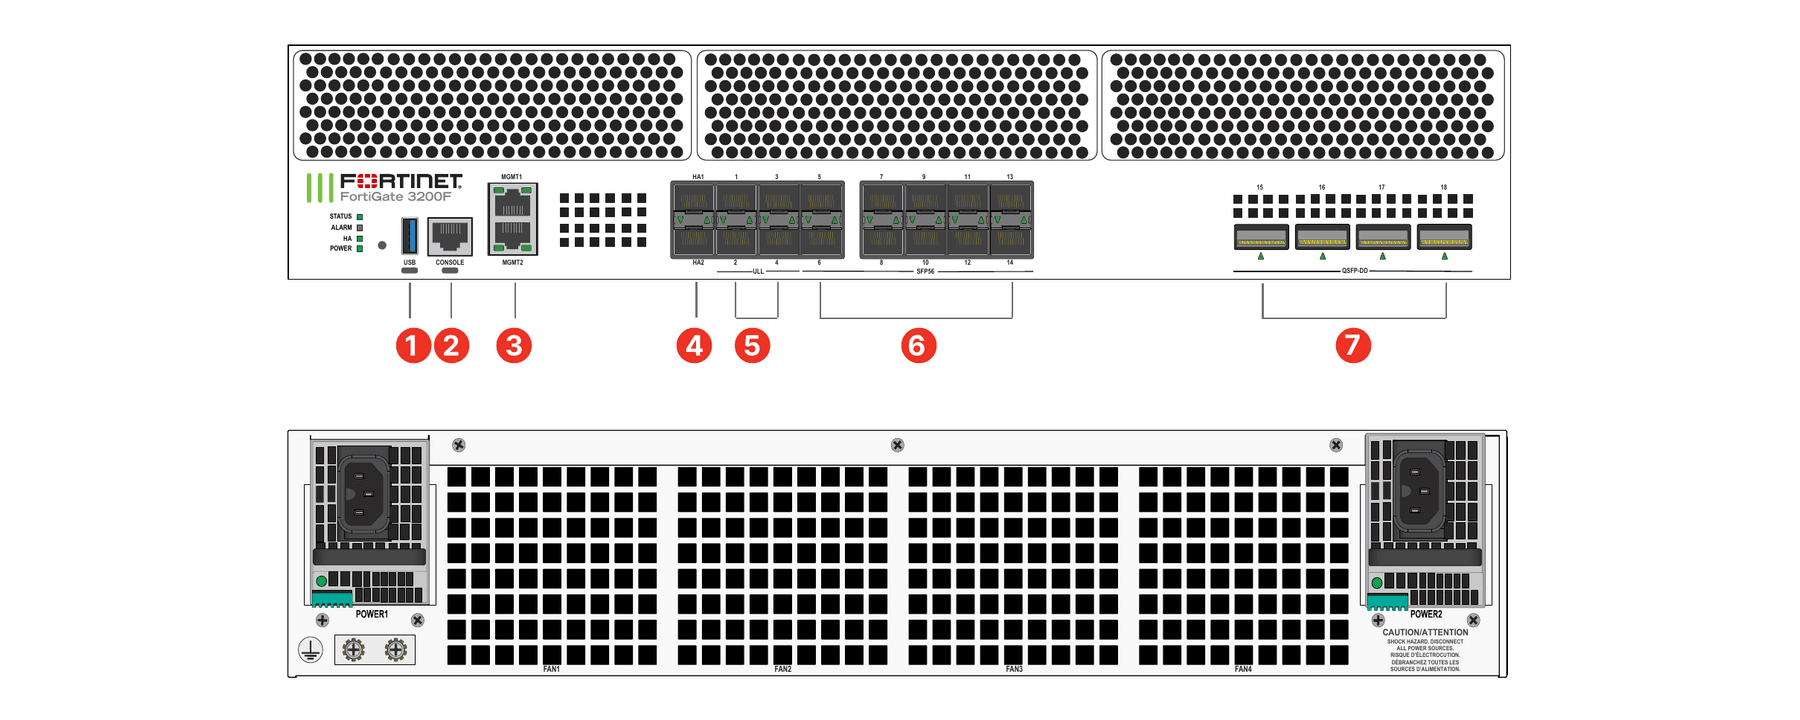
| Puertos acelerados — puertos de 400 GE QSFP‑DD / 200 GE QSFP56 / 100 GE QSFP28 / 40 GE QSFP+ | 4 |
|---|---|
| Puertos acelerados — ranuras de 50 GE SFP56 / 25 GE SFP28 / 10 GE SFP+ / GE SFP | 10 |
| Puertos acelerados — ranuras de 25 GE SFP28 / 10 GE SFP+ / GE SFP ULL | 4 |
| Puertos acelerados — ranuras de 50 GE SFP56 / 25 GE SFP28 / 10 GE SFP+ HA1/HA2 | 2 |
| Puertos de gestión 10 GE / GE RJ45 | 2 |
| USB 3.0 | 1 |
| Console RJ45 | 1 |
| Almacenamiento local | FG-3200F: no se indica un SSD de datos local. Variante FG-3201F: 2 × 960 GB SSD. |
| TPM dedicado | Sí |
| Bluetooth Low Energy (BLE) | Sí |
| Interruptor físico de firmware firmado | Guion en la ficha técnica: función no indicada para este SKU |
| Transceptores incluidos | 2x SFP+ (SR 10 GE) |
| Aceleración de hardware | NP7 / CP9 |
| Cables DAC opcionales documentados | 25 GE SFP28 cable DAC pasivo (FN-CABLE-SFP28-1); 25 GE SFP28 cable DAC pasivo (FN-CABLE-SFP28-3); 25 GE SFP28 cable DAC pasivo (FN-CABLE-SFP28-5); 50 GE SFP56 cable DAC pasivo, 1m (FN-CABLE-SFP56-DAC-L1); 50 GE SFP56 cable DAC pasivo, 2.5m (FN-CABLE-SFP56-DAC-LB5); 100 GE QSFP28 cable DAC pasivo, 1m (FN-CABLE-QSFP28-1); 200 GE QSFP56 cable DAC pasivo, 1m (FN-CABLE-QSFP56-DAC-L1); 200 GE QSFP56 cable DAC pasivo, 2.5m (FN-CABLE-QSFP56-DAC-LB5); 400 GE QSFPDD cable DAC pasivo, 1m (FN-CABLE-QSFPDD-DAC-01); 400 GE QSFPDD cable DAC pasivo, 2.5m (FN-CABLE-QSFPDD-DAC-B5) |
| PoE, Wi-Fi y conectividad celular | La salida PoE, la radio Wi-Fi y el módem celular 5G no se indican para este SKU en la ficha técnica consultada. |
| IPS | 63 GbpsEnterprise Traffic Mix; registro de eventos habilitado. Resultados de laboratorio del fabricante; el rendimiento varía según la configuración y el tráfico. La tasa de transferencia se anuncia como un máximo (hasta). |
|---|---|
| NGFW | 47 GbpsEnterprise Traffic Mix; firewall, IPS y Application Control habilitados; registro de eventos habilitado. Resultados de laboratorio del fabricante; el rendimiento varía según la configuración y el tráfico. La tasa de transferencia se anuncia como un máximo (hasta). |
| Threat Protection | 45 GbpsEnterprise Traffic Mix; firewall, IPS, Application Control y Malware Protection habilitados; registro de eventos habilitado. Resultados de laboratorio del fabricante; el rendimiento varía según la configuración y el tráfico. La tasa de transferencia se anuncia como un máximo (hasta). |
| Firewall IPv4 — UDP 1518/512/64 bytes | 387/385/178,5 GbpsResultados de laboratorio; el rendimiento varía según la configuración y el tráfico. Paquetes UDP de los tamaños indicados en la métrica. |
| Firewall IPv6 — UDP 1518/512/86 bytes | 387/385/178,5 GbpsResultados de laboratorio; el rendimiento varía según la configuración y el tráfico. Paquetes UDP de los tamaños indicados en la métrica. |
| Latencia del firewall — UDP de 64 bytes | 3,42 μs / 1,45 μsResultados de laboratorio; el rendimiento varía según la configuración y el tráfico. Paquetes UDP de los tamaños indicados en la métrica. El valor ULL se presenta por separado del valor de los puertos convencionales. |
| Reenvío de paquetes | 267,75 MppsResultados de laboratorio; el rendimiento varía según la configuración y el tráfico. |
| IPsec VPN — throughput (512 bytes) | 105 GbpsPaquetes de 512 bytes; cifrado AES256-SHA256. Resultados de laboratorio del fabricante; el rendimiento varía según la configuración y el tráfico. La tasa de transferencia se anuncia como un máximo (hasta). |
| SSL-VPN — tasa de transferencia histórica | 11 GbpsCapacidad histórica publicada; el modo túnel SSL-VPN se eliminó de todos los modelos a partir de FortiOS 7.6.3 y se sustituyó por IPsec VPN. La inspección SSL es una función distinta. |
| Inspección SSL — tasa de transferencia | 29 GbpsIPS; media de sesiones HTTPS con distintas suites de cifrado. Resultados de laboratorio del fabricante; el rendimiento varía según la configuración y el tráfico. La tasa de transferencia se anuncia como un máximo (hasta). |
| Inspección SSL — nuevas conexiones/s | 30 000IPS; media de sesiones HTTPS con distintas suites de cifrado. Resultados de laboratorio del fabricante; el rendimiento varía según la configuración y el tráfico. La tasa de transferencia se anuncia como un máximo (hasta). |
| Inspección SSL — sesiones simultáneas | 7,4 millonesIPS; media de sesiones HTTPS con distintas suites de cifrado. Resultados de laboratorio del fabricante; el rendimiento varía según la configuración y el tráfico. La tasa de transferencia se anuncia como un máximo (hasta). |
| Control de aplicaciones — HTTP de 64 KB | 109 GbpsHTTP de 64 KB; registro de eventos habilitado. Resultados de laboratorio del fabricante; el rendimiento varía según la configuración y el tráfico. La tasa de transferencia se anuncia como un máximo (hasta). |
| CAPWAP — throughput (HTTP 64 KB) | 65 GbpsHTTP de 64 KB. Resultados de laboratorio del fabricante; el rendimiento varía según la configuración y el tráfico. La tasa de transferencia se anuncia como un máximo (hasta). |
| Sesiones TCP simultáneas | 70 millones |
|---|---|
| Nuevas sesiones TCP por segundo | 800 000 |
| Políticas de firewall | 200 000 |
| Túneles IPsec entre sitios | 40 000 |
| Túneles IPsec de cliente a gateway | 200 000 |
| SSL-VPN — usuarios simultáneos históricos (máximo recomendado) | 30 000Capacidad histórica publicada; el modo túnel SSL-VPN se eliminó de todos los modelos a partir de FortiOS 7.6.3 y se sustituyó por IPsec VPN. La inspección SSL es una función distinta. |
| VDOMs — predeterminado / máximo | 10 / 500 |
| FortiSwitches gestionados — máximo | 300 |
| FortiAPs gestionados — total / túnel | 4096 / 2048 |
| FortiTokens — máximo | 20 000 |
| FortiClients registrados — máximo | 20 000 |
| Alta disponibilidad | Active-Active, Active-Passive, Clustering |
| Dimensiones (alto × ancho × profundidad), pulgadas | 3.5 x 17.44 x 23.9 |
|---|---|
| Dimensiones (alto × ancho × profundidad), mm | 88.9 x 443 x 607.1 |
| Peso | 43.9 lbs (20 kg) |
| Formato y montaje | Rack, 2RU |
| Alimentación AC | 100–240VAC, 60/50 Hz |
| Consumo — medio / máximo | 520W / 865 W |
| Corriente máxima | 12@100V, 9A@240V |
| Disipación térmica | 2955 BTU/h |
| Fuentes de alimentación redundantes (intercambiables en caliente) | Sí (dos fuentes de alimentación AC de fábrica para redundancia 1+1) |
| Eficiencia de la fuente de alimentación | Compatible con 80Plus |
| Temperatura de funcionamiento | 32°F a 104°F (0°C a 40°C) |
| Temperatura de almacenamiento | -31°F a 158°F (-35°C a 70°C) |
| Humedad | 5% a 90% sin condensación |
| Ruido | 71 dBA |
| Flujo de aire | Flujo de aire de frontal a posterior |
| Altitud de funcionamiento | Hasta 10 000 ft (3048 m) |
| Conformidade | FCC Part 15 Class A, RCM, VCCI, CE, UL/cUL, CB |
| Certificaciones | USGv6/IPv6 |
| Licencias FortiGuard y soporte | Los servicios FortiGuard y el soporte FortiCare dependen del paquete o la suscripción contratados; el hardware por sí solo no implica la inclusión de todos los servicios. |
|---|---|
| SSL-VPN y versión de FortiOS | Capacidad histórica publicada; el modo túnel SSL-VPN se eliminó de todos los modelos a partir de FortiOS 7.6.3 y se sustituyó por IPsec VPN. La inspección SSL es una función distinta. |
| Ciclo de vida y revisión documental | End of Order / End of Support no se indican en esta ficha técnica; confirme los hitos oficiales por SKU antes de la compra. |
Valores publicados por el fabricante. El dimensionamiento final depende del entorno, los servicios habilitados y el perfil de tráfico.